PAM ve JIT Erişim Modeller
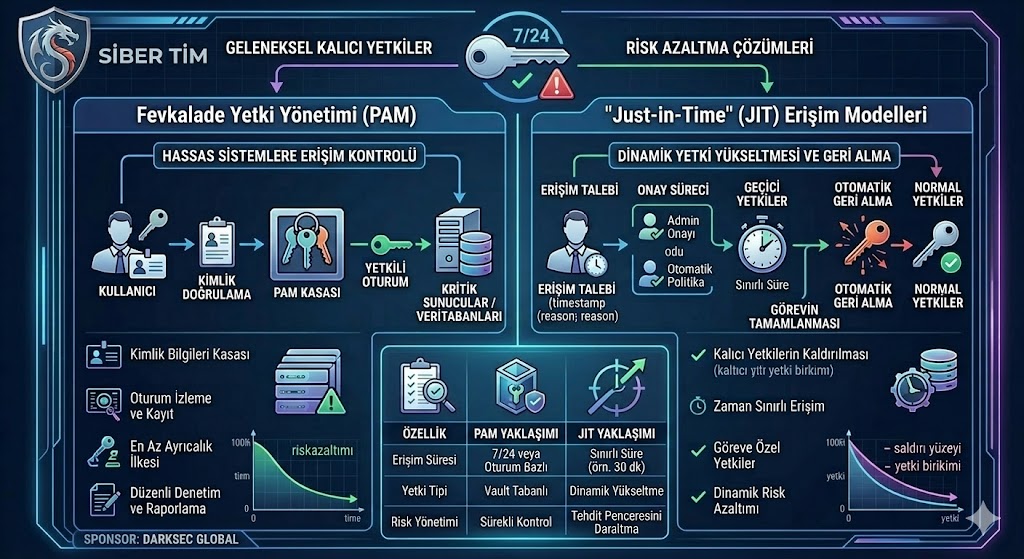
Fevkalade Yetki Yönetimi (PAM), kurumun en kritik sistemlerine erişim yetkisi olan “güçlü hesapların” kontrol altına alınması sürecidir. Bu stratejinin en modern uygulaması olan Just-in-Time (JIT) erişim ise, yetkilerin kalıcı olması yerine sadece ihtiyaç anında, onay dahilinde ve sınırlı süreyle verilmesini sağlar. “Kasa (Vault) Yönetimi”, “Oturum Aracılığı” ve “Koşullu Erişim” gibi yöntemlerle desteklenen bu model; kimlik bilgisi hırsızlığı durumunda saldırganın hareket alanını (istismar penceresini) minimize ederken, her işlemin izlenebilir ve denetlenebilir olmasını garanti altına alır.
Otonom Siber Savunma ve Makine Öğrenmesi

Otonom siber savunma, insan analistlerin karar verme süreçlerini hızlandırmak ve karmaşık veri yığınları içindeki sinsi tehditleri yakalamak için makine öğrenmesini merkeze alan bir yaklaşımdır. Geleneksel imza tabanlı sistemlerin aksine; Isolation Forest, Autoencoders ve Zaman Serisi Analizleri gibi ML yöntemlerini kullanarak sistemin “normal” davranışını öğrenir. Bu teknoloji, henüz tanımlanmamış (Zero-Day) saldırıları erken aşamada işaretleyerek, otomatik hesap kilitleme veya uç nokta izolasyonu gibi otonom yanıtlarla müdahale süresini (MTTR) minimize eder.
Kuantum Sonrası Kriptografi (PQC)
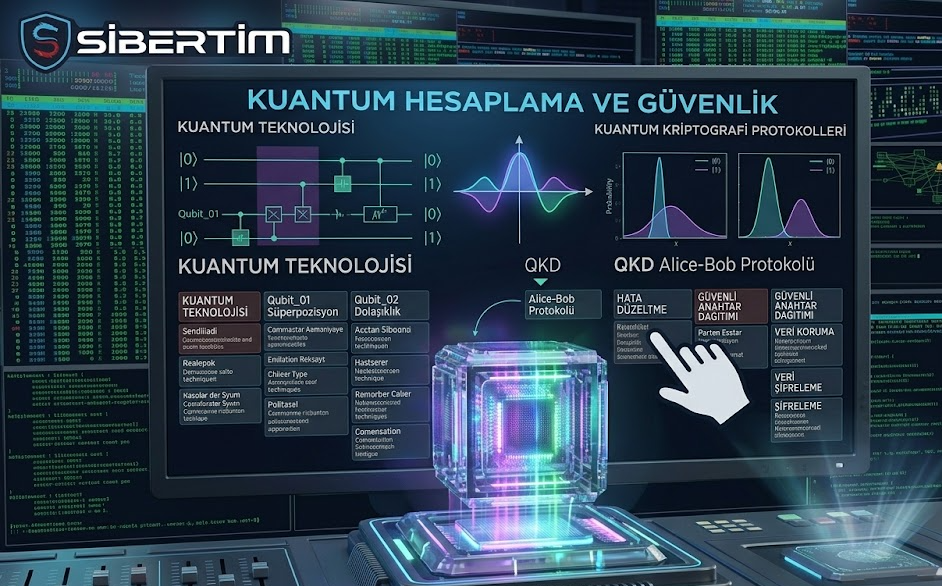
Kuantum Sonrası Kriptografi (PQC), gelecekte Shor Algoritması gibi yöntemlerle mevcut RSA ve Eliptik Eğri (ECC) şifreleme sistemlerini saniyeler içinde çözebilecek olan kuantum bilgisayarlara karşı geliştirilen yeni nesil bir savunma disiplinidir. PQC’nin temel amacı, kuantum bilgisayarların hız avantajı sağlayamadığı yüksek boyutlu matematiksel kafesler (Lattice) veya hata düzeltme kodları gibi karmaşık problemlere dayanarak klasik donanımlarda da çalışabilen güvenli algoritmalar sunmaktır. NIST tarafından standartlaştırma süreci devam eden bu algoritmalar; finansal sistemlerden devlet sırlarına kadar dijital dünyadaki verilerin “bugün şifrelenip gelecekte çözülmesini” (Harvest Now, Decrypt Later) engellemek için kritik bir rol oynamaktadır.
Kurumsal Siber Güvenlik ve Savunma Stratejileri: 360 Derece Rehber
Bu rehber, modern kurumsal dünyada karşılaşılan karmaşık siber tehditlere karşı çok katmanlı bir savunma hattı oluşturmak için tasarlanmıştır. Siber güvenlik artık sadece bir “antivirüs” meselesi değil; Red/Blue/Purple Team simülasyonlarıyla test edilen, MITRE ATT&CK çerçevesiyle stratejiye dökülen, XDR ve IDR gibi yeni nesil teknolojilerle desteklenen ve GDPR/KVKK gibi yasal süreçlerle entegre çalışan yaşayan bir ekosistemdir. Uygulama seviyesinde JWT ve GraphQL güvenliğinden, altyapı seviyesinde Kubernetes korumasına kadar her aşama, kurumsal dayanıklılığın (cyber resilience) ayrılmaz bir parçasıdır.
Zero Trust: Siber Güvenlikte Yeni Güven Modeli

Zero Trust, “asla güvenme, her zaman doğrula” prensibine dayanan ve modern siber güvenlik mimarisinin temelini oluşturan bir yaklaşımdır. 2026 itibarıyla hibrit bulut, uzaktan çalışma, IoT cihazları ve kimlik tabanlı saldırıların artmasıyla birlikte geleneksel çevre savunması yetersiz kalmış; kimlik, cihaz, ağ, uygulama ve veri katmanlarında sürekli doğrulama zorunlu hale gelmiştir. Yapay zeka destekli davranış analitiği, sürekli kimlik doğrulama, mikro-segmentasyon, ZTNA ve risk bazlı erişim kontrolü gibi unsurlar, Zero Trust mimarisini teorik bir güvenlik modeli olmaktan çıkarıp iş sürekliliği ve regülasyon uyumu açısından kritik bir zorunluluğa dönüştürmüştür.
Donanım Destekli Güvenlik: Intel SGX ve Güvenilir Yürütme Ortamları (TEE)
Dijital güvenlik stratejileri geleneksel olarak veriyi diskte ve ağda korumaya odaklansa da, verinin işlemci tarafından işlendiği an (data in-use) en savunmasız kaldığı aşamadır. Güvenilir Yürütme Ortamları (TEE) ve bu alandaki en yaygın uygulamalardan biri olan Intel SGX, hassas kod ve verileri işletim sistemi veya hipervizörden bile izole edilmiş “enclave” (korumalı alan) bölgelerinde çalıştırarak bu boşluğu doldurur.
Bu donanım destekli güvenlik modeli, saldırganın sistemin en yetkili katmanlarını (kernel, OS) ele geçirse dahi enclave içindeki özel anahtarlara veya hassas verilere erişmesini imkansız kılar. Özellikle bulut bilişim ve çok kiracılı altyapılarda “Sıfır Güven” (Zero Trust) mimarisini donanım seviyesine indiren SGX, uzaktan doğrulama (remote attestation) mekanizmasıyla da çalıştırılan kodun bütünlüğünü kriptografik olarak kanıtlar.
Buna karşın, yan kanal saldırılarına karşı dikkatli bir tasarım ve performans maliyetlerinin iyi yönetilmesi gerekmektedir. Intel SGX ve TEE teknolojileri, verinin sadece saklandığı değil, işlendiği her milisaniyede gizli kalmasını sağlayan modern siber savunmanın en sağlam katmanıdır.
SSRF (Server-Side Request Forgery) Nedir?
SSRF (Server-Side Request Forgery), bir saldırganın hedef sunucuyu kullanarak başka sistemlere istek göndermesini sağlayan kritik bir web uygulama güvenliği açığıdır. Bu saldırı türünde istek doğrudan saldırgandan değil, uygulamanın çalıştığı sunucudan çıktığı için dahili ağ servisleri, yönetim panelleri ve bulut metadata servisleri gibi normalde dışarıya kapalı kaynaklara erişim sağlanabilir. Özellikle mikroservis mimarileri ve bulut altyapılarında ciddi risk oluşturan SSRF açıkları; hassas veri sızıntısı, yetkisiz erişim ve daha büyük saldırı zincirlerinin başlamasıyla sonuçlanabilir. Kullanıcı girdilerinin doğrulanması, whitelist yaklaşımı, dahili IP engellemesi ve ağ seviyesinde filtreleme bu riski azaltmak için temel savunma yöntemleridir.
DevSecOps: CI/CD Süreçlerine SAST, DAST ve IAST Entegrasyonu
Hızlı yazılım teslimatının standart hale geldiği günümüzde, güvenlik kontrollerinin manuel ve sürecin sonunda yapılması artık sürdürülebilir değildir. DevSecOps, güvenliği yazılım geliştirme yaşam döngüsünün (SDLC) her aşamasına dahil ederek “Sola Kaydırma” (Shift Left) prensibini benimser.
Bu yaklaşımın temelini, CI/CD süreçlerine entegre edilen otomatik test mekanizmaları oluşturur: Kaynak kodu henüz çalışmadan analiz eden SAST, çalışan uygulamayı dışarıdan bir saldırgan gözüyle test eden DAST ve her iki yöntemin avantajlarını birleştirerek içeriden analiz yapan IAST.
[Image comparing SAST, DAST, and IAST testing methodologies in the software development pipeline]
Güvenliğin otomatize edilmesi, zafiyetlerin üretim ortamına çıkmadan tespit edilmesini sağlayarak hem maliyetleri düşürür hem de kurumsal siber dayanıklılığı yazılımın DNA’sına işler. Etkili bir DevSecOps entegrasyonu; sadece araç kullanımı değil, geliştirme ve güvenlik ekiplerinin ortak bir sorumluluk bilinciyle hareket ettiği yaşayan bir kültür dönüşümüdür.
Bulut Yerli (Cloud‑Native) Ortamlarda Konteyner Kaçış (Container Escape) Teknikleri
Modern bulut yerli (cloud-native) mimarilerin temel taşı olan konteynerler, sanal makinelerin aksine host işletim sistemiyle aynı çekirdeği (kernel) paylaşır. Bu paylaşımlı yapı, izolasyonun zayıfladığı durumlarda saldırganların konteyner sınırlarını aşarak ana sisteme (host) veya komşu iş yüklerine erişmesine olanak tanıyan Konteyner Kaçışı (Container Escape) riskini doğurur.
Bu kaçış senaryoları genellikle çekirdek açıklarından ziyade; “privileged” (aşırı ayrıcalıklı) çalışma modları, Docker socket gibi kritik dosyaların konteynere mount edilmesi veya yanlış yapılandırılmış Kubernetes RBAC izinleri gibi operasyonel hatalardan tetiklenir.
Bir pod içinden başlayan saldırı; yanal hareketle tüm cluster’ı ele geçirme, hassas verileri sızdırma veya bulut sağlayıcısının IAM rollerini kötüye kullanarak altyapı düzeyinde yetki yükseltme gibi zincirleme felaketlere yol açabilir. Bu tehdide karşı en etkili savunma; “en az ayrıcalık” (least privilege) prensibi, salt okunur dosya sistemleri, runtime tehdit tespiti ve pod güvenlik politikalarının (PSA) sıkı bir disiplinle uygulanmasıdır.
Veri Sızıntı Simülasyonu: Şirketinizin Hazırlık Seviyesini Test Etmenin 5 Adımı

Veri sızıntı simülasyonları, kurumların olası bir veri ihlali durumunda nasıl tepki vereceğini test etmek için kullanılan önemli güvenlik yöntemlerinden biridir. Bu simülasyonlar sayesinde şirketler; teknik altyapılarını, kriz yönetim süreçlerini ve ekip koordinasyonlarını gerçek bir olay yaşanmadan önce değerlendirme fırsatı bulur. Senaryo oluşturma, müdahale ekiplerinin test edilmesi, teknik güvenlik süreçlerinin işletilmesi, hukuki yükümlülüklerin değerlendirilmesi ve sonrasında yapılan raporlama gibi adımlar, kurumların veri ihlallerine karşı hazırlık seviyesini ölçmek ve güvenlik olgunluğunu artırmak için kritik rol oynar.