Veri Sızıntıları ve Etkileri: Bir Şirketi Çökerten 10 Milisaniye
Veri sızıntıları (data breach), hassas bilgilerin yetkisiz kişiler tarafından ele geçirilmesi veya ifşa edilmesi durumudur ve modern şirketler için en kritik siber güvenlik risklerinden biridir. Müşteri verileri, finansal bilgiler veya ticari sırların çalınması; itibar kaybı, büyük finansal zararlar ve hukuki yaptırımlara yol açabilir. Bu ihlaller yalnızca hacker saldırılarıyla değil, çalışan hataları, yanlış yapılandırılmış bulut sistemleri veya kimlik avı saldırılarıyla da meydana gelebilir. Güçlü erişim kontrolleri, veri şifreleme, çok faktörlü kimlik doğrulama ve veri sızıntısı önleme (DLP) çözümleri, bu tür riskleri azaltmak için kritik öneme sahiptir.
White Box (Beyaz Kutu) Testi ve Kod Analizi

White Box Testi, yazılım geliştirme sürecinde kodun iç mantığını, algoritmalarını ve veri akışlarını inceleyen şeffaf bir test metodolojisidir. Test mühendisinin kaynak koduna tam erişimi olduğu bu yöntem; kontrol akışı ve veri akışı analizleri ile sistemdeki mantıksal hataları, kullanılmayan değişkenleri ve güvenlik açıklarını saptar. Yüksek teknik uzmanlık gerektirmesine ve maliyetli olmasına rağmen, özellikle havacılık, sağlık ve savunma gibi hata toleransı düşük olan kritik sektörlerde yazılımın güvenilirliğini ve performansını en üst seviyeye çıkarmak için vazgeçilmez bir uygulamadır.
IDR (Identity Detection and Response) nedir?
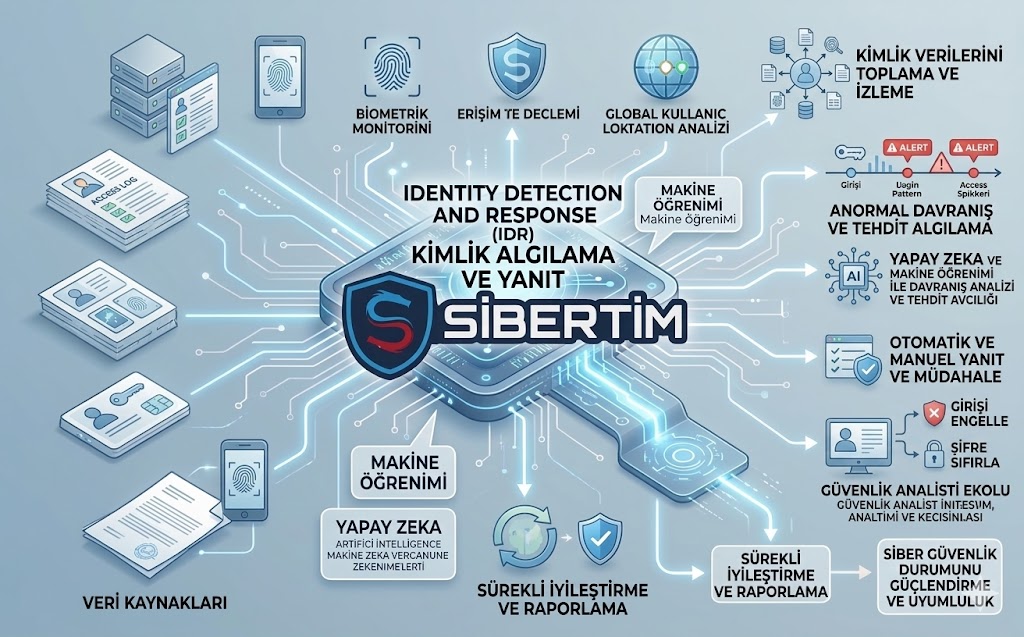
IDR (Identity Detection and Response), siber güvenlik savunmasını cihazlardan (endpoint) ziyade kullanıcı kimlikleri üzerine inşa eden proaktif bir güvenlik disiplinidir. “Kullanıcıyı koruma” felsefesiyle hareket eden bu sistemler; her kullanıcı için coğrafi konum, zamanlama ve erişim yetkileri gibi parametrelerden oluşan bir “davranışsal temel” (baseline) oluşturur. Geleneksel EDR sistemlerinin gözden kaçırabildiği yetki yükseltme ve hesap ele geçirme gibi kimlik odaklı sızıntıları, yapay zeka ve davranış analizi ile saniyeler içinde tespit eder. IDR, modern bir siber güvenlik mimarisinde sızma girişimlerini ciddi bir hasara dönüşmeden “kimlik katmanında” durduran en kritik savunma hattıdır.
Fidye Yazılımları (Ransomware) ve Korunma Stratejileri
Fidye yazılımları, basit birer zararlı yazılım olmaktan çıkıp “Hizmet Olarak Fidye Yazılımı” (RaaS) ve “Çifte Şantaj” (Double Extortion) teknikleriyle endüstriyel bir siber silaha dönüşmüştür. Verileri şifreleyerek sistemleri kilitleyen bu saldırılar; Colonial Pipeline ve Maersk örneklerinde görüldüğü üzere, küresel ölçekte operasyonel duruşlara ve milyonlarca dolarlık zararlara yol açabilmektedir. Kimlik avı ve RDP açıklarıyla başlayan bu siber krizle mücadelede en etkili yöntem, fidyeyi ödemek değil; çevrimdışı (offline) yedekleme, ağ segmentasyonu ve MFA gibi proaktif savunma katmanlarını devreye almaktır.
Kimlik Doğrulama ve Yetkilendirme (AuthN vs AuthZ)
Kimlik doğrulama (Authentication) ve yetkilendirme (Authorization), dijital güvenliğin iki ana sütunudur. Kimlik doğrulama “Kimsini?” sorusuna yanıt ararken (OpenID Connect), yetkilendirme “Neleri yapmaya iznin var?” sorusunu cevaplar (OAuth 2.0). Modern sistemlerde tek başına parola kullanımı yetersiz kaldığından, Çok Faktörlü Kimlik Doğrulama (MFA) ve biyometrik yöntemler güvenliği üst seviyeye taşımaktadır. Microsoft Kimlik Platformu gibi merkezi yapılar, geliştiricilere SSO ve MFA gibi karmaşık süreçleri standart protokoller üzerinden yönetme imkânı sunarak hem kullanıcı deneyimini hem de sistem bütünlüğünü koruma altına alır.
Kurumsal Güvenlik Stratejisi ve Yasal Uyum
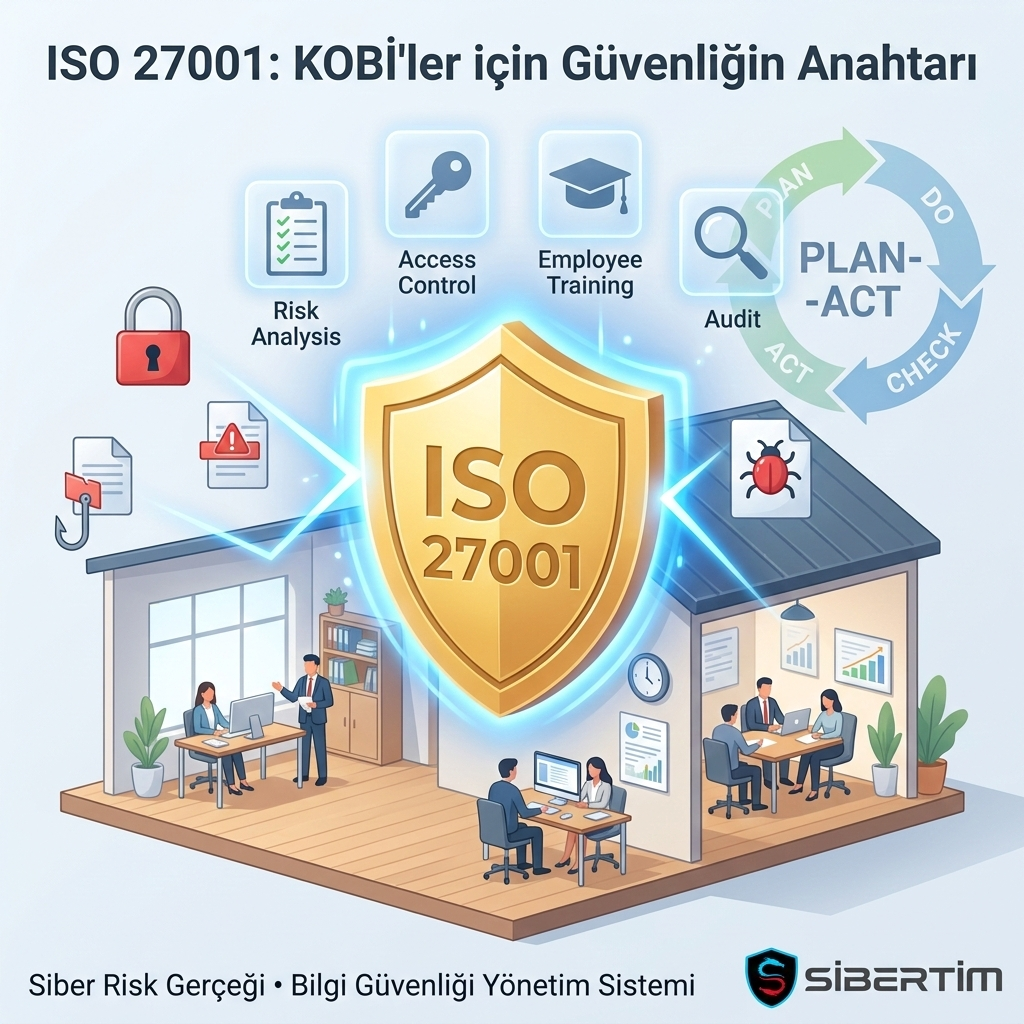
Dijital dünyada kurumların ayakta kalması, siber savunma yetenekleri ile yasal uyum süreçlerinin entegrasyonuna bağlıdır. Günümüzde tehditler daha “sessiz” ve stratejik (APT, Tedarik Zinciri Saldırıları) ilerlerken, KVKK ve GDPR gibi regülasyonlar veri güvenliğini bir tercih olmaktan çıkarıp yasal bir zorunluluk haline getirmiştir. Etkili bir kurumsal güvenlik modeli; teknik önlemleri idari tedbirlerle birleştiren, risk tabanlı bir yaklaşımı benimseyen ve en zayıf halka olan insan faktörünü “güvenlik kültürü” ile güçlendiren bütünsel bir yapı gerektirir. Güvenliği IT biriminin, uyumu ise hukuk biriminin tekelinden çıkarıp stratejik bir yatırım olarak görmek, sürdürülebilir başarının temel anahtarıdır.
XDR (Extended Detection and Response) nedir?
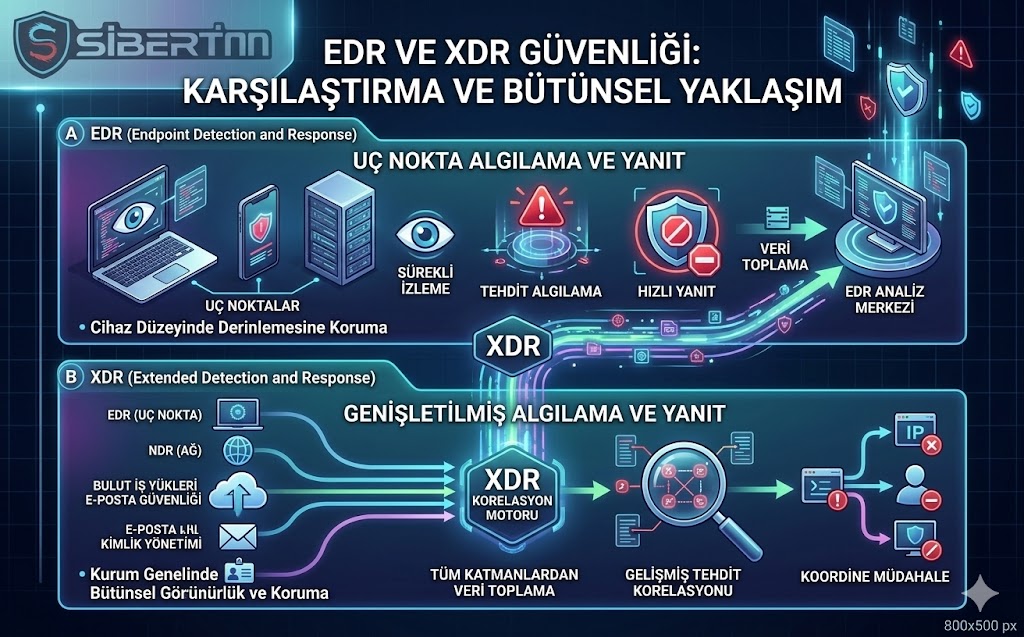
XDR (Extended Detection and Response), siber güvenlikte “bağlantısızlık” sorununu çözen, tümleşik bir tespit ve müdahale platformudur. Geleneksel EDR’ın sunduğu uç nokta korumasını; ağ, bulut ve e-posta katmanlarıyla birleştirerek bir saldırı zincirinin (Kill Chain) tüm parçalarını tek bir ekranda görünür kılar. Yapay zeka ve makine öğrenmesi sayesinde karmaşık korelasyonlar kurabilen XDR, tehditleri sadece tespit etmekle kalmaz, otomatik müdahale yetenekleriyle saldırıları gerçek zamanlı olarak durdurur. Siber güvenliğin geleceği; reaktif savunmadan, XDR’ın sunduğu proaktif “dijital bağışıklık sistemi” modeline doğru hızla evrilmektedir.
Kablosuz Ağ Testi ve Wi-Fi Güvenliği

Kablosuz ağ testi, Wi-Fi altyapılarındaki şifreleme zayıflıklarını, yetkisiz erişim noktalarını ve yapılandırma hatalarını tespit etmek amacıyla yapılan proaktif bir siber güvenlik denetimidir. Fiziksel bir bağlantı gerektirmemesi nedeniyle saldırılara açık olan kablosuz ağlar; WPA3 geçişi, ağ segmentasyonu ve düzenli sızma testleri ile korunmalıdır. Keşif, zafiyet analizi ve istismar aşamalarından oluşan bu test süreci, sadece veri bütünlüğünü sağlamakla kalmaz, aynı zamanda kurumsal ağları KRACK ve Evil Twin gibi sofistike saldırı tekniklerine karşı dirençli hale getirir. Dijital güvenliğin en zayıf halkası olabilen kablosuz ağlar, uzman denetimiyle en güçlü savunma katmanlarından birine dönüştürülebilir.
Bulut Altyapısı Penetrasyon Testi
Anasayfa Hakkımızda Referanslarımız Eğitimlerimiz Yayımlarımız Çözümlerimiz Bulut Çözümleri Bilgi Teknolojileri Sanallaştırma Hizmetleri Sızma Testleri Altyapı Kablolama Depolama ve Yedekleme Network Hizmetleri İletişim Bulut Altyapısı Penetrasyon Testi kullanici2 Mart 7, 2026 Siber Güvenlik,Sızma Testi Bulut Altyapısı Penetrasyon Testi Bulut altyapısı penetrasyon testi, bir organizasyonun bulut tabanlı hizmetlerini (örneğin, AWS, Azure, Google Cloud gibi) güvenlik açısından test […]
Kimlik Avı Saldırıları ve Korunma Yolları

Kimlik avı saldırıları (phishing), saldırganların kurbanlarını manipüle ederek şifre, kredi kartı ve kimlik bilgisi gibi hassas verileri ele geçirmek amacıyla kullandığı bir siber suç yöntemidir. Genellikle güvenilir bir kurumdan geliyormuş gibi görünen sahte e-postalar, SMS’ler veya telefon aramalarıyla gerçekleştirilen bu saldırılar, insan psikolojisindeki merak ve korku gibi zayıflıkları hedefler. Oltalama (phishing) yönteminden CEO dolandırıcılığına (BEC) kadar pek çok farklı türde karşımıza çıkan bu tehditlere karşı en güçlü savunma; dijital şüphecilik, iki faktörlü kimlik doğrulama (2FA) kullanımı ve düzenli siber güvenlik farkındalık eğitimleridir.