

kullanici2
Mart 7, 2026
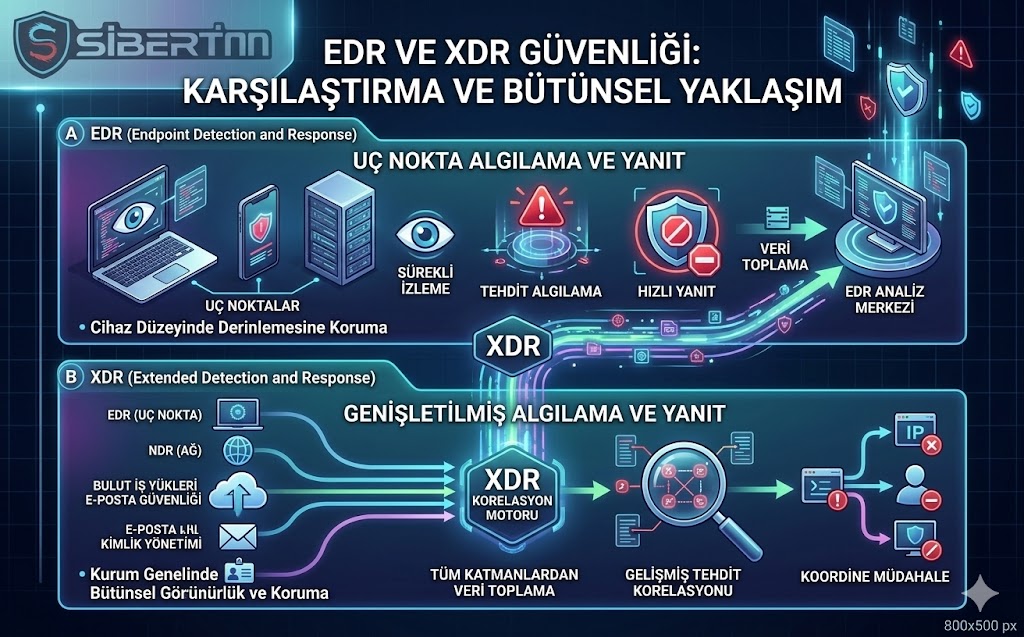
Günümüz siber tehditleri, tekil saldırıların ötesine geçerek bir kurumun tüm dijital altyapısını hedef alan karmaşık zincirler halinde ilerliyor. Geleneksel güvenlik araçları ise bu bütünsel saldırıları parçalar halinde yakaladığı için, savunma mekanizmalarında kritik boşluklar oluşabiliyor. İşte bu noktada XDR (Extended Detection and Response) platformları devreye giriyor.
XDR, bir kurumun tüm dijital varlığındaki siber tehdit algılama ve yanıt süreçlerini koordine eden, çeşitli güvenlik araçlarını tek bir platformda birleştiren bütünsel bir çözümdür. Geleneksel güvenlik yaklaşımlarındaki kopuklukları ortadan kaldırarak siber tehditlere karşı daha hızlı ve etkili bir şekilde hareket edilmesini sağlar.
XDR, geleneksel güvenlik çözümlerinin aksine, yalnızca belirli bir olaya odaklanmak yerine, bir saldırının tüm zincirini tespit etme yeteneğine sahiptir. Bu, onun en belirgin özelliklerinden biridir:
Tehdit Zinciri Tespiti: Şüpheli hareketleri bağlam içinde değerlendirir ve tekil olaylardan ziyade, saldırının tüm aşamalarına odaklanır.
Korelasyon Yeteneği: İlk bakışta önemsiz gibi görünen küçük güvenlik olaylarını bir araya getirerek aralarındaki ilişkiyi analiz eder. Örneğin, farklı sistemlerde meydana gelen küçük şüpheli aktiviteler arasında bağlantı kurarak, aslında organize bir saldırının parçası olduklarını gösterebilir.
Otomatik Müdahale: Tehdit algılandığında hızlı aksiyon alır. Zararlı süreci otomatik olarak durdurabilir, cihazı izole edebilir veya şüpheli kullanıcıyı devre dışı bırakabilir.
Yapay Zeka Desteği: Olası siber saldırıları otomatik olarak algılamak, bunlara yanıt vermek ve hafifletmek için yapay zekayı kullanır.
Veri Toplama ve Normalleştirme: Sistem; uç noktalar, ağ, bulut ve e-posta gibi çeşitli kaynaklardan gelen verileri otomatik olarak toplar ve ortak bir formata dönüştürür.
Veriler Arasında Bağlantı Kurma: Makine öğrenmesi ve yapay zeka teknikleriyle topladığı verileri analiz eder, uyarıları birbiriyle ilişkilendirir.
Olayları Önceliklendirme: Olayları önem derecesine göre sıralayarak ekiplerin en kritik tehditlere hızla müdahale etmesini sağlar.
Proaktif Koruma: Detaylı tehdit analizleri yaparak saldırganların olası yöntemlerini önceden haritalandırır.
Geleneksel güvenlik sistemleri (Antivirüs, Firewall vb.), bağımsız olaylara odaklanır ve tehditleri birbiriyle ilişkilendirmez. Bu durum, saldırı zincirinin sadece küçük bir parçasının fark edilmesine neden olur.
XDR ise farklı katmanlardan gelen verileri merkezi olarak analiz eder. Yalnızca belirli bir olayın olup olmadığını değil, bu olayın daha büyük bir saldırı senaryosunun parçası olup olmadığını değerlendirir. Kapsamlı bir tehdit analizi yapılmadığında gözden kaçabilecek kritik sinyalleri birleştirir.
Günümüzde birçok kurum, uç nokta güvenliği için EDR (Endpoint Detection and Response) çözümlerini tercih ediyor. Ancak tehdit yüzeyinin genişlemesi, sadece uç nokta düzeyindeki korumanın yeterli olmadığını gösteriyor. XDR, uç noktanın ötesine geçerek tüm güvenlik katmanlarını merkezi bir platformda birleştirir.
EDR pazarı yıllık %35 büyürken, XDR’ın %50‘ye varan yıllık bileşik büyüme oranına ulaşması bekleniyor.
Tümleşik Güvenlik Platformları: SIEM gibi sistemlerle tam entegrasyon.
Yapay Zeka ve Otomasyon: Akıllı algoritmalarla insan hatasının minimize edilmesi.
Bulut Odaklı Yapılar: Ölçeklenebilir, bulut yerel (cloud-native) XDR çözümleri.
Proaktif Tehdit Avcılığı: Riskleri önceden tahmin etme yeteneği.
XDR, geleceği öngörme kapasitesine sahiptir. Farklı katmanlardan gelen zayıf sinyalleri bir araya getirerek saldırıların olası yollarını haritalandırır. Bu yalnızca reaktif bir savunma değil, aynı zamanda proaktif bir güvenlik anlayışıdır.
Bir saldırının gerçekleşmesini beklemek yerine, XDR ile senaryolar önceden modellenebilir. Kurumlar artık sadece saldırıya uğradıklarında değil, saldırı ihtimali oluştuğunda da harekete geçebilir. Kısacası XDR, kurumların dijital bağışıklık sistemidir.