Web Uygulama Güvenliği ve Test Araçları
Web uygulama güvenliği, internet üzerinden hizmet veren yazılımların veri gizliliğini ve bütünlüğünü korumak amacıyla uygulanan stratejik bir savunma sürecidir. Günümüzde siber saldırıların büyük bir bölümü web tabanlı zafiyetleri hedef alırken; kimlik doğrulama, güvenli veri girişi kontrolleri ve düzenli yama yönetimi gibi önlemler hayati önem taşır. SAST, DAST ve IAST gibi modern güvenlik test yöntemleri ile donatılan bir geliştirme süreci, OWASP Top 10 gibi global standartlara uyum sağlayarak potansiyel riskleri önceden bertaraf eder. Web uygulamalarınızı güncel ve dirençli tutmak, hem kullanıcı verilerini korumanın hem de dijital itibarınızı sürdürmenin en temel yoludur.
Prefetching: Siber Güvenlikteki Rolü ve Etkileri
Dijital dünyada milisaniyelerin kritik olduğu günümüzde Prefetching, verilerin ihtiyaç duyulmadan önce tahmin edilerek yüklenmesini sağlayan vazgeçilmez bir performans optimizasyonudur. Donanım (CPU), yazılım (OS) ve web tarayıcı seviyelerinde uygulanan bu proaktif yaklaşım, kullanıcı deneyimini zirveye taşırken madalyonun öbür yüzünde sofistike siber riskler barındırır.
Özellikle modern işlemcilerdeki spekülatif yürütme (speculative execution) ile birleştiğinde; Spectre gibi, çekirdek belleğinden veri sızdırabilen yan kanal saldırılarına (side-channel attacks) zemin hazırlayabilir. Ayrıca web tarayıcılarındaki agresif ön yükleme mekanizmaları, gizlilik ihlallerine ve Hizmet Reddi (DoS) saldırılarına kapı aralayabilmektedir.
Buna karşın, Windows sistemlerdeki .pf uzantılı prefetch dosyaları, adli bilişim (digital forensics) uzmanları için altın değerinde kanıtlardır; bir uygulamanın ne zaman, nereden ve kaç kez çalıştırıldığını mühürlenmiş birer tanık gibi belgelerler.
Prefetching; performansın hızlandırıcısı olduğu kadar, güvenliğin de en ince ve dikkatle yönetilmesi gereken stratejik cephelerinden biridir.
Phishing Simülasyonlarıyla Kurumsal Farkındalığı Ölçmek ve Artırmak
Siber güvenlik zincirinin en kritik halkası olan insan faktörü, günümüzde sosyal mühendislik saldırılarının birincil hedefidir. Phishing simülasyonları, çalışanlara kontrollü ve zararsız sahte saldırılar düzenleyerek kurumun siber risk haritasını çıkaran proaktif bir ölçümleme yöntemidir. Bu simülasyonlar; sadece kimlerin zararlı bağlantılara tıkladığını tespit etmekle kalmaz, aynı zamanda şüpheli durumları bildirme refleksini (report rate) artırarak kurumsal bir güvenlik kültürü inşa eder. Teknik savunmaların yetersiz kaldığı psikolojik manipülasyon aşamasında, düzenli simülasyonlar ve kişiselleştirilmiş eğitimler sayesinde çalışanlar; en zayıf halka olmaktan çıkıp, kurumun en güçlü savunma katmanına dönüşürler. Siber dayanıklılık, ancak insanların saldırganların yöntemlerini bizzat deneyimleyerek öğrendiği yaşayan bir farkındalık kültürüyle mümkündür.
Mobil Uygulama Testi Nasıl Yapılır?
Milyonlarca kullanıcının yer aldığı mobil ekosistemde bir uygulamanın başarısı, sunduğu kusursuz performans ve kullanıcı deneyimi ile doğrudan orantılıdır. Mobil uygulama testi, uygulamanın farklı ekran boyutlarında, işletim sistemi sürümlerinde ve donanım kapasitelerinde hatasız çalışmasını sağlayan çok katmanlı bir doğrulama sürecidir. Fonksiyonel testlerden performans ve güvenlik analizlerine kadar uzanan bu süreç; Appium, Espresso ve Firebase Test Lab gibi profesyonel araçlarla hem manuel hem de otomatik yöntemlerle yürütülür. Cihaz çeşitliliği ve gerçek kullanıcı senaryolarını merkeze alan bir test stratejisi, sadece uygulama çökmelerini ve hataları engellemekle kalmaz, aynı zamanda mağaza puanlarını yükselterek uygulamanın dijital pazardaki rekabet gücünü ve siber dayanıklılığını maksimize eder.
MITRE ATT&CK Tabanlı Güvenlik: Tehditleri Sistematik Olarak Avlamak
Modern siber savunma stratejileri, saldırganları sadece engellemeyi değil, onların davranış kalıplarını sistematik olarak anlamayı gerektirir. MITRE ATT&CK, gerçek dünya saldırılarından elde edilen verilerle oluşturulmuş; saldırganların ilk erişimden veri sızdırmaya kadar izledikleri taktik (neyi başarmaya çalıştıkları) ve teknikleri (nasıl başardıkları) kategorize eden küresel bir bilgi tabanıdır. Güvenlik ekiplerine düşmanı davranışsal olarak tanıma fırsatı sunan bu çerçeve; kurumlarda mevcut savunma açıklarını belirleyen “Boşluk Analizi”, savunmayı test eden “Saldırı Simülasyonları” ve EDR/SIEM gibi araçların etkinliğini ölçen “Tespit Haritalama” süreçlerinde kritik bir rol oynar. Siber güvenliği sezgisel bir çabadan kanıta dayalı bir disipline dönüştüren MITRE ATT&CK, düşmanın yol haritasını önceden bilerek proaktif bir savunma hattı inşa etmenin anahtarıdır.
ISO/IEC 42001 Yapay Zeka Yönetim Sistemi
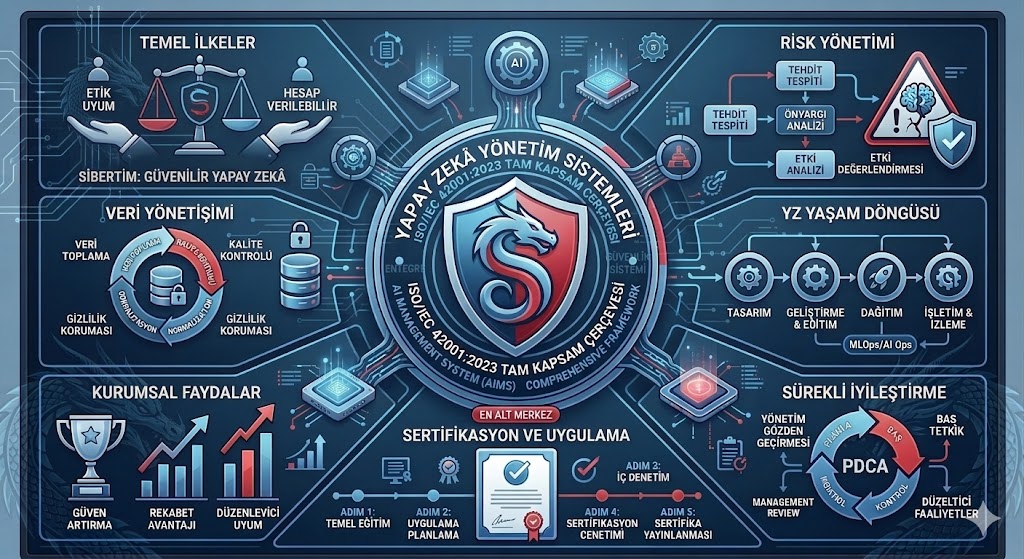
ISO/IEC 42001:2023, yapay zeka (YZ) teknolojilerinin geliştirilmesi ve kullanılmasında etik, şeffaf ve sorumlu bir yaklaşımı garanti altına alan dünyanın ilk uluslararası yönetim sistemi standardıdır. Yapay Zeka Yönetim Sistemi (AIMS) çerçevesi aracılığıyla; adalet, hesap verebilirlik ve gizlilik gibi temel ilkeleri operasyonel süreçlere entegre eder. Bu standart, organizasyonlara YZ ile ilişkili riskleri yönetmek, sürekli iyileştirme döngüleri kurmak ve toplumsal değerlerle uyumlu inovasyon yapmak için stratejik bir yol haritası sunar. ISO/IEC 42001 uyumluluğu, sadece yasal bir hazırlık değil, aynı zamanda yapay zeka çağına duyulan güveni inşa etmenin anahtarıdır.
Siber Güvenlik Uzmanlarının En Çok İhtiyaç Duyduğu 5 Teknik Beceri: Dijital Cephenin Cephanesi

Siber güvenlik alanında başarılı olmak için yalnızca araçları kullanmayı bilmek yeterli değildir; ağ protokollerinden işletim sistemi mimarisine, kodlamadan bulut güvenliğine kadar güçlü teknik temeller gerekir. Modern bir güvenlik uzmanı; ağ trafiğini analiz edebilmeli, Linux ve Windows sistemlerini derinlemesine anlayabilmeli, Python veya Bash gibi dillerle otomasyon geliştirebilmeli ve bulut altyapılarındaki güvenlik risklerini yönetebilmelidir. Ayrıca olay müdahale ve adli bilişim becerileri, bir saldırı gerçekleştiğinde sistemleri hızlıca analiz edip tehditleri etkisiz hale getirmek için kritik öneme sahiptir.
Kötü Amaçlı Yazılım Türleri ve Korunma Yolları

Kötü amaçlı yazılım (malware), bilgisayar sistemlerine zarar vermek, hassas verileri çalmak veya yetkisiz erişim sağlamak amacıyla tasarlanmış dijital tehditlerin genel adıdır. Virüslerden karmaşık fidye yazılımlarına (ransomware), gizlice veri toplayan casus yazılımlardan (spyware) sistemin derinliklerine sızan rootkitlere kadar pek çok farklı türde karşımıza çıkan bu tehditler, hem bireysel kullanıcıları hem de dev kurumları hedef almaktadır. Kötü amaçlı yazılımlardan korunmanın yolu; güncel antivirüs yazılımları, güçlü şifreleme yöntemleri, düzenli yedekleme ve bilinçli internet kullanımı gibi çok katmanlı bir siber hijyen disiplini oluşturmaktan geçer.
Metaverse İçin Siber Güvenlik Riskleri: Sanal Cennet mi, Dijital Cehennem mi?
Metaverse, sanal gerçeklik, artırılmış gerçeklik, blokzinciri ve dijital ekonomiyi bir araya getirerek internetin yeni deneyim katmanını oluştururken, aynı zamanda çok geniş bir siber saldırı yüzeyi yaratmaktadır. Bu yeni ekosistemde tehditler yalnızca hesap ele geçirme veya veri sızıntısıyla sınırlı kalmaz; biyometrik veri hırsızlığı, deepfake avatar sahteciliği, sürükleyici oltalama saldırıları, NFT dolandırıcılıkları ve haptik cihazlar üzerinden fiziksel zarar riski gibi çok daha karmaşık boyutlara ulaşır. Metaverse güvenliği, yalnızca güçlü parolalarla değil; kimlik doğrulama, cihaz güvenliği, akıllı sözleşme denetimi ve tasarımdan gelen güvenlik yaklaşımıyla ele alınması gereken yeni nesil bir savunma alanıdır.
IDOR Nedir ve Nasıl Tespit Edilir?
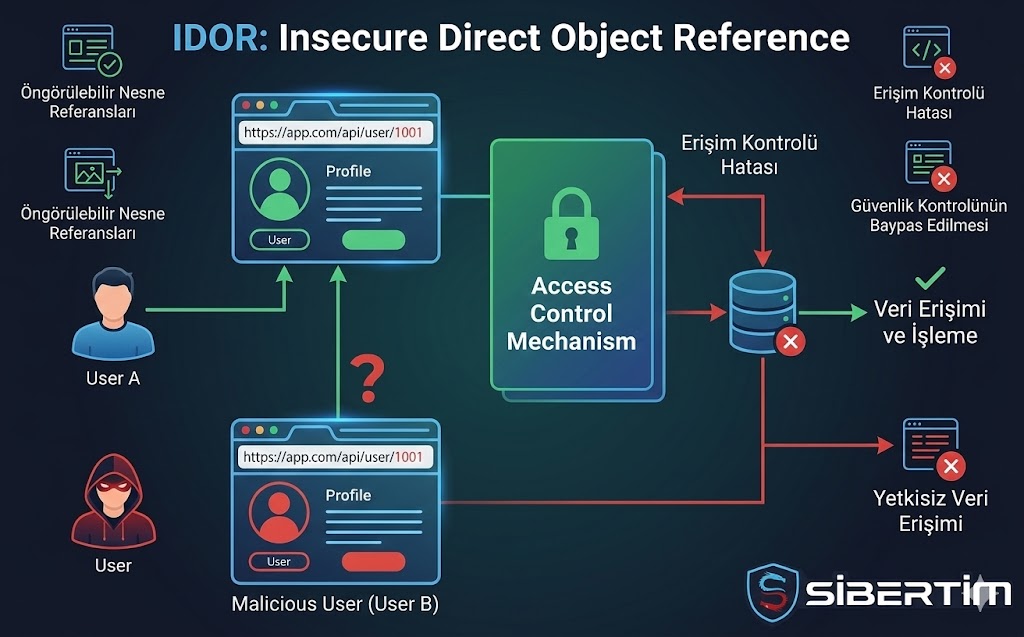
IDOR (Insecure Direct Object Reference), web uygulamalarında kullanıcıların yetkilendirme kontrollerindeki eksikliklerden faydalanarak kendilerine ait olmayan verilere erişebilmesine neden olan kritik bir güvenlik zafiyetidir. Genellikle URL parametreleri veya veri tabanı kimlik numaraları (ID) üzerinden istismar edilen bu açık; kişisel verilerin sızdırılmasına, KVKK ihlallerine ve ciddi finansal kayıplara yol açabilir. IDOR açığına karşı korunmanın en etkili yolu, her veri talebinde sıkı bir yetkilendirme kontrolü uygulamak ve tahmin edilebilir ID değerleri yerine UUID gibi rastgele tanımlayıcılar kullanmaktır. Düzenli sızma testleri, bu tür “görünmez” ancak yıkıcı etkileri olan açıkları tespit etmek için siber savunmanın en önemli parçasıdır.