Endüstri 4.0 Güvenliği ve Uygulama Alanları

Endüstri 4.0, yapay zekâ, nesnelerin interneti (IoT) ve siber-fiziksel sistemlerin entegrasyonuyla üretim dünyasında dijital bir devrimi temsil etmektedir. Verimlilik artışı, esneklik ve sürdürülebilirlik gibi büyük avantajlar sunan bu dönüşüm; aynı zamanda veri güvenliği ve siber saldırı risklerini de beraberinde getirmektedir. Endüstri 4.0 Güvenliği, akıllı fabrikalardaki devasa veri akışını korumayı ve üretim süreçlerini kesintisiz kılmayı hedefler. Lojistikten sağlığa, tarımdan otomotive kadar geniş bir yelpazede uygulanan bu teknolojiler, iş dünyasını daha rekabetçi hale getirirken, doğru güvenlik stratejileriyle yönetilmesi gereken stratejik bir süreci ifade eder.
Siber Güvenlikte Otomasyon: SOAR Çözümleri Nedir?

SOAR (Security Orchestration, Automation and Response), modern Güvenlik Operasyon Merkezlerinin (SOC) otomasyon ve koordinasyon altyapısını oluşturan kritik bir teknolojidir. SIEM sistemlerinden gelen güvenlik alarmlarını analiz ederek farklı güvenlik araçları arasında orkestrasyon sağlar, tekrar eden görevleri otomatikleştirir ve olaylara hızlı müdahale edilmesini mümkün kılar. Playbook tabanlı otomasyon sayesinde oltalama saldırıları, zararlı IP engelleme veya fidye yazılımı izolasyonu gibi işlemler saniyeler içinde gerçekleştirilebilir. Bu yaklaşım, SOC ekiplerinin alarm yorgunluğunu azaltırken tehditlere karşı müdahale sürelerini önemli ölçüde düşürür.
Yapay Zeka (AI) ve Makine Öğrenimi (ML) Siber Güvenlikte Nasıl Kullanılıyor?

Yapay zeka (AI) ve makine öğrenimi (ML), modern siber güvenliğin en güçlü savunma araçlarından biri haline gelmiştir. Geleneksel imza tabanlı güvenlik sistemlerinin yetersiz kaldığı günümüzde AI; ağ trafiği analizi, zararlı yazılım tespiti, kullanıcı davranış analizi (UEBA) ve oltalama saldırılarının belirlenmesi gibi alanlarda büyük veri üzerinde hızlı ve akıllı analizler yaparak tehditleri ortaya çıkarır. Ancak bu teknolojiler yalnızca savunma tarafında değil, saldırganlar tarafından da deepfake, akıllı fuzzing ve otomatik phishing gibi yöntemlerle kullanılmaktadır. Bu nedenle siber güvenlikte AI hem güçlü bir savunma aracı hem de yeni bir tehdit alanı olarak görülmektedir.
Yazılım Güvenliği ve Güvenli Kodlama Prensipleri
Yazılım güvenliği, bir yazılımın geliştirme aşamasından itibaren kötü niyetli saldırılara karşı dirençli olacak şekilde tasarlanması ve test edilmesi sürecidir. Günümüz BT dünyasında siber saldırıların artmasıyla birlikte; kod incelemesi, sızma testleri ve veri doğrulama gibi pratikler iş sürekliliği için hayati bir zorunluluk haline gelmiştir. OWASP Zap ve Burp Suite gibi gelişmiş araçlarla desteklenen güvenli yazılım süreçleri, sadece veri ihlallerini ve finansal kayıpları önlemekle kalmaz; aynı zamanda kullanıcı güvenini tesis ederek kurumsal itibarı yasal regülasyonlar çerçevesinde koruma altına alır.
Kriptografik Modüllerin Sertifikasyonu (FIPS 140-2) Nedir?

FIPS 140-2, kriptografik modüllerin güvenliğini doğrulamak için geliştirilmiş uluslararası kabul görmüş bir güvenlik standardıdır. ABD Ulusal Standartlar ve Teknoloji Enstitüsü (NIST) tarafından yürütülen bu sertifikasyon programı, bir yazılımın veya donanımın kriptografik işlemleri güvenli şekilde uygulayıp uygulamadığını bağımsız laboratuvar testleriyle doğrular. Standart; algoritma doğruluğu, anahtar yönetimi, fiziksel müdahale koruması ve kendi kendini test etme mekanizmaları gibi kritik güvenlik gereksinimlerini kapsar. FIPS 140-2 sertifikasına sahip ürünler özellikle finans, kamu, sağlık ve kritik altyapı sistemlerinde güvenilir kriptografi kullandıklarını kanıtlayan küresel bir güven mührü olarak kabul edilir.
Mobil Cihaz Güvenliği ve Kurumsal Politika Geliştirme
İş süreçlerinin mobilite kazanmasıyla birlikte akıllı telefonlar ve tabletler, kurumsal verilerin en savunmasız kaldığı uç noktalar haline gelmiştir. Mobil cihaz güvenliği, cihaz kaybından zararlı yazılımlara, ağ tehditlerinden kimlik hırsızlığına kadar uzanan geniş bir risk yelpazesine karşı hem teknolojik çözümleri hem de stratejik politikaları kapsayan bütüncül bir yaklaşımdır. MDM (Mobil Cihaz Yönetimi) ve MAM (Mobil Uygulama Yönetimi) gibi teknolojilerle cihazlar merkezi olarak denetlenirken; güçlü kimlik doğrulama, veri şifreleme ve uzaktan silme gibi kurumsal politikalarla insani ve operasyonel riskler minimize edilir. Başarılı bir mobil güvenlik stratejisi, sadece veriyi korumakla kalmaz, aynı zamanda çalışan farkındalığını artırarak kurumun dijital sınırlarını her ortamda sarsılmaz kılar.
Karmaşık Fidye Yazılımları ve Dosyasız Zararlı Yazılımlar
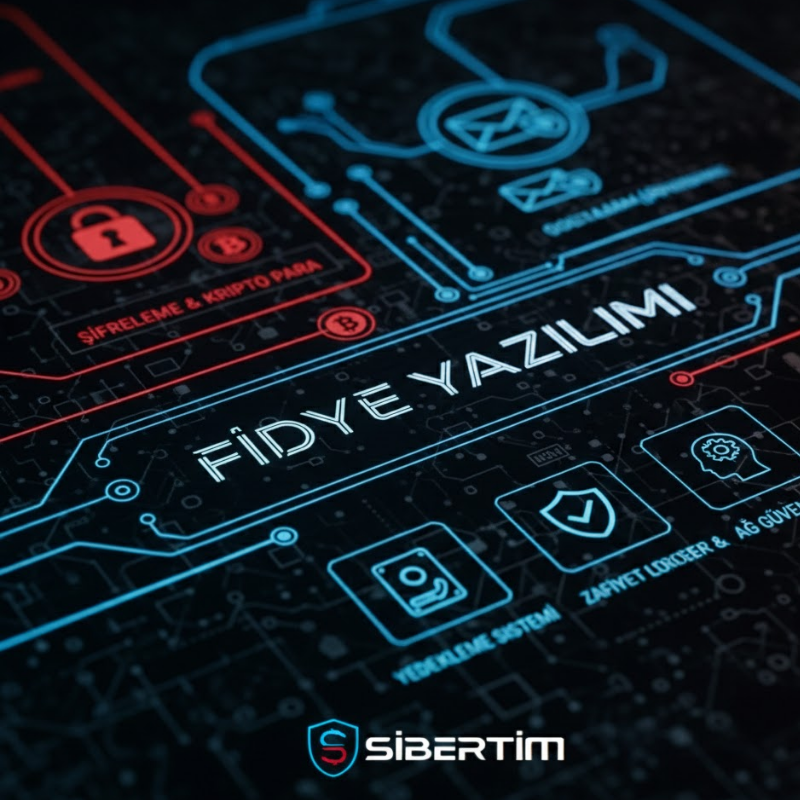
Siber saldırganların imza tabanlı savunma sistemlerini aşmak için geliştirdiği en sofistike yöntemlerin başında Dosyasız Zararlı Yazılımlar (Fileless Malware) ve Yeni Nesil Fidye Yazılımları gelmektedir. Dosyasız zararlılar, sabit diske iz bırakmadan doğrudan sistem belleğinde (RAM) çalışarak PowerShell ve WMI gibi meşru Windows araçlarını kötüye kullanır (“Living off the land”). Öte yandan, modern fidye yazılımları artık sadece veriyi şifrelemekle kalmayıp, veriyi dışarı sızdırarak “çifte şantaj” yapmakta ve sistem yedeklerini hedef alarak kurumları savunmasız bırakmaktadır. Bu görünmez ve karmaşık tehditlere karşı geleneksel antivirüsler yetersiz kalırken; davranışsal analiz yapabilen EDR (Endpoint Detection and Response) çözümleri, sıkı erişim denetimleri ve proaktif tehdit avcılığı siber dayanıklılığın temel taşlarını oluşturmaktadır.
DoS ve DDoS Testi Aşamaları
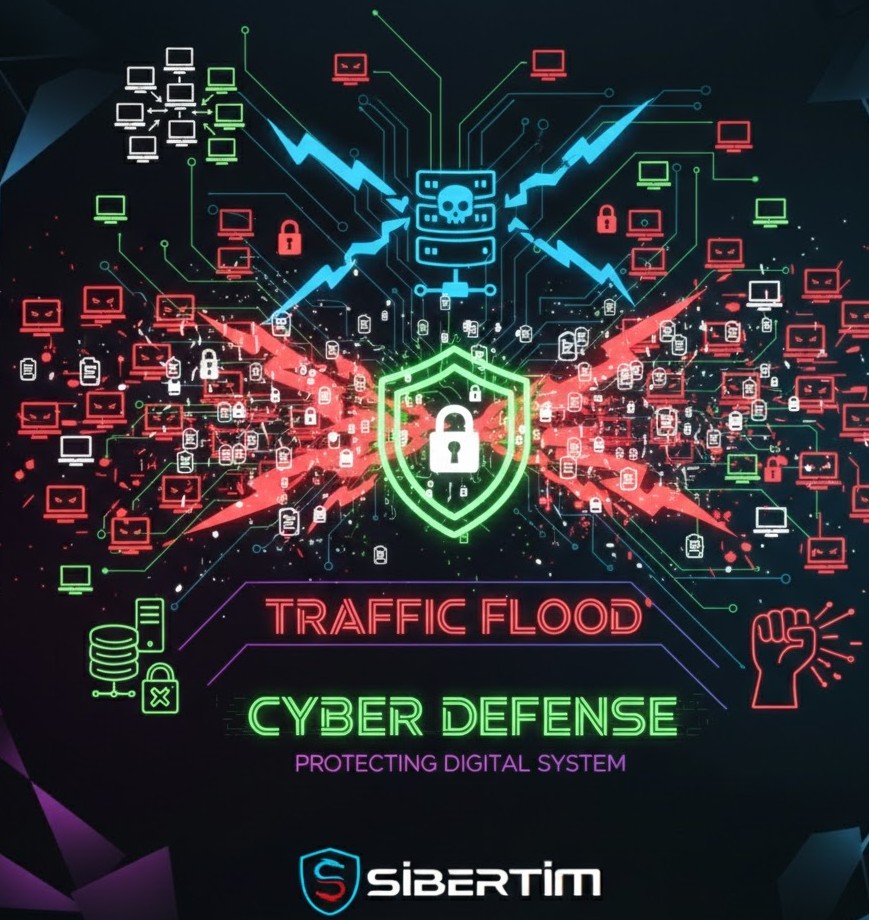
DoS ve DDoS testleri, bir bilişim sisteminin aşırı trafik yükü altında nasıl tepki verdiğini ve hizmet kesintisi yaşayıp yaşamadığını belirlemek amacıyla yapılan proaktif güvenlik denetimleridir. Tek bir kaynaktan yapılan DoS saldırılarına kıyasla çok daha karmaşık olan dağıtık (DDoS) saldırı senaryoları; izole test ortamlarında simüle edilerek sistemin zayıf noktaları tespit edilir. Planlama, saldırı senaryolarının belirlenmesi ve sonuç analizi gibi kritik aşamalardan oluşan bu test süreci, kurumların potansiyel riskleri önceden görmesini ve stratejik savunma mekanizmaları geliştirmesini sağlayarak iş sürekliliğini güvence altına alır.
SANAL ÖZEL AĞ (VPN) GÜVENLİĞİ NEDİR?
Dijital dünyada veri güvenliğini sağlamanın en etkili yollarından biri olan Sanal Özel Ağ (VPN), kullanıcı ile internet arasında şifreli bir tünel oluşturarak verilerin dış müdahalelere karşı korunmasını sağlar. VPN teknolojisi; IP adresini gizleyerek anonimlik sunma, coğrafi kısıtlamaları aşma ve özellikle güvenli olmayan halka açık Wi-Fi ağlarında verileri şifreleyerek çalınma riskini minimize etme gibi kritik avantajlar sunar. Ancak hız kayıpları ve ülkeden ülkeye değişen yasal statüler gibi dezavantajları da göz önünde bulundurulmalıdır. Doğru bir VPN seçimi; güvenilir protokollerin (WireGuard, IKEv2), sıkı gizlilik politikalarının ve yüksek sunucu performansının dengeli bir kombinasyonunu gerektirir. Veri güvenliğini kurumsal veya bireysel düzeyde korumak isteyenler için VPN, modern siber savunma stratejilerinin ayrılmaz bir parçasıdır.
Dijital Tehditler ve Siber Güvenlik Korunma Yöntemleri

Teknolojinin hızla yaygınlaşmasıyla birlikte siber güvenlik, bireylerden devletlere kadar herkes için hayati bir zorunluluk haline gelmiştir. Kişisel verilerin, finansal bilgilerin ve kritik altyapıların korunması; kötü amaçlı yazılımlar (malware), kimlik avı (phishing) ve fidye yazılımları gibi sofistike tehditlere karşı proaktif bir savunma hattı kurulmasını gerektirir. Güçlü parolalar, iki faktörlü kimlik doğrulama (2FA), düzenli yazılım güncellemeleri ve siber güvenlik farkındalığı, dijital dünyada güvenle var olabilmenin temel taşlarını oluşturur. Unutmayın, dijital savunmanın en güçlü halkası, teknolojik önlemlerle birleşen bilinçli kullanıcı davranışıdır.