DDoS Saldırısı Nedir ve Nasıl Önlenir?
DDoS (Dağıtılmış Hizmet Engelleme) saldırıları, bir web sitesini veya çevrimiçi hizmeti, birden fazla kaynaktan gelen aşırı trafik yüküyle çalışamaz hale getirmeyi hedefleyen siber tehditlerdir. Botnetler aracılığıyla gerçekleştirilen bu saldırılar; finansal zarar verme, hizmet kesintisi yaratma veya diğer siber saldırıları gizleme amacı taşıyabilir. DDoS saldırılarına karşı savunma yapmak; CDN kullanımı, trafik filtreleme, yük dengeleme ve Cloudflare veya Akamai gibi profesyonel koruma yazılımlarının entegrasyonuyla mümkündür. Çok katmanlı bir güvenlik stratejisi benimsemek, dijital varlıkların iş sürekliliğini ve kullanıcı deneyimini korumak için hayati önem taşır.
Siber Güvenlikte Korunma Yolları
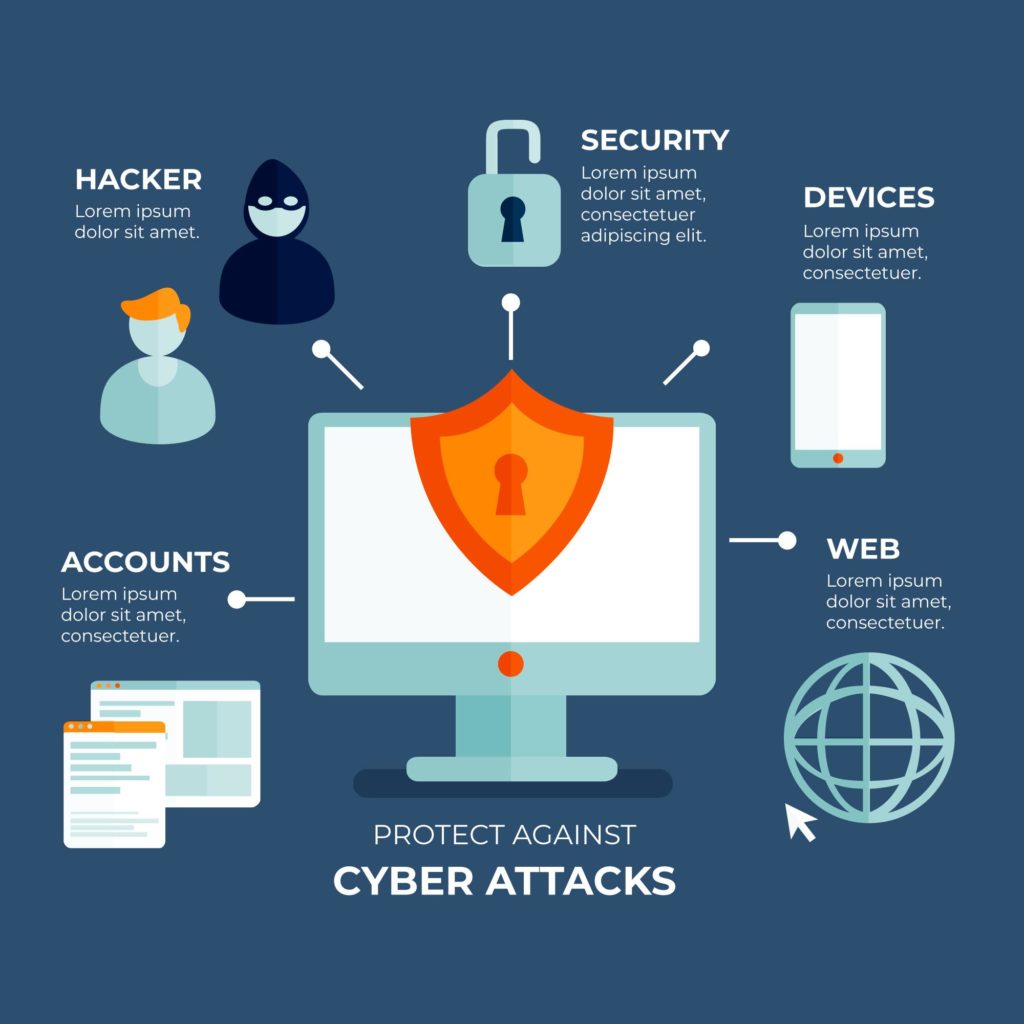
İnternet kullanımının hayatın her alanına yayıldığı günümüzde, kişisel ve kurumsal verileri korumak bir tercih değil, zorunluluktur. Siber güvenlikte korunma yolları, karmaşık teknolojik altyapılardan önce bireysel farkındalık ve temel güvenlik disiplinleriyle başlar. Tahmin edilmesi zor güçlü parolalar kullanmak, hesaplara sarsılmaz bir kilit vuran iki faktörlü kimlik doğrulama (2FA) sistemlerini aktif etmek, yazılımları en güncel sürümlerinde tutarak açıklarını kapatmak ve lisanslı güvenlik yazılımlarıyla sistemi desteklemek savunmanın ana hatlarını oluşturur. Dijital dünyada %100 güvenlik mümkün olmasa da, bu proaktif önlemler siber saldırganların işini büyük ölçüde zorlaştırarak veri ihlali riskini minimize eder ve güvenli bir çevrimiçi deneyimin kapılarını açar.
Endüstriyel Kontrol Sistemlerinde Siber Güvenlik Riskleri

Enerji, su ve üretim gibi kritik altyapıların kalbi olan Endüstriyel Kontrol Sistemleri (EKS), dijitalleşmeyle birlikte siber saldırganların birincil hedefi haline gelmiştir. Geleneksel BT sistemlerinden farklı olarak kesintisiz operasyon ve gerçek zamanlı veri işleme zorunluluğu olan bu yapılar; eski yazılımlar, ağ izolasyonunun zayıflaması ve karmaşık altyapı bileşenleri nedeniyle yüksek risk taşımaktadır. Stuxnet gibi örneklerle ciddiyeti kanıtlanan EKS tehditlerine karşı; ağ segmentasyonu, güvenli uzaktan erişim protokolleri ve sektöre özel tehdit avcılığı stratejileri geliştirmek, ulusal ve kurumsal güvenliğin korunması için hayati bir zorunluluktur.
Siber Saldırı Nedir?
Dijitalleşen dünyada siber saldırılar, bireylerden devasa kuruluşlara kadar herkesi hedef alan küresel bir tehdit haline gelmiştir. Siber saldırı, yetkisiz üçüncü tarafların sistemlere veya ağlara erişerek veri çalma, manipüle etme veya sistemleri devre dışı bırakma eylemleridir. Günümüzde en sık karşılaşılan saldırılar arasında; sistemlere sızan Kötü Amaçlı Yazılımlar (Malware), sosyal mühendislik yoluyla kimlik çalan Phishing, veri tabanlarını hedef alan SQL Enjeksiyonu ve hizmetleri durduran DDoS yer almaktadır. Güçlü şifreleme, düzenli güncellemeler, VPN kullanımı ve çalışan farkındalığı gibi proaktif önlemler, bu tehditlere karşı sarsılmaz bir savunma hattı oluşturmanın temelidir. Siber güvenlik, artık sadece teknik bir birimin görevi değil, dijital varlıkların korunması için bir yaşam biçimi olarak benimsenmelidir.
Saldırı Simülasyonu ve Güvenlik Açığı Tespiti
Siber güvenlikte savunma hattını güçlendirmenin en etkili yolu, bir saldırganın bakış açısıyla sistemleri test etmekten geçer. Saldırı simülasyonları; bilişim altyapısındaki zayıf noktaları, operasyonel hataları ve insan faktöründen kaynaklanan riskleri gerçek bir saldırı yaşanmadan önce gün yüzüne çıkaran proaktif bir yaklaşımdır. Penetrasyon testlerinden kapsamlı Red Team egzersizlerine ve yapay zeka destekli otomatik BAS çözümlerine kadar geniş bir yelpazede sunulan bu simülasyonlar, kurumların sadece teknik açıklarını kapatmakla kalmaz; aynı zamanda olay müdahale sürelerini ve kriz yönetimi kabiliyetlerini de gerçekçi senaryolarla test ederek siber olgunluk seviyesini artırır.
Siber Hijyen Nedir? Kullanıcı Farkındalığı İçin 5 Temel Kural

Siber güvenlik zincirinin en kritik halkası olan insan faktörü, dijital tehditlere karşı savunmanın başlangıç noktasını oluşturur. “Siber Hijyen” kavramı; tıpkı fiziksel sağlık gibi, dijital varlıkların korunması için düzenli olarak uygulanması gereken güvenli davranış alışkanlıklarını temsil eder. Güçlü şifreleme, yazılım güncellemeleri ve oltalama saldırılarına karşı dikkatli yaklaşım gibi temel pratikler, karmaşık teknik sistemlerden çok daha etkili bir koruma kalkanı sağlar. Hem bireysel hem de kurumsal düzeyde bir “dijital temizlik” kültürü yerleştirmek, siber riskleri minimize etmenin ve sürdürülebilir bir güvenlik ortamı yaratmanın en maliyetsiz ve etkili yoludur.
Ağ Bölümlendirme Nedir?
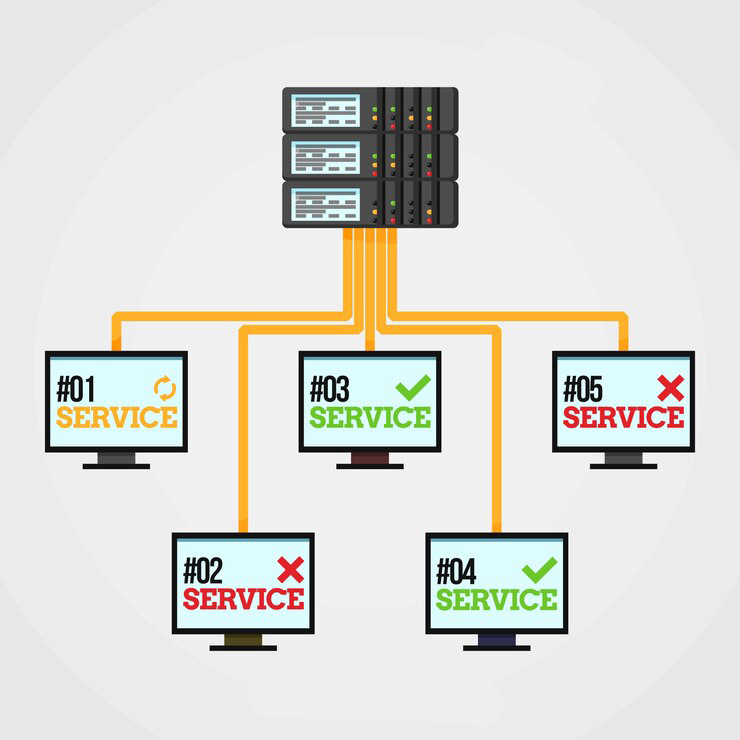
Büyük ve karmaşık dijital altyapıların verimli yönetilmesi, ağ trafiğinin mantıksal parçalara ayrılmasını sağlayan Ağ Bölümlendirme tekniği ile mümkündür. Bu sürecin kalbinde yer alan Alt Ağ Maskesi (Subnet Mask), bir IP adresinin hangi kısmının ağa (network), hangi kısmının ise cihaza (host) ait olduğunu belirleyerek veri trafiğinin doğru hedeflere yönlendirilmesini sağlar. Ağ bölümlendirme; sadece veri trafiğini optimize ederek performansı artırmakla kalmaz, aynı zamanda farklı departmanları veya hassas sistemleri birbirinden izole ederek siber saldırıların ağ içinde yayılmasını engelleyen kritik bir güvenlik katmanı oluşturur. Doğru yapılandırılmış ve test edilmiş bir alt ağ mimarisi, modern BT yönetiminde iş sürekliliği ve veri güvenliğinin en temel yapı taşıdır.
Ağ Güvenliği Nedir?
Dijital dünyada verinin akışını sağlayan ağ altyapıları, aynı zamanda siber tehditlerin en yoğun hedef aldığı alanlardır. Ağ güvenliği, bilginin sadece yetkili kişilerce görülmesini (Gizlilik), değiştirilmeden korunmasını (Bütünlük) ve her ihtiyaç duyulduğunda erişilebilir olmasını (Kullanılabilirlik) sağlayan stratejik bir disiplindir. Firewall, IDS/IPS ve SIEM gibi modern teknolojik araçlarla desteklenen bu süreç; DoS, MitM ve Botnet gibi sofistike ağ saldırılarına karşı çok katmanlı bir savunma kalkanı oluşturur. İş sürekliliğini sağlamak ve veri ihlallerini önlemek adına ağ güvenliği; şifreleme, erişim kontrolü ve sürekli izleme yöntemleriyle bir bütün olarak yönetilmeli, gelişen tehditlere karşı düzenli olarak güncellenmelidir.
KVKK’yı Anlama ve Uygulama Rehberi: Şirketiniz İçin A’dan Z’ye Her Şey
Dijital ekonominin temel taşı olan kişisel veriler, 6698 sayılı KVKK ile yasal bir koruma kalkanına alınmıştır. Şirketler için bu yasaya uyum; sadece teknik bir prosedür değil, veri envanterinin çıkarılmasından aydınlatma yükümlülüğünün yerine getirilmesine, teknik ve idari tedbirlerin alınmasından olası ihlal bildirimlerine kadar uzanan bütüncül bir kurumsal sorumluluk sürecidir. “Açık rıza” ve “veri sorumlusu” gibi temel kavramların doğru anlaşılması, uyum sürecinin zeminini oluştururken; yaşayan bir veri envanteri ve proaktif güvenlik önlemleri dijital dayanıklılığı sağlar. KVKK uyumunu statik bir proje yerine sürekli güncellenen bir yolculuk olarak gören işletmeler, hem ağır idari yaptırımlardan korunur hem de müşteri güvenini sarsılmaz bir rekabet avantajına dönüştürür.
KVKK ve Siber Güvenlik İlişkisi: Uyum Süreci Risk Analiziyle Nasıl Başlatılır?
Kişisel verilerin korunması süreci, yasal bir zorunluluk olmanın ötesinde, temeli sağlam bir siber güvenlik mimarisi gerektiren yaşayan bir sistemdir. KVKK ve siber güvenlik ilişkisi, uyum sürecinin henüz başlangıcında yapılan kapsamlı bir Risk Analizi ile şekillenir. Bu analiz; veri envanterinin çıkarılması, tehditlerin belirlenmesi ve olası ihlallerin etkisinin ölçülmesi aşamalarını kapsayarak, kurumun hangi teknik (şifreleme, firewall vb.) ve idari (eğitim, politika vb.) tedbirlere ihtiyaç duyduğunu objektif bir şekilde ortaya koyar. Dijital varlıkların korunması statik bir hedef değil; teknolojinin gelişimiyle birlikte sürekli güncellenmesi gereken dinamik bir süreçtir. Risk temelli bir yaklaşımla başlatılan uyum süreci, kurumları sadece ağır idari para cezalarından korumakla kalmaz, aynı zamanda sarsılmaz bir kurumsal itibar ve veri güvenliği kültürü inşa eder.