Siber Güvenlikte Otomasyon: SOAR Çözümleri – SOC Merkezlerinin Dijital Sinir Sistemi

Siber Güvenlik

Alarm Yorgunluğu ve Tükenmişlik Sendromu

Modern bir Güvenlik Operasyonları Merkezi’nde (SOC) çalışmak, yangın hortumundan su içmeye çalışmak gibidir. Ortalama bir kurumsal ağda, güvenlik cihazları (Firewall, IDS/IPS, EDR) günde milyonlarca log üretir ve SIEM sistemleri bunları işleyerek binlerce “potansiyel tehdit alarmı” oluşturur. Bir analistin günde inceleyebileceği alarm sayısı ise sınırlıdır (belki 20-30). Geriye kalan binlerce alarm ne olur? Çoğu zaman “gözden kaçar” veya “yanlış pozitif” (False Positive) varsayımıyla kapatılır. İşte Alarm Yorgunluğu (Alert Fatigue) denen bu durum, siber savunmanın en büyük zafiyetidir. Target ve Equifax gibi devasa veri ihlallerinin çoğu, sistemin uyarı vermesine rağmen analistlerin bu uyarıyı kalabalık içinde fark edememesi yüzünden gerçekleşmiştir. 

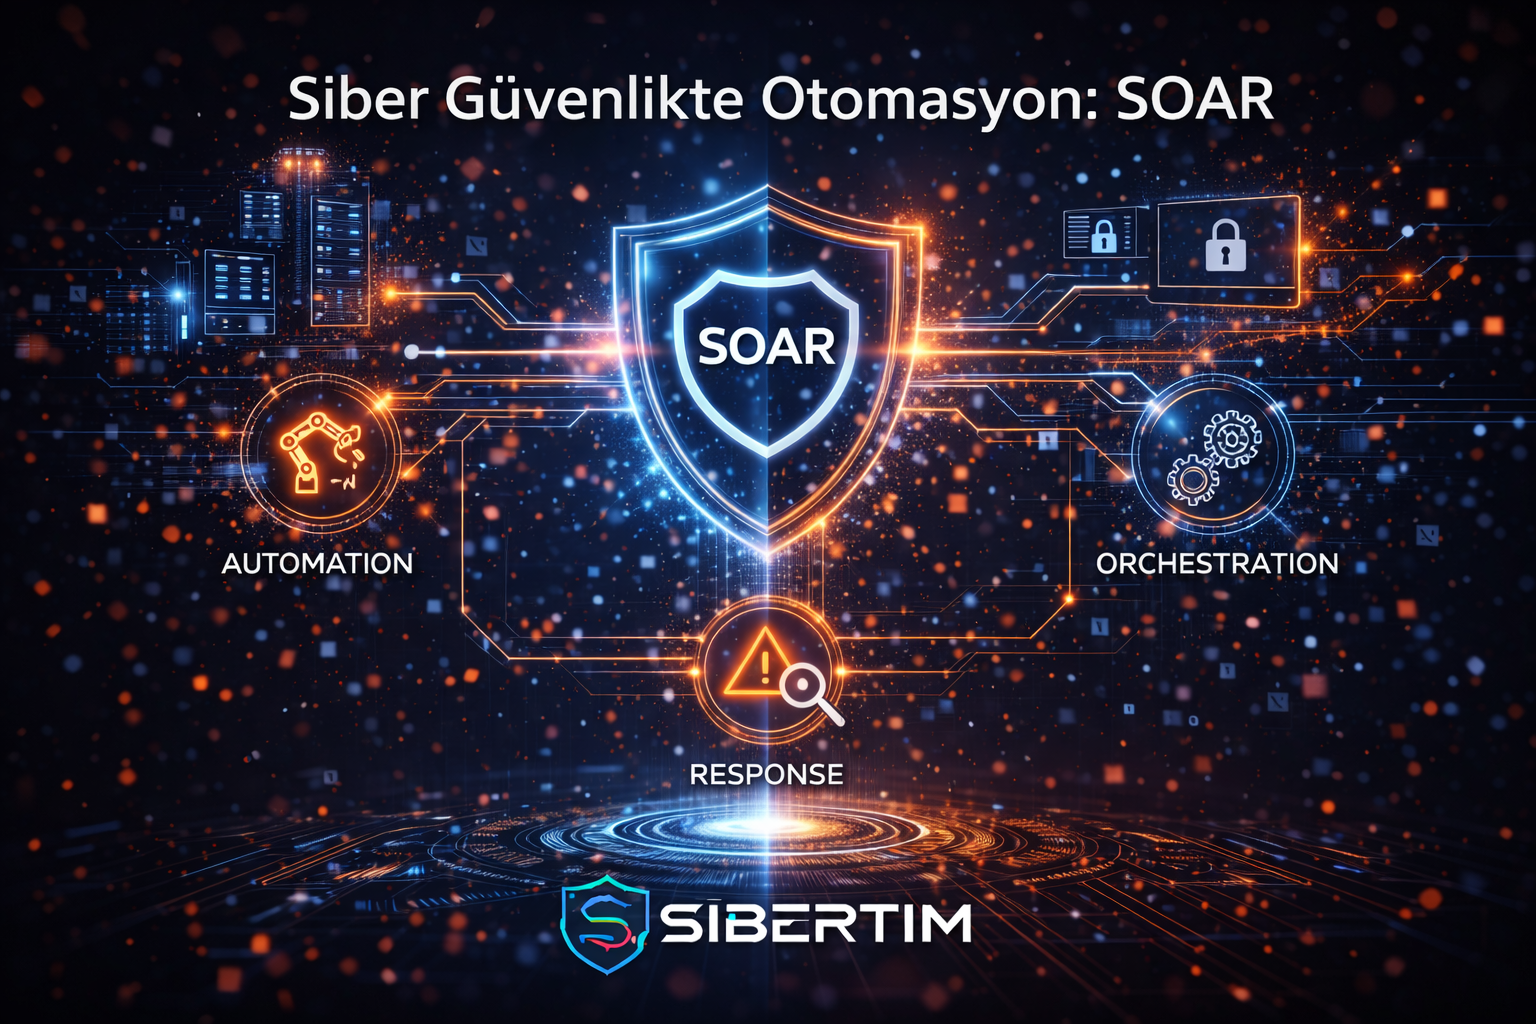
İnsan gücünün bu veri seline yetişemediği noktada, sahneye SOAR (Security Orchestration, Automation, and Response) çıkar. SOAR, sadece “işleri hızlandıran bir robot” değildir; o, SOC’un dijital sinir sistemidir. Farklı güvenlik araçlarını (Orkestrasyon) birbiriyle konuşturur, tekrar eden görevleri (Otomasyon) devralır ve olaylara standart bir şekilde (Müdahale) yanıt verilmesini sağlar. Sektördeki en büyük yanılgı, SOAR’ın analistlerin yerini alacağıdır. Oysa SOAR, analistleri “Veri Hamallığından” kurtarıp, onları gerçek birer “Tehdit Avcısı”na (Threat Hunter) dönüştüren bir güç çarpanıdır. Bu kapsamlı rehberde; Playbook mimarisini, SIEM ile SOAR arasındaki hayati farkı, bir Oltalama (Phishing) saldırısının saniyeler içinde nasıl etkisiz hale getirildiğini ve “Otonom SOC” kavramını en ince teknik detayına kadar inceleyeceğiz.

SOAR Nedir? Üç Sütunlu Yapı

Gartner tarafından 2017’de tanımlanan SOAR, üç temel yeteneğin birleşimidir. Bu üç sütun olmadan bir sistem tam anlamıyla SOAR sayılamaz. 

1. Orkestrasyon (Orchestration) 

Bir şirketin güvenlik altyapısında ortalama 20 ila 50 farklı güvenlik ürünü (Vendor) bulunur. Palo Alto güvenlik duvarı, CrowdStrike EDR, Cisco e-posta ağ geçidi, VirusTotal istihbarat servisi… Sorun şudur ki, bu ürünler birbirleriyle “konuşmaz”. 

  • SOAR’ın Rolü: Farklı dilleri konuşan bu ürünler arasında bir tercüman ve köprü görevi görür. API’ler (Uygulama Programlama Arayüzleri) aracılığıyla tüm araçları tek bir merkezi platforma bağlar. 

2. Otomasyon (Automation) 

Orkestrasyon bağlantıyı sağlar, otomasyon ise eylemi gerçekleştirir. 

  • SOAR’ın Rolü: İnsan müdahalesi olmadan çalışabilen makine hızıdır. “Eğer şu olursa, bunu yap” (If-This-Then-That) mantığıyla çalışan iş akışlarıdır. 
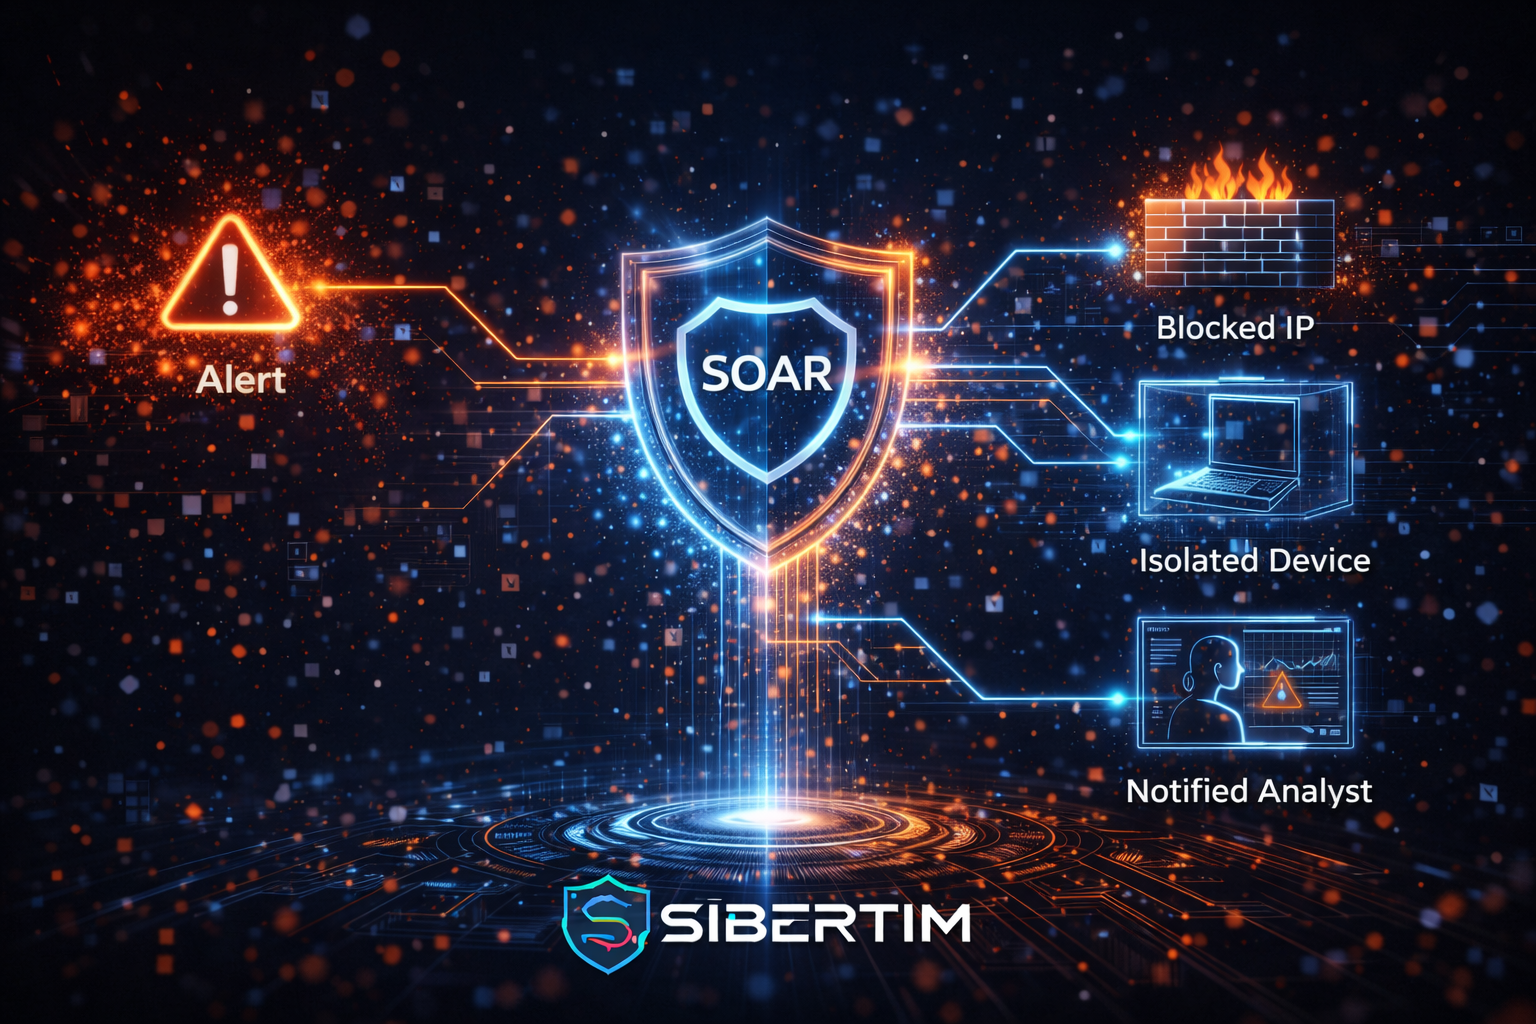
  • Örnek: Bir IP adresi zararlı olarak işaretlenirse, otomatik olarak güvenlik duvarında engelle.

3. Müdahale ve Vaka Yönetimi (Response & Case Management) 

Her şey otomatikleştirilemez. Bazen bir insanın karar vermesi gerekir. 

  • SOAR’ın Rolü: Bir siber olayla ilgili tüm verileri (kanıtlar, loglar, sohbet geçmişi) tek bir “Vaka Dosyası”nda toplar. Analistlerin işbirliği yapmasını, not almasını ve yasal süreçler için raporlama yapmasını sağlar.

SIEM vs. SOAR: Beyin ve Eller

Kullanıcıların en çok karıştırdığı konu budur: “Zaten SIEM kullanıyorum, neden SOAR’a ihtiyacım var?” 

Bu iki teknoloji rakip değil, tamamlayıcıdır. Vücut analojisiyle açıklayalım:

  • SIEM (Security Information and Event Management): SOC’un Gözleri ve Beynidir. 
    • Görevi: Logları toplar, korelasyon yapar ve “Burada bir yangın var!” diye bağırır (Alarm üretir). 
    • Eksiği: Yangını söndüremez. Sadece gösterir. 
  • SOAR: SOC’un Elleri ve Ayaklarıdır. 
    • Görevi: SIEM’den gelen “Yangın var” alarmını alır. Yangın tüpünü (Firewall) alır, vanayı kapatır (Hesabı kilitler) ve yangını söndürür. 
    • Artısı: Eylem odaklıdır. 

Özet: SIEM “görür”, SOAR “yapar”. SIEM olmadan SOAR kördür; SOAR olmadan SIEM topaldır.
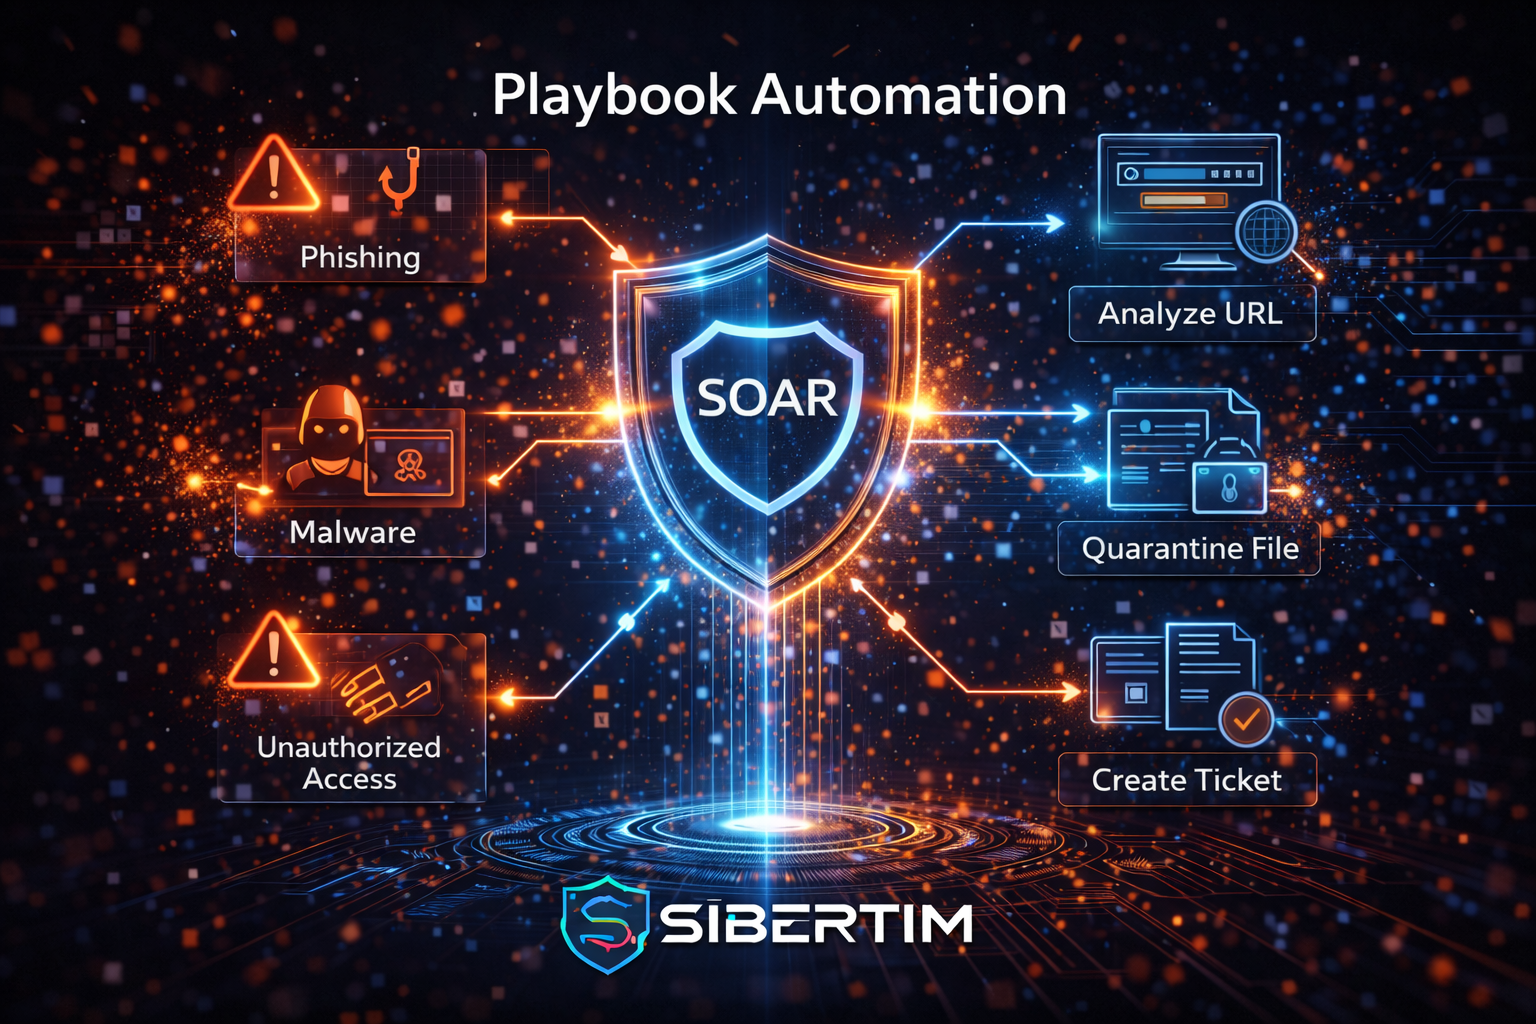
Playbook (Oyun Kitabı) Mimarisi: Dijital Prosedürler

SOAR’ın kalbi “Playbook”lardır. Playbook, belirli bir siber tehdit türüne karşı adım adım yapılması gerekenlerin (SOP – Standart Operasyon Prosedürleri) kodlanmış halidir.

Bir Playbook şu şekilde çalışır: 

  • Tetikleyici (Trigger): SIEM’den gelen bir alarm (Örn: “Şüpheli E-posta”). 
  • Zenginleştirme (Enrichment): SOAR, analistin manuel yapacağı sorguları otomatik yapar. 
    • E-postadaki URL’yi VirusTotal’da tarat. 
    • Gönderen IP’sinin itibarını (Reputation) kontrol et. 
    • Dosya ekini Sandbox’ta çalıştır. 
  • Karar (Decision Logic): 
    • Eğer URL zararlıysa -> Engelleme Adımına Git. 
    • Eğer URL temizse -> Alarmı Kapat.
  • Eylem (Action/Remediation): 
    • E-postayı kullanıcının gelen kutusundan sil (Microsoft Exchange API). 
    • Kullanıcının parolasını sıfırla (Active Directory API). 
    • Analiste “İşlem Tamamlandı” raporu gönder.

Kritik Metrikler: MTTD ve MTTR

Bir SOC yöneticisinin başarısı iki metrikle ölçülür: 

  • MTTD (Mean Time to Detect): Tehdidi tespit etme süresi. 
  • MTTR (Mean Time to Respond): Tehdidi etkisiz hale getirme (müdahale) süresi.

SOAR, özellikle MTTR üzerinde devrim yaratır. 

  • Manuel Süreç: Bir analistin oltalama e-postasını incelemesi, URL’leri kontrol etmesi, IT ekibini arayıp engelleme istemesi ortalama 30-60 dakika sürer. 
  • SOAR ile: Aynı süreç, Playbook tetiklendiği andan itibaren 30-60 saniye sürer. 
  • Sonuç: Saldırganın ağda yatay hareket (Lateral Movement) yapması için gereken zaman penceresi (Window of Opportunity) dramatik şekilde daralır.

Kullanım Senaryosu 1: Oltalama (Phishing) Triajı

Oltalama, SOC ekiplerinin en çok zamanını alan olaydır. Günde yüzlerce şüpheli e-posta bildirimi gelir.

Manuel Senaryo: 

Analist e-postayı açar -> Linki kopyalar -> VirusTotal’a yapıştırır -> Sonucu bekler -> Zararlıysa Firewall ekibine ticket açar -> Mail sunucusu ekibine maili sildirir -> Kullanıcıyı arar. (Toplam süre: 45 dk). 

SOAR Senaryosu: 

  • Kullanıcı “Şüpheli Bildir” butonuna basar. 
  • SOAR otomatik olarak e-postayı ayrıştırır (Parse). 
  • URL ve Ekleri 5 farklı İstihbarat kaynağından (Threat Intel) sorgular. 
  • Eğer Zararlıysa: 
    • Tüm organizasyonda (10.000 kişi) bu maili almış olanları bulur. 
    • Hepsinden maili siler (Purge). 
    • URL’yi Proxy’de engeller. 
    • Kullanıcıya “Teşekkürler, mail zararlıydı ve temizlendi” bildirimi gönderir. 
    • (Toplam Süre: 40 saniye. Analist müdahalesi: Sıfır).

Kullanım Senaryosu 2: Fidye Yazılımı (Ransomware) Kontrolü

Fidye yazılımı saldırısında saniyeler önemlidir. Şifreleme başladığında insan hızı yetersiz kalır. 

SOAR Senaryosu: 

  • Tetikleyici: EDR (Endpoint Detection and Response), bir PC’de şüpheli dosya şifreleme aktivitesi tespit etti. 
  • Otomatik Eylem (Containment): SOAR, EDR’a komut göndererek enfekte olan PC’yi ağdan izole eder (Karantina). PC çalışır ama ağa erişemez. 
  • İnceleme: SOAR, PC’nin RAM imajını alır ve analiz için Sandbox’a gönderir. 
  • Sorgulama: Active Directory’de, o kullanıcının son 1 saatte hangi dosya sunucularına eriştiğini raporlar.
  • İnsan Onayı (Human-in-the-loop): Analistin önüne bir buton çıkarır: “PC’yi formatla ve yedeği geri yükle?” Analist “Evet” derse süreç tamamlanır.

İnsan Faktörü: Tam Otomasyon vs. Yarı Otomasyon

SOAR her şeyi otomatik yapmalı mıdır? Hayır.

  • Tam Otomasyon: Yüksek güvenilirlikli (High Fidelity) alarmlar için uygundur. Yanlış pozitif ihtimali düşükse (Örn: Bilinen bir zararlı hash), makineye tam yetki verilir. 
  • Yarı Otomasyon (Human-in-the-loop): Kritik kararlar için uygundur. 
    • Örnek: Bir Genel Müdür’ün (CEO) hesabını kilitlemek veya şirketin ana veritabanı sunucusunun fişini çekmek. 
    • Bu durumlarda SOAR, tüm verileri toplar, hazırlığı yapar ama “Kırmızı Butona” basma yetkisini analiste bırakır. Yanlış bir otomasyon, bir siber saldırıdan daha fazla zarar verebilir (İş sürekliliğinin bozulması).

Zorluklar: Çöp Giren Çöp Çıkar

OAR bir sihirli değnek değildir. Uygulamanın önünde ciddi engeller vardır.

  • Süreç Olgunluğu: Eğer manuel süreçleriniz (SOP) bozuksa, otomasyon sadece “kaosu hızlandırır”. Kötü bir süreci otomatize etmek, hataları daha hızlı yapmanızı sağlar. Önce süreçler yazılmalı, sonra SOAR’a aktarılmalıdır. 
  • Entegrasyon Kabusu: Kullandığınız yerli bir Firewall’un veya eski bir uygulamanın API desteği yoksa, SOAR onunla konuşamaz. SOAR’ın gücü, entegrasyon kütüphanesinin genişliği kadardır. 
  • Kültürel Direnç: Analistler, “Robotlar işimizi elimizden alacak” korkusuyla otomasyona direnebilir. Onlara SOAR’ın sıkıcı işleri alıp, kariyerlerini yükselteceği anlatılmalıdır.

Gelecek Vizyonu: Otonom SOC ve Yapay Zeka

Geleneksel SOAR, “Eğer X ise Y yap” gibi statik kurallara (Playbook) dayanır. Gelecek ise Yapay Zeka Destekli SOAR‘dadır.

  • Dinamik Playbooklar: AI, saldırının türüne göre Playbook’u anlık olarak değiştirebilir. Statik kuralların ötesine geçer.
  • Doğal Dil İşleme (NLP): Analist, SOAR’a kod yazarak değil, sohbet ederek komut verebilir: “Hey SOAR, son 24 saatte Rusya IP’lerinden gelen tüm bağlantıları göster ve şüpheli olanları engelle.” 
  • Tahmine Dayalı Müdahale: Sistem, geçmiş saldırı verilerini analizerek, saldırı daha gerçekleşmeden (Pre-crime) savunma duvarlarını güçlendirebilir.

Sıkça Sorulan Sorular (SSS)

  1. SOARkullanmakiçin büyük bir şirket mi olmalıyım? 

Eskiden evet, ama şimdi hayır. Bulut tabanlı (SaaS) SOAR çözümleri ve MSSP (Yönetilen Güvenlik Servisleri) sayesinde KOBİ’ler de bu teknolojiden faydalanabilir. 

  1. SOARkuruncaanalistleri işten çıkarabilir miyim? 

Kesinlikle hayır. SOAR, Seviye 1 (L1) analistlerin yükünü alır ama L2 ve L3 analistlerin (Tehdit Avcıları, Olay Müdahale Uzmanları) değerini artırır. İnsan zekası ve stratejisi hala vazgeçilmezdir.

  1. Kodlamabilmek gerekir mi? 

Modern SOAR platformları (Splunk Phantom, Palo Alto XSOAR, Swimlane) genellikle “Sürükle-Bırak” (No-Code/Low-Code) arayüzlere sahiptir. Derin kodlama bilgisi gerekmez ama temel mantık (Logic) ve API bilgisi şarttır. 

  1. SOARpahalımı? 

Lisans maliyeti yüksek olabilir. Ancak manuel işlemlerde kaybedilen zaman, analist maaşları ve olası bir veri ihlalinin (Ransomware) maliyeti düşünüldüğünde, ROI (Yatırım Getirisi) genellikle 6-12 ay içinde pozitife döner. 

  1. Yanlışlıklasistemi kilitler mi? 

Evet, yanlış yapılandırılmış bir Playbook, meşru trafiği engelleyebilir. Bu yüzden otomasyon kuralları önce “Sadece İzle” (Monitor Only) modunda test edilmeli, sonra “Aktif Müdahale” moduna alınmalıdır.

Savunmadan Taarruza Geçiş

Siber güvenlikte zaman, saldırganın en büyük dostu, savunmacının en büyük düşmanıdır. Bir saldırganın sistemde fark edilmeden kaldığı her saniye, veri kaybı riskini artırır. 

SOAR çözümleri, bu zaman denklemini savunmacı lehine çeviren yegane teknolojidir. SOC ekiplerini “Alarm kapatan operatörler” olmaktan çıkarıp, “Dijital savunma mimarları” olmaya terfi ettirir. 

SiberTim olarak tavsiyemiz; SOAR’ı sadece bir teknoloji yatırımı olarak görmeyin. Bu bir zihniyet dönüşümüdür. Tekrarlayan her işi makineye, yaratıcı ve stratejik her işi insana bırakın. Geleceğin SOC’u, insan ve makinenin bu mükemmel uyumu üzerine kurulacaktır.

Tags :
Siber Güvenlik Otomasyonu,SOAR,SOC Otomasyonu
Share This :

Diğer Yazılar

Bize Soru Sorun

Soru ve görüşleriniz için bizimle iletişime geçebilirsiniz.