API Güvenliği: REST, SOAP ve GraphQL Nedir?

API’ler modern uygulamaların temelini oluştururken aynı zamanda en kritik saldırı yüzeylerinden biri haline gelmiştir. REST, SOAP ve GraphQL farklı mimari yaklaşımlar sunsa da kimlik doğrulama, yetkilendirme ve veri güvenliği gibi ortak riskleri paylaşırlar. Özellikle BOLA/IDOR, zayıf token yönetimi, eksik rate limiting ve hatalı giriş doğrulama en sık karşılaşılan zafiyetlerdir. Güvenli bir API mimarisi oluşturmak için secure-by-design yaklaşımı benimsenmeli; güçlü kimlik doğrulama, alan ve nesne seviyesinde yetkilendirme, şema doğrulama ve sürekli izleme gibi kontroller uygulanmalıdır. Ayrıca her API türü için özel güvenlik önlemleri (GraphQL query limitleri, SOAP XML güvenliği, REST veri minimizasyonu gibi) devreye alınarak saldırı yüzeyi minimize edilmelidir.
Mobil Uygulamalarda SSL Pinning Bypass
Mobil uygulamalar ile sunucu arasındaki iletişimin gizliliğini korumak için kullanılan SSL/TLS protokolü, varsayılan haliyle işletim sisteminin güven zincirine dayanır. SSL Pinning, bu güveni sadece belirli sertifikalarla sınırlandırarak aradaki trafiğin izlenmesini (MITM) zorlaştıran ek bir güvenlik katmanıdır.
Ancak saldırganın cihaz üzerinde tam yetkiye (Root/Jailbreak) sahip olduğu senaryolarda, uygulamanın çalışma zamanına (runtime) müdahale edilerek bu kontrolün etkisiz hale getirilmesi, yani SSL Pinning Bypass edilmesi mümkündür.
Bypass işlemi gerçekleştikten sonra, saldırgan uygulamanın tüm ağ trafiğini gözlemleyebilir, API uç noktalarını keşfedebilir ve sunucu tarafındaki zafiyetleri test edebilir. Kurumsal savunma tarafında bu riski yönetmek; sadece pinning’e güvenmek yerine, sunucu tarafı yetkilendirmeleri güçlendirmek, cihaz bütünlük kontrollerini (Attestation) devreye almak ve güvenli yazılım geliştirme yaşam döngüsü içerisinde test edilebilir bir mimari kurgulamakla mümkündür.
Man-in-the-Middle (MitM) Saldırı Analizi: İletişim Güvenliğine Yönelik Gizli Tehditler
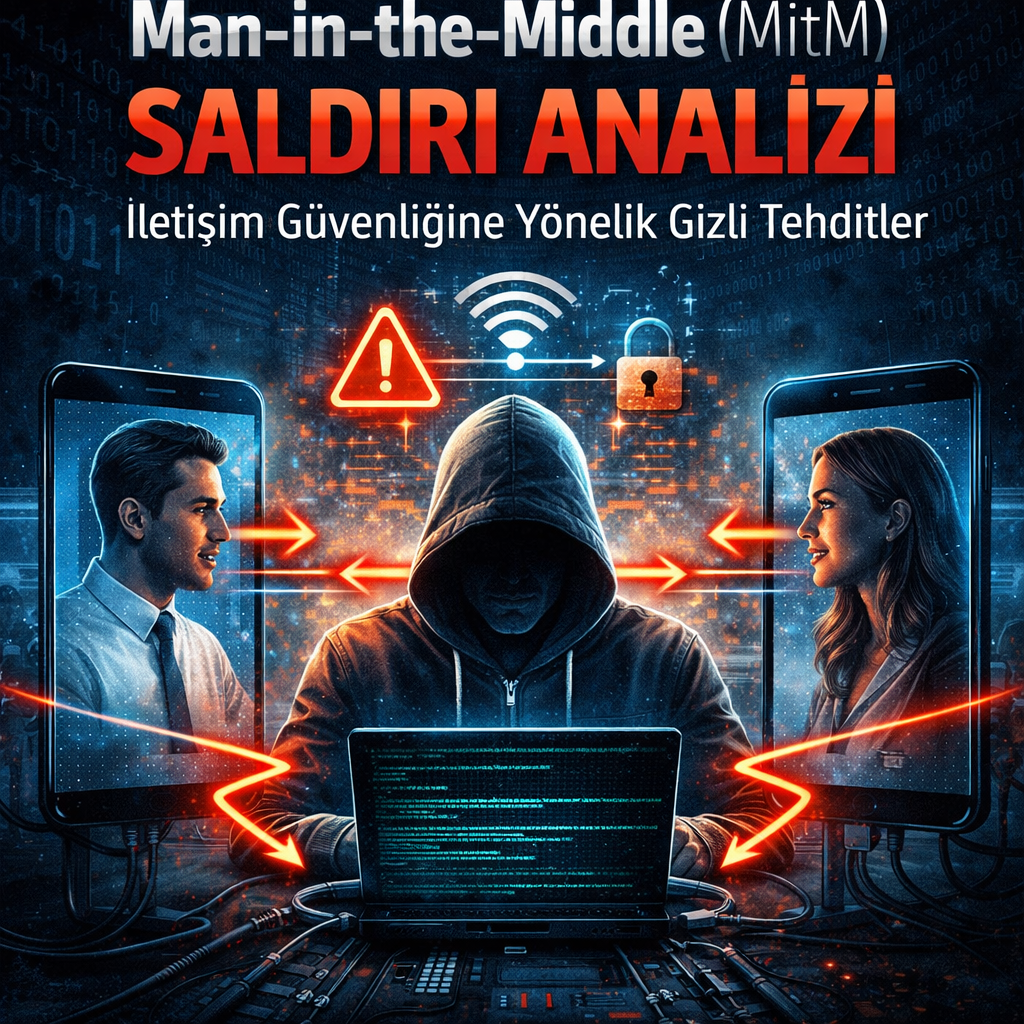
Dijital dünyada güvenli iletişimin en büyük gizli tehdidi olan Man-in-the-Middle (MitM) saldırıları, iki taraf arasındaki veri akışına saldırganın gizlice dahil olması ve trafiği kontrol etmesi esasına dayanır. Bu saldırı türünde kullanıcı, gerçek sunucuyla konuştuğunu sanırken aslında tüm verilerini saldırganın üzerinden geçirir; saldırgan ise bu verileri izleyebilir, çalabilir veya manipüle edebilir.
Saldırganlar, yerel ağ trafiğini yönlendirmek için ARP Spoofing, kullanıcıları sahte sitelere çekmek için DNS Spoofing veya güvenli bağlantıları korumasız hale getirmek için SSL Stripping gibi sofistike teknikler kullanırlar. Özellikle halka açık Wi-Fi ağları bu saldırılar için en elverişli ortamlardır.
MitM saldırılarından korunmanın anahtarı; HTTPS protokolünün tavizsiz kullanımı, VPN ile trafiğin şifrelenmesi ve ağdaki anormal davranışları tespit edebilen izleme sistemlerinin devreye alınmasıdır. İletişimin “gizli ortağı” olan bu saldırganları saf dışı bırakmak, modern siber savunma mimarisinin en temel zorunluluklarından biridir.
Linux Privilege Escalation (Sudo, SUID, Cron)
Linux ekosisteminde güvenliğin en kritik eşiği, düşük yetkili bir kullanıcının sistemin mutlak hakimi olan root (UID 0) seviyesine çıkmasını engellemektir. Yerel Yetki Yükseltme (LPE) saldırıları, genellikle karmaşık kod açıklarından ziyade; hatalı yapılandırılmış Sudo izinleri, dikkatsizce atanmış SUID/SGID bitleri ve güvensiz dosya izinlerine sahip Cron (zamanlanmış görevler) üzerinden gerçekleşir.
Sudoers dosyasındaki geniş tanımlamalar veya parolasız çalıştırma izinleri, kısıtlı bir kullanıcıya sistem üzerinde tam kontrol sağlayabilir. Benzer şekilde, root yetkisiyle çalışan bir SUID dosyasının manipüle edilmesi veya root tarafından periyodik olarak çalıştırılan bir scriptin yazma izinlerinin açık olması, saldırgan için doğrudan bir “root shell” davetiyesidir.
Siber dayanıklılığı artırmak için; “en az ayrıcalık” (least privilege) prensibiyle sudoers dosyalarını daraltmak, düzenli SUID envanteri çıkarmak, mutlak dosya yolları (absolute paths) kullanmak ve auditd gibi araçlarla sistemdeki yetki değişimlerini anlık izlemek, modern Linux savunma mimarisinin temel taşlarıdır.
Anti-Analysis ve Anti-VM Teknikleri Nedir?
Anti-analysis ve Anti-VM teknikleri, zararlı yazılımların güvenlik analizlerinden kaçmak ve davranışlarını gizlemek için kullandığı gelişmiş yöntemlerdir. Bu teknikler sayesinde zararlı yazılım; sandbox, sanal makine veya analiz ortamında çalıştığını tespit ederek davranışını değiştirebilir ya da tamamen durdurabilir. Obfuscation, anti-debugging, ortam parmak izi ve zaman tabanlı tetikleyiciler gibi yaklaşımlar, analiz süreçlerini zorlaştırırken tespit süresini uzatır. Bu nedenle modern savunma stratejileri; davranış tabanlı analiz, çok katmanlı telemetry, bellek içi gözlem ve üretim ortamı korelasyonu ile bu tehditlere karşı daha güçlü bir görünürlük sağlamayı hedefler.
Sosyal Medya İstihbaratı Teknikleri
Modern siber tehditler genellikle teknik bir açıktan ziyade, açık kaynaklarda yer alan bilgi kırıntılarının birleştirilmesiyle başlar. Sosyal Medya İstihbaratı (SOCMINT), sosyal ağlardaki devasa veri havuzunu analiz ederek kurumlar için aksiyonlanabilir güvenlik içgörüleri üreten bir OSINT (Açık Kaynak İstihbaratı) disiplinidir.
Bu disiplin; markayı taklit eden sahte hesapların (phishing) tespiti, çalışanların farkında olmadan paylaştığı teknik sızıntıların yakalanması ve kuruma yönelik itibar risklerinin erken fark edilmesi gibi kritik savunma rollerini üstlenir.
SOCMINT teknikleri, “anahtar kelime takibi” ve “görsel bağlam analizi” gibi yöntemlerle ham veriyi anlamlandırırken; en büyük zorluğu “yanlış bilgi” (disinformation) ve manipülasyon riskine karşı veriyi doğrulamaktır. Etik sınırlar ve KVKK uyumu içerisinde yürütülen profesyonel bir SOCMINT programı, kurumu sadece siber saldırılara karşı değil, aynı zamanda dijital dünyadaki algı ve itibar risklerine karşı da proaktif olarak korur.
SOAR (Security Orchestration) Otomasyonu
Modern siber savunmada başarının anahtarı, üretilen devasa veri ve alarm yığını içinde en kısa sürede doğru aksiyonu alabilmektir. SOAR (Security Orchestration, Automation and Response), farklı güvenlik araçlarını tek bir merkezden konuşturarak (orkestrasyon), tekrarlayan manuel görevleri yazılımsal iş akışlarına devreden (otomasyon) ve standartlaştırılmış müdahale planları (playbook) sunan ileri düzey bir platform yaklaşımıdır.
SOAR’ın temel amacı, bir siber olayın tespitinden çözülmesine kadar geçen süreyi (MTTR) saniyeler mertebesine indirmektir. Özellikle phishing analizi, zararlı hash sorgulama ve cihaz izolasyonu gibi rutin işleri otomatize ederek güvenlik analistlerini “alarm yorgunluğundan” kurtarır ve onların daha karmaşık tehditlere odaklanmasını sağlar.
Buna karşın, SOAR bir “sihihli değnek” değil; doğru kurgulanmış entegrasyonlar, titizlikle hazırlanmış playbook’lar ve insan onaylı (human-in-the-loop) kontrol mekanizmalarıyla yönetilmesi gereken bir disiplindir. Kurumsal siber dayanıklılık, ancak otomasyonun hızı ile insanın karar verme yeteneğinin SOAR çatısı altında birleşmesiyle mümkündür.
SMB Signing ve Relay Saldırıları
Kurumsal ağların vazgeçilmez protokolü olan SMB (Server Message Block), yanlış yapılandırıldığında saldırganlar için parola kırmaya gerek bırakmayan bir yetki yükseltme kapısına dönüşebilir. Relay saldırıları, bir kullanıcının ağ üzerinde yaptığı kimlik doğrulama isteğinin (özellikle NTLM) araya giren bir saldırgan tarafından yakalanıp başka bir hedef servise iletilmesi (relay edilmesi) prensibine dayanır.
Bu riskin en temel çözümü olan SMB Signing (SMB İmzalama), istemci ve sunucu arasındaki her mesajın kriptografik olarak imzalanarak bütünlüğünün doğrulanmasını sağlar.
Eğer SMB imzalama “zorunlu” (required) değilse, saldırgan araya girerek oturumu manipüle edebilir ve hedef sistemde yetkisiz işlemler gerçekleştirebilir. Özellikle ayrıcalıklı hesapların (Domain Admin vb.) hedef alındığı bu senaryolardan korunmak için; SMB imzalamanın tüm kritik sunucularda zorunlu hale getirilmesi, NTLM kullanımının minimize edilerek Kerberos’a geçiş yapılması ve ağ segmentasyonu ile yanal hareket alanının daraltılması siber dayanıklılık için hayati önem taşır.
Shodan ve Censys ile İnternet Taraması
İnternet, sadece web sayfalarından değil; her an çevrimiçi olan milyonlarca IoT cihazı, sunucu, veri tabanı ve endüstriyel kontrol sisteminden oluşan devasa bir ağdır. Shodan ve Censys, bu devasa ekosistemi tarayarak “hangi IP adresinde hangi servisin çalıştığını” ve “hangi sertifikaların kullanıldığını” indeksleyen, siber güvenliğin en güçlü dış görünürlük araçlarıdır.
Savunma ekipleri için bu platformlar; kurumun unutulmuş varlıklarını (Shadow IT) tespit etmek, yanlış yapılandırılmış yönetim panellerini kapatmak ve TLS sertifikalarının güncelliğini denetlemek için kritik birer kaynaktır.
Saldırı Yüzeyi Yönetimi (ASM) stratejisinin bir parçası olarak kullanılan Shodan ve Censys, kurumlara “Saldırgan benim sistemlerimi dışarıdan nasıl görüyor?” sorusuna anlık cevaplar sunar. Ancak bu verilerin hızı ve doğruluğu, platformun tarama periyoduna bağlı olduğundan, elde edilen bulguların iç envanter ve loglarla doğrulanması siber dayanıklılık için hayati önem taşır.
Kuantum Sonrası Dijital İmza (PQC Digital Signature)
Dijital imzalar, yazılım güncellemelerinden e-sözleşmelere kadar tüm güven zincirinin temelidir. Ancak kuantum bilgisayarların mevcut RSA ve ECDSA imzalarını taklit edebilme riski, bu zinciri kopma noktasına getirmektedir. Kuantum Sonrası Dijital İmza algoritmaları, özellikle Kafes (Lattice) tabanlı ML-DSA (CRYSTALS-Dilithium) ve Hash tabanlı SLH-DSA (SPHINCS+) ile bu tehdide karşı savunma hattı oluşturur. Kurumlar için bu geçiş; sadece bir yazılım güncellemesi değil, “Kripto Çevikliği” (Crypto-Agility) vizyonuyla PKI altyapısının, sertifika zincirlerinin ve imza doğrulama süreçlerinin yeniden tasarlanması anlamına gelir.