Kurumsal Wi-Fi (802.1X) Sızma Testleri
Kurumsal Wi-Fi ağları, güvenliği tek bir ortak paroladan kurtarıp merkezi kimlik doğrulama sistemlerine (AD/IdP) bağlayan 802.1X standardı üzerine inşa edilir. Ancak bu yapının güvenliği, seçilen EAP (Extensible Authentication Protocol) yöntemlerinin ve sertifika doğrulama politikalarının ne kadar sıkı uygulandığına bağlıdır.
Sızma testleri; istemcilerin sahte erişim noktalarına karşı sunucu sertifikasını doğrulayıp doğrulamadığını, zayıf tünelli yöntemlerin (PEAP gibi) kimlik bilgisi sızıntısına yol açıp açmadığını ve başarılı bağlantı sonrası yapılan VLAN/ACL atamalarının ağ içi segmentasyonu gerçekten sağlayıp sağlamadığını denetler.
Kurumsal bir Wi-Fi sızma testi; sadece kablosuz sinyalleri değil, arka plandaki RADIUS konfigürasyonlarını, sertifika yaşam döngüsünü ve misafir/BYOD ağlarının ana ağdan ne kadar izole olduğunu da kapsar. 802.1X güvenliği; “güven ama doğrula” prensibini donanım, yazılım ve sertifika katmanlarında tutarlı bir şekilde uygulayan kurumlarda en yüksek seviyeye ulaşır.
Kablosuz Ağlarda WPA3 Güvenlik Standartları
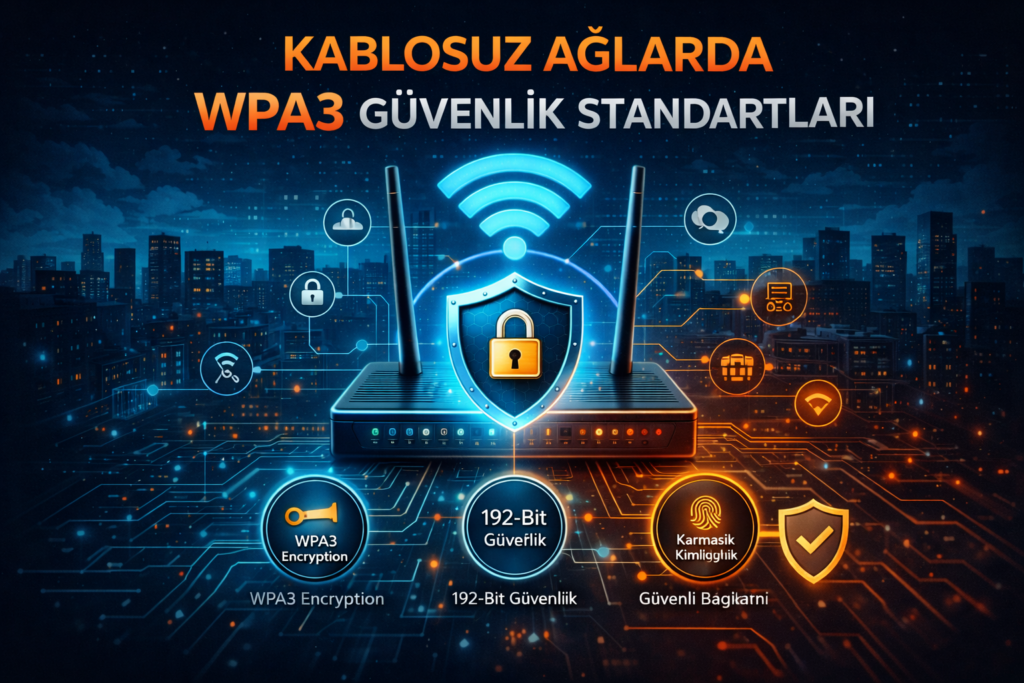
Kablosuz ağlar, verinin fiziksel kablolar yerine radyo dalgalarıyla taşınması nedeniyle saldırganlar için her zaman cazip bir hedef olmuştur. Uzun yıllar standart olarak kullanılan WPA2’nin yerini alan WPA3 (Wi-Fi Protected Access 3), özellikle parola tabanlı ağlarda (Personal) ve büyük ölçekli kurumsal yapılarda (Enterprise) güvenliği bir üst seviyeye taşır.
WPA3-Personal modunda kullanılan SAE (Simultaneous Authentication of Equals) mekanizması, saldırganların ağ trafiğini dinleyerek çevrimdışı (offline) sözlük saldırıları yapmasını teknik olarak imkansız hale getirir; her bir parola denemesi için cihazla etkileşime girilmesini zorunlu kılar.
Ayrıca, PMF (Protected Management Frames) desteğinin zorunlu hale getirilmesiyle, ağdan düşürme (deauthentication) gibi yönetim çerçevelerini hedef alan saldırılara karşı direnç artırılmıştır. Kurumsal tarafta ise 192-bit şifreleme desteği ile en hassas veriler için askeri düzeyde koruma sağlanır. WPA3, “Geçiş Modu” (Transition Mode) sayesinde eski cihazlarla uyumluluk sunsa da, tam güvenlik için ağın kademeli olarak WPA3-only (sadece WPA3) yapılandırmasına taşınması siber dayanıklılık için kritik bir adımdır.
Android APK Tersine Mühendislik (Reverse Engineering)
Android APK dosyaları, doğası gereği istemci cihazlara indirilen ve belli araçlarla içeriği “geri döndürülebilir” (decompile) yapılardır. Tersine mühendislik süreci; uygulamanın Statik Analiz (kod ve manifest incelemesi) ve Dinamik Analiz (çalışma zamanı trafiği ve bellek gözlemi) yöntemleriyle siber risk haritasının çıkarılmasını sağlar. Kod içerisine gömülmüş API anahtarları, zayıf sertifika doğrulamaları ve güvensiz yerel depolama gibi açıklar, bu analizler sayesinde tespit edilir. Geliştiriciler için asıl savunma; kodu tamamen gizlemek değil, kritik iş mantığını sunucuya taşımak ve istemciyi “güvenilmez” kabul eden bir mimari inşa etmektir.
Nmap ile Ağ Keşfi ve Port Tarama
Nmap (Network Mapper), bir ağ üzerindeki aktif cihazları, açık portları ve bu portlarda çalışan servisleri tespit etmek için kullanılan dünyanın en popüler açık kaynaklı güvenlik aracıdır. Saldırı yüzeyi analizinin (Attack Surface Analysis) ilk adımı olan Nmap taramaları; TCP SYN (Yarı Açık), TCP Connect (Tam Bağlantı) ve UDP gibi farklı stratejilerle hedef sistemin dijital röntgenini çeker. Doğru parametrelerle kullanıldığında sadece port durumlarını değil, işletim sistemi versiyonlarını ve servis zafiyetlerini de ortaya koyarak sistem yöneticilerine proaktif bir savunma imkânı sağlar.
SSRF (Server-Side Request Forgery) Nedir?
Anasayfa Hakkımızda Referanslarımız Eğitimlerimiz Yayımlarımız Çözümlerimiz İletişim Instagram Youtube Telif Hakkı © 2021 SiberTim Tüm Hakları Saklıdır. SSRF (Server-Side Request Forgery) Nedir? kullanici2 Mart 22, 2026 Siber Güvenlik,Uygulama Güvenliği Server-Side Request Forgery (SSRF) Senaryoları Web uygulamaları çoğu zaman “dışarıdan veri çekme” ihtiyacı duyar: bir URL’nin önizlemesini üretmek, dosya indirmek, webhook çağırmak, üçüncü parti API’lerden veri […]
Red Teaming vs Blue Teaming
Siber güvenlik olgunluğu, kağıt üzerindeki politikalardan ziyade gerçek saldırı senaryolarına verilen yanıtla ölçülür. Red Teaming, bir saldırgan gibi düşünerek kurumun uçtan uca savunma hattını (insan, süreç, teknoloji) test ederken; Blue Teaming, bu saldırıları en erken aşamada tespit edip (MTTD) etkisiz hale getirmeyi (MTTR) hedefler. Bu iki disiplinin gizli bir rekabet yerine şeffaf bir iş birliği içinde çalıştığı Purple Teaming modeli, tespit boşluklarını kapatan ve savunma kaslarını düzenli olarak çalıştıran en etkili kurumsal gelişim döngüsüdür.
Fidye Yazılımı (Ransomware) Çalışma Mantığı
Modern fidye yazılımı (Ransomware) saldırıları, basit bir veri şifreleme olayından çok, profesyonel ekipler tarafından yürütülen organize bir suç operasyonudur. Saldırı; ilk erişimle başlar, ağ içinde yanal hareketlerle yayılır ve “çifte şantaj” (double extortion) modeliyle verilerin sızdırılması tehdidiyle doruğa ulaşır. Savunma stratejisi; sadece yedeklemeye değil, saldırganın kritik eşiklere (kimlik yönetimi, yedekleme altyapısı) ulaşmasını engelleyen çok katmanlı bir dayanıklılık modeline dayanmalıdır.
BloodHound ile Atak Yolu Analizi Nedir?
Active Directory ortamlarında küçük bir erişim bile zamanla kritik sistemlere ulaşan saldırı yollarına dönüşebilir. BloodHound, kullanıcılar, gruplar ve sistemler arasındaki ilişkileri grafik tabanlı analiz ederek bu potansiyel attack path’leri görünür hale getirir. SharpHound ile toplanan veriler üzerinden yapılan analizler sayesinde yetki yükseltme (privilege escalation) ve lateral movement senaryoları erken aşamada tespit edilebilir. Güvenli bir AD yapısı için minimum yetki prensibi, düzenli erişim denetimleri ve sürekli izleme kritik rol oynar. BloodHound, hem savunma hem de penetrasyon testlerinde güçlü bir analiz aracı olarak öne çıkar.
Windows Privilege Escalation (Yerel Yetki Yükseltme)
Windows işletim sistemlerinde güvenliğin en kritik kırılma noktası, bir saldırganın düşük ayrıcalıklı bir kullanıcı hesabından tam yetkili Administrator veya SYSTEM seviyesine ulaştığı Yerel Yetki Yükseltme (Local Privilege Escalation – LPE) aşamasıdır. Bu geçiş, saldırganın sistemdeki güvenlik mekanizmalarını tamamen devre dışı bırakmasına ve ağ içinde yanal hareket (lateral movement) başlatmasına olanak tanır.
Windows LPE riskleri genellikle üç ana koldan beslenir: Çekirdek (kernel) ve sürücülerdeki yama eksiklikleri, yanlış yapılandırılmış Servis İzinleri (ACL) ve Zamanlanmış Görevler (Scheduled Tasks) gibi operasyonel zayıflıklar. Özellikle servislerin ikili dosyalarına (binary) veya kayıt defteri (registry) anahtarlarına verilen hatalı “yazma” izinleri, saldırgan için doğrudan bir yetki yükseltme kapısıdır.
Kurumsal savunma tarafında bu riski yönetmek; LAPS ile her makinede benzersiz yerel yönetici parolaları kullanmak, “En Az Ayrıcalık” (Least Privilege) prensibini uygulamak ve EDR/SIEM üzerinden şüpheli süreç ağaçlarını izlemekle mümkündür. LPE savunması, yalnızca bir yama yönetimi değil, aynı zamanda sıkı bir sistem sertleştirme (hardening) ve sürekli denetim disiplinidir.
Bellek (Memory) Forensics: Volatility Nedir?

Bellek (memory) forensics, modern siber saldırıların büyük kısmının RAM üzerinde gerçekleşmesi nedeniyle olay müdahalesinde kritik bir rol oynar. Disk üzerinde iz bırakmayan fileless malware, süreç enjeksiyonu ve geçici bağlantılar yalnızca bellek analizi ile tespit edilebilir. Volatility, bellek dökümlerinden süreçler, ağ bağlantıları, modüller ve şüpheli artefaktları çıkararak saldırının “canlı” izlerini ortaya koyan güçlü bir açık kaynak aracıdır. Etkili bir analiz; doğru zamanda alınmış bellek görüntüsü, hipotez bazlı inceleme ve EDR/SIEM verileriyle korelasyon gerektirir. Kurumsal düzeyde ise bu kabiliyetin playbook’lar, otomasyon ve eğitimlerle sürdürülebilir hale getirilmesi gerekir.