Network Traffic Analysis (Wireshark): Ağ Görünürlüğünde Kritik Araç
Siber güvenlik operasyonlarında tam görünürlük sağlamanın en etkili yolu, ağ üzerinden akan ham veriyi yani paketleri incelemektir. Network Traffic Analysis (NTA), ağdaki her bir etkileşimi gözlemleyerek imza tabanlı sistemlerin kaçırabileceği sofistike saldırıları tespit etmemizi sağlar. Bu disiplinin en temel aracı olan Wireshark, ağ protokollerini en ince ayrıntısına kadar ayrıştırabilen (dissection) güçlü bir analizörüdür.
Analiz süreci, ağ kartının “promiscuous” modda trafiği yakalamasıyla başlar. Binlerce paket arasından kritik olanı bulmak için kullanılan Display Filters (Görüntüleme Filtreleri), analistin samanlıkta iğne aramasını engeller. Örneğin, bir TCP Three-Way Handshake (Üçlü El Sıkışma) sürecindeki aksaklıklar veya bir DNS tünelleme girişimi, Wireshark’ın detaylı paket görünümü sayesinde kolayca teşhis edilebilir.
Wireshark sadece anlık izleme için değil, aynı zamanda Olay Müdahalesi (Incident Response) ve Adli Bilişim (Forensics) süreçlerinde saldırı anını kaydeden PCAP dosyalarının incelenmesi için de vazgeçilmezdir. Ağ trafiğini okuyabilmek, bir analiste saldırganın ayak izlerini en saf haliyle takip etme yeteneği kazandırır. Şifrelenmiş trafiğin (TLS) çözülmesi ve protokol hiyerarşisinin analizi, modern ağ savunmasının en stratejik kabiliyetlerinden biridir.
EDR/XDR Teknolojileri ve Yönetimi Nedir?
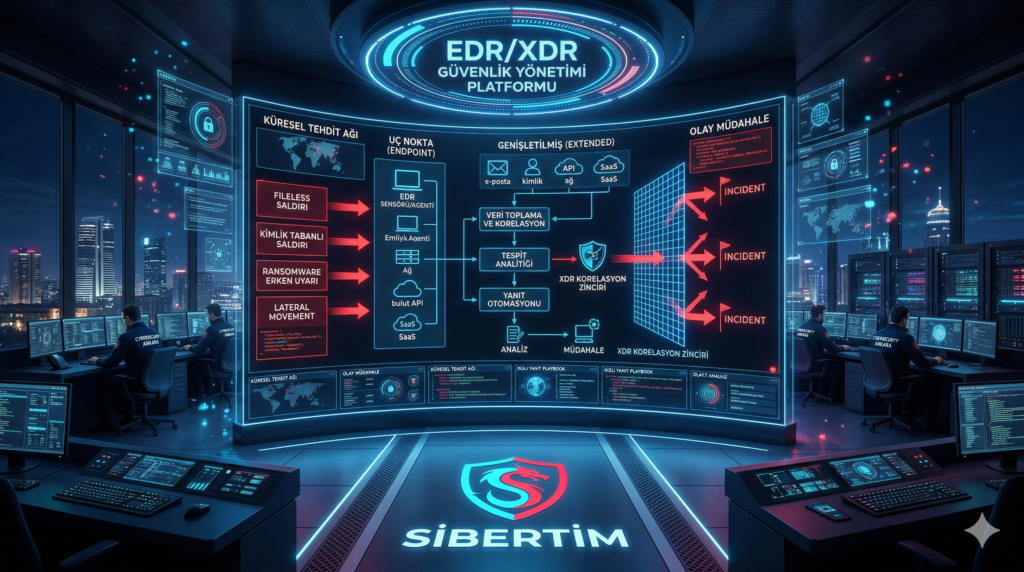
Günümüzün karmaşık ve iz bırakmayan siber saldırıları, geleneksel güvenlik önlemlerini yetersiz kılarak çok kaynaklı görünürlük ihtiyacını doğurmaktadır. EDR (Uç Nokta Tespit ve Yanıt) ve XDR (Genişletilmiş Tespit ve Yanıt) teknolojileri, uç noktalardan başlayıp e-posta, kimlik, ağ ve bulut ortamlarına kadar uzanan geniş bir yelpazede tehditleri tespit edip olaylara hızlı yanıt verilmesini sağlar. Bu makale, EDR ve XDR’ın mimari yapısını, yaygın kullanım senaryolarını, yönetim süreçlerindeki zorlukları ve teknoloji-insan-süreç üçgeninde başarılı bir operasyon kurmak için izlenmesi gereken stratejik prensipleri kapsamlı bir şekilde ele almaktadır.
Deepfake ve Dezenformasyon Kampanyaları Nedir?

Deepfake teknolojileri ve dezenformasyon kampanyaları, günümüzde siber güvenliğin ötesine geçerek kurumların itibar ve karar mekanizmalarını doğrudan hedef alan kritik bir risk alanı haline gelmiştir. Yapay zekâ ile üretilen sentetik içerikler, yanlış bilgiyi inandırıcı bir “kanıt” gibi sunarak toplumsal güveni zedelerken; finansal dolandırıcılık, itibar suikastları ve operasyonel karmaşalara yol açabilmektedir. Bu tehditlere karşı direnç kazanmak, yalnızca teknik bir tespit süreci değil; hızlı doğrulama kapasitesi, stratejik kriz iletişimi, çift onay mekanizmaları ve sürekli izleme faaliyetlerini kapsayan bütüncül bir savunma mimarisi gerektirmektedir.
Metaverse ve Dijital Kimlik Güvenliği
2026 yılı itibarıyla internetin üç boyutlu ve sürükleyici hali olan Metaverse, kullanıcıların fiziksel kimliklerinin dijital bir yansıması olan Dijital Kimliği merkeze alır. Bu yeni ekosistemde kimlik; sadece bir kullanıcı adından ibaret değil; avatarlar, kripto cüzdanlar, giyilebilir teknoloji verileri ve NFT tabanlı varlıkların birleşimidir.
Metaverse’deki güvenlik tehditleri, geleneksel siber saldırıların ötesine geçerek; Avatar Hırsızlığı, AR/VR başlıkları üzerinden Biyometrik Veri Sızıntısı ve akıllı kontrat zafiyetleri üzerinden Dijital Varlık Yağmalanması gibi yeni riskleri beraberinde getirir. Özellikle sosyal mühendislik saldırıları, sanal evrenin “inandırıcılık” gücüyle birleşerek çok daha manipülatif hale gelmektedir.
Bu risklere karşı savunma; Merkeziyetsiz Kimlik (DID) protokollerinin kullanımı, donanım tabanlı cüzdan korumaları ve biyometrik verilerin cihaz üzerinde anonimleştirilmesi gibi ileri düzey tekniklerle sağlanır. Metaverse güvenliği, bireylerin sanal dünyadaki varlıklarını ve mahremiyetlerini korumak için teknolojik altyapı, yasal düzenlemeler ve kullanıcı bilincinin entegre edildiği sarsılmaz bir “dijital zırh” gerektirir.
KVKK ve GDPR Süreçleri
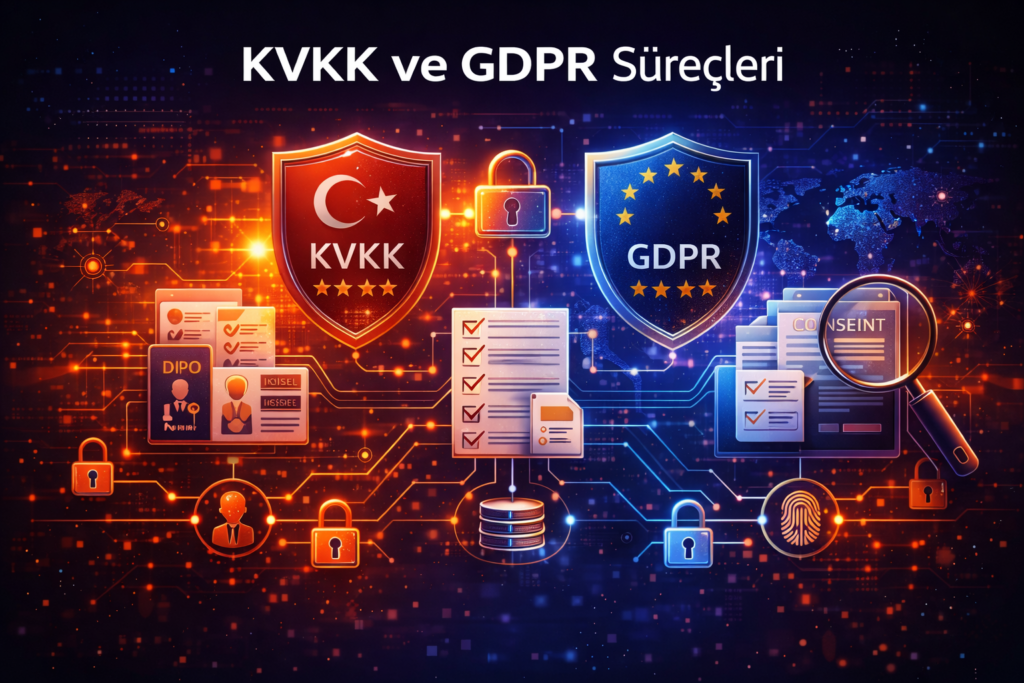
Dijitalleşen dünyada veri, “yeni petrol” olarak adlandırılsa da, bu verinin korunması artık küresel bir hukuk standardıdır. Türkiye’de KVKK (Kişisel Verilerin Korunması Kanunu) ve Avrupa Birliği’nde GDPR (General Data Protection Regulation), kişisel verilerin işlenmesini disiplin altına alarak veri sahiplerine geniş haklar tanır ve veri sorumlularına ağır yükümlülükler getirir.
Uyum süreci; kurumun elindeki veriyi tanıdığı Veri Envanteri ile başlar, verinin işlenmesi için gerekli olan Açık Rıza ve hukuki dayanakların oluşturulmasıyla devam eder. Özellikle GDPR kapsamında zorunlu olan DPIA (Veri Koruma Etki Analizi), yüksek riskli veri işleme faaliyetlerinin önceden denetlenmesini sağlar.
Her iki mevzuat da teknik (şifreleme, loglama, erişim kontrolü) ve idari (politikalar, eğitimler) önlemlerin bir arada uygulanmasını şart koşar. Olası bir veri ihlali durumunda, denetleyici otoriteye 72 saat içinde bildirim yapma zorunluluğu, kriz yönetiminin ne kadar kritik olduğunu gösterir. KVKK ve GDPR uyumu; bir kurum için sadece cezalardan kaçınma yolu değil, aynı zamanda dijital dünyada güven inşa etmenin ve kurumsal olgunluğun en somut göstergesidir.
Kerberoasting ve AS-REP Roasting: Active Directory Ortamlarında Parola Saldırıları
Kurumsal ağların kalbi olan Active Directory ortamlarında kimlik doğrulama süreçleri Kerberos protokolü üzerine inşa edilmiştir. Ancak bu güvenli protokol, zayıf parola politikaları ve hatalı yapılandırmalarla birleştiğinde Kerberoasting ve AS-REP Roasting gibi sinsi saldırı vektörlerine zemin hazırlar.
Kerberoasting, bir ağda geçerli bir kullanıcı hesabı olan saldırganın, servis hesaplarına (SPN) ait biletleri (TGS) talep edip bu biletleri kendi sistemine indirerek şifrelenmiş hash değerlerini çevrimdışı kırma işlemidir. Servis hesapları genellikle yüksek yetkilere sahip olduğundan, bu saldırı başarılı olursa saldırgan tüm domain yapısını ele geçirebilir.
AS-REP Roasting ise “Pre-Authentication” (Ön Doğrulama) özelliği devre dışı bırakılmış kullanıcı hesaplarını hedef alır. Bu zafiyette saldırgan, parola bilmesine gerek kalmadan sunucudan şifreli bir yanıt (AS-REP) alır ve bu yanıtı yine kendi bilgisayarında kırmaya çalışır.
Bu saldırılara karşı en güçlü savunma; servis hesapları için Grup Yönetimli Servis Hesapları (gMSA) kullanmak, parolaları minimum 25-30 karakterden oluşturmak ve Active Directory envanterinde pre-authentication özelliği kapalı kullanıcıları düzenli olarak denetlemektir. Kerberos güvenliği, sadece protokolün kendisiyle değil, o protokolü taşıyan hesapların “parola kalitesi” ile ölçülür.
IoT Cihazlarında Firmware Dumping: Gömülü Sistem Güvenliği Analizi
Nesnelerin İnterneti (IoT) ekosistemindeki milyarlarca cihazın tüm işlevselliği, donanım üzerinde çalışan düşük seviyeli bir yazılım olan Firmware tarafından yönetilir. Firmware Dumping, bu yazılımın cihazın fiziksel belleğinden (Flash/EEPROM) veya güncelleme dosyalarından elde edilerek analiz edilmesi sürecidir. Bu yöntem, cihazın içindeki “kara kutuyu” açarak gizli arka kapıları, zayıf şifreleme algoritmalarını ve kritik sistem zafiyetlerini ortaya çıkarmak için kullanılır.
Firmware elde etmek için araştırmacılar; cihaz üzerindeki UART veya JTAG gibi hata ayıklama portlarını kullanabilir ya da flash bellek çiplerini fiziksel olarak okuyabilirler. Elde edilen veri yığını (binary), Binwalk gibi araçlarla parçalarına ayrılarak (unpack) Linux çekirdeği, dosya sistemi ve yapılandırma dosyaları gibi bileşenlerine dönüştürülür.
Analiz aşamasında, dosya sistemi içinde unutulmuş yönetici şifreleri, API anahtarları veya güvensiz servis yapılandırmaları araştırılır. IoT güvenliği; sadece yazılım güncellemelerine değil, aynı zamanda firmware şifreleme ve donanım erişim kısıtlamaları (anti-tamper) gibi fiziksel güvenlik katmanlarının da doğru kurgulanmasına dayanan bütüncül bir savunma disiplinidir.
Hash Fonksiyonları ve Çakışma (Collision)
Dijital güvenlik mimarisinin temel yapı taşı olan Hash Fonksiyonları, herhangi bir boyuttaki veriyi sabit uzunlukta ve benzersiz bir “özet” (digest) değerine dönüştüren matematiksel algoritmalardır. Bu fonksiyonların en kritik özelliği, girdideki en küçük bir değişikliğin bile tamamen farklı bir hash değeri üretmesidir (Çığ Etkisi – Avalanche Effect).
Ancak, sonsuz sayıdaki girdinin sınırlı sayıdaki hash çıktılarına eşlenmesi zorunluluğu, farklı iki girdinin aynı hash değerini üretmesi anlamına gelen Çakışma (Collision) riskini doğurur. MD5 ve SHA-1 gibi eski algoritmalar, bu tür çakışmalara karşı artık savunmasız kabul edilmekte; dijital imza taklidi ve veri manipülasyonu gibi ciddi tehditlere yol açabilmektedir.
Günümüzde veri bütünlüğünü ve parola güvenliğini sağlamak için SHA-256 ve SHA-3 gibi modern, çakışma direnci yüksek algoritmalar tercih edilmektedir. Parola depolamada ise hash değerlerine rastgele veriler ekleyen Salt (Tuzlama) yöntemi, hem çakışma saldırılarına hem de gökkuşağı tablolarına (rainbow tables) karşı savunmayı bir üst seviyeye taşır. Hash fonksiyonları, blockchain teknolojisinden dijital sertifikalara kadar güvenli bir dijital geleceğin en sarsılmaz sütunlarından biridir.
Tehdit İstihbaratı (CTI) Toplama ve İşleme Nedir?
Tehdit istihbaratı (CTI), ham siber güvenlik verilerini analiz ederek aksiyon alınabilir bilgiye dönüştürme sürecidir. OSINT, ticari feed’ler ve kurum içi loglardan toplanan veriler; normalizasyon, temizleme ve zenginleştirme adımlarıyla anlamlı hale getirilir. STIX/TAXII standartları ve CTI platformları sayesinde bu veriler ölçeklenebilir şekilde yönetilir ve SIEM, SOAR, EDR gibi sistemlerle entegre edilerek savunma süreçlerine dahil edilir. Etkili bir CTI programı; doğru önceliklendirme, kontrollü otomasyon ve güçlü yönetişim ile gürültüyü azaltır, gerçek tehditleri erken aşamada tespit etmeyi sağlar.
Otonom Araç Güvenliği

Otonom araçlar; yazılım, yapay zeka ve gelişmiş sensör ağlarının fiziksel dünya ile birleştiği karmaşık ekosistemlerdir. Bu araçların güvenliği, klasik BT güvenliğinden farklı olarak “fonksiyonel güvenlik” (safety) ile “siber güvenlik” (security) disiplinlerinin iç içe geçmesini zorunlu kılar.
Otonom araçlar için saldırı yüzeyi; araç içi CAN bus ağlarından Lidar/Radar sensörlerine, uzaktan yapılan OTA (Over-the-Air) güncellemelerinden V2X (Vehicle-to-Everything) iletişim protokollerine kadar geniş bir yelpazeye yayılır. Bir siber zafiyet, bu sistemlerde sadece veri sızıntısına değil, aracın karar mekanizmasını bozarak fiziksel kazalara yol açma potansiyeline sahiptir.
Etkili bir savunma mimarisi; donanım tabanlı Root of Trust (Güven Kökü), imzalı yazılım güncellemeleri, sensör verisi doğrulama algoritmaları ve araç içi ağ segmentasyonu gibi katmanlı bir yapıda kurulmalıdır. Otonom araç güvenliği, aracın üretiminden yollardaki operasyonel ömrünün sonuna kadar süren dinamik bir yaşam döngüsü yönetimi ve sürekli zafiyet takibi gerektiren stratejik bir disiplindir.