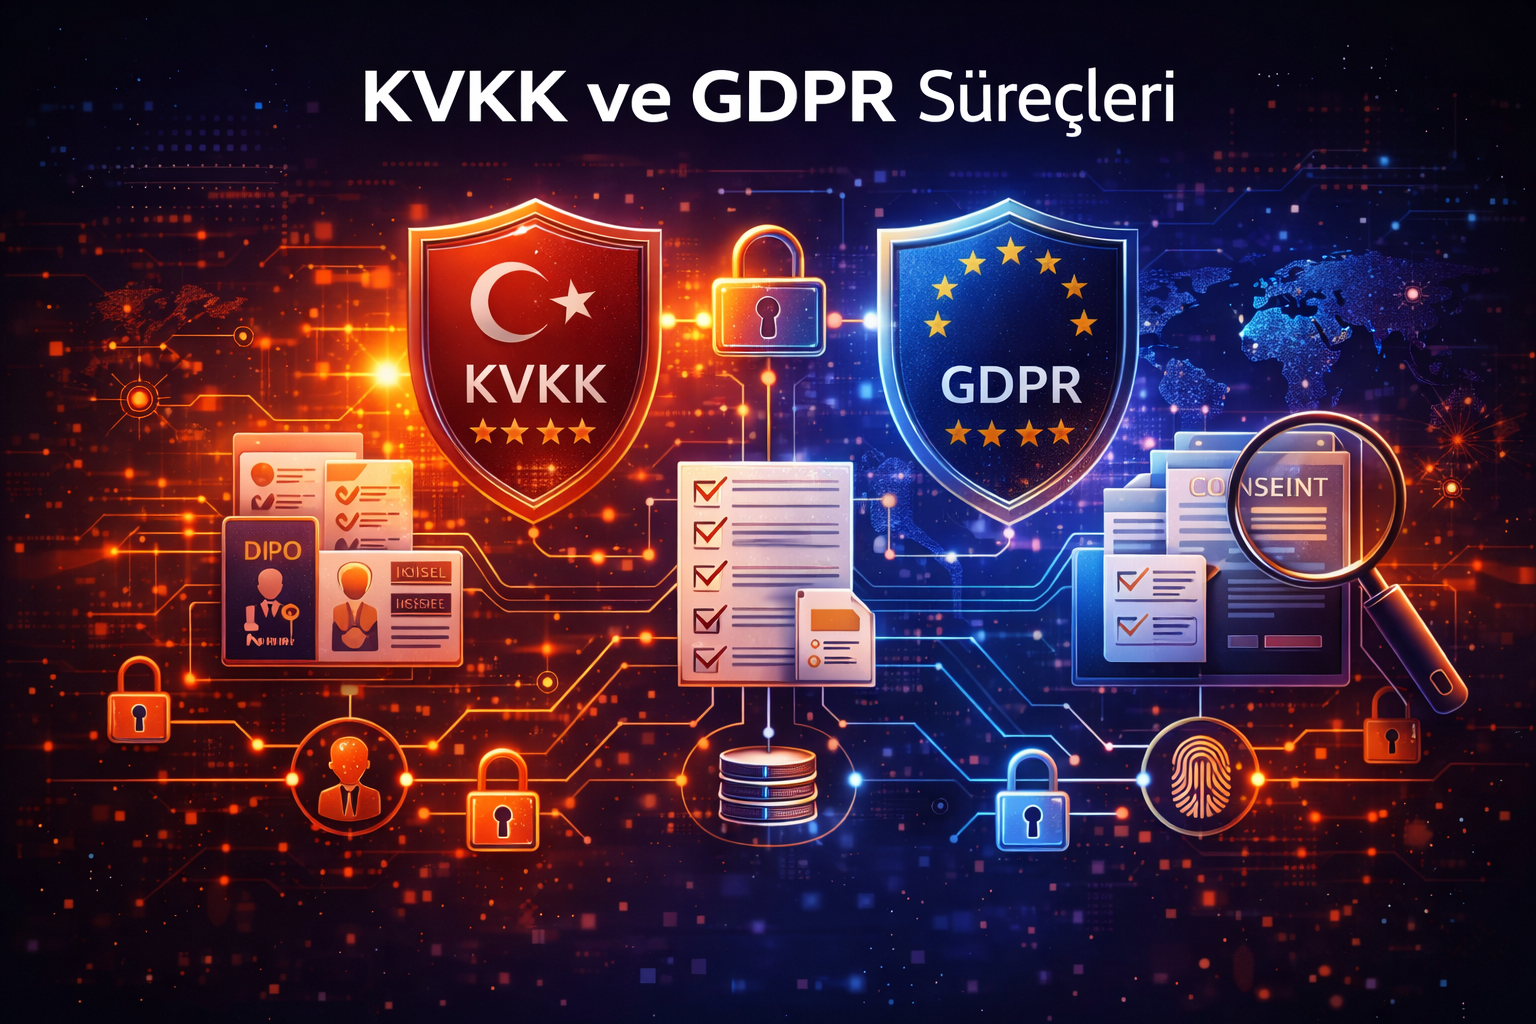
KVKK ve GDPR Süreçleri

KVKK,Siber Güvenlik,Veri Güvenliği

Küresel veri koruma mevzuatları, dijitalleşmenin hız kazanmasıyla birlikte şirketlerin ve kurumların veri yönetim süreçlerini yeniden şekillendirmeye zorlamaktadır. Türkiye’de Kişisel Verilerin Korunması Kanunu (KVKK) ve Avrupa’da General Data Protection Regulation (GDPR), veri sahiplerinin haklarını güvence altına alırken, kuruluşlara uyum ve sorumluluk yüklemektedir.

KVKK ve GDPR Nedir?

KVKK (2016): Türkiye’de kişisel verilerin işlenmesi, saklanması ve paylaşılması süreçlerini düzenler. Amaç, veri sahiplerinin temel haklarını korumak ve veri işleyenlerin sorumluluklarını netleştirmektir.

GDPR (2018): Avrupa Birliği genelinde uygulanır ve AB vatandaşlarının kişisel verilerinin korunmasını sağlar. GDPR, veri işleyen kuruluşlara kapsamlı yükümlülükler getirirken, ihlallerde yüksek para cezaları öngörür.

Her iki düzenleme de temel olarak şeffaflık, güvenlik ve veri sahiplerinin hakları üzerine odaklanır.
KVKK ve GDPR Süreçlerinin Temel Adımları

  1. Veri Envanteri ve Kayıtları:
    • İşlenen tüm kişisel verilerin envanteri çıkarılır
    • Veri kategorileri, işleme amaçları ve veri akışları belgelenir
  2. Veri İşleme ve Hukuki Dayanak:
    • KVKK’da veri işleme izin, sözleşme veya yasal zorunluluk çerçevesinde olur
    • GDPR’de işleme, rıza, sözleşme, yasal yükümlülük veya meşru menfaat gibi hukuki dayanaklarla sınırlıdır
  3. Veri Sahibi Hakları Yönetimi:
    • KVKK: Açık rıza, veri talebi, düzeltme, silme, itiraz gibi haklar sağlanır
    • GDPR: Erişim hakkı, unutulma hakkı, taşınabilirlik hakkı ve itiraz hakları uygulanır
  4. Risk ve Etki Analizi:
    • GDPR’de Data Protection Impact Assessment (DPIA), yüksek riskli veri işlemleri için zorunludur
    • KVKK’de benzer risk değerlendirme süreçleri uygulanır
  5. Güvenlik Önlemleri:
    • Teknik önlemler: Şifreleme, erişim kontrolü, loglama, izinsiz erişim tespiti
    • İdari önlemler: Veri işleme politikaları, eğitim, prosedürler
  6. İhlal Bildirimi ve Raporlama:
    • KVKK: Kişisel veri ihlalleri 72 saat içinde Kurul’a bildirilir
    • GDPR: Veri ihlalleri 72 saat içinde denetleyici otoriteye bildirilmelidir

KVKK ve GDPR Uyum Süreci

  1. Kurumsal Farkındalık: Yönetim ve çalışanlar veri koruma yükümlülükleri konusunda eğitilir
  2. Politika ve Prosedürlerin Oluşturulması: Kişisel veri işleme politikaları, veri sınıflandırma ve ihlal yanıt prosedürleri tanımlanır
  3. Veri İşleme Sözleşmeleri: Tedarikçiler ve üçüncü taraflarla veri işleme sözleşmeleri yapılır
  4. Denetim ve Sürekli İyileştirme: Uyum süreçleri periyodik olarak gözden geçirilir ve iyileştirilir

KVKK ve GDPR’in Avantajları

  • Veri sahiplerine güçlü haklar sunar ve güveni artırır
  • Kurumsal itibarın korunmasına yardımcı olur
  • Yasal riskleri ve cezaları minimize eder
  • Veri işleme süreçlerini sistematik ve şeffaf hale getirir
  • Global iş ilişkilerinde uyumlu bir veri yönetim kültürü sağlar

Sonuç

KVKK ve GDPR, yalnızca yasal bir yükümlülük değil, aynı zamanda kurumsal güvenlik ve itibar stratejisinin temel taşlarıdır. Kuruluşlar, veri işleme süreçlerini şeffaf, güvenli ve denetlenebilir şekilde yöneterek hem yasal uyumu sağlar hem de kullanıcı ve müşteri güvenini artırır.

Tags :
#DPIA,#GDPR,#KişiselVeri,#KVKK,#SiberGüvenlik,#Uyumluluk,#VeriGizliliği,#VeriKoruma
Share This :

Diğer Yazılar

Bize Soru Sorun

Soru ve görüşleriniz için bizimle iletişime geçebilirsiniz.