Güvenlik Açığı Kök Neden Analizi
Siber güvenlik operasyonlarında sadece tespit edilen açıkları yamalamak, semptomları tedavi edip hastalığı görmezden gelmeye benzer. Güvenlik Açığı Kök Neden Analizi (RCA), “bu açık neden oluştu?” sorusuna odaklanarak; hatalı kodlama alışkanlıkları, eksik yapılandırma süreçleri veya yanlış mimari tasarımlar gibi sistemik sorunları tespit etmeyi hedefler. 5 Neden (5 Whys) ve Balık Kılçığı gibi metodolojiler kullanarak zafiyetlerin kaynağına inen bu yaklaşım, ekiplerin sürekli aynı sorunlarla uğraşmasını engelleyerek operasyonel verimlilik sağlar. Güvenliği yazılım geliştirme yaşam döngüsüne (SDLC) entegre etmek ve “suçlayıcı olmayan” bir kurum kültürü oluşturmak, tekrarlayan riskleri kalıcı olarak ortadan kaldırmanın ve siber olgunluğu artırmanın en stratejik yoludur.
Güvenli Yazılım Kütüphaneleri (SBoM) Nedir?
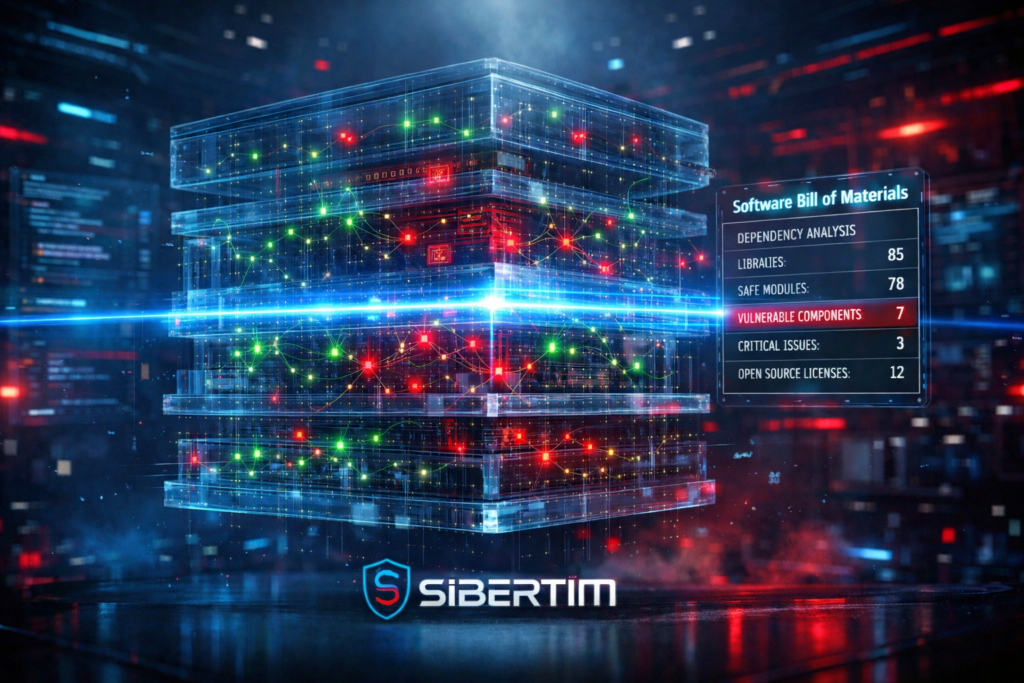
Modern yazılım geliştirme süreçlerinde uygulamaların büyük bir kısmı açık kaynaklı kütüphanelerden oluşmakta, bu durum ise yazılım tedarik zinciri saldırılarına karşı ciddi bir risk yüzeyi oluşturmaktadır. SBoM (Software Bill of Materials), bir yazılımın içindeki tüm bileşenlerin dijital bir envanterini çıkararak, Log4j gibi kritik zafiyetlerin saniyeler içinde tespit edilmesini sağlar. KVKK uyumu açısından bir “teknik tedbir” niteliği taşıyan SBoM; bağımlılık analizi, zafiyet eşleştirme ve sürekli izleme katmanlarıyla veri ihlali risklerini minimize eder. Kurumların güvenli yazılım kütüphanesi yönetimi ve otomatik SBoM araçlarını CI/CD süreçlerine entegre etmesi, hem yasal sorumlulukların yerine getirilmesi hem de siber dayanıklılığın artırılması adına hayati bir zorunluluktur.
Güvenli Yazılım Güncelleme Mekanizmaları Nedir?
Yazılım güncelleme süreçleri, sistemleri güncel tutmanın en kritik yolu olsa da doğru yapılandırılmadığında siber saldırganlar için en etkili tedarik zinciri saldırı vektörlerinden birine dönüşebilir. İmzalı paketlerin bütünlüğünün doğrulanmadan kurulması (kör güven), saldırganların meşru kanallar üzerinden yüksek yetkili zararlı kodlar dağıtmasına olanak tanır. Kod imzalama anahtarlarının ele geçirilmesi veya “Man-in-the-Middle” (MitM) saldırıları gibi yöntemlerle suistimal edilen bu süreçler, geleneksel güvenlik duvarlarını bypass ederek geniş ölçekli enfeksiyonlara yol açar. Bu riskleri minimize etmek için zorunlu dijital imza doğrulama, HTTPS kullanımı ve aşamalı dağıtım (staged rollout) gibi güvenlik odaklı tasarım ilkelerinin benimsenmesi siber dayanıklılık için hayati önem taşımaktadır.
SAST (Statik) ve DAST (Dinamik) Testleri
Yazılım geliştirme yaşam döngüsünde (SDLC) güvenliği sağlamak için kullanılan SAST ve DAST yöntemleri, uygulamaları farklı katmanlarda analiz eder. SAST, uygulama henüz çalıştırılmadan kaynak kod seviyesinde analiz yaparak hataları geliştirme aşamasında yakalarken; DAST, çalışan bir uygulama üzerinde gerçek saldırı senaryolarını simüle ederek çalışma zamanı (runtime) açıklarını tespit eder. Statik analiz kod tabanlı mantık hatalarına odaklanırken, dinamik analiz yapılandırma hatalarını ve dışarıdan gelebilecek tehditleri değerlendirir. En yüksek güvenlik seviyesine ulaşmak için bu iki yöntemin birbirini tamamlayacak şekilde CI/CD süreçlerine entegre edilmesi ve birlikte kullanılması önerilmektedir.
Python ve Go ile Ofansif Araç Geliştirme

Python ve Go dilleri, siber güvenlik dünyasında ofansif güvenlik araçlarının geliştirilmesinde yaygın olarak kullanılmaktadır. Python, kolay öğrenilebilir yapısı, geniş kütüphane desteği ve hızlı prototipleme imkânı ile öne çıkarken, Go (Golang) ise performansı, eş zamanlı işlem (concurrency) yetenekleri ve tek bir binary dosya olarak derlenebilmesi sayesinde tercih edilmektedir. Bu dillerin esnek yapıları ve güçlü ağ kütüphaneleri, sızma testi, zafiyet analizi ve exploit geliştirme gibi işlemlerde önemli bir rol oynar. Python ve Go, ofansif araç geliştirme alanında birbirini tamamlayıcı özelliklere sahip olup, siber güvenlik araştırmacıları için etkili çözümler sunmaktadır.
PowerShell Fileless Malware Teknikleri Nelerdir?

Geleneksel zararlı yazılımların aksine sistem diskine dosya bırakmadan doğrudan bellek üzerinde çalışan fileless malware saldırıları, günümüzün en zor tespit edilen tehditleri arasında yer almaktadır. Windows’un güçlü otomasyon aracı olan PowerShell, meşru bir sistem bileşeni olması ve geniş yetkileri nedeniyle saldırganlar tarafından bellek içi kod yürütme, uzaktan script indirme ve komut gizleme (obfuscation) amacıyla sıkça istismar edilmektedir. Bu saldırılarla mücadele etmek için klasik antivirüslerin ötesine geçerek; PowerShell günlük kaydı (logging), kısıtlı dil modu (Constrained Language Mode) ve davranışsal analiz temelli EDR çözümlerini kapsayan çok katmanlı bir savunma stratejisinin uygulanması kritik öneme sahiptir.
Insecure Deserialization Saldırıları Nedir?
Modern uygulama mimarilerinde veri taşıma ve saklama amacıyla sıkça kullanılan serileştirme işlemleri, güvenilmeyen verilerin kontrolsüz bir şekilde nesneye dönüştürülmesi (deserialization) durumunda ciddi güvenlik riskleri barındırır. Insecure Deserialization zafiyeti, saldırganların nesne yapılarını manipüle ederek uzaktan kod çalıştırma (RCE), yetki yükseltme ve uygulama mantığını saptırma gibi kritik saldırılar gerçekleştirmesine olanak tanır. Bu tehdide karşı en etkili savunma; yerel nesne serileştirme yerine JSON gibi sadece veri odaklı formatların tercih edilmesi, katı şema doğrulaması ve verinin bütünlüğünü korumak için dijital imza (HMAC) yöntemlerinin kullanılmasıdır.
Güvenlik Farkındalık Eğitimi Tasarımı Nedir?

Bir kurumun siber güvenlik olgunluğu, teknolojik yatırımlar kadar çalışanların günlük karar reflekslerine ve güvenlik alışkanlıklarına bağlıdır. Etkili bir güvenlik farkındalık eğitimi tasarımı, kuru bilgiyi ezberletmek yerine çalışanlarda şüpheli durumları fark etme ve raporlama gibi doğru davranış modellerini geliştirmeyi hedefler. Kısa ve tekrarlı mikro modüller, rol bazlı içerikler ve suçlayıcı olmayan bir iletişim diliyle yapılandırılan bu eğitimler; phishing simülasyonlarıyla pekiştirildiğinde ölçülebilir bir risk azaltımı sağlar. Başarılı bir program, güvenlik farkındalığını tek seferlik bir etkinlikten çıkarıp kurum kültürünün ayrılmaz bir parçası ve yaşayan bir süreç haline getirir.
Pass-the-Hash ve Pass-the-Ticket Saldırıları: Kimlik Doğrulama Mekanizmalarına Yönelik Tehditler
Kurumsal ağ güvenliğinde en büyük risklerden biri, saldırganın kullanıcı parolasını hiç bilmeden, sistemde geçerli bir kimlik doğrulaması yapabilmesidir. Pass-the-Hash (PtH) ve Pass-the-Ticket (PtT), Windows kimlik doğrulama mekanizmalarının çalışma prensiplerini istismar ederek yetkisiz erişim elde etmeyi sağlayan sinsi saldırı vektörleridir.
Pass-the-Hash, Windows’un NTLM protokolünü hedef alır. Saldırgan, bir sistemin belleğinden (LSASS süreci gibi) elde ettiği parola hash değerini, parolanın kendisiymiş gibi kullanarak ağdaki diğer makinelere giriş yapabilir.
Pass-the-Ticket ise Kerberos protokolüne odaklanır. Burada saldırgan, parolanın hash değerini değil, kullanıcının o anki oturumu için oluşturulmuş olan ve bellekte saklanan Kerberos biletlerini (TGT/TGS) çalar. Bu biletleri kendi oturumuna “enjekte ederek”, Active Directory ortamında yasal bir kullanıcı gibi dolaşabilir.
Bu saldırılara karşı en etkili savunma; Windows Credential Guard kullanarak kimlik bilgilerini izole etmek, yerel yönetici parolalarını LAPS ile benzersiz kılmak ve ağ içerisinde ayrıcalıklı hesapların (Domain Admin gibi) düşük güvenlikli makinelerde oturum açmasını engelleyen “Tiered Administration” (Kademeli Yönetim) modelini benimsemektir. Kimlik hırsızlığı, sadece parolanın çalınması değil, o parolayı temsil eden her türlü dijital izin belgesinin (token/hash/ticket) ele geçirilmesidir.
Obfuscation (Kod Karartma) Kaldırma: Yazılım Analizinde Gizliliğin Aşılması
Yazılım dünyasında kodun okunabilirliğini kasten zorlaştırarak tersine mühendislik faaliyetlerini engelleme işlemine Obfuscation (Kod Karartma) denir. Özellikle mobil uygulamalarda ve zararlı yazılımlarda (malware) sıkça karşımıza çıkan bu yöntem; değişken isimlerini anlamsızlaştırma, kontrol akışını dolambaçlı hale getirme ve metinleri şifreleme gibi tekniklerle analizcinin yolunu kapatmayı hedefler.
Ancak siber güvenlik analistleri, bu gizliliği aşmak için Deobfuscation süreçlerini işletirler. Süreç genellikle Statik Analiz ile kodun yapısını decompile ederek (parçalara ayırarak) başlar. Jadx, dnSpy veya JD-GUI gibi araçlarla anlamsızlaşan fonksiyon isimleri ve şifreli stringler manuel veya otomatik olarak çözülür.
Eğer statik analiz yeterli gelmezse, uygulama kontrollü bir Debugger veya Sandbox ortamında çalıştırılarak Dinamik Analiz yapılır. Bu aşamada kodun çalışma zamanındaki (runtime) gerçek davranışı, bellek üzerindeki hali ve dış dünya ile kurduğu iletişim gözlemlenir. Deobfuscation; sadece gizli bir kodu okumak değil, saldırganın veya yazılımcının sakladığı asıl mantığı gün yüzüne çıkararak zafiyet tespiti ve tehdit avcılığı yapabilme sanatıdır.