Ters Proxy Saldırıları (Reverse Proxy Phishing): Gerçek Zamanlı Oturum Çerezlerini Ele Geçiren Ortadaki Adam Saldırıları
Siber saldırganlar, geleneksel kimlik avı yöntemlerinin MFA (Çok Faktörlü Doğrulama) duvarına çarpmasıyla birlikte, Ters Proxy Phishing adı verilen çok daha sofistike bir yönteme yönelmişlerdir. Bu saldırıda, saldırgan hedef sitenin statik bir kopyasını oluşturmak yerine, kullanıcı ile meşru site arasında canlı bir “proxy” sunucusu olarak konumlanır. Kullanıcı şifresini ve MFA kodunu girdiğinde, bu veriler saldırganın üzerinden gerçek siteye iletilir; ancak bu esnada saldırgan, oturumun devamlılığını sağlayan Oturum Çerezlerini (Session Cookies) ele geçirir.
Bu saldırı türünün en tehlikeli yanı, şifre ve MFA kodu tek kullanımlık olsa bile, çalınan çerez sayesinde saldırganın kurbanın hesabına “doğrulanmış bir oturum” ile doğrudan sızabilmesidir. Geleneksel SMS veya uygulama tabanlı (TOTP) kodlar bu saldırıya karşı savunmasız kalırken, yalnızca FIDO2/WebAuthn tabanlı donanım anahtarları (YubiKey vb.) bu süreci durdurabilir. Çünkü bu cihazlar, kimlik doğrulama işlemini doğrudan alan adı (domain) ile ilişkilendirerek proxy sunucularının araya girmesini engeller.
[Image comparing standard phishing versus reverse proxy phishing with real-time session hijacking]
Kurumsal savunma için sadece kullanıcı eğitimi yeterli değildir; HttpOnly ve SameSite gibi çerez güvenlik politikalarının sıkılaştırılması, davranışsal anomali tespit sistemlerinin devreye alınması ve mümkünse tamamen donanımsal kimlik doğrulamaya geçilmesi hayati önem taşır. Ters proxy saldırıları, siber güvenliğin statik bir savunma değil, sürekli değişen saldırgan taktiklerine karşı dinamik bir “karşı hamle” sanatı olduğunu bir kez daha kanıtlamıştır.
Taşıyıcı Sınıf NAT (CGNAT) ve Soruşturma Güçlükleri: Paylaşılan IP Adresleri Nedeniyle Siber Suçluların Teknik Olarak Tespit Edilememesi
IPv4 adres havuzunun küresel ölçekte tükenmesiyle birlikte internet servis sağlayıcılarının (ISP) yaygın olarak kullandığı CGNAT (Carrier-Grade NAT), tek bir genel IP adresinin yüzlerce abone tarafından ortaklaşa kullanılmasına olanak tanıyan bir ağ teknolojisidir. Bu yapı, adresleme sorununu çözse de dijital dünyada “bir IP eşittir bir kullanıcı” denklemine dayanan geleneksel soruşturma yöntemlerini işlevsiz hale getirmekte, siber suçluların kimliklerinin tespit edilmesini teknik olarak zorlaştırmaktadır.
Soruşturma süreçlerinde karşılaşılan en büyük engel, bir IP adresinden gelen trafiğin hangi aboneye ait olduğunu bulmak için sadece IP bilgisinin yetmemesidir. Failin doğru tespiti için ISP tarafında tutulan Kaynak Portu ve milisaniye düzeyindeki Zaman Damgası verilerinin eşleştirilmesi zorunludur. Bu logların eksikliği veya yetersizliği, siber saldırganların anonimlik kazanmasına yol açarken, aynı paylaşımlı IP’yi kullanan masum kullanıcıların haksız yere şüpheli durumuna düşmesi gibi ciddi hukuki riskleri de beraberinde getirmektedir.
Uzun vadede bu sorunun kesin çözümü, her cihaza benzersiz bir kimlik atayan IPv6 altyapısına tam geçiştir. Ancak bu geçiş tamamlanana kadar, ISP’lerin detaylı log yönetimi yapması ve adli makamlarla hızlı veri paylaşım mekanizmaları kurması hayati önem taşır. Dijital dünyada hesap verebilirlik, IP adreslerinin ötesinde, her bir veri paketinin izlenebilir olduğu şeffaf ve detaylı bir altyapı mimarisiyle mümkündür.
Güvenlik Açığı Ödül Programları (Bug Bounty) Nedir?
Dijital varlıkların güvenliğini sağlamak için geleneksel penetrasyon testlerinin ötesine geçen Bug Bounty (Güvenlik Açığı Ödül Programları), dünya çapındaki etik hacker topluluğunun kolektif zekasından faydalanan inovatif bir kitle kaynaklı (crowdsourcing) güvenlik modelidir. Kurumlar, belirli bir kapsam dahilinde sistemlerini test etmeleri için araştırmacılara izin verir ve bulunan zafiyetlerin kritikliğine göre ödüllendirme yapar. Bu model, 7/24 kesintisiz test imkânı sunması, maliyet verimliliği ve geniş yetenek havuzuna erişim sağlamasıyla modern siber güvenlik stratejilerinin ayrılmaz bir parçası haline gelmiştir. Başarılı bir program yönetimi; net bir kapsam, adil ödül politikası ve hızlı geri bildirim süreçleriyle birleştiğinde kurumun siber dayanıklılığını ve şeffaflığını en üst seviyeye taşır.
Şifre Yöneticileri (Password Manager) Riskleri: Kurumsal Kullanımda Merkezi Şifre Kasalarının Güvenlik Analizi ve KVKK Boyutu
Kurumsal dünyada parola yorgunluğunu gidermek ve siber hijyeni sağlamak için kullanılan Şifre Yöneticileri (Password Managers), karmaşık giriş bilgilerini şifreli bir kasada saklayan kritik araçlardır. Bu sistemler genellikle Sıfır Bilgi (Zero-Knowledge) mimarisiyle çalışarak, kasanın anahtarını (Master Password) asla servis sağlayıcıya iletmez; şifreleme ve çözme işlemleri doğrudan uç noktada gerçekleşir. Ancak bu merkezi yapı, siber saldırganlar için “tek bir noktadan tüm kuruma erişim” sağlayan en yüksek değerli hedef konumundadır.
Şifre yöneticilerine yönelik en büyük riskler; ana parolanın Phishing yoluyla ele geçirilmesi, Bellek Kazıma (Memory Scraping) saldırılarıyla RAM’deki şifresiz verilere erişilmesi ve LastPass örneğinde olduğu gibi servis sağlayıcılara yönelik Tedarik Zinciri saldırılarıdır. Bir kasanın ele geçirilmesi, kurumun tüm sistemlerine aynı anda sızılmasına neden olan yıkıcı bir “Domino Etkisi” yaratır. KVKK Madde 12 uyarınca, bu kasaların güvenliğini sağlamak (MFA kullanımı, güçlü ana parola politikası, erişim kısıtlamaları) veri sorumlusunun en temel teknik tedbir yükümlülüklerinden biridir.
Şifre yöneticileri, kurumsal güvenliği artırmak için vazgeçilmezdir ancak bu araçların kendisi de sıkı bir denetime tabi tutulmalıdır. RBAC (Rol Bazlı Erişim Kontrolü) ile yetkilerin sınırlandırılması, donanımsal güvenlik anahtarlarının (FIDO2) kullanımı ve periyodik “Dark Web” taramaları, merkezi şifre kasalarını kurumsal bir mezara dönüşmekten koruyan en güçlü savunma hatlarıdır. Siber dünyada anahtarlar tek bir yerde toplanıyorsa, o kasanın zırhı kurumun en sağlam duvarı olmak zorundadır.
Sıfır Gün (Zero-Day) Ekonomisi
Yazılım dünyasında üreticinin henüz haberdar olmadığı ve yamasının bulunmadığı güvenlik açıklarına Sıfır Gün (0-Day) denir. Bu açıklar, siber güvenlik ekosisteminde sadece teknik birer hata değil, devlet istihbarat teşkilatlarından organize suç örgütlerine kadar geniş bir alıcı kitlesi olan yüksek maliyetli ticari meta haline gelmiştir. Sıfır Gün Açık Piyasası, bu kritik zafiyetlerin milyon dolarlar seviyesinde el değiştirdiği, regüle edilmemiş ve karanlık bir ekonomik ağdır.
Piyasa; yasal ancak kapalı devre işleyen Gri Piyasa, dark web üzerindeki Kara Piyasa ve üreticilerin sunduğu Bug Bounty programları arasında bir rekabet alanıdır. Devletlerin ele geçirdikleri bir açığı yamalatmak yerine istihbarat amaçlı saklama kararı verdiği VEP (Vulnerability Equities Process) süreci, kamu güvenliği ile ulusal çıkarlar arasındaki çatışmanın merkezinde yer alır. Bu piyasanın varlığı, son kullanıcıları ve kurumları henüz varlığından bile haberdar olmadıkları siber silahlanma yarışının ortasında savunmasız bırakır.
Sıfır gün açıklarına karşı %100 teknik bir korunma mümkün olmasa da; Davranışsal Tehdit Avcılığı, çok katmanlı savunma mimarisi ve proaktif tehdit istihbaratı ile riskler yönetilebilir seviyeye çekilebilir. Küresel siber güvenlik, sadece yazılımları yamalamakla değil, aynı zamanda bu açıkların silaha dönüştüğü devasa ekonominin şeffaflaştırılması ve araştırmacıların etik bildirimlere teşvik edilmesiyle sağlanabilir.
Dijital Acil Servis: SOME Mimarisi ve İhlal Anında “Altın Saatler”
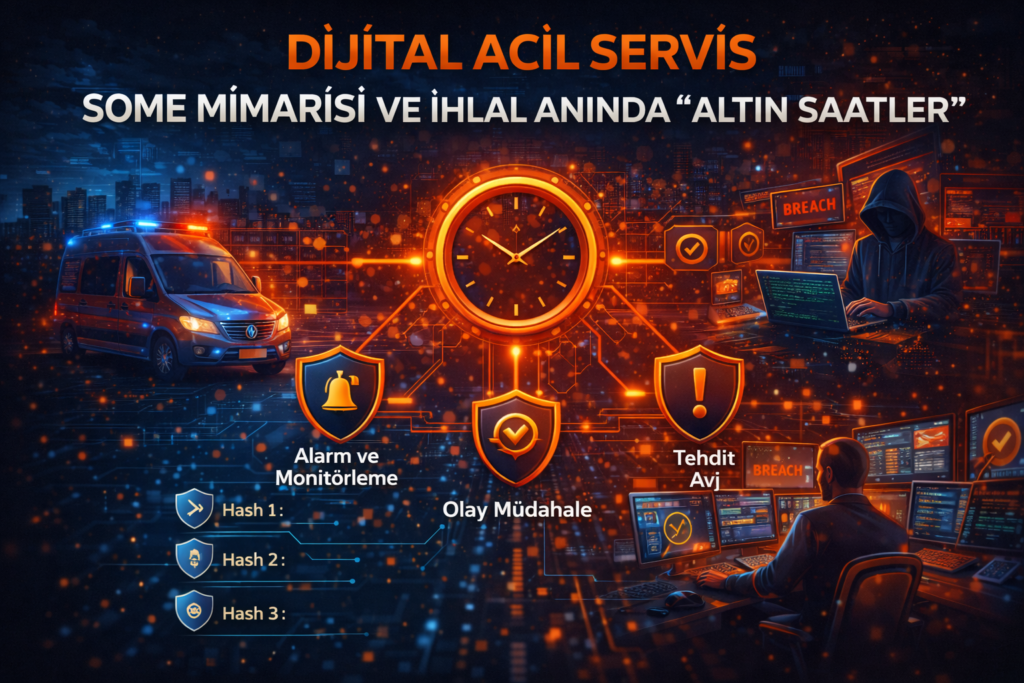
Siber güvenlikte bir ihlalin gerçekleşmesi kaçınılmaz kabul edildiğinde, asıl başarı saldırıyı durdurmaktan ziyade o saldırıya nasıl yanıt verildiğinde saklıdır. SOME (Siber Olay Müdahale Ekibi), bir siber saldırı tespit edildiği andan itibaren teknik analiz, adli bilişim ve hukuki süreçleri koordine eden kurumsal “acil müdahale” birimidir. Olay müdahale süreci; panikle hareket etmek yerine, kanıtları koruyarak saldırganı izole etmeyi hedefleyen disiplinli bir IR (Incident Response) Planı üzerine kuruludur.
Müdahalenin “Altın Saatleri”nde yapılan en kritik hata, sistemleri aniden kapatmaktır; oysa SOME, uçucu verileri (RAM içeriği, aktif ağ bağlantıları) toplamak için sistemin Adli Kopyasını (Forensic Image) almadan kalıcı işlem yapmaz. İzolasyon (Containment) aşamasında saldırganın yayılımı (Lateral Movement) engellenirken, eş zamanlı olarak KVKK ve GDPR kapsamında zorunlu olan 72 saatlik bildirim süreci başlatılır. Bu süreçte ihlalin boyutu, etkilenen kişi sayısı ve sızan veri kategorileri hızla raporlanmalıdır.
Başarılı bir SOME mimarisi, sadece teknik ekiplerden değil; hukuk, halkla ilişkiler ve üst yönetimden oluşan çok katmanlı bir ekiptir. Olayın ardından yapılan Post-Mortem (Otopsi) toplantısı ise, zafiyetlerin neden tespit edilemediğini analiz ederek kurumun bir sonraki saldırıya karşı bağışıklık kazanmasını sağlar. Siber dünyada profesyonel müdahale, kaosu veriye, veriyi ise kurumsal savunma kalkanına dönüştürme sanatıdır.
Siber Güvenlik Yatırımının Geri Dönüşü (ROSI): Güvenlik Harcamalarının Somut Risk Azaltma Metrikleriyle Finansal Olarak Gerekçelendirilmesi
Kurumsal yönetimde siber güvenlik, genellikle kâr üretmeyen bir maliyet merkezi olarak algılanır. Ancak ROSI (Return on Security Investment), bu bakış açısını değiştirerek güvenlik yatırımlarının “ne kadar gelir getirdiği” yerine “ne kadar kaybı önlediği” üzerine odaklanan bir finansal metriktir. ROSI, siber güvenlik harcamalarını teknik bir zorunluluktan, kurumun finansal sağlığını koruyan stratejik bir risk yönetimi aracına dönüştürür.
Hesaplama sürecinin kalbinde ALE (Annualized Loss Expectancy – Yıllık Beklenen Kayıp) yer alır. Bir tehdidin gerçekleşme olasılığı ile oluşturacağı finansal etki (downtime, yasal cezalar, itibar kaybı) çarpılarak, güvenlik yatırımı yapılmadığı takdirde göze alınan risk sayısallaştırılır. Güvenlik çözümünün bu riski azaltma oranı (Risk Reduction Factor), yatırımın maliyetiyle (TCO) karşılaştırılarak somut bir getiri oranı ortaya konur.
Etkili bir ROSI stratejisi; dijital varlıkların doğru değerlenmesi, geçmiş olay maliyetlerinin takibi ve teknik risklerin yönetim kurulunun anlayacağı finansal dile tercüme edilmesiyle mümkündür. Siber güvenlik yatırımlarını “sigorta primi” mantığıyla savunmak, kurumun siber direncini artırmak için gereken bütçe desteğini almanın ve stratejik iş hedefleriyle uyumlanmanın en garantili yoludur.
Senin için başka ne yapabilirim?
Sertifika Şeffaflık Logları (Certificate Transparency): Sahte SSL Sertifikalarının Tespiti ve Kullanıcı Veri Güvenliği
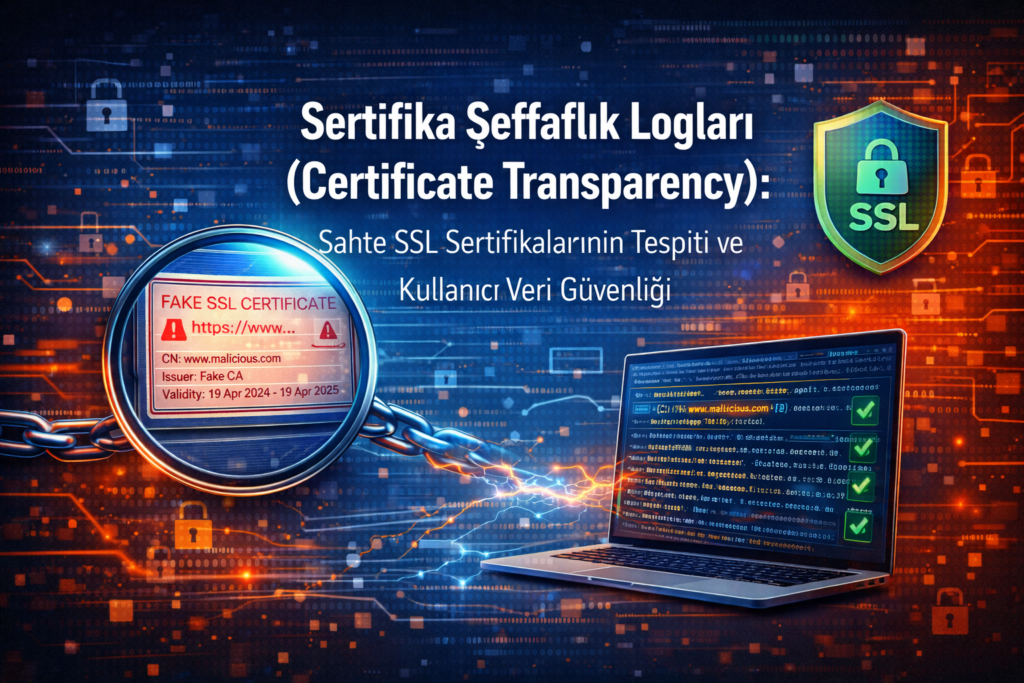
İnternet trafiğinin şifrelenmesini sağlayan SSL/TLS sertifikaları, Sertifika Makamları (CA) tarafından üretilir. Ancak geçmişteki hatalı üretimler ve saldırılar, Certificate Transparency (CT) sisteminin doğuşuna yol açmıştır. CT, dünya genelinde yayınlanan her SSL sertifikasının halka açık, değiştirilemez ve denetlenebilir dijital günlüklere kaydedilmesini zorunlu kılan bir güvenlik çerçevesidir.
Sistem, kriptografik bir veri yapısı olan Merkle Tree üzerine inşa edilmiştir. Bir CA sertifika ürettiğinde, bunu CT log sunucusuna gönderir ve karşılığında bir SCT (Signed Certificate Timestamp) alır. Modern web tarayıcıları, bir siteye girildiğinde bu SCT damgasını kontrol eder; eğer sertifika loglanmamışsa bağlantıyı “güvensiz” olarak işaretler. Bu şeffaflık, saldırganların bir kurum adına gizlice sahte sertifika üretip kullanıcı verilerini çalmasını (MITM saldırıları) anında fark edilebilir kılar.
Kurumsal perspektifte CT, bir “erken uyarı sistemi” görevi görür. Şirketler, kendi alan adları için izinsiz üretilen sertifikaları anlık olarak takip ederek phishing ve typosquatting saldırılarını henüz başlamadan engelleyebilirler. Certificate Transparency; dijital güvenin mutlak otoritelere değil, ispatlanabilir ve halka açık verilere dayanması gerektiğini kanıtlayan, TLS/SSL ekosisteminin en güçlü denetim mekanizmasıdır.
Senaryo Tabanlı Masa Başı Tatbikatları (Tabletop Exercise): Siber Kriz Anında Karar Vericilerin Teknik Olmayan Senaryolarla Test Edilmesi
Siber güvenlik sadece teknolojik bir kale inşa etmek değil, o kale kuşatıldığında içerideki karar vericilerin nasıl tepki vereceğini planlamaktır. Masa Başı Tatbikatı (Tabletop Exercise – TTX), kurumun üst yönetimi, hukuk, İK ve iletişim departmanlarını teknik detaylara boğmadan, varsayımsal ama gerçekçi bir siber saldırı senaryosu (fidye yazılımı, veri sızıntısı vb.) etrafında toplayan stratejik bir simülasyondur.
Bu tatbikatların temel amacı; kriz anındaki yetki karmaşasını gidermek, teknik ekipler ile yönetim arasındaki iletişim dilini eşitlemek ve kâğıt üzerindeki prosedürlerin (Incident Response Plan) gerçek hayattaki geçerliliğini test etmektir. TTX, katılımcıların “Schrödinger’in Verisi” gibi belirsiz durumlarda veya 72 saatlik yasal bildirim baskısı altında nasıl rasyonel kararlar verebileceğini güvenli bir “laboratuvar” ortamında deneyimlemelerini sağlar.
Etkili bir TTX süreci; kurumun sektörüne özel kurgulanmış “enjekte” (inject) adı verilen yeni olay gelişmeleriyle beslenir. Tatbikat sonunda ortaya çıkan “dersler çıkarıldı” (Lessons Learned) raporu, sadece teknik eksikleri değil, organizasyonel hantallıkları da gün yüzüne çıkarır. Siber direnç, sadece güncel yazılımlarla değil, kriz anında panik yapmadan doğru düğmeye basacak “hazırlıklı insan” ve “çalışan süreç” ile inşa edilir.
Sanallaştırma Güvenliği (VM Escape)
Bu makale, bulut bilişim ve veri merkezi güvenliğinin en kritik zayıf noktalarından biri olan VM Escape (Sanal Makineden Kaçış) saldırılarını ve bu saldırıların arkasındaki teknik mantığı incelemektedir. Normal şartlarda birbirinden tamamen izole olması gereken konuk işletim sistemlerinin, Hipervizör (Hypervisor) üzerindeki bir açık kullanılarak bu sınırları nasıl aştığı ve ana makinenin (Host) kontrolünü nasıl ele geçirdiği detaylandırılmaktadır. Donanım emülasyonu, paylaşımlı bellek alanları ve sürücü hataları gibi sızma noktalarının ele alındığı yazıda; bulut sağlayıcıları için felaket senaryosu anlamına gelen “izolasyon ihlali” kavramı ve bu tehdide karşı alınabilecek Hardening (Sıkılaştırma) önlemleri teknik bir bakış açısıyla sunulmaktadır.