kullanici1
Nisan 6, 2026
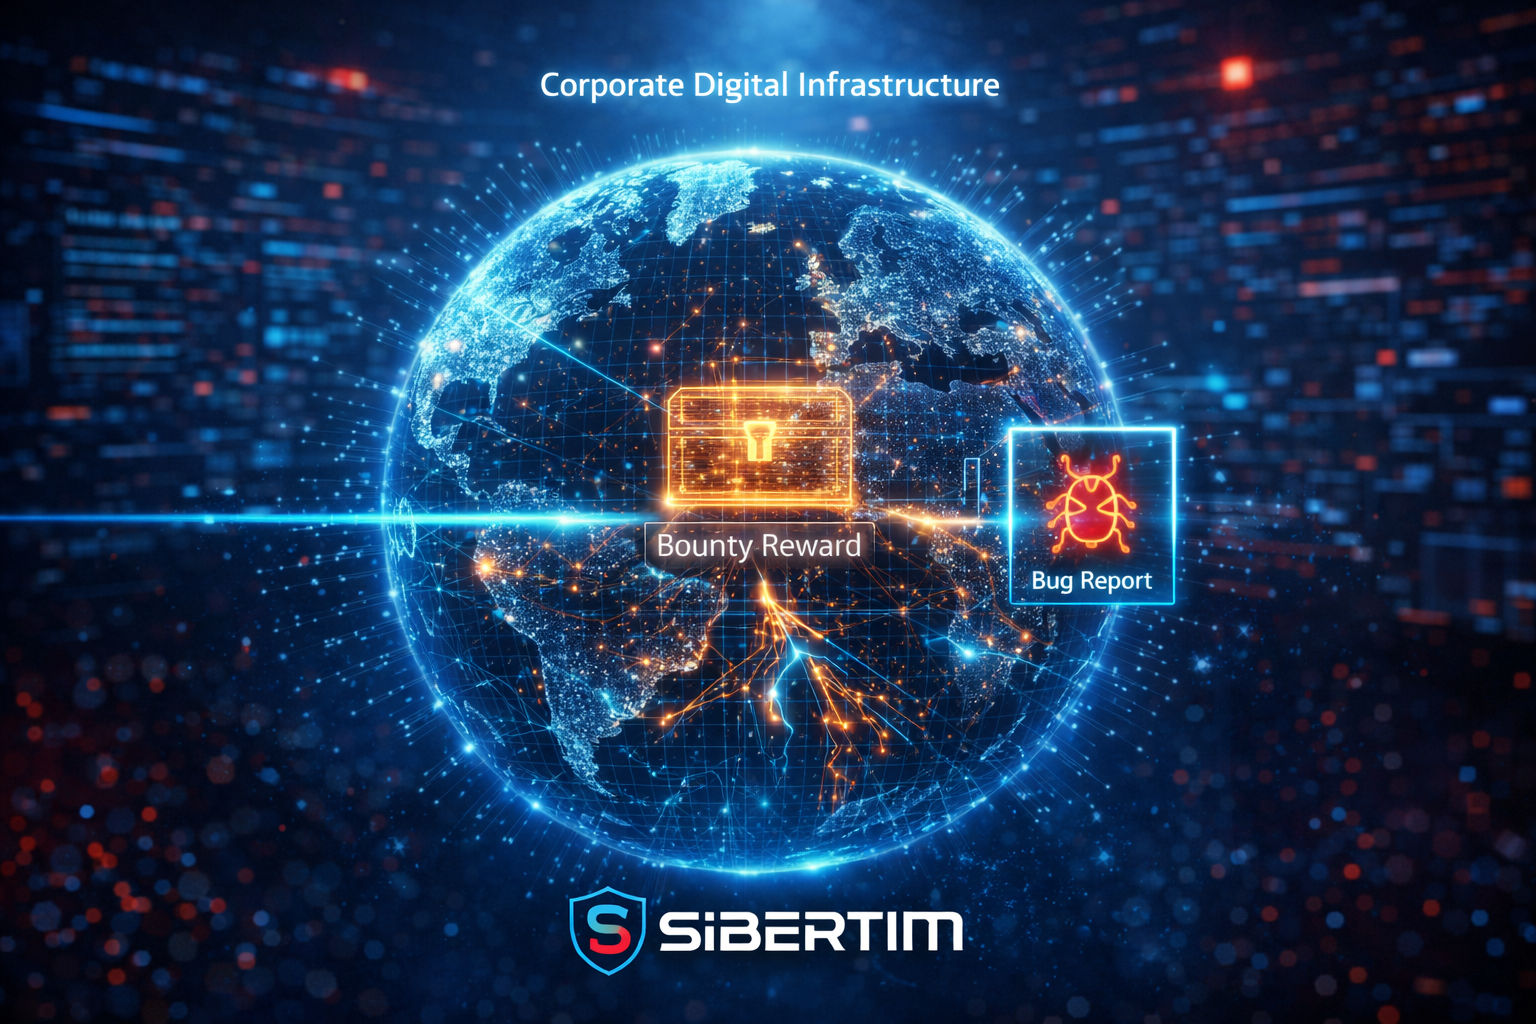
Dijital dönüşümün hızlandığı günümüzde, kurumların güvenlik duvarları artık sadece içeriden yönetilen standart prosedürlerle korunamamaktadır. Siber tehditlerin çeşitlenmesi ve saldırı yüzeyinin genişlemesi, güvenlik testlerinin daha dinamik ve sürekli bir yapıya kavuşmasını zorunlu kılmıştır. Bu ihtiyaç doğrultusunda ortaya çıkan Güvenlik Açığı Ödül Programları (Bug Bounty), etik hacker topluluğunun yeteneklerini kurumsal güvenlik stratejileriyle birleştiren inovatif bir yaklaşım sunmaktadır. Geleneksel penetrasyon testlerinin belirli periyotlarla sınırlı kalmasına karşın, bu model dünyanın dört bir yanındaki bağımsız güvenlik araştırmacılarının 7/24 sistemleri incelemesine olanak tanır. Böylece güvenlik açıkları, kötü niyetli aktörlerden önce beyaz şapkalı uzmanlar tarafından tespit edilerek raporlanır.
Bug Bounty (Ödül Avı), kurumların dijital varlıklarındaki güvenlik zafiyetlerini bulup raporlayan bağımsız güvenlik araştırmacılarına finansal veya prestij tabanlı ödül verdiği bir crowdsourcing (kitle kaynaklı) güvenlik modelidir. Bu sistemde kurum, belirli bir kapsam dahilinde etik hackerlara sistemlerini test etmesi için resmi izin verir. Araştırmacılar buldukları açıkları sorumluluk bilinciyle ilgili birime iletir, kurum ise bu bulguların ciddiyetine göre önceden belirlenmiş ödülleri hak sahiplerine dağıtır. Bu süreç, geleneksel danışmanlık modellerinden farklı olarak sonuç odaklıdır; yani kurum sadece tespit edilen ve doğrulanan gerçek güvenlik açıkları için ödeme yapar.
Bug Bounty programları, kurumun ihtiyaçlarına, gizlilik gereksinimlerine ve bütçe yapısına göre farklı modellerde kurgulanabilir. En yaygın kullanılan yapılandırmalar şunlardır:
Bug Bounty programlarının en belirgin özelliği, güvenliği statik bir denetim sürecinden çıkarıp sürekli bir iyileştirme döngüsüne dönüştürmesidir. Bu yaklaşım, kurumun güvenlik duruşuna aşağıdaki açılardan ciddi katkılar sağlar:
Bir Bug Bounty programının sürdürülebilir olması ve beklenen güvenliği sağlaması için dikkatli bir planlama süreci şarttır. Kurumlar programı başlatmadan önce şu adımları eksiksiz tamamlamalıdır:
Etkin bir Bug Bounty programı, sadece teknik bir güvenlik aracı değil, aynı zamanda kurumsal güvenlik kültürünün bir yansımasıdır. Dışarıdan gelen gözler, içerideki kör noktaları aydınlatarak savunma hattını güçlendirir. Kurumlar, etik hacker ekosistemiyle iş birliği yaparak güvenlik açıklarını birer öğrenme fırsatına dönüştürmelidir. Bu samarbeet, siber güvenlik olgunluğunu artırmanın ve dijital varlıkları geleceğin tehditlerine karşı hazırlamanın en etkili yollarından biridir.