Fidye Yazılımı (Ransomware) Çalışma Mantığı
kullanici2
Mart 21, 2026
Siber Güvenlik
Fidye Yazılımı (Ransomware) Çalışma Mantığı
Fidye yazılımı (ransomware), son on yılda kurumlar için en yüksek iş etkisi üreten siber tehditlerden biri hâline geldi. Bu tehdit, yalnızca dosyaların şifrelenmesiyle sınırlı değildir; çoğu modern kampanya veri sızıntısı, şantaj ve hizmet kesintisini bir arada kullanarak baskıyı artırır. Bir fidye olayı başladığında teknik ekiplerin yanında hukuk, iletişim, iş sürekliliği ve yönetim de devreye girmek zorunda kalır. Bu yüzden ransomware, “zararlı yazılım” kategorisinin ötesinde, operasyonel bir kriz senaryosu olarak ele alınır.
Bu makale, fidye yazılımının çalışma mantığını savunma odaklı ve yüksek seviyede açıklar. Amaç, saldırının adım adım nasıl yürütüldüğünü öğretmek değil; bir olayın hangi evrelerden geçtiğini, saldırganların hangi amaçlarla hangi tür faaliyetleri yaptığını ve kurumların bu evrelerde hangi göstergeleri izleyip nasıl hazırlanabileceğini anlaşılır biçimde ortaya koymaktır.
Fidye Yazılımı Nedir?
Fidye yazılımı, bir sistemdeki dosyaları veya kritik servisleri erişilemez hâle getirip, karşılığında ödeme talep eden saldırı yaklaşımıdır. Klasik modelde amaç, kurbanın verilerine yeniden erişmesi için “anahtar” vaadi üzerinden para almaktır. Günümüzde ise bu model çoğu kez “çifte şantaj” (double extortion) ile genişler: saldırgan, şifreleme öncesi veriyi dışarı çıkarıp ayrıca sızdırma tehdidiyle ödeme baskısını artırır.
Ransomware operasyonları çoğunlukla organize yapılardır: erişim sağlayan ekipler, ayrıcalık yükselten/yayılım yapan ekipler ve pazarlık/ödeme yönetimi yürüten ekipler bulunabilir. Bir başka eğilim de “RaaS” (Ransomware-as-a-Service) modelidir: bazı gruplar zararlıyı ve altyapıyı sağlar, farklı gruplar ise saldırıyı yürütür. Bu ekosistem, teknik eşik gereksinimini düşürürken saldırı hacmini artırabilir.
Çalışma Mantığı: Bir Fidye Olayı Hangi Evrelerden Geçer?
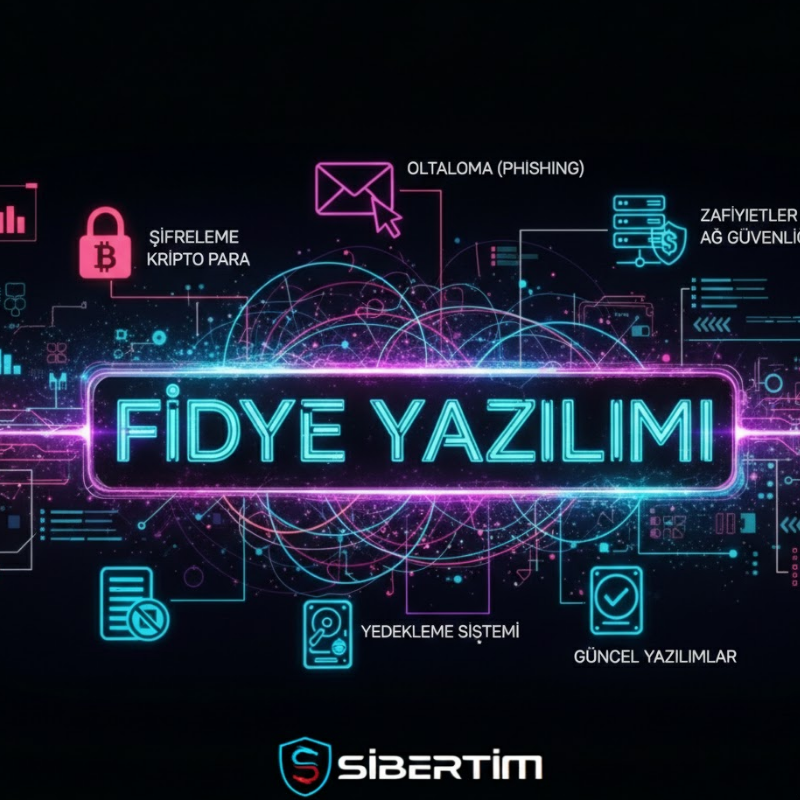
Ransomware’in çalışma mantığı, tek bir dosya şifreleyiciden çok bir saldırı zinciri olarak düşünülmelidir. Yüksek seviyede tipik evreler şunlardır:
-
İlk erişim ve tutunma: Saldırgan, bir şekilde ağa başlangıç erişimi sağlar. Kalıcılık, saldırganın tekniğine göre erişimi kaybetse bile yeniden kazanabilmesine imkân tanır.
-
Keşif ve hedef belirleme: Ağ topolojisi, kritik sunucular, yedekleme altyapısı ve güvenlik ürünleri keşfedilir. Bu aşamada saldırgan, şifreleme için “en yüksek iş etkisi” doğuracak noktaları seçer.
-
Ayrıcalık artırma ve yanal hareket: Saldırgan, daha geniş yetkilere (Domain Admin vb.) ulaşmaya çalışır. Amaç, etkiyi büyütecek altyapıyı kontrol edebilmektir.
-
Savunmayı zayıflatma ve hazırlık: Şifrelemeden önce güvenlik kontrolleri ve yedekleme geri dönüş senaryoları zayıflatılmaya çalışılır. Hedef, kurumun “hızlı geri dönmesini” zorlaştırmaktır.
-
Veri dışa çıkarma ve şantaj zemini: Şifreleme öncesi kritik veriler kopyalanarak sızdırma tehdidi üretilir.
-
Şifreleme ve yaygın kesinti: Dosyalar erişilemez olur, servisler durur. Bu aşamada saldırgan ödeme talebini ve iletişim kanalını bırakır.
Şifreleme Mantığı ve ‘Neden Bu Kadar Etkili?’
Fidye yazılımlarının etkili olmasının temel nedeni, kriptografinin kendisi değil; kriptografinin operasyonel zafiyetlerle birleşmesidir. Saldırganlar çoğu zaman “en kritik” dosya türlerini hedeflemeye çalışır; ayrıca çok sayıda sistemi aynı zaman penceresinde etkileyerek müdahale süresini daraltır.
Bu noktada kurumun dayanıklılığını belirleyen faktörler şunlardır: yedeklerin erişilebilirliği, geri dönüş süresinin gerçekçi olması, kimlik altyapısının güvenliği ve segmentasyonun etkinliği. İyi yedekleme tek başına yeterli değildir; yedeklerin bütünlüğü, izolasyonu ve geri yükleme prosedürlerinin test edilmiş olması gerekir.
Etkiler ve İş Riski
Ransomware’in etkisi, sadece BT’nin sorunu değildir; işin tamamını etkileyen bir krizdir:
-
Hizmet kesintisi: Üretim, satış ve lojistik gibi süreçlerin durması.
-
Veri ifşası riski: Müşteri ve çalışan verilerinin sızması.
-
Finansal kayıp: Gelir kaybı, kurtarma maliyetleri ve olası yasal cezalar.
-
İtibar ve güven: Marka değeri ve müşteri sadakatinin zarar görmesi.
-
Hukuki/uyum yükü: KVKK/GDPR bildirimleri ve denetim süreçleri.
Savunma ve Hazırlık: Etkili Önlemler
Fidye yazılımına karşı en iyi strateji, ‘tek bir kontrol’ değil; çok katmanlı dayanıklılıktır:
-
Kimlik güvenliği: MFA, ayrıcalıklı hesap yönetimi (PAM) ve anomali tespiti.
-
Segmentasyon: Kritik sunucular ve yedekleme altyapısı arasında net sınırlar.
-
Yama ve varlık yönetimi: Düzenli güncelleme ve saldırı yüzeyini daraltma.
-
Uç nokta görünürlüğü: EDR kapsamı ve merkezi loglama.
-
Yedekleme dayanıklılığı: 3-2-1 yaklaşımı ve offline/immutable (değiştirilemez) yedekler.
-
Olay müdahalesi planı: İletişim kanalları, izolasyon prosedürleri ve karar akışı.
Sonuç olarak fidye yazılımı, teknik bir saldırı olduğu kadar bir işletme riskidir. Çalışma mantığını doğru anlamak; erken evrelerde sinyal yakalamayı, etkiyi sınırlamayı ve kriz anında daha hızlı toparlanmayı mümkün kılar.
Tags :
CyberResilience,FİdyeYazılımı
Share This :