

kullanici1
Mart 11, 2026
Bulut bilişim, çok kiracılı (multi-tenant) altyapılar ve mikroservis mimarileri yaygınlaştıkça “veri nerede güvenli?” sorusu yalnızca depolama şifrelemesiyle çözülemiyor. Verinin diskte (at rest) ve ağ üzerinde (in transit) şifrelenmesi artık standart kabul ediliyor; buna rağmen verinin işlendiği an (in use) hâlâ saldırı yüzeyi barındırıyor. İşletim sistemi, hipervizör, kernel sürücüleri veya ayrıcalıklı yönetim katmanları ele geçirildiğinde, uygulamanın bellek içi verileri ve anahtarları hedef hâline gelebilir.
Donanım destekli güvenlik yaklaşımları, bu “işlenirken güvenlik” problemine daha güçlü bir izolasyon katmanı eklemeyi amaçlar. Bu bağlamda Güvenilir Yürütme Ortamları (Trusted Execution Environment – TEE), hassas kod ve veriyi ayrı bir korumalı alanda çalıştırarak sistemin geri kalanına duyulan güven varsayımını daraltır. Intel SGX (Software Guard Extensions) ise en çok bilinen TEE örneklerinden biridir ve uygulama düzeyinde “enclave” adı verilen korumalı alanlar üzerinden güvenlik izolasyonu sağlar.
TEE, bir işlemcinin veya platformun, belirli bir kod parçasını ve onun verisini diğer yazılımlardan (hatta çoğu durumda işletim sisteminden ve hipervizörden) izole edecek şekilde çalıştırabildiği güvenlik modelidir. Temel hedef, saldırganın ayrıcalıklı katmanlara erişimi olsa bile belirli varlıkların (anahtarlar, kişisel veriler, model ağırlıkları, işlem mantığı) gizliliğini ve bütünlüğünü korumaktır.
TEE kavramı tek bir teknolojiye indirgenemez. Mobil dünyada ARM TrustZone, sunucu dünyasında Intel SGX gibi yaklaşımlar, farklı izolasyon sınırları ve tehdit modelleriyle benzer hedefe hizmet eder. Bu nedenle bir TEE çözümünün “neye karşı koruma sağladığı” ve “neyi kapsam dışı bıraktığı” net tanımlanmalıdır.
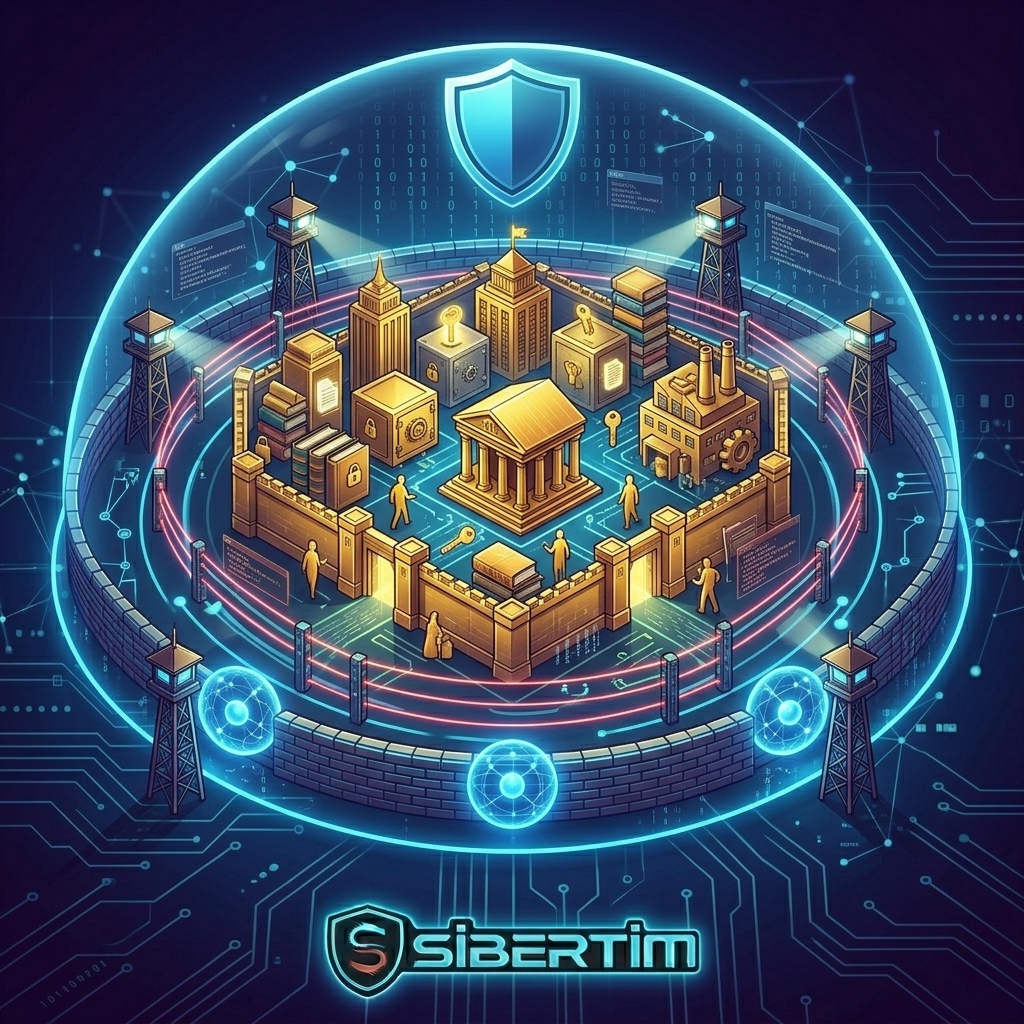
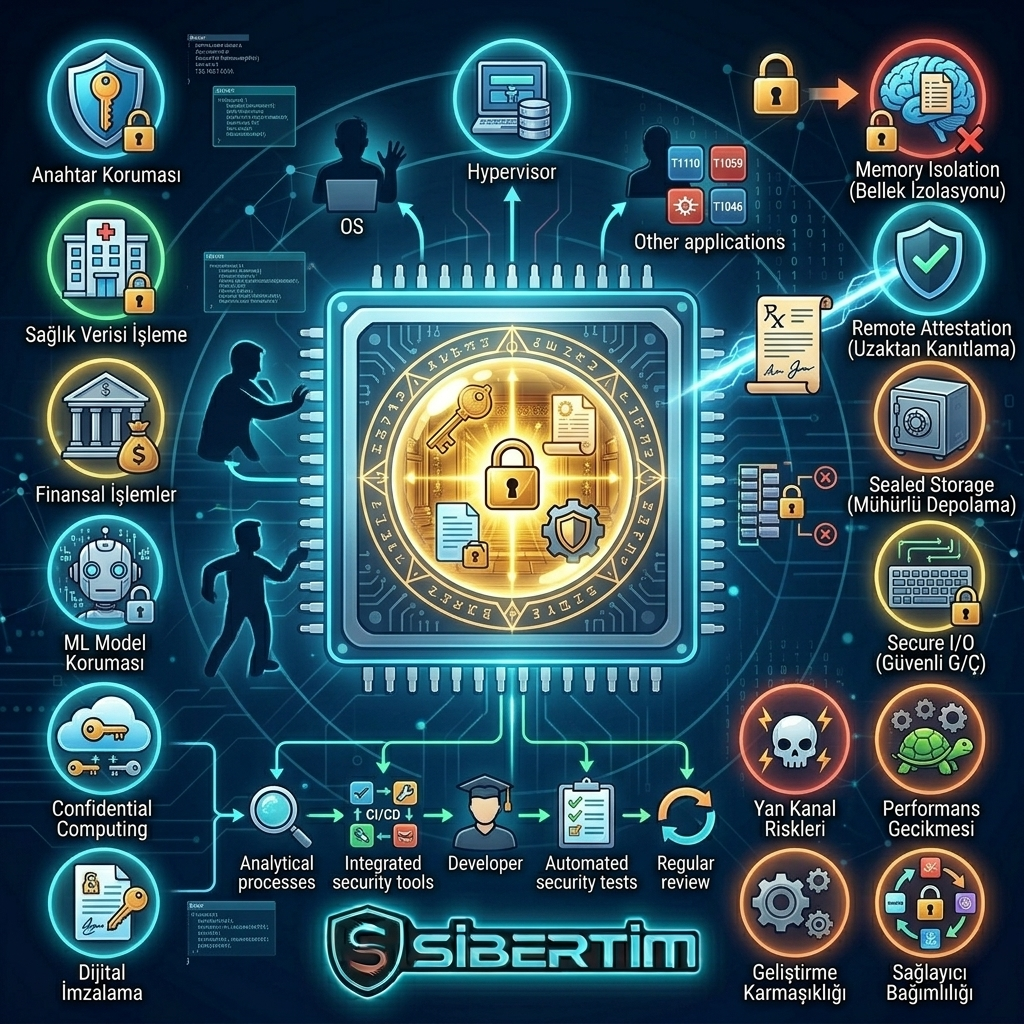
Intel SGX, uygulama içindeki belirli parçaları “enclave” adı verilen korumalı bellek bölgelerinde çalıştırmayı sağlayan bir teknoloji setidir. Enclave içindeki kod ve veri, normal süreç belleğinden farklı şekilde korunur; böylece işletim sistemi veya hipervizör gibi ayrıcalıklı yazılımlar dahi enclave içeriğini doğrudan okuyamaz. Bu yaklaşım özellikle gizli anahtarların ve hassas iş mantığının korunması için tercih edilir.
SGX’in önemli bir bileşeni uzaktan doğrulama (remote attestation) yaklaşımıdır. Bu mekanizma, karşı tarafa “beklenen kod gerçekten bu enclave içinde çalışıyor” şeklinde kriptografik bir kanıt sunmayı amaçlar. Böylece güvenli kanal kurulmadan önce, çalışma ortamının doğrulanması gibi senaryolar mümkün olur.
TEE’ler, uygulanma şekli ve kapsadığı güvenlik sınırı açısından farklı türlerde düşünülebilir. Cloud-native ortamlarda en sık karşılaşılan senaryolar şunlardır:
1) Gizli Anahtar ve Kimlik Bilgisi Koruma:
API anahtarları, sertifika private key’leri, token üretim mantığı gibi varlıklar TEE içinde tutulduğunda, sistem ele geçirilse bile anahtarların bellek dökümüyle elde edilmesi zorlaşır.
2) Hassas Veri İşleme (Confidential Computing):
Kişisel veriler, sağlık/finans verileri veya hassas müşteri kayıtları, “işlenirken” de izolasyon altında tutulabilir. Bu, özellikle bulutta güven sınırını daraltmak isteyen kurumlar için önemlidir.
3) Güvenilir Servis Bileşenleri:
Yetkilendirme, imzalama, lisans doğrulama, fraud tespiti gibi kritik karar servisleri TEE içinde çalıştırılarak “karar mantığının” manipülasyon riski azaltılabilir.
4) Makine Öğrenmesi ve Model Koruma:
Bazı senaryolarda model ağırlıkları veya çıkarım (inference) akışının korunması hedeflenir. Bu, fikri mülkiyet ve veri gizliliği açısından değer sağlayabilir.
Donanım destekli izolasyon güçlü olsa da ‘sihirli kalkan’ değildir. TEE tabanlı tasarım yapılırken pratik sınırlamalar dikkate alınmalıdır:
Intel SGX veya benzeri bir TEE çözümünü başarılı kullanmak için yaklaşımın sistem mimarisiyle uyumlu kurgulanması gerekir:
Tehdit modelini yaz: Kim saldırgan? OS/hipervizör güvenilmez mi? Hangi varlıklar korunacak?
Sonuç olarak SGX ve TEE yaklaşımları, özellikle ‘işlenirken veri güvenliği’ ihtiyacının yüksek olduğu cloud-native senaryolarda güçlü bir seçenek sunar. Doğru tehdit modeli ve doğru kapsamlandırma ile uygulandığında, sistemin geri kalanına duyulan güveni azaltarak daha dayanıklı bir güvenlik mimarisi oluşturulabilir.