Maskeli Balo: Pseudonymization (Takma Adlandırma) ve Veriyi Kör Etme Sanatı
Veri odaklı ekonomide, veriden değer üretmek ile bireyin mahremiyetini korumak arasındaki dengeyi sağlayan en kritik teknik Pseudonymization (Takma Adlandırma) yöntemidir. Anonimleştirmenin aksine, takma adlandırma veriyi geri döndürülemez şekilde yok etmez; bunun yerine gerçek kimlik bilgilerini, sadece yetkili anahtar sahiplerinin çözebileceği dijital bir “maske” arkasına saklar.
Bu süreçte kullanılan Tokenizasyon, veriyi anlamsız jetonlarla değiştirirken; Kriptografik Şifreleme, “Görevler Ayrılığı” ilkesiyle verinin okunmasını matematiksel bir izne bağlar. Dinamik Veri Maskeleme ise veriyi yerinde tutarak sadece yetkisi olmayan kullanıcıların ekranında yıldızlı (maskeli) şekilde görünmesini sağlar.
Takma adlandırmanın kurumlar için en büyük avantajı, olası bir veri ihlali durumunda sızan verinin saldırgan için “anlamsız” kalmasını sağlamasıdır. Bu durum, KVKK ve GDPR gibi mevzuatlar nezdinde kurumun teknik tedbir yükümlülüklerini yerine getirdiğinin en somut kanıtıdır. Takma adlandırma; veriyi tamamen “kör” etmeden, hırsızın elindeki ganimeti değersiz kılan profesyonel bir veri güvenliği sanatıdır.
Pass-the-Hash ve Pass-the-Ticket Saldırıları: Kimlik Doğrulama Mekanizmalarına Yönelik Tehditler
Kurumsal ağ güvenliğinde en büyük risklerden biri, saldırganın kullanıcı parolasını hiç bilmeden, sistemde geçerli bir kimlik doğrulaması yapabilmesidir. Pass-the-Hash (PtH) ve Pass-the-Ticket (PtT), Windows kimlik doğrulama mekanizmalarının çalışma prensiplerini istismar ederek yetkisiz erişim elde etmeyi sağlayan sinsi saldırı vektörleridir.
Pass-the-Hash, Windows’un NTLM protokolünü hedef alır. Saldırgan, bir sistemin belleğinden (LSASS süreci gibi) elde ettiği parola hash değerini, parolanın kendisiymiş gibi kullanarak ağdaki diğer makinelere giriş yapabilir.
Pass-the-Ticket ise Kerberos protokolüne odaklanır. Burada saldırgan, parolanın hash değerini değil, kullanıcının o anki oturumu için oluşturulmuş olan ve bellekte saklanan Kerberos biletlerini (TGT/TGS) çalar. Bu biletleri kendi oturumuna “enjekte ederek”, Active Directory ortamında yasal bir kullanıcı gibi dolaşabilir.
Bu saldırılara karşı en etkili savunma; Windows Credential Guard kullanarak kimlik bilgilerini izole etmek, yerel yönetici parolalarını LAPS ile benzersiz kılmak ve ağ içerisinde ayrıcalıklı hesapların (Domain Admin gibi) düşük güvenlikli makinelerde oturum açmasını engelleyen “Tiered Administration” (Kademeli Yönetim) modelini benimsemektir. Kimlik hırsızlığı, sadece parolanın çalınması değil, o parolayı temsil eden her türlü dijital izin belgesinin (token/hash/ticket) ele geçirilmesidir.
Mobil Zararlı Yazılım Analizi: Mobil Tehditlerin İncelenmesi
Dünya genelinde milyarlarca kullanıcısı olan mobil platformlar, barındırdıkları hassas veriler nedeniyle siber saldırganların bir numaralı hedefi haline gelmiştir. Mobil Zararlı Yazılım Analizi, kullanıcıyı kandırarak sisteme sızan ve arka planda veri hırsızlığı yapan uygulamaların çalışma mantığını çözmeyi hedefleyen kritik bir süreçtir.
Saldırganlar; kullanıcıyı gözetleyen Spyware, bankacılık bilgilerini hedefleyen Trojan veya cihazı kilitleyen Ransomware gibi farklı silahlar kullanırlar. Bu tehditleri etkisiz hale getirmek için kullanılan Statik Analiz, uygulamanın kaynak kodunu (APK/IPA) parçalarına ayırarak şüpheli izinleri ve API çağrılarını incelerken; Dinamik Analiz, uygulamayı izole bir “Sandbox” ortamında çalıştırarak gerçek zamanlı ağ trafiğini ve sistem müdahalelerini gözlemler.
Mobil güvenlik; sadece resmi uygulama mağazalarını kullanmakla değil, aynı zamanda uygulamalara verilen izinlerin (kamera, rehber, konum) “en az ayrıcalık” prensibiyle denetlenmesi ve işletim sistemi güncellemelerinin tavizsiz uygulanmasıyla sağlanan proaktif bir savunma disiplinidir.
Kernel Exploit Geliştirme Temelleri: İşletim Sistemi Güvenliğinin Kritik Noktası
İşletim sisteminin en yetkili katmanı olan Kernel (Çekirdek), donanım kaynaklarını yöneten ve tüm kullanıcı uygulamalarının üzerinde çalıştığı temel yapıdır. Bu seviyede gerçekleşen bir güvenlik ihlali, saldırgana sistem üzerinde sınırsız yetki sağladığı için Kernel Exploit Geliştirme, siber güvenliğin en kritik ve karmaşık alanlarından biri olarak kabul edilir.
Kernel exploit süreci; genellikle çekirdek belleğindeki Buffer Overflow, Use-After-Free (bellek serbest bırakıldıktan sonra kullanım) veya Race Condition (yarış durumu) gibi zafiyetlerin istismar edilmesine dayanır. Başarılı bir saldırı, standart bir kullanıcının tüm güvenlik bariyerlerini aşarak Ring 0 seviyesinde kod çalıştırmasına ve sistemin mutlak kontrolünü ele geçirmesine olanak tanır.
Modern işletim sistemleri, bu tür “low-level” saldırıları durdurmak için ASLR (bellek adreslerini rastgeleleştirme), DEP (veri yürütme engellemesi) ve KPP (çekirdek yama koruması) gibi gelişmiş savunma mekanizmaları kullanır. Kernel güvenliği; sadece yazılım güncellemeleriyle değil, aynı zamanda sürücü (driver) güvenliği ve güvenli kodlama prensiplerinin çekirdek seviyesinde tavizsiz uygulanmasıyla sağlanan bütüncül bir koruma disiplinidir.
Kerberoasting ve AS-REP Roasting: Active Directory Ortamlarında Parola Saldırıları
Kurumsal ağların kalbi olan Active Directory ortamlarında kimlik doğrulama süreçleri Kerberos protokolü üzerine inşa edilmiştir. Ancak bu güvenli protokol, zayıf parola politikaları ve hatalı yapılandırmalarla birleştiğinde Kerberoasting ve AS-REP Roasting gibi sinsi saldırı vektörlerine zemin hazırlar.
Kerberoasting, bir ağda geçerli bir kullanıcı hesabı olan saldırganın, servis hesaplarına (SPN) ait biletleri (TGS) talep edip bu biletleri kendi sistemine indirerek şifrelenmiş hash değerlerini çevrimdışı kırma işlemidir. Servis hesapları genellikle yüksek yetkilere sahip olduğundan, bu saldırı başarılı olursa saldırgan tüm domain yapısını ele geçirebilir.
AS-REP Roasting ise “Pre-Authentication” (Ön Doğrulama) özelliği devre dışı bırakılmış kullanıcı hesaplarını hedef alır. Bu zafiyette saldırgan, parola bilmesine gerek kalmadan sunucudan şifreli bir yanıt (AS-REP) alır ve bu yanıtı yine kendi bilgisayarında kırmaya çalışır.
Bu saldırılara karşı en güçlü savunma; servis hesapları için Grup Yönetimli Servis Hesapları (gMSA) kullanmak, parolaları minimum 25-30 karakterden oluşturmak ve Active Directory envanterinde pre-authentication özelliği kapalı kullanıcıları düzenli olarak denetlemektir. Kerberos güvenliği, sadece protokolün kendisiyle değil, o protokolü taşıyan hesapların “parola kalitesi” ile ölçülür.
ISO 27001 Bilgi Güvenliği Standartları
Dijital varlıkların korunması, günümüzde sadece teknik bir zorunluluk değil, kurumsal bir itibar ve sürdürülebilirlik meselesidir. ISO/IEC 27001, bir kuruluşun bilgi varlıklarını gizlilik, bütünlük ve erişilebilirlik (CIA üçlüsü) prensipleri çerçevesinde korumasını sağlayan, dünya çapında kabul görmüş Bilgi Güvenliği Yönetim Sistemi (BGYS) standardıdır.
Standart, “her şeyi korumaya çalışmak” yerine, Risk Tabanlı Yaklaşım ile kurumun en kritik varlıklarını ve bu varlıklara yönelik tehditleri belirlemesini sağlar. Süreç, sürekli iyileştirmeyi hedefleyen PUKÖ (Planla-Uygula-Kontrol Et-Önlem Al) döngüsü üzerine inşa edilmiştir; bu da güvenliğin değişen tehdit ortamına göre sürekli güncellenmesini garanti eder.
ISO 27001’in Ek-A (Annex A) bölümünde yer alan 114 kontrol maddesi; fiziksel güvenlikten insan kaynaklarına, kriptografiden olay yönetimine kadar geniş bir yelpazede rehberlik sunar. Sertifikalı bir BGYS yapısı kurmak, kurumlara sadece siber saldırılara karşı direnç kazandırmakla kalmaz, aynı zamanda KVKK/GDPR gibi yasal düzenlemelere uyumu kolaylaştırır ve paydaşlar nezdinde sarsılmaz bir güven inşa eder.
Güvenli Yazılım Geliştirme Yaşam Döngüsü (SDLC)
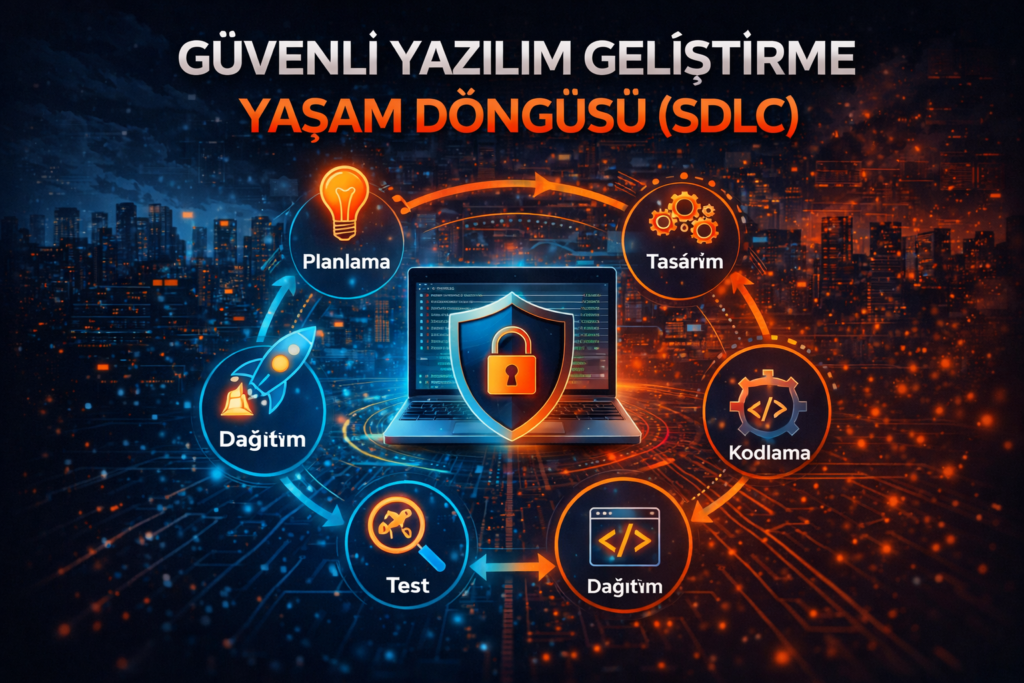
Geleneksel yazılım geliştirme modellerinde güvenlik, genellikle teslimat öncesi yapılan bir “son kontrol” iken; Güvenli SDLC (S-SDLC), bu anlayışı kökten değiştirerek güvenliği yaşam döngüsünün her evresine (planlama, tasarım, geliştirme, test, yaygınlaştırma) dahil eder. Bu yaklaşım, “Sola Kaydırma” (Shift Left) prensibiyle zafiyetlerin henüz tasarım aşamasında fark edilmesini sağlar.
Süreç, tasarım aşamasında potansiyel saldırı senaryolarını öngören Tehdit Modelleme ile başlar; geliştirme aşamasında SAST (Statik Analiz), test aşamasında ise DAST (Dinamik Analiz) ve sızma testleri ile devam eder.
Güvenli SDLC uygulayan kurumlar, zafiyet giderme maliyetlerini %80’e varan oranlarda düşürürken, aynı zamanda GDPR ve PCI-DSS gibi global regülasyonlara uyumu da yazılımın doğal bir parçası haline getirirler. Sonuç olarak S-SDLC, sadece teknik bir kontrol listesi değil, güvenliğin bir kurum kültürü olarak kodlara işlendiği proaktif bir savunma stratejisidir.
Kurumsal Wi-Fi (802.1X) Sızma Testleri
Kurumsal Wi-Fi ağları, güvenliği tek bir ortak paroladan kurtarıp merkezi kimlik doğrulama sistemlerine (AD/IdP) bağlayan 802.1X standardı üzerine inşa edilir. Ancak bu yapının güvenliği, seçilen EAP (Extensible Authentication Protocol) yöntemlerinin ve sertifika doğrulama politikalarının ne kadar sıkı uygulandığına bağlıdır.
Sızma testleri; istemcilerin sahte erişim noktalarına karşı sunucu sertifikasını doğrulayıp doğrulamadığını, zayıf tünelli yöntemlerin (PEAP gibi) kimlik bilgisi sızıntısına yol açıp açmadığını ve başarılı bağlantı sonrası yapılan VLAN/ACL atamalarının ağ içi segmentasyonu gerçekten sağlayıp sağlamadığını denetler.
Kurumsal bir Wi-Fi sızma testi; sadece kablosuz sinyalleri değil, arka plandaki RADIUS konfigürasyonlarını, sertifika yaşam döngüsünü ve misafir/BYOD ağlarının ana ağdan ne kadar izole olduğunu da kapsar. 802.1X güvenliği; “güven ama doğrula” prensibini donanım, yazılım ve sertifika katmanlarında tutarlı bir şekilde uygulayan kurumlarda en yüksek seviyeye ulaşır.
Kablosuz Ağlarda WPA3 Güvenlik Standartları
Kablosuz ağlar, verinin fiziksel kablolar yerine radyo dalgalarıyla taşınması nedeniyle saldırganlar için her zaman cazip bir hedef olmuştur. Uzun yıllar standart olarak kullanılan WPA2’nin yerini alan WPA3 (Wi-Fi Protected Access 3), özellikle parola tabanlı ağlarda (Personal) ve büyük ölçekli kurumsal yapılarda (Enterprise) güvenliği bir üst seviyeye taşır.
WPA3-Personal modunda kullanılan SAE (Simultaneous Authentication of Equals) mekanizması, saldırganların ağ trafiğini dinleyerek çevrimdışı (offline) sözlük saldırıları yapmasını teknik olarak imkansız hale getirir; her bir parola denemesi için cihazla etkileşime girilmesini zorunlu kılar.
Ayrıca, PMF (Protected Management Frames) desteğinin zorunlu hale getirilmesiyle, ağdan düşürme (deauthentication) gibi yönetim çerçevelerini hedef alan saldırılara karşı direnç artırılmıştır. Kurumsal tarafta ise 192-bit şifreleme desteği ile en hassas veriler için askeri düzeyde koruma sağlanır. WPA3, “Geçiş Modu” (Transition Mode) sayesinde eski cihazlarla uyumluluk sunsa da, tam güvenlik için ağın kademeli olarak WPA3-only (sadece WPA3) yapılandırmasına taşınması siber dayanıklılık için kritik bir adımdır.
XML External Entity (XXE) Injection
Kurumsal veri değişim standartlarından biri olan XML, yapısı gereği “entity” (varlık) tanımlamalarına izin verir. Ancak uygulama tarafındaki XML ayrıştırıcısı (parser) hatalı yapılandırıldığında, saldırganın gönderdiği zararlı XML içeriği üzerinden sunucudaki hassas dosyaların okunmasına veya iç ağdaki sistemlere istek atılmasına neden olan XXE (XML External Entity) Injection zafiyeti ortaya çıkar.
XXE saldırıları, sadece doğrudan dönen yanıtlar üzerinden değil (In-band), bazen sunucunun dışarıya yaptığı gizli istekler (Out-of-band/OOB) üzerinden de gerçekleştirilebilir. Bu zafiyet; özellikle SOAP servisleri, SAML tabanlı kimlik doğrulama sistemleri ve XML tabanlı dosya yükleme (PDF, DOCX vb.) özelliklerinde kritik bir risk oluşturur.
XXE riskini bertaraf etmenin en kesin yolu, kullanılan XML kütüphanelerinde Dış Varlık (External Entity) ve DTD (Document Type Definition) çözümlemesini tamamen devre dışı bırakmaktır. “Güvenli varsayılanlar” (secure defaults) ilkesini benimsemek, ağ çıkışlarını kısıtlamak ve girdi doğrulama süreçlerini sıkılaştırmak, modern uygulama mimarilerini XXE tabanlı veri sızıntılarına karşı korumanın temelidir.