Windows Privilege Escalation (Yerel Yetki Yükseltme)
Windows işletim sistemlerinde güvenliğin en kritik kırılma noktası, bir saldırganın düşük ayrıcalıklı bir kullanıcı hesabından tam yetkili Administrator veya SYSTEM seviyesine ulaştığı Yerel Yetki Yükseltme (Local Privilege Escalation – LPE) aşamasıdır. Bu geçiş, saldırganın sistemdeki güvenlik mekanizmalarını tamamen devre dışı bırakmasına ve ağ içinde yanal hareket (lateral movement) başlatmasına olanak tanır.
Windows LPE riskleri genellikle üç ana koldan beslenir: Çekirdek (kernel) ve sürücülerdeki yama eksiklikleri, yanlış yapılandırılmış Servis İzinleri (ACL) ve Zamanlanmış Görevler (Scheduled Tasks) gibi operasyonel zayıflıklar. Özellikle servislerin ikili dosyalarına (binary) veya kayıt defteri (registry) anahtarlarına verilen hatalı “yazma” izinleri, saldırgan için doğrudan bir yetki yükseltme kapısıdır.
Kurumsal savunma tarafında bu riski yönetmek; LAPS ile her makinede benzersiz yerel yönetici parolaları kullanmak, “En Az Ayrıcalık” (Least Privilege) prensibini uygulamak ve EDR/SIEM üzerinden şüpheli süreç ağaçlarını izlemekle mümkündür. LPE savunması, yalnızca bir yama yönetimi değil, aynı zamanda sıkı bir sistem sertleştirme (hardening) ve sürekli denetim disiplinidir.
USB Rubber Ducky ve BadUSB Saldırıları
Siber dünyada en güvenilen çevre birimlerinden biri olan USB cihazları, işletim sistemlerinin “tak-çalıştır” (plug-and-play) konforunu suistimal eden sofistike donanım saldırılarına zemin hazırlayabilir. USB Rubber Ducky, dışarıdan sıradan bir bellek gibi görünmesine rağmen bilgisayara takıldığı anda kendini yüksek hızlı bir “klavye” olarak tanıtır ve önceden yüklenmiş komutları saniyeler içinde yürüterek veri sızdırabilir veya arka kapı açabilir.
BadUSB ise daha derin bir tehdidi temsil ederek, cihazın mikro denetleyici (firmware) seviyesinde manipüle edilmesiyle dosya taramalarından kaçan ve sistem kimliğini değiştirebilen saldırıları kapsar.
Bu donanım tabanlı saldırılar, antivirüs yazılımlarının “dosya odaklı” korumasını aşarak doğrudan işletim sisteminin çevre birimi güvenini hedef alır. Kurumsal savunma tarafında bu riski yönetmek; “bulunan USB’yi takma” farkındalığını oluşturmak, Cihaz Kontrol (Device Control) politikalarıyla yetkisiz HID cihazlarını engellemek ve uç nokta (EDR) telemetrisiyle anormal klavye girişlerini anlık olarak izlemekle mümkündür.
Trojan ve RAT Yapısal Analizi
Siber saldırıların en yaygın “taşıma” ve “yönetme” araçları olan Trojan ve RAT’lar, bir sistemin ele geçirilmesi ve saldırganın içeride kalıcı hale gelmesi sürecinde farklı ama tamamlayıcı roller üstlenirler. Trojan, zararlı bir kodu meşru ve zararsız görünen bir dosya (fatura, güncelleme vb.) içerisine gizleyerek kullanıcının güvenini suistimal eder. RAT (Remote Access Trojan) ise bu ilk bulaşmadan sonra devreye girerek saldırgana hedef sistem üzerinde tam kontrol sağlayan; ekran izleme, dosya transferi ve komut çalıştırma gibi yetenekler sunan operasyonel bir platformdur.
Modern bir RAT mimarisi; sistemde kalıcılık sağlayan Persistence katmanı, saldırganla haberleşen C2 (Command-and-Control) kanalı ve ihtiyaca göre yüklenen Modüler Yetkinliklerden (pluginler) oluşur.
Bu tehditlere karşı savunma stratejisi, sadece dosya taramasıyla sınırlı kalmamalı; şüpheli süreç ağaçları, olağan dışı ağ bağlantıları ve başlangıç öğelerindeki (Registry, Scheduled Tasks) anomali değişimlerini içeren çok katmanlı bir EDR ve Ağ İzleme disiplini üzerine inşa edilmelidir. Trojan ve RAT analizi, saldırganın “sessiz ilerleyişini” durdurmak için kullanılan en kritik savunma metotlarından biridir.
Mobil Uygulamalarda SSL Pinning Bypass
Mobil uygulamalar ile sunucu arasındaki iletişimin gizliliğini korumak için kullanılan SSL/TLS protokolü, varsayılan haliyle işletim sisteminin güven zincirine dayanır. SSL Pinning, bu güveni sadece belirli sertifikalarla sınırlandırarak aradaki trafiğin izlenmesini (MITM) zorlaştıran ek bir güvenlik katmanıdır.
Ancak saldırganın cihaz üzerinde tam yetkiye (Root/Jailbreak) sahip olduğu senaryolarda, uygulamanın çalışma zamanına (runtime) müdahale edilerek bu kontrolün etkisiz hale getirilmesi, yani SSL Pinning Bypass edilmesi mümkündür.
Bypass işlemi gerçekleştikten sonra, saldırgan uygulamanın tüm ağ trafiğini gözlemleyebilir, API uç noktalarını keşfedebilir ve sunucu tarafındaki zafiyetleri test edebilir. Kurumsal savunma tarafında bu riski yönetmek; sadece pinning’e güvenmek yerine, sunucu tarafı yetkilendirmeleri güçlendirmek, cihaz bütünlük kontrollerini (Attestation) devreye almak ve güvenli yazılım geliştirme yaşam döngüsü içerisinde test edilebilir bir mimari kurgulamakla mümkündür.
Man-in-the-Middle (MitM) Saldırı Analizi: İletişim Güvenliğine Yönelik Gizli Tehditler
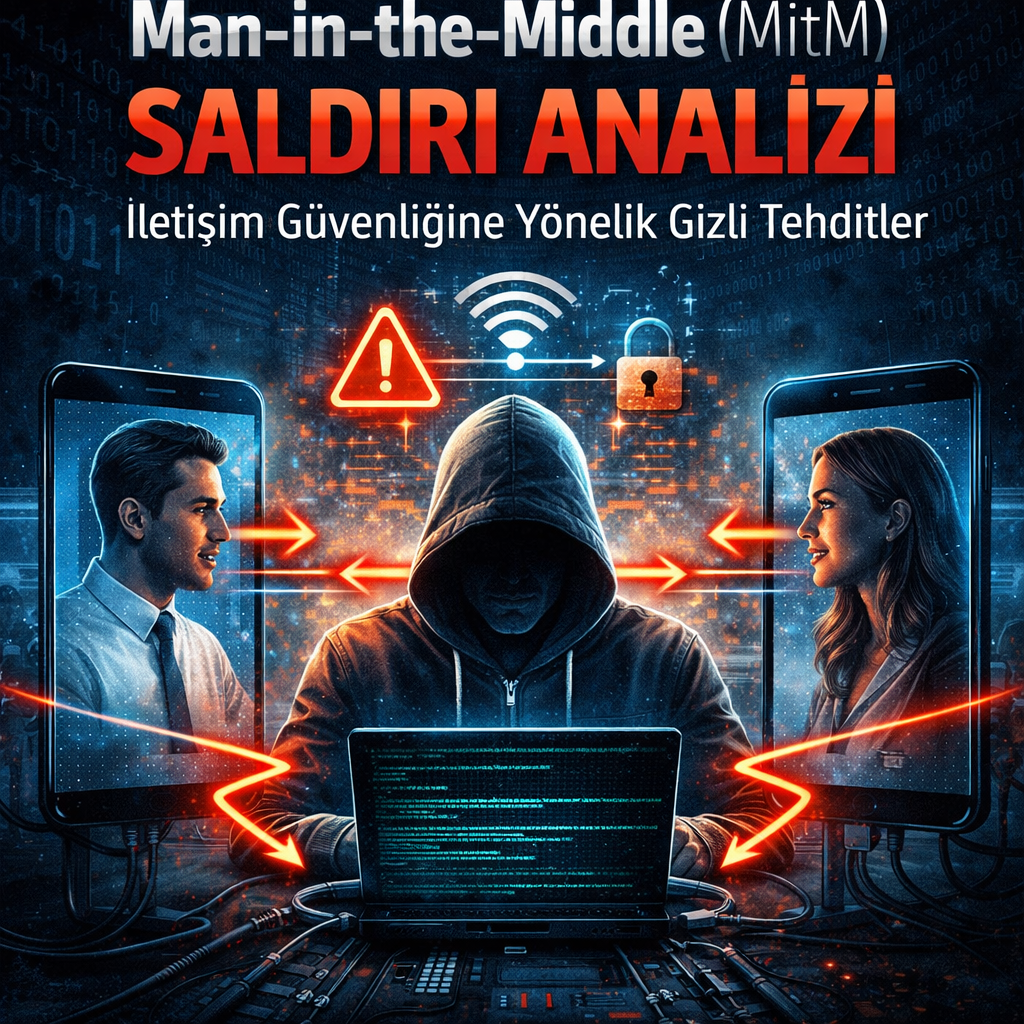
Dijital dünyada güvenli iletişimin en büyük gizli tehdidi olan Man-in-the-Middle (MitM) saldırıları, iki taraf arasındaki veri akışına saldırganın gizlice dahil olması ve trafiği kontrol etmesi esasına dayanır. Bu saldırı türünde kullanıcı, gerçek sunucuyla konuştuğunu sanırken aslında tüm verilerini saldırganın üzerinden geçirir; saldırgan ise bu verileri izleyebilir, çalabilir veya manipüle edebilir.
Saldırganlar, yerel ağ trafiğini yönlendirmek için ARP Spoofing, kullanıcıları sahte sitelere çekmek için DNS Spoofing veya güvenli bağlantıları korumasız hale getirmek için SSL Stripping gibi sofistike teknikler kullanırlar. Özellikle halka açık Wi-Fi ağları bu saldırılar için en elverişli ortamlardır.
MitM saldırılarından korunmanın anahtarı; HTTPS protokolünün tavizsiz kullanımı, VPN ile trafiğin şifrelenmesi ve ağdaki anormal davranışları tespit edebilen izleme sistemlerinin devreye alınmasıdır. İletişimin “gizli ortağı” olan bu saldırganları saf dışı bırakmak, modern siber savunma mimarisinin en temel zorunluluklarından biridir.
Linux Privilege Escalation (Sudo, SUID, Cron)
Linux ekosisteminde güvenliğin en kritik eşiği, düşük yetkili bir kullanıcının sistemin mutlak hakimi olan root (UID 0) seviyesine çıkmasını engellemektir. Yerel Yetki Yükseltme (LPE) saldırıları, genellikle karmaşık kod açıklarından ziyade; hatalı yapılandırılmış Sudo izinleri, dikkatsizce atanmış SUID/SGID bitleri ve güvensiz dosya izinlerine sahip Cron (zamanlanmış görevler) üzerinden gerçekleşir.
Sudoers dosyasındaki geniş tanımlamalar veya parolasız çalıştırma izinleri, kısıtlı bir kullanıcıya sistem üzerinde tam kontrol sağlayabilir. Benzer şekilde, root yetkisiyle çalışan bir SUID dosyasının manipüle edilmesi veya root tarafından periyodik olarak çalıştırılan bir scriptin yazma izinlerinin açık olması, saldırgan için doğrudan bir “root shell” davetiyesidir.
Siber dayanıklılığı artırmak için; “en az ayrıcalık” (least privilege) prensibiyle sudoers dosyalarını daraltmak, düzenli SUID envanteri çıkarmak, mutlak dosya yolları (absolute paths) kullanmak ve auditd gibi araçlarla sistemdeki yetki değişimlerini anlık izlemek, modern Linux savunma mimarisinin temel taşlarıdır.
SMB Signing ve Relay Saldırıları
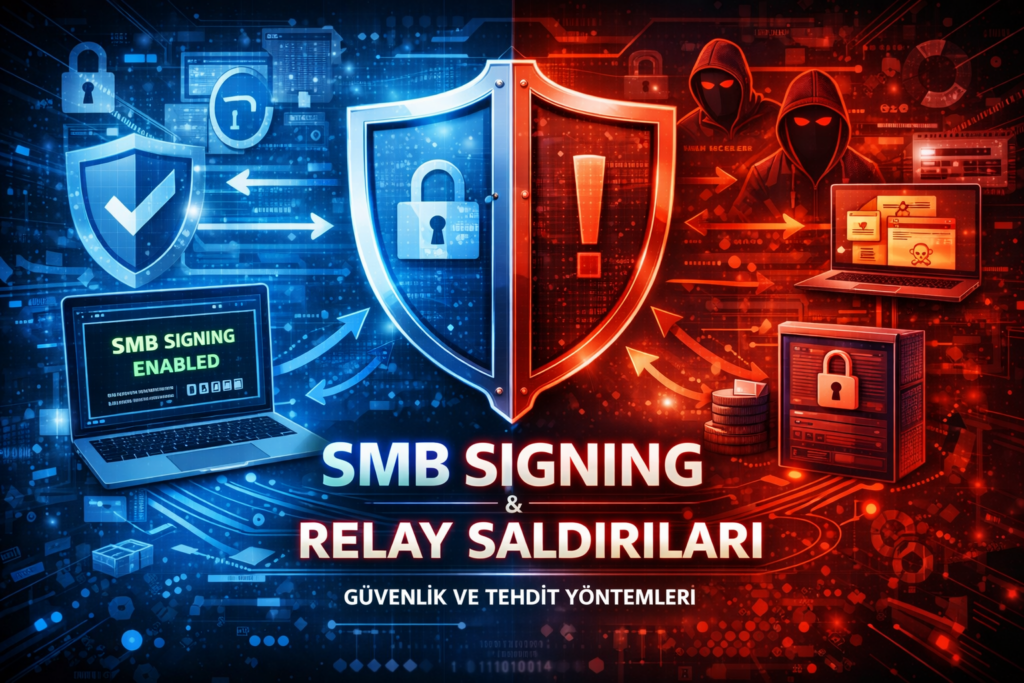
Kurumsal ağların vazgeçilmez protokolü olan SMB (Server Message Block), yanlış yapılandırıldığında saldırganlar için parola kırmaya gerek bırakmayan bir yetki yükseltme kapısına dönüşebilir. Relay saldırıları, bir kullanıcının ağ üzerinde yaptığı kimlik doğrulama isteğinin (özellikle NTLM) araya giren bir saldırgan tarafından yakalanıp başka bir hedef servise iletilmesi (relay edilmesi) prensibine dayanır.
Bu riskin en temel çözümü olan SMB Signing (SMB İmzalama), istemci ve sunucu arasındaki her mesajın kriptografik olarak imzalanarak bütünlüğünün doğrulanmasını sağlar.
Eğer SMB imzalama “zorunlu” (required) değilse, saldırgan araya girerek oturumu manipüle edebilir ve hedef sistemde yetkisiz işlemler gerçekleştirebilir. Özellikle ayrıcalıklı hesapların (Domain Admin vb.) hedef alındığı bu senaryolardan korunmak için; SMB imzalamanın tüm kritik sunucularda zorunlu hale getirilmesi, NTLM kullanımının minimize edilerek Kerberos’a geçiş yapılması ve ağ segmentasyonu ile yanal hareket alanının daraltılması siber dayanıklılık için hayati önem taşır.
Shellcode Yazma ve Analizi
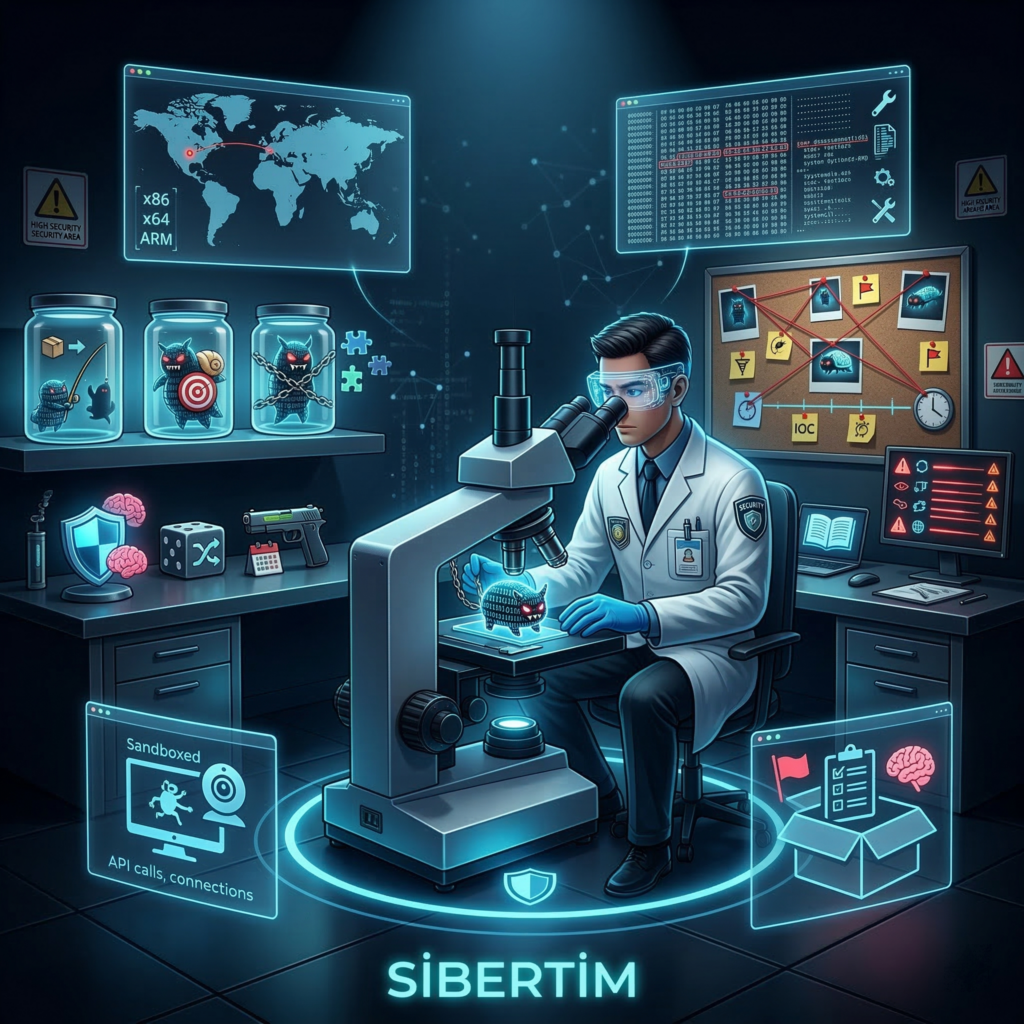
Siber saldırıların en kritik aşamalarından biri olan kod yürütme evresinde, hedef işlemcinin doğrudan anlayacağı makine dili komutlarından oluşan küçük parçalara Shellcode denir. Genellikle bellek taşması gibi zafiyetler üzerinden sisteme enjekte edilen shellcode’lar; modern senaryolarda daha büyük bir zararlı yazılımı indiren bir “köprü” (stager) veya bellek içi kısıtlamaları aşan bir “çözücü” (decoder) rolünü üstlenir.
Savunma tarafında shellcode analizi; makine kodunun disassemble edilmesi (statik inceleme) ve izole bir ortamda davranışsal olarak gözlemlenmesi süreçlerini kapsar. Günümüzde işletim sistemleri; NX/DEP (Yürütülemez Bellek Alanları) ve ASLR (Adres Uzayı Rastgeleleştirme) gibi donanım destekli korumalarla bu kodların çalışmasını engellemeyi hedefler.
Etkili bir siber savunma için shellcode’u sadece bir “dosya” olarak değil, bellek içi bir anomali olarak değerlendirmek; uç nokta (EDR) telemetrisi ve sıkı yama yönetimi ile saldırı yüzeyini daraltmak hayati önem taşır.
Donanım Güvenlik Modülleri (HSM) Nedir? Dijital Anahtarların En Güvenli Koruyucusu
Dijital dünyada şifreleme süreçlerinin kalbi olan kriptografik anahtarlar, siber saldırganların birincil hedefidir. Donanım Güvenlik Modülü (HSM), bu hassas anahtarların oluşturulması, saklanması ve işlenmesi için tasarlanmış, fiziksel müdahalelere karşı korumalı özel bir donanım cihazıdır.
HSM’lerin temel felsefesi, anahtarların cihazın dışına asla çıkarılmamasıdır; tüm şifreleme ve imzalama işlemleri cihazın içindeki “güvenli bölgede” gerçekleşir.
Finansal işlemlerden e-devlet altyapılarına, blockchain cüzdanlarından SSL sertifika yönetimine kadar en yüksek güvenlik seviyesinin gerektiği her noktada HSM’ler kullanılır. Fiziksel bir saldırı anında anahtarları kendi kendini imha ederek (zeroization) koruyan bu cihazlar, yazılım tabanlı çözümlerin ötesinde, dijital varlıklar için aşılması imkansız bir donanım katmanı oluşturur.
Bulut Yerli (Cloud‑Native) Ortamlarda Konteyner Kaçış (Container Escape) Teknikleri
Modern bulut yerli (cloud-native) mimarilerin temel taşı olan konteynerler, sanal makinelerin aksine host işletim sistemiyle aynı çekirdeği (kernel) paylaşır. Bu paylaşımlı yapı, izolasyonun zayıfladığı durumlarda saldırganların konteyner sınırlarını aşarak ana sisteme (host) veya komşu iş yüklerine erişmesine olanak tanıyan Konteyner Kaçışı (Container Escape) riskini doğurur.
Bu kaçış senaryoları genellikle çekirdek açıklarından ziyade; “privileged” (aşırı ayrıcalıklı) çalışma modları, Docker socket gibi kritik dosyaların konteynere mount edilmesi veya yanlış yapılandırılmış Kubernetes RBAC izinleri gibi operasyonel hatalardan tetiklenir.
Bir pod içinden başlayan saldırı; yanal hareketle tüm cluster’ı ele geçirme, hassas verileri sızdırma veya bulut sağlayıcısının IAM rollerini kötüye kullanarak altyapı düzeyinde yetki yükseltme gibi zincirleme felaketlere yol açabilir. Bu tehdide karşı en etkili savunma; “en az ayrıcalık” (least privilege) prensibi, salt okunur dosya sistemleri, runtime tehdit tespiti ve pod güvenlik politikalarının (PSA) sıkı bir disiplinle uygulanmasıdır.