MITRE ATT&CK Tabanlı Güvenlik: Tehditleri Sistematik Olarak Avlamak
Modern siber savunma stratejileri, saldırganları sadece engellemeyi değil, onların davranış kalıplarını sistematik olarak anlamayı gerektirir. MITRE ATT&CK, gerçek dünya saldırılarından elde edilen verilerle oluşturulmuş; saldırganların ilk erişimden veri sızdırmaya kadar izledikleri taktik (neyi başarmaya çalıştıkları) ve teknikleri (nasıl başardıkları) kategorize eden küresel bir bilgi tabanıdır. Güvenlik ekiplerine düşmanı davranışsal olarak tanıma fırsatı sunan bu çerçeve; kurumlarda mevcut savunma açıklarını belirleyen “Boşluk Analizi”, savunmayı test eden “Saldırı Simülasyonları” ve EDR/SIEM gibi araçların etkinliğini ölçen “Tespit Haritalama” süreçlerinde kritik bir rol oynar. Siber güvenliği sezgisel bir çabadan kanıta dayalı bir disipline dönüştüren MITRE ATT&CK, düşmanın yol haritasını önceden bilerek proaktif bir savunma hattı inşa etmenin anahtarıdır.
Karmaşık Fidye Yazılımları ve Dosyasız Zararlı Yazılımlar
Siber saldırganların imza tabanlı savunma sistemlerini aşmak için geliştirdiği en sofistike yöntemlerin başında Dosyasız Zararlı Yazılımlar (Fileless Malware) ve Yeni Nesil Fidye Yazılımları gelmektedir. Dosyasız zararlılar, sabit diske iz bırakmadan doğrudan sistem belleğinde (RAM) çalışarak PowerShell ve WMI gibi meşru Windows araçlarını kötüye kullanır (“Living off the land”). Öte yandan, modern fidye yazılımları artık sadece veriyi şifrelemekle kalmayıp, veriyi dışarı sızdırarak “çifte şantaj” yapmakta ve sistem yedeklerini hedef alarak kurumları savunmasız bırakmaktadır. Bu görünmez ve karmaşık tehditlere karşı geleneksel antivirüsler yetersiz kalırken; davranışsal analiz yapabilen EDR (Endpoint Detection and Response) çözümleri, sıkı erişim denetimleri ve proaktif tehdit avcılığı siber dayanıklılığın temel taşlarını oluşturmaktadır.
Ağ Güvenliği Nedir?
Dijital dünyada verinin akışını sağlayan ağ altyapıları, aynı zamanda siber tehditlerin en yoğun hedef aldığı alanlardır. Ağ güvenliği, bilginin sadece yetkili kişilerce görülmesini (Gizlilik), değiştirilmeden korunmasını (Bütünlük) ve her ihtiyaç duyulduğunda erişilebilir olmasını (Kullanılabilirlik) sağlayan stratejik bir disiplindir. Firewall, IDS/IPS ve SIEM gibi modern teknolojik araçlarla desteklenen bu süreç; DoS, MitM ve Botnet gibi sofistike ağ saldırılarına karşı çok katmanlı bir savunma kalkanı oluşturur. İş sürekliliğini sağlamak ve veri ihlallerini önlemek adına ağ güvenliği; şifreleme, erişim kontrolü ve sürekli izleme yöntemleriyle bir bütün olarak yönetilmeli, gelişen tehditlere karşı düzenli olarak güncellenmelidir.
Siber Güvenlikte Tehdit İstihbaratı ve Analizi
Siber saldırıların hızı ve karmaşıklığı arttıkça, geleneksel savunma mekanizmaları yerini yapay zeka, makine öğrenimi ve büyük veri analitiği destekli otonom sistemlere bırakmaktadır. Bu teknolojiler, devasa veri setleri içinde insan gözünün fark edemeyeceği anormallikleri saniyeler içinde tespit ederek saldırıları henüz başlangıç aşamasında durdurma kapasitesine sahiptir. Özellikle kritik verilerin korunmasında blokzincir (blockchain) teknolojisinin sunduğu dağıtık ve değiştirilemez yapı, veri bütünlüğünün sağlanmasında sarsılmaz bir güven katmanı oluşturmaktadır. Dijital savunmanın geleceği; büyük verinin hızı, yapay zekanın öngörü yeteneği ve blokzincirin şeffaflığı arasındaki bu güçlü kesişim noktasında şekillenmektedir.
Yapay Zekâ ile Güvenlik Otomasyonu ve Tehdit Algılama
Hızla evrilen siber tehdit peyzajında, geleneksel savunma yöntemlerinin yerini yapay zekâ destekli Güvenlik Otomasyonu ve Tehdit Algılama çözümleri almaktadır. Büyük veri analizi ve makine öğrenimi tekniklerini kullanan bu sistemler, insan gücüyle analiz edilmesi imkânsız olan devasa veri setleri içinde anormal davranışları ve “sıfırıncı gün” saldırılarını yüksek doğrulukla tespit edebilmektedir. Otomasyon sayesinde müdahale süreleri kısalırken, tekrarlayan görevlerin makinelere devredilmesi operasyonel maliyetleri düşürmekte ve insan hatasını minimize etmektedir. Veri kalitesi ve uzman ihtiyacı gibi uygulama zorluklarına rağmen, otonom müdahale sistemleri ve adaptif güvenlik politikaları, geleceğin siber savunma stratejilerinin sarsılmaz temelini oluşturacaktır.
Penetrasyon Testi Hizmetleri
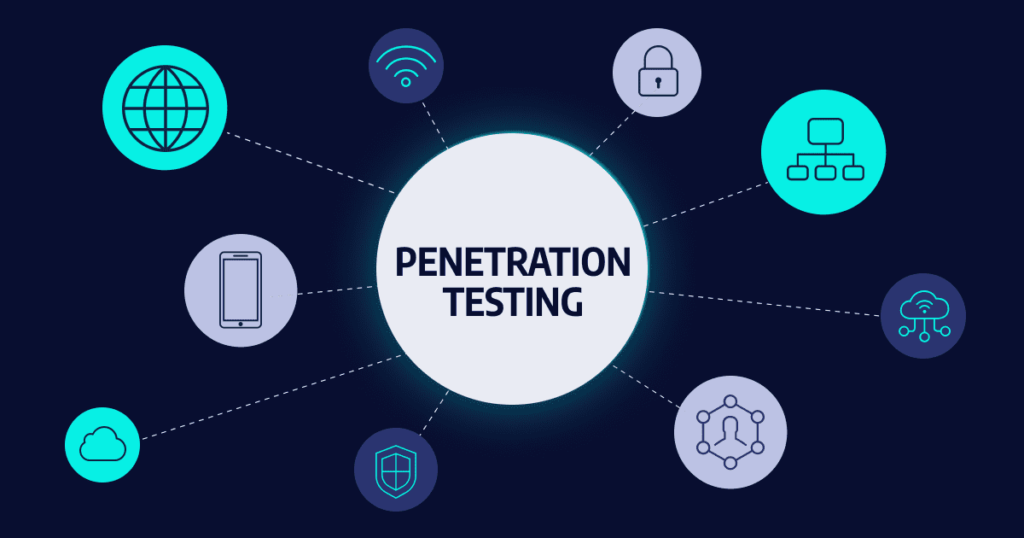
Dijital dünyada siber tehditlerin evrimi, kurumların güvenlik stratejilerini sürekli güncel tutmasını zorunlu kılmaktadır. Penetrasyon testi hizmetleri, gerçek dünya saldırı senaryolarını simüle ederek ağ ve sistemlerdeki zayıf noktaların henüz istismar edilmeden tespit edilmesini sağlayan kritik bir güvenlik aracıdır. Bu hizmetler aracılığıyla kurumlar, yalnızca mevcut riskleri minimize etmekle kalmaz, aynı zamanda uluslararası yasal ve düzenleyici standartlara uyum sağlayarak ticari itibarlarını da korurlar. Profesyonel bir pentest süreci; zafiyetlerin belirlenmesi, risklerin önceliklendirilmesi ve sonuç odaklı raporlama adımlarıyla, kurumların siber saldırılara karşı proaktif ve geliştirilmiş bir savunma stratejisi oluşturmasına rehberlik eder.