Pseudonymization (Takma Adlandırma)
Bu makale, veri mahremiyeti dünyasında sıklıkla birbirine karıştırılan Anonimleştirme ve Takma Adlandırma (Pseudonymization) kavramlarını, “maskeli balo” ve “estetik ameliyat” metaforları üzerinden ele alarak aralarındaki hukuki ve teknik uçurumu açıklamaktadır. Veriyi geri döndürülemez şekilde değiştirmek yerine, doğru anahtara sahip kişilerin çözebileceği dijital bir maske takılmasını sağlayan takma adlandırma; Tokenizasyon, Kriptografik Şifreleme ve Dinamik Veri Maskeleme gibi teknik yöntemlerle detaylandırılmaktadır. Olası bir siber saldırı senaryosunda kurumları devasa KVKK/GDPR cezalarından ve itibar kaybından koruyan bu stratejik yaklaşım, veriden değer üretmeye devam ederken siber saldırganlar için veriyi anlamsız kılan “veriyi kör etme sanatı” olarak tanımlanmaktadır.
Firebase ve Veritabanı Güvenlik Hataları Nedir?
Mobil ve web uygulamalarında sıkça tercih edilen Firebase, hızlı geliştirme imkanı sunarken yanlış yapılandırmalar (misconfiguration) nedeniyle kritik veri sızıntılarına zemin hazırlayabilir. Özellikle veritabanı kurallarının (security rules) aşırı izin verecek şekilde ayarlanması, yetkilendirme (BOLA/IDOR) hataları ve istemciye gömülü hassas anahtarlar en yaygın güvenlik zafiyetlerindendir. Bu metin, Firebase projelerinde karşılaşılan tipik güvenlik hatalarının iş süreçlerine olan risklerini ve “en az yetki” prensibiyle veritabanı güvenliğini kalıcı olarak sağlamak için uygulanması gereken yapılandırma adımlarını kapsamlı bir şekilde incelemektedir.
KVKK ve GDPR Süreçleri
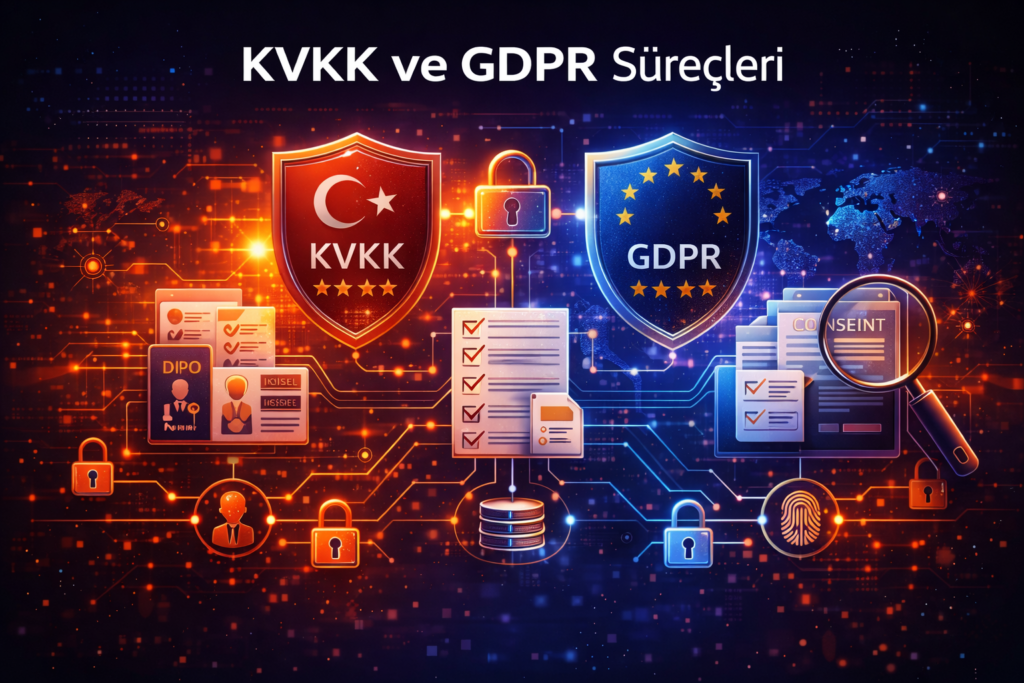
Dijitalleşen dünyada veri, “yeni petrol” olarak adlandırılsa da, bu verinin korunması artık küresel bir hukuk standardıdır. Türkiye’de KVKK (Kişisel Verilerin Korunması Kanunu) ve Avrupa Birliği’nde GDPR (General Data Protection Regulation), kişisel verilerin işlenmesini disiplin altına alarak veri sahiplerine geniş haklar tanır ve veri sorumlularına ağır yükümlülükler getirir.
Uyum süreci; kurumun elindeki veriyi tanıdığı Veri Envanteri ile başlar, verinin işlenmesi için gerekli olan Açık Rıza ve hukuki dayanakların oluşturulmasıyla devam eder. Özellikle GDPR kapsamında zorunlu olan DPIA (Veri Koruma Etki Analizi), yüksek riskli veri işleme faaliyetlerinin önceden denetlenmesini sağlar.
Her iki mevzuat da teknik (şifreleme, loglama, erişim kontrolü) ve idari (politikalar, eğitimler) önlemlerin bir arada uygulanmasını şart koşar. Olası bir veri ihlali durumunda, denetleyici otoriteye 72 saat içinde bildirim yapma zorunluluğu, kriz yönetiminin ne kadar kritik olduğunu gösterir. KVKK ve GDPR uyumu; bir kurum için sadece cezalardan kaçınma yolu değil, aynı zamanda dijital dünyada güven inşa etmenin ve kurumsal olgunluğun en somut göstergesidir.
Hash Fonksiyonları ve Çakışma (Collision)
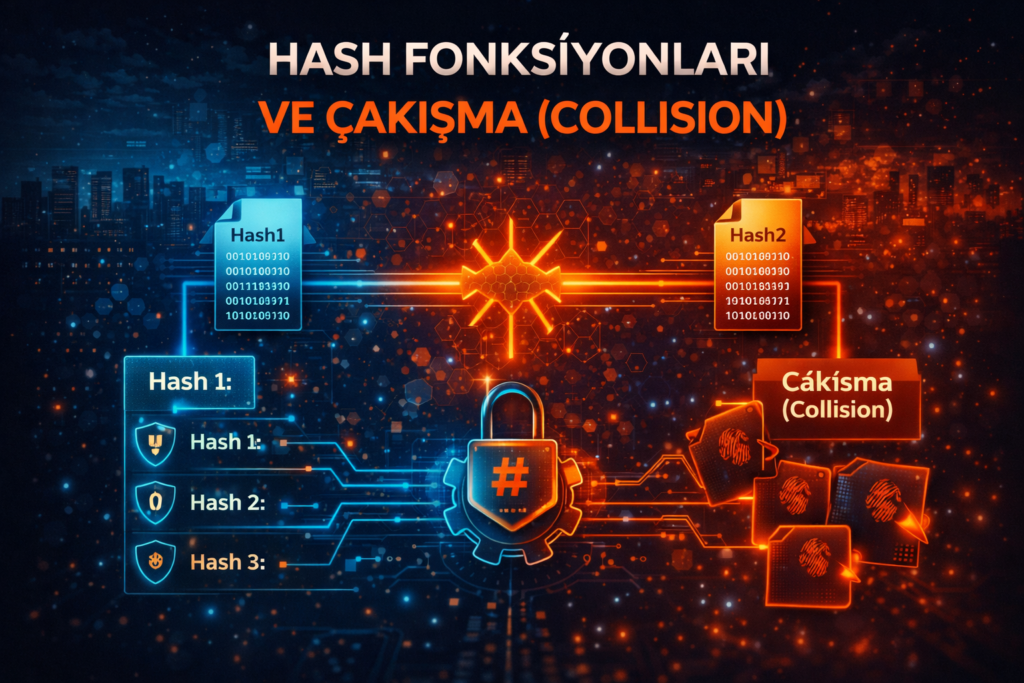
Dijital güvenlik mimarisinin temel yapı taşı olan Hash Fonksiyonları, herhangi bir boyuttaki veriyi sabit uzunlukta ve benzersiz bir “özet” (digest) değerine dönüştüren matematiksel algoritmalardır. Bu fonksiyonların en kritik özelliği, girdideki en küçük bir değişikliğin bile tamamen farklı bir hash değeri üretmesidir (Çığ Etkisi – Avalanche Effect).
Ancak, sonsuz sayıdaki girdinin sınırlı sayıdaki hash çıktılarına eşlenmesi zorunluluğu, farklı iki girdinin aynı hash değerini üretmesi anlamına gelen Çakışma (Collision) riskini doğurur. MD5 ve SHA-1 gibi eski algoritmalar, bu tür çakışmalara karşı artık savunmasız kabul edilmekte; dijital imza taklidi ve veri manipülasyonu gibi ciddi tehditlere yol açabilmektedir.
Günümüzde veri bütünlüğünü ve parola güvenliğini sağlamak için SHA-256 ve SHA-3 gibi modern, çakışma direnci yüksek algoritmalar tercih edilmektedir. Parola depolamada ise hash değerlerine rastgele veriler ekleyen Salt (Tuzlama) yöntemi, hem çakışma saldırılarına hem de gökkuşağı tablolarına (rainbow tables) karşı savunmayı bir üst seviyeye taşır. Hash fonksiyonları, blockchain teknolojisinden dijital sertifikalara kadar güvenli bir dijital geleceğin en sarsılmaz sütunlarından biridir.
Donanım Destekli Güvenlik: Intel SGX ve Güvenilir Yürütme Ortamları (TEE)
Dijital güvenlik stratejileri geleneksel olarak veriyi diskte ve ağda korumaya odaklansa da, verinin işlemci tarafından işlendiği an (data in-use) en savunmasız kaldığı aşamadır. Güvenilir Yürütme Ortamları (TEE) ve bu alandaki en yaygın uygulamalardan biri olan Intel SGX, hassas kod ve verileri işletim sistemi veya hipervizörden bile izole edilmiş “enclave” (korumalı alan) bölgelerinde çalıştırarak bu boşluğu doldurur.
Bu donanım destekli güvenlik modeli, saldırganın sistemin en yetkili katmanlarını (kernel, OS) ele geçirse dahi enclave içindeki özel anahtarlara veya hassas verilere erişmesini imkansız kılar. Özellikle bulut bilişim ve çok kiracılı altyapılarda “Sıfır Güven” (Zero Trust) mimarisini donanım seviyesine indiren SGX, uzaktan doğrulama (remote attestation) mekanizmasıyla da çalıştırılan kodun bütünlüğünü kriptografik olarak kanıtlar.
Buna karşın, yan kanal saldırılarına karşı dikkatli bir tasarım ve performans maliyetlerinin iyi yönetilmesi gerekmektedir. Intel SGX ve TEE teknolojileri, verinin sadece saklandığı değil, işlendiği her milisaniyede gizli kalmasını sağlayan modern siber savunmanın en sağlam katmanıdır.
VERBİS Nedir?
VERBİS (Veri Sorumluları Sicil Bilgi Sistemi), Türkiye’de kişisel verilerin korunmasını sağlamak amacıyla KVKK kapsamında oluşturulmuş bir kayıt ve bildirim sistemidir. Kişisel Verileri Koruma Kurumu tarafından yönetilen bu sistem, veri sorumlularının hangi kişisel verileri hangi amaçlarla işlediğini, kimlerle paylaştığını ve ne kadar süre sakladığını şeffaf şekilde kayıt altına alır. Belirli çalışan sayısı veya mali bilanço kriterlerini aşan şirketler ile özel nitelikli kişisel veri işleyen kurumların VERBİS’e kayıt olması zorunludur. Bu sistem, kurumların veri koruma süreçlerini düzenlemesine ve KVKK uyumunu sağlamasına yardımcı olur.
Veri Sızıntı Simülasyonu: Şirketinizin Hazırlık Seviyesini Test Etmenin 5 Adımı

Veri sızıntı simülasyonları, kurumların olası bir veri ihlali durumunda nasıl tepki vereceğini test etmek için kullanılan önemli güvenlik yöntemlerinden biridir. Bu simülasyonlar sayesinde şirketler; teknik altyapılarını, kriz yönetim süreçlerini ve ekip koordinasyonlarını gerçek bir olay yaşanmadan önce değerlendirme fırsatı bulur. Senaryo oluşturma, müdahale ekiplerinin test edilmesi, teknik güvenlik süreçlerinin işletilmesi, hukuki yükümlülüklerin değerlendirilmesi ve sonrasında yapılan raporlama gibi adımlar, kurumların veri ihlallerine karşı hazırlık seviyesini ölçmek ve güvenlik olgunluğunu artırmak için kritik rol oynar.
İç Tehditler (Insider Threats) ve Korunma Yolları
İç tehditler (Insider Threats), siber güvenliğin en zor tespit edilen ve en yıkıcı sonuçlara yol açabilen risk kaynağıdır. Saldırganın zaten sistemde yetkili olması, geleneksel güvenlik duvarlarını işlevsiz bırakırken; Tesla ve Sage gibi vaka örnekleri bu tehlikenin boyutlarını gözler önüne sermektedir. Kasıtlı sabotajlar kadar çalışan ihmallerinin de büyük rol oynadığı bu alanda; “Minimum Yetki Prensibi” (Least Privilege) ve “Kullanıcı Davranış Analizi” (UEBA) gibi modern yaklaşımlar kritik önem taşır. Gerçek bir siber dayanıklılık, sadece teknik bariyerlerle değil, güven ve denetim dengesini kuran güçlü bir “kurumsal güvenlik kültürü” ile mümkündür.
Phishing (Oltalama) Saldırıları: Tehditler, Yöntemler ve Korunma Yolları
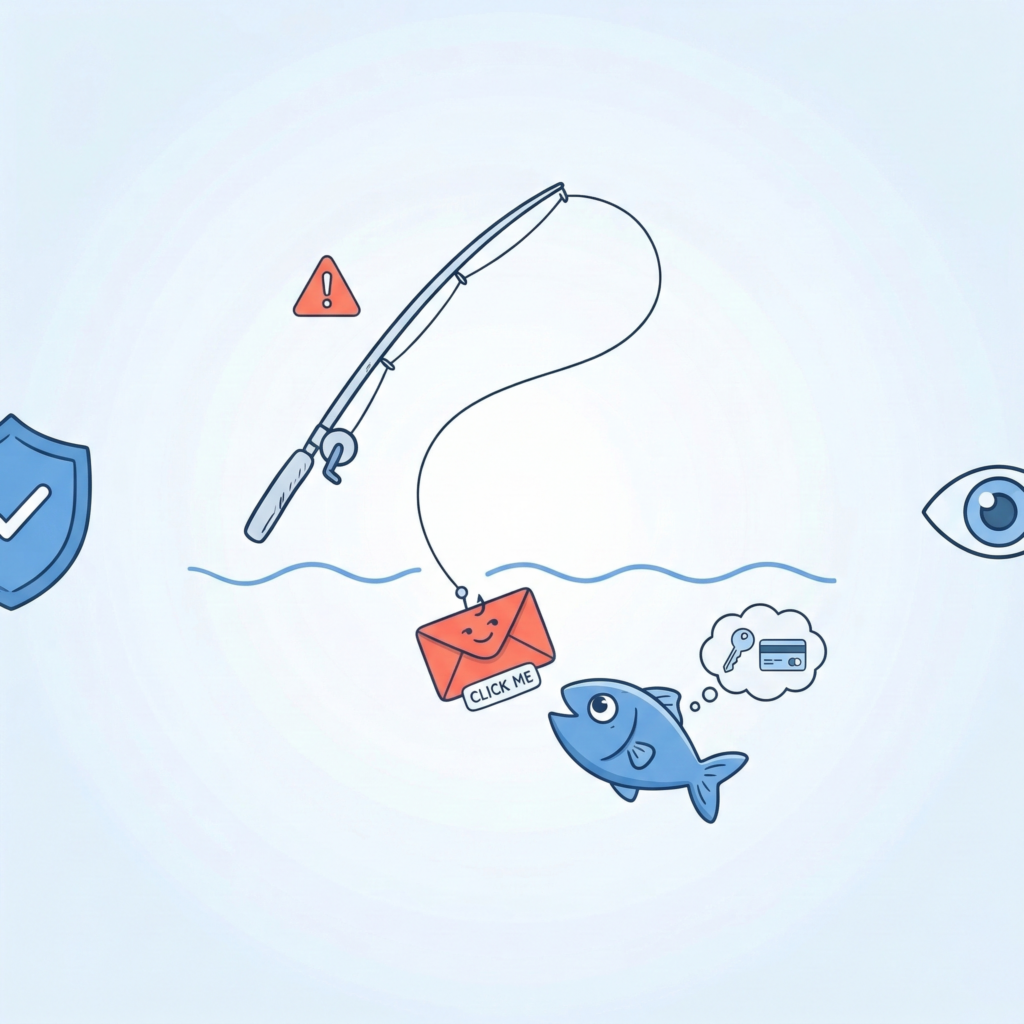
Dijital dünyada en sık karşılaşılan siber dolandırıcılık yöntemi olan Phishing (Oltalama), saldırganların güvenilir bir kurum veya kişi gibi davranarak kullanıcıların şifre, kredi kartı ve kimlik bilgilerini ele geçirmesini hedefler. Sosyal mühendislik tekniklerine dayanan bu saldırılar; genel kitleleri hedef alan e-posta oltalama yönteminden, üst düzey yöneticileri hedefleyen sofistike Whaling (Balina Avı) saldırılarına kadar geniş bir yelpazede çeşitlenmektedir. Sahte web siteleri, zararlı ekler ve manipülatif mesajlarla kurgulanan bu tuzaklar, tarihte Facebook, Google ve Sony gibi dev şirketlerin milyonlarca dolar kaybetmesine yol açmıştır. Çok faktörlü kimlik doğrulama (MFA), düzenli çalışan eğitimleri ve dikkatli kaynak kontrolü gibi proaktif önlemler, insan faktörünün en zayıf halka olduğu bu siber savaşta en güçlü savunma hattını oluşturmaktadır.
Anonimleştirilmiş Verilerin Yeniden Kimliklendirilmesi (Re-Identification) Riski: Anonimlik Bir İlüzyon mu?
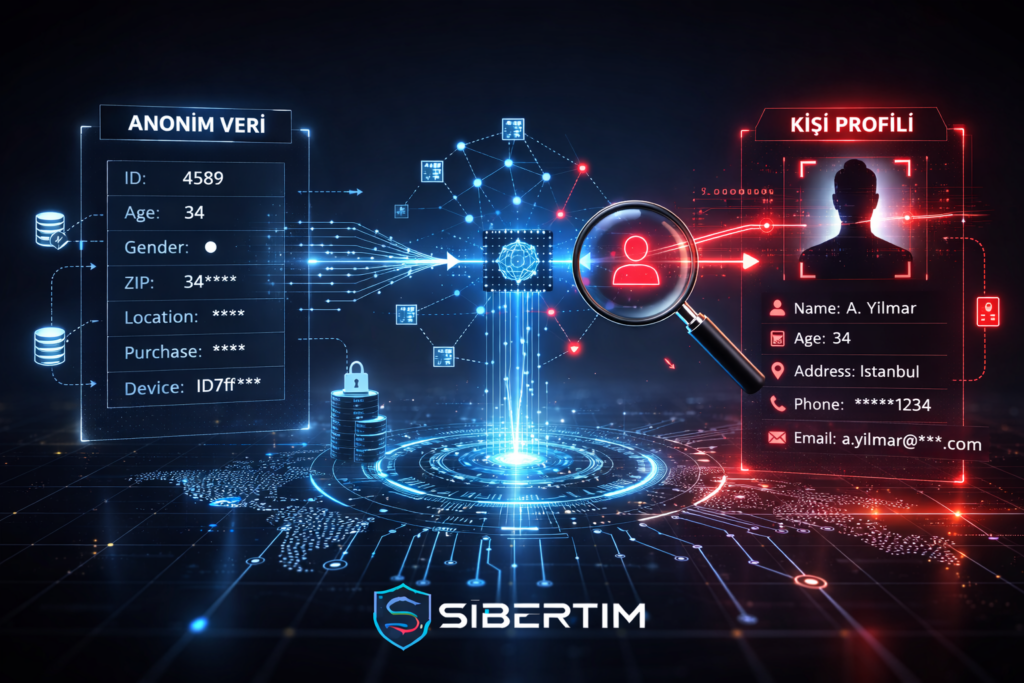
Yeniden kimliklendirme (Re-Identification), anonim olduğu düşünülen veri setlerinin başka veri kaynaklarıyla eşleştirilerek tekrar belirli kişilere bağlanabilmesidir. Doğrudan tanımlayıcılar silinse bile doğum tarihi, posta kodu veya davranışsal veriler gibi yarı tanımlayıcı bilgiler bir araya geldiğinde bireylerin kimliği ortaya çıkabilir. Latanya Sweeney’nin araştırmaları ve Netflix veri seti vakası, anonim verilerin aslında ne kadar kırılgan olduğunu göstermiştir. Bu nedenle modern veri gizliliği yaklaşımları, anonimleştirmeden ziyade diferansiyel gizlilik ve sentetik veri gibi yöntemlere yönelmektedir.