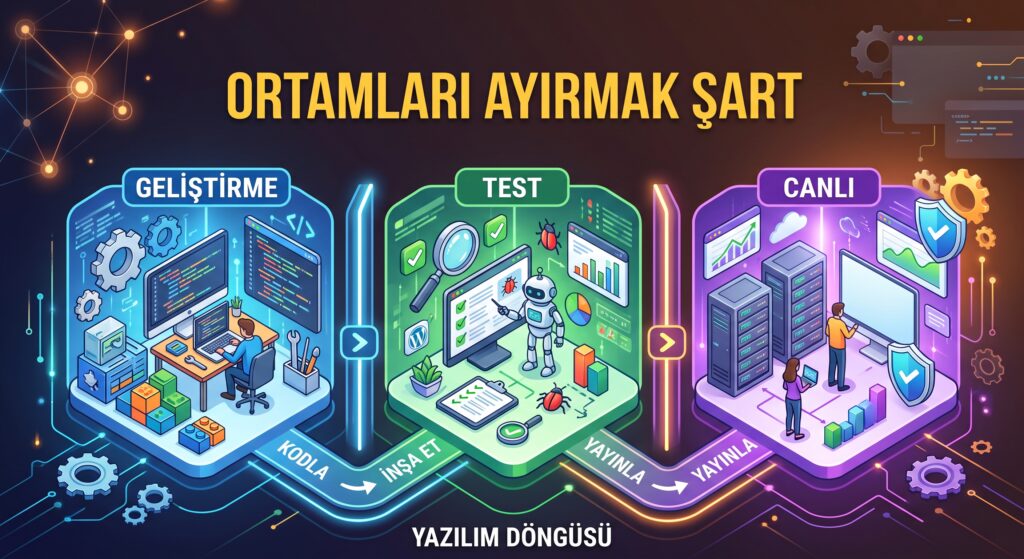
Geliştirme, test ve canlı sistemlerin ayrılması kurumsal veri güvenliğini ve operasyonel kararlılığı artırır. CI/CD otomasyonları, maskelenmiş sentetik veriler ve rol tabanlı yetkilendirme modelleriyle siber tehditler kontrol altına alınır.
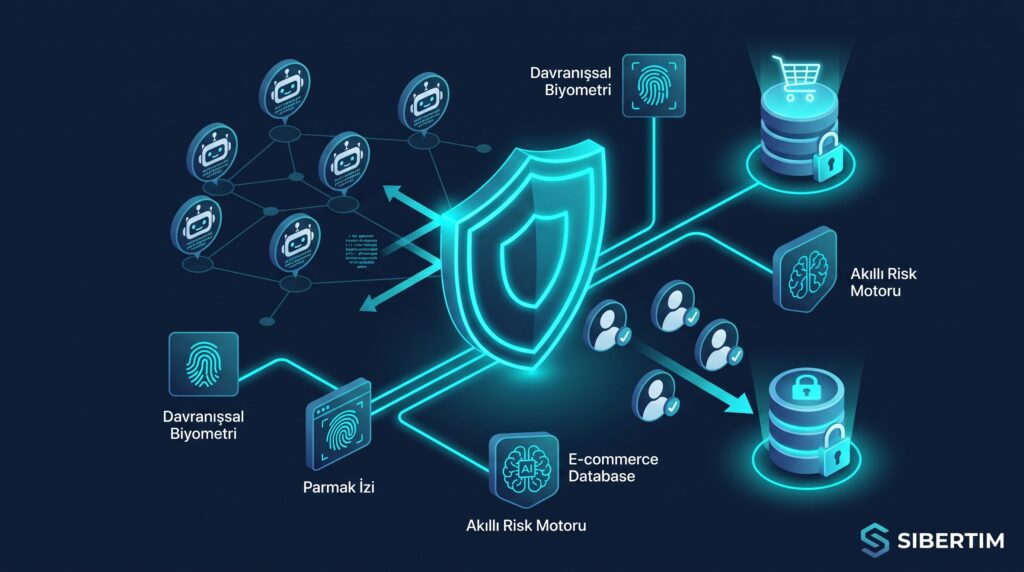
E-ticaret platformlarında kampanya bütçelerini tüketen, stokları kilitleyen ve veritabanını kirleten sahte üyelik botları, kazıma faaliyetleri, finansal riskler ve davranışsal biyometriye dayalı savunma mimarisi detaylandırılmıştır.
Veri Merkezleri Nasıl Korunur? Sibertim · Siber Güvenlik · Veri Merkezi Güvenliği Veri Merkezleri Nasıl Korunur? Bir web sitesinin arkasında ne var? Bir uygulama gerçekte nerede çalışıyor? Milyonlarca kullanıcının verisi nerede duruyor? Bu soruların cevabı çoğunlukla aynı yerde: veri merkezleri. Peki bu dev tesisler kendilerini nasıl koruyor? Veri merkezi güvenliği, dijital dünyanın belki de en […]
Türkiye’de Siber Güvenlik Regülasyonları

Türkiye’de siber güvenlik yönetimi; 7545 Sayılı Siber Güvenlik Kanunu ile merkezi bir koordinasyona bağlanırken, KVKK ile kişisel verilerin korunması, Ulusal Siber Güvenlik Stratejisi (2024-2028) ile de milli savunma hedefleri yasal bir zemine oturtulmuştur. Kurumlar; BDDK, EPDK ve BTK gibi sektörel otoritelerin belirlediği sıkı denetim mekanizmalarına uyum sağlamak, NIS2 gibi uluslararası direktiflerin tedarik zinciri etkilerini yönetmek ve tüm bu süreçleri sürekli izleme ile otomasyona dayalı bir “Uyum Döngüsü” (Compliance Cycle) içerisinde yürütmek zorundadır. Bu regülatif çerçeveye uyum, yalnızca yasal cezalardan korunmak değil, aynı zamanda kurumsal siber direnci ve küresel rekabet avantajını korumak adına stratejik bir gerekliliktir.
DLP Sistemi Nedir
DLP (Data Loss Prevention) sistemleri, kurum dışına çıkan verileri içerik bazlı analiz ederek hassas bilgilerin sızmasını önleyen “dijital gümrük” muhafızlarıdır. Bu sistemler, e-posta trafiğini tararken Regex adı verilen düzenli ifadeleri kullanarak verinin “eşkalini” (şablonunu) belirler. Sadece şekilsel bir eşleşme yetmez; yanlış alarmları (False Positive) önlemek için verinin matematiksel doğruluğunu (T.C. Kimlik doğrulama algoritması gibi) test eder ve politika ihlali durumunda sızıntıyı gerçek zamanlı olarak durdurur.
KVKK Denetimi Öncesi Pentest Checklist
6698 sayılı KVKK kapsamında veri sorumluları, işledikleri kişisel verilerin güvenliğini sağlamak için “yeterli teknik tedbirleri” almakla yükümlüdür. Bir KVKK denetimi öncesinde gerçekleştirilen Sızma Testi (Pentest), bu tedbirlerin kağıt üzerinde kalıp kalmadığını belirleyen en nesnel kanıttır. Etkili bir KVKK Pentest Checklist’i; Ağ İzolasyonu, Uygulama Güvenliği (OWASP), Erişim Yönetimi (MFA/RBAC), Veri Maskeleme/Şifreleme ve Log Bütünlüğü gibi kritik katmanları kapsamalıdır.
Süreç sadece teknik açıkların bulunmasıyla sınırlı değildir; her bulgunun KVKK’nın veri koruma ilkeleriyle ilişkilendirilmesi ve riskin “kişisel veri ihlali potansiyeli” üzerinden puanlanması gerekir. Denetçiler, özellikle “stajyer veya yetkisiz bir kullanıcı hassas verilere ulaşabiliyor mu?” (Privilege Escalation) veya “veriler yurt dışına kontrolsüz çıkıyor mu?” gibi senaryoların test edilip edilmediğine bakar. Test sonrası yapılan Retest (Doğrulama Testi) ise kurumun “makul özen” gösterdiğinin ve tespit edilen riskleri kapattığının resmi belgesidir.
Denetim öncesi bu hazırlık, kurumu sadece milyonluk idari para cezalarından korumakla kalmaz, aynı zamanda siber güvenlik duruşunu “uyumluluk odaklı” bir yapıdan “güvenlik odaklı” bir kültüre dönüştürür. Unutulmamalıdır ki; denetlenmeyen güvenlik, sadece bir varsayımdan ibarettir.
Yazıcı ve MFP Güvenliği: Ağ Yazıcılarının Sabit Diskinde Biriken Kişisel Verilerin Temizlenmesi ve KVKK Boyutu
Modern Çok Fonksiyonlu Yazıcılar (MFP), yüksek kapasiteli sabit disklere ve işlemcilere sahip birer “ağ bilgisayarı” gibi çalışır. Yazdırma, tarama veya fotokopi işlemleri sırasında cihaz, veriyi işleyebilmek için diski üzerinde Spooling adı verilen bir işlemle geçici kopyalar oluşturur. Bu durum, cihazın içinde binlerce hassas belgenin fark edilmeden birikmesine yol açar. Eğer bu diskler şifrelenmez veya düzenli olarak temizlenmezse, cihazın emekliye ayrılması veya çalınması durumunda devasa bir veri ihlali yaşanması kaçınılmazdır.
Teknik savunma için modern yazıcılarda sunulan Data Overwrite (Üzerine Yazma) modülleri aktif edilmelidir. Bu sistem, işlem bitar bitmez verinin bulunduğu disk sektörlerinin üzerine anlamsız veriler yazarak (DoD 5220.22-M gibi standartlarla) geri döndürülemez bir temizlik sağlar. Ayrıca, cihazın içindeki diskin AES-256 ile şifrelenmiş olması, disk fiziksel olarak sökülse dahi içindeki belgelerin okunmasını engeller.
KVKK Madde 12 ve İmha Yönetmeliği nezdinde, yazıcılar “ikincil veri depolama birimi” olarak kabul edilir. Kurumlar, envanterlerinde bu cihazları da belirtmeli ve cihaz elden çıkarılmadan önce disklerini fiziksel olarak imha etmeyi (shredding) bir standart haline getirmelidir. Unutulmamalıdır ki; kağıt imha makinesinden geçen bir belgenin dijital hayaleti, ofisin köşesindeki yazıcının hafızasında hala yaşıyor olabilir.
Veri Tabanı Aktivite İzleme (DAM): Kritik Tablolara Yapılan Sorguların Gerçek Zamanlı Denetimi ve KVKK Boyutu
Kurumsal verilerin kalbi olan veri tabanları, hem dış saldırganlar hem de yetkili iç kullanıcılar için en cazip hedeftir. Veri Tabanı Aktivite İzleme (DAM), veritabanı performansını etkilemeden (Ağ izleme veya Ajan tabanlı yöntemlerle) tüm SQL sorgularını gerçek zamanlı olarak yakalayan, analiz eden ve denetleyen bir teknolojidir. Standart loglama sistemlerinden farkı, sadece erişimi değil, sorgunun içeriğini ve “kaç satır veri çekildiği” gibi bağlamsal detayları da raporlamasıdır.
DAM sistemleri, Kural Tabanlı Algılama ve Davranışsal Analiz (UBA) yöntemlerini kullanarak “normal dışı” sorguları (örneğin toplu veri çekme veya mesai dışı erişim) anında tespit eder. Sanal Yama özelliği sayesinde veri tabanı güncellenmese dahi bilinen zafiyetlere karşı koruma sağlar. En kritik özelliklerinden biri olan Görevler Ayrılığı, veri tabanı yöneticilerinin (DBA) kendi hareketlerini gizlemesini engelleyerek tam şeffaflık sağlar.
KVKK Madde 12 uyarınca veri sorumluları, kişisel verilere yapılan her türlü erişimi kayıt altına almak ve güvenliğini sağlamakla yükümlüdür. Bir ihlal durumunda DAM, “kim, ne zaman, hangi veriye, hangi sorguyla ulaştı” sorusuna değiştirilemez bir kanıt sunar. Verinin nerede saklandığını bilmek kadar, o veriye nasıl “dokunulduğunu” da anlık olarak bilmek, modern siber savunmanın ve yasal uyumun temel taşıdır.
Veri Akış Diyagramları (DFD) ve KVKK Haritalama: Kişisel Verinin Kurum İçi Yolculuğunun Görselleştirilmesi
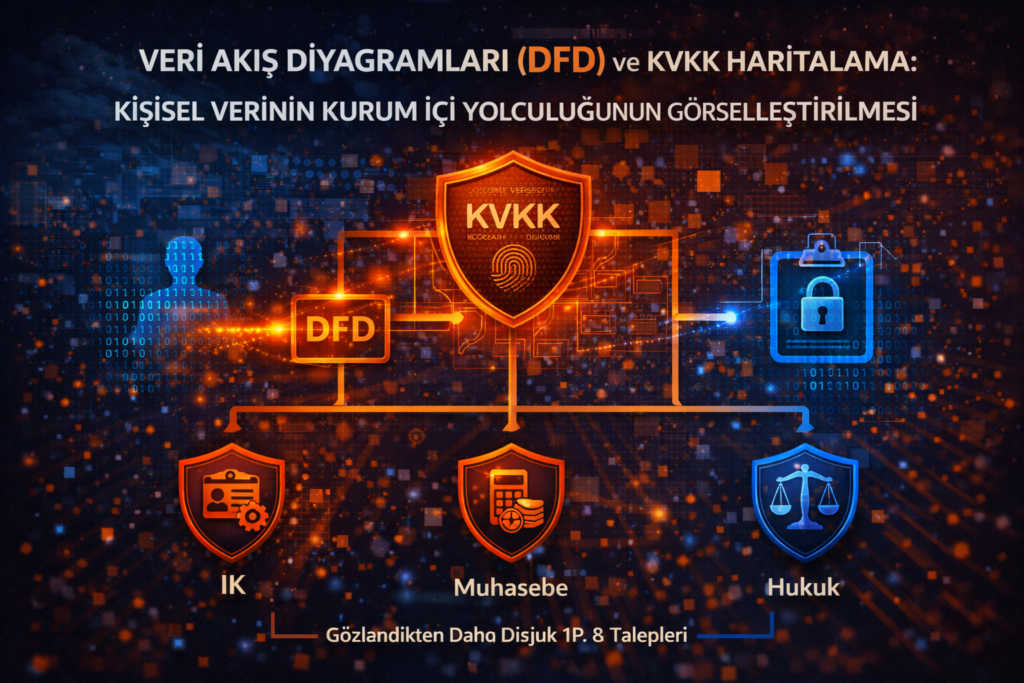
Siber güvenlik ve KVKK uyum sürecinin en kritik teknik ayağı, kişisel verilerin kurum içindeki yolculuğunu anlamaktır. Veri Akış Diyagramları (DFD); dış aktörleri, süreçleri, veri depolarını ve akış yönlerini görselleştirerek verinin yaşam döngüsünü somutlaştırır. Bir verinin kuruma giriş yaptığı andan imha edildiği ana kadar uğradığı her bir “durak”, KVKK Madde 4’teki “meşru amaçla işleme” ilkesinin teknik sağlamasını oluşturur.
DFD’lerin en büyük faydası, ana sistemlerin gölgesinde kalan Gölge IT (Shadow IT) yapılarını ve geçici depolama alanlarını (cache, log dosyaları) gün yüzüne çıkarmasıdır. Saldırganlar genellikle en güçlü korunan veritabanlarını değil, bu diyagramlarda unutulan “ara durakları” hedef alırlar. KVKK Madde 12 nezdinde, verinin izlediği yolu kağıt üzerinde göremeyen bir kurumun, o veriyi teknik olarak koruduğunu iddia etmesi mümkün değildir.
[Image illustrating the mapping of personal data flows within an organization for compliance]
Başarılı bir haritalama süreci; otomatik veri keşif araçları, trafik analizi ve süreç mülakatlarıyla desteklenmelidir. Diyagram üzerinde tespit edilen her bir zayıf nokta (şifrelenmemiş akışlar, gereksiz kopyalar), kurumun savunma stratejisini güçlendirmek için birer fırsattır. Dijital dünyada veri güvenliği, sadece kapıları kilitlemekle değil, verinin geçtiği her bir koridoru ve odayı haritalandırmakla başlar.
Maskeli Balo: Pseudonymization (Takma Adlandırma) ve Veriyi Kör Etme Sanatı
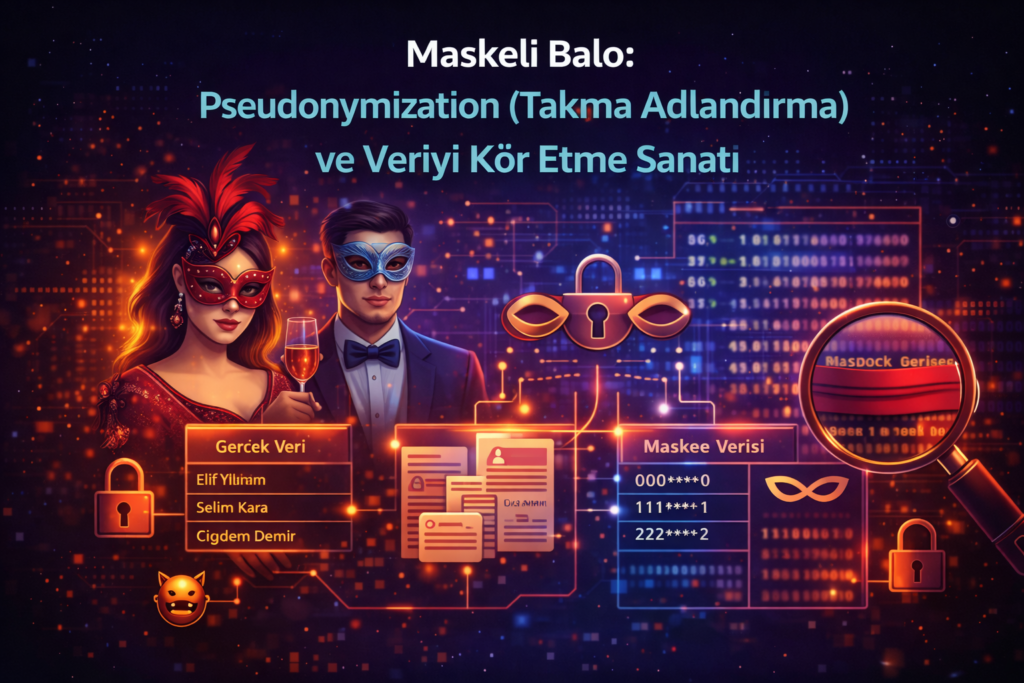
Veri odaklı ekonomide, veriden değer üretmek ile bireyin mahremiyetini korumak arasındaki dengeyi sağlayan en kritik teknik Pseudonymization (Takma Adlandırma) yöntemidir. Anonimleştirmenin aksine, takma adlandırma veriyi geri döndürülemez şekilde yok etmez; bunun yerine gerçek kimlik bilgilerini, sadece yetkili anahtar sahiplerinin çözebileceği dijital bir “maske” arkasına saklar.
Bu süreçte kullanılan Tokenizasyon, veriyi anlamsız jetonlarla değiştirirken; Kriptografik Şifreleme, “Görevler Ayrılığı” ilkesiyle verinin okunmasını matematiksel bir izne bağlar. Dinamik Veri Maskeleme ise veriyi yerinde tutarak sadece yetkisi olmayan kullanıcıların ekranında yıldızlı (maskeli) şekilde görünmesini sağlar.
Takma adlandırmanın kurumlar için en büyük avantajı, olası bir veri ihlali durumunda sızan verinin saldırgan için “anlamsız” kalmasını sağlamasıdır. Bu durum, KVKK ve GDPR gibi mevzuatlar nezdinde kurumun teknik tedbir yükümlülüklerini yerine getirdiğinin en somut kanıtıdır. Takma adlandırma; veriyi tamamen “kör” etmeden, hırsızın elindeki ganimeti değersiz kılan profesyonel bir veri güvenliği sanatıdır.