Fidye Yazılımı (Ransomware) ve Korunma Yolları
Fidye yazılımı (ransomware), kullanıcıların veya kurumların verilerini şifreleyerek erişilemez hale getiren ve bu verilerin tekrar açılması karşılığında fidye talep eden sinsi bir kötü amaçlı yazılım türüdür. Genellikle sahte e-postalar, güncellenmemiş sistemler ve güvensiz indirme kaynakları üzerinden bulaşan bu dijital tehdit, 2024 yılında da siber saldırganların en güçlü silahları arasında yer almaktadır. Sistematik yedekleme planları oluşturmak, yazılım güncellemelerini aksatmamak ve Kaspersky gibi güçlü anti-ransomware araçları kullanmak, verilerinizi bu dijital haraç sisteminden korumanın en etkili yollarıdır.
Güvenli Çok Taraflı Hesaplama (MPC) Nedir?
Güvenli Çok Taraflı Hesaplama (MPC), birden fazla tarafın kendi verilerini birbirine göstermeden ortak bir fonksiyonu hesaplamasını sağlayan mahremiyet odaklı bir kriptografi yaklaşımıdır. Bu teknoloji, “güvenilen üçüncü taraf” ihtiyacını ortadan kaldırarak veriyi parçalar (secret sharing) ve tarafların yalnızca sonucu öğrenmesini sağlar. MPC; bankalar arası dolandırıcılık tespiti, sağlık verisi analizi, reklam dönüşüm ölçümü ve özellikle MPC cüzdanlarıyla kripto varlık güvenliği gibi alanlarda pratik kullanım bulur. Homomorfik şifreleme ve TEE gibi diğer mahremiyet artırıcı teknolojilerle karşılaştırıldığında MPC’nin en büyük gücü, verinin hiçbir noktada tekil halde ortaya çıkmamasıdır.
Dijital Tehditler ve Siber Güvenlik Korunma Yöntemleri

Teknolojinin hızla yaygınlaşmasıyla birlikte siber güvenlik, bireylerden devletlere kadar herkes için hayati bir zorunluluk haline gelmiştir. Kişisel verilerin, finansal bilgilerin ve kritik altyapıların korunması; kötü amaçlı yazılımlar (malware), kimlik avı (phishing) ve fidye yazılımları gibi sofistike tehditlere karşı proaktif bir savunma hattı kurulmasını gerektirir. Güçlü parolalar, iki faktörlü kimlik doğrulama (2FA), düzenli yazılım güncellemeleri ve siber güvenlik farkındalığı, dijital dünyada güvenle var olabilmenin temel taşlarını oluşturur. Unutmayın, dijital savunmanın en güçlü halkası, teknolojik önlemlerle birleşen bilinçli kullanıcı davranışıdır.
Siber Güvenlikte Korunma Yolları
İnternet kullanımının hayatın her alanına yayıldığı günümüzde, kişisel ve kurumsal verileri korumak bir tercih değil, zorunluluktur. Siber güvenlikte korunma yolları, karmaşık teknolojik altyapılardan önce bireysel farkındalık ve temel güvenlik disiplinleriyle başlar. Tahmin edilmesi zor güçlü parolalar kullanmak, hesaplara sarsılmaz bir kilit vuran iki faktörlü kimlik doğrulama (2FA) sistemlerini aktif etmek, yazılımları en güncel sürümlerinde tutarak açıklarını kapatmak ve lisanslı güvenlik yazılımlarıyla sistemi desteklemek savunmanın ana hatlarını oluşturur. Dijital dünyada %100 güvenlik mümkün olmasa da, bu proaktif önlemler siber saldırganların işini büyük ölçüde zorlaştırarak veri ihlali riskini minimize eder ve güvenli bir çevrimiçi deneyimin kapılarını açar.
Siber Saldırı Nedir?
Dijitalleşen dünyada siber saldırılar, bireylerden devasa kuruluşlara kadar herkesi hedef alan küresel bir tehdit haline gelmiştir. Siber saldırı, yetkisiz üçüncü tarafların sistemlere veya ağlara erişerek veri çalma, manipüle etme veya sistemleri devre dışı bırakma eylemleridir. Günümüzde en sık karşılaşılan saldırılar arasında; sistemlere sızan Kötü Amaçlı Yazılımlar (Malware), sosyal mühendislik yoluyla kimlik çalan Phishing, veri tabanlarını hedef alan SQL Enjeksiyonu ve hizmetleri durduran DDoS yer almaktadır. Güçlü şifreleme, düzenli güncellemeler, VPN kullanımı ve çalışan farkındalığı gibi proaktif önlemler, bu tehditlere karşı sarsılmaz bir savunma hattı oluşturmanın temelidir. Siber güvenlik, artık sadece teknik bir birimin görevi değil, dijital varlıkların korunması için bir yaşam biçimi olarak benimsenmelidir.
Siber Hijyen Nedir? Kullanıcı Farkındalığı İçin 5 Temel Kural

Siber güvenlik zincirinin en kritik halkası olan insan faktörü, dijital tehditlere karşı savunmanın başlangıç noktasını oluşturur. “Siber Hijyen” kavramı; tıpkı fiziksel sağlık gibi, dijital varlıkların korunması için düzenli olarak uygulanması gereken güvenli davranış alışkanlıklarını temsil eder. Güçlü şifreleme, yazılım güncellemeleri ve oltalama saldırılarına karşı dikkatli yaklaşım gibi temel pratikler, karmaşık teknik sistemlerden çok daha etkili bir koruma kalkanı sağlar. Hem bireysel hem de kurumsal düzeyde bir “dijital temizlik” kültürü yerleştirmek, siber riskleri minimize etmenin ve sürdürülebilir bir güvenlik ortamı yaratmanın en maliyetsiz ve etkili yoludur.
KVKK’yı Anlama ve Uygulama Rehberi: Şirketiniz İçin A’dan Z’ye Her Şey
Dijital ekonominin temel taşı olan kişisel veriler, 6698 sayılı KVKK ile yasal bir koruma kalkanına alınmıştır. Şirketler için bu yasaya uyum; sadece teknik bir prosedür değil, veri envanterinin çıkarılmasından aydınlatma yükümlülüğünün yerine getirilmesine, teknik ve idari tedbirlerin alınmasından olası ihlal bildirimlerine kadar uzanan bütüncül bir kurumsal sorumluluk sürecidir. “Açık rıza” ve “veri sorumlusu” gibi temel kavramların doğru anlaşılması, uyum sürecinin zeminini oluştururken; yaşayan bir veri envanteri ve proaktif güvenlik önlemleri dijital dayanıklılığı sağlar. KVKK uyumunu statik bir proje yerine sürekli güncellenen bir yolculuk olarak gören işletmeler, hem ağır idari yaptırımlardan korunur hem de müşteri güvenini sarsılmaz bir rekabet avantajına dönüştürür.
KVKK ve Siber Güvenlik İlişkisi: Uyum Süreci Risk Analiziyle Nasıl Başlatılır?
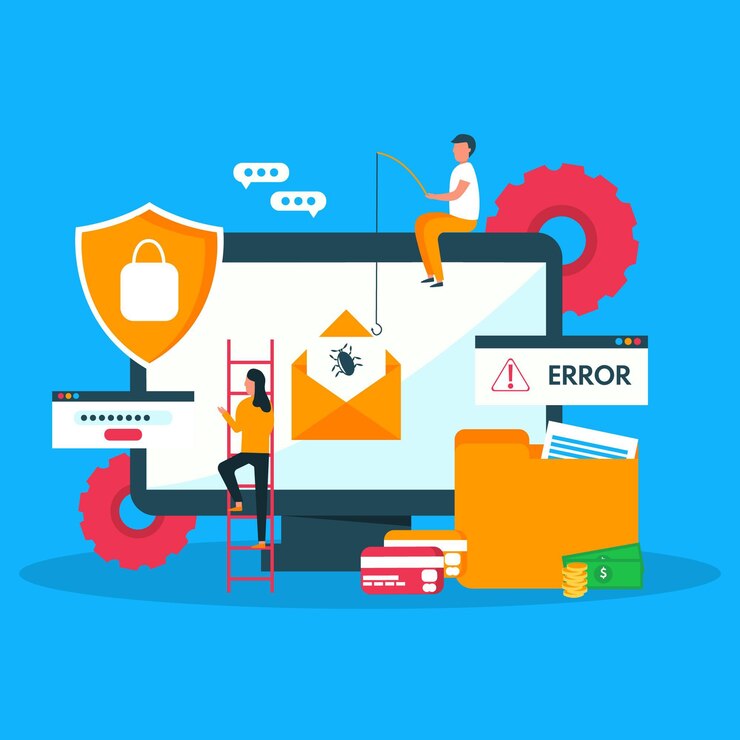
Kişisel verilerin korunması süreci, yasal bir zorunluluk olmanın ötesinde, temeli sağlam bir siber güvenlik mimarisi gerektiren yaşayan bir sistemdir. KVKK ve siber güvenlik ilişkisi, uyum sürecinin henüz başlangıcında yapılan kapsamlı bir Risk Analizi ile şekillenir. Bu analiz; veri envanterinin çıkarılması, tehditlerin belirlenmesi ve olası ihlallerin etkisinin ölçülmesi aşamalarını kapsayarak, kurumun hangi teknik (şifreleme, firewall vb.) ve idari (eğitim, politika vb.) tedbirlere ihtiyaç duyduğunu objektif bir şekilde ortaya koyar. Dijital varlıkların korunması statik bir hedef değil; teknolojinin gelişimiyle birlikte sürekli güncellenmesi gereken dinamik bir süreçtir. Risk temelli bir yaklaşımla başlatılan uyum süreci, kurumları sadece ağır idari para cezalarından korumakla kalmaz, aynı zamanda sarsılmaz bir kurumsal itibar ve veri güvenliği kültürü inşa eder.
2025 Yılında KVKK’da Neler Değişti?

2025 yılı, Türkiye’de kişisel verilerin korunması mevzuatında (KVKK) Avrupa Birliği’nin GDPR standartlarıyla tam uyumu hedefleyen köklü yapısal dönüşümlerin yaşandığı bir dönem olmuştur. Yeni düzenlemelerle birlikte; yurt dışına veri aktarımı süreçleri daha denetimli bir güvence modeline geçirilmiş, veri ihlallerinde 72 saatlik bildirim zorunluluğu kesinleşmiş ve veri sahiplerine “veri taşınabilirliği” gibi yeni haklar tanınmıştır. Kurumlar için “açık rıza” alma süreçleri daha sıkı şartlara bağlanırken, Veri Koruma Görevlisi (DPO) ataması birçok sektör için zorunluluk haline gelmiştir. 2025 güncellemeleri, KVKK uyumunu statik bir belge alımından çıkararak; risk temelli denetimi, sürekli etki analizini ve “güven temelli yönetişim” anlayışını merkeze alan yaşayan bir kurumsal kültür haline getirmiştir.
Steganografi: Gizli Mesajları Saklama Sanatı Nedir?

Steganografi, bir mesajın içeriğini değil varlığını gizlemeyi amaçlayan gelişmiş bir veri saklama tekniğidir. Kriptografiden farklı olarak mesajı şifrelemek yerine, onu masum görünen bir dosyanın içine gizler. Günümüzde bu teknik; dijital filigran, telif hakkı koruması ve veri güvenliği gibi meşru alanlarda kullanıldığı gibi, zararlı yazılımlar ve APT saldırıları tarafından da tercih edilmektedir. LSB (Least Significant Bit) gibi yöntemlerle resim, ses veya video dosyalarının en küçük veri parçalarına mesajlar yerleştirilir. Bu sayede insan gözü veya kulağı herhangi bir fark algılamazken, gizli veri dosyanın içinde varlığını sürdürür.