Şifre Yöneticileri (Password Manager) Riskleri: Kurumsal Kullanımda Merkezi Şifre Kasalarının Güvenlik Analizi ve KVKK Boyutu
Kurumsal dünyada parola yorgunluğunu gidermek ve siber hijyeni sağlamak için kullanılan Şifre Yöneticileri (Password Managers), karmaşık giriş bilgilerini şifreli bir kasada saklayan kritik araçlardır. Bu sistemler genellikle Sıfır Bilgi (Zero-Knowledge) mimarisiyle çalışarak, kasanın anahtarını (Master Password) asla servis sağlayıcıya iletmez; şifreleme ve çözme işlemleri doğrudan uç noktada gerçekleşir. Ancak bu merkezi yapı, siber saldırganlar için “tek bir noktadan tüm kuruma erişim” sağlayan en yüksek değerli hedef konumundadır.
Şifre yöneticilerine yönelik en büyük riskler; ana parolanın Phishing yoluyla ele geçirilmesi, Bellek Kazıma (Memory Scraping) saldırılarıyla RAM’deki şifresiz verilere erişilmesi ve LastPass örneğinde olduğu gibi servis sağlayıcılara yönelik Tedarik Zinciri saldırılarıdır. Bir kasanın ele geçirilmesi, kurumun tüm sistemlerine aynı anda sızılmasına neden olan yıkıcı bir “Domino Etkisi” yaratır. KVKK Madde 12 uyarınca, bu kasaların güvenliğini sağlamak (MFA kullanımı, güçlü ana parola politikası, erişim kısıtlamaları) veri sorumlusunun en temel teknik tedbir yükümlülüklerinden biridir.
Şifre yöneticileri, kurumsal güvenliği artırmak için vazgeçilmezdir ancak bu araçların kendisi de sıkı bir denetime tabi tutulmalıdır. RBAC (Rol Bazlı Erişim Kontrolü) ile yetkilerin sınırlandırılması, donanımsal güvenlik anahtarlarının (FIDO2) kullanımı ve periyodik “Dark Web” taramaları, merkezi şifre kasalarını kurumsal bir mezara dönüşmekten koruyan en güçlü savunma hatlarıdır. Siber dünyada anahtarlar tek bir yerde toplanıyorsa, o kasanın zırhı kurumun en sağlam duvarı olmak zorundadır.
Supply Chain (Tedarik Zinciri) Saldırıları: SolarWinds Benzeri Vakaların KVKK Sorumluluk Dağılımı
Dijital dünyada hiçbir kurum tamamen bağımsız değildir; her organizasyon dış kaynaklı yazılımlar, kütüphaneler ve servis sağlayıcılardan oluşan karmaşık bir ağa bağlıdır. Supply Chain (Tedarik Zinciri) Saldırıları, saldırganların doğrudan hedef kuruma saldırmak yerine, kurumun güvendiği bu üçüncü taraf yapıları (SolarWinds, Kaseya vb.) ele geçirerek “yasal bir güncelleme” veya “imzalı bir kod” kılığına girip binlerce sisteme aynı anda sızmasıdır. Bu yöntem, geleneksel güvenlik duvarlarının “güvenilir” kabul ettiği kanalları kullandığı için tespiti en zor saldırı türlerinden biridir.
Teknik olarak bu saldırılar, yazılım geliştirme aşamasında (SDLC) kaynak koduna yerleştirilen bir Backdoor (arka kapı) üzerinden ilerler. Saldırgan, kurumun ağ yönetim yazılımı gibi kritik araçlarına tam yetkiyle erişerek, kişisel verilerin tutulduğu mahzenlere sızabilir. KVKK Madde 12 uyarınca, veri sorumlusu olan kurum, verilerini emanet ettiği veya sistemlerine erişim verdiği “veri işleyen” (tedarikçi) üzerindeki denetim yükümlülüğünden feragat edemez. Bir ihlal durumunda “hata tedarikçideydi” savunması, teknik ve idari tedbirlerin yetersizliği nedeniyle cezai müeyyideleri engelleyemez.
Tedarik zinciri risklerini yönetmek için Sıfır Güven (Zero Trust) mimarisi benimsenmeli, kullanılan yazılım bileşenleri SBOM (Yazılım Kaynak Listesi) ile takip edilmeli ve tedarikçilerle yapılan sözleşmelerde (DPA) veri güvenliği taahhütleri hukuki olarak sağlama alınmalıdır. Siber dünyada güvenlik, sadece kendi duvarlarınızı örmekle değil; o duvarların içinden geçen her “misafiri” ve her “güncellemeyi” sıkı bir denetimden geçirmekle mümkündür.
Subdomain Takeover Saldırıları: Terk Edilmiş Alt Alan Adlarının Ele Geçirilmesiyle Form Verisi Toplama ve KVKK Boyutu
Kurumsal genişleme süreçlerinde oluşturulan ancak işlevi bittiğinde DNS kayıtları temizlenmeyen alt alan adları, Subdomain Takeover saldırılarının bir numaralı hedefidir. Bu saldırı, bir DNS kaydının artık var olmayan bir bulut hizmetine (AWS, Azure, GitHub vb.) işaret etmesiyle oluşan “Dangling DNS” (Sarkan DNS) hatasını istismar eder. Saldırgan, boşa çıkan bu kaynağı kendi bulut hesabına tanımlayarak, kurumun resmi alt alan adını (örneğin test.kurum.com) tamamen kontrolü altına alır.
Saldırganın ele geçirdiği bu meşru adres üzerinden yayınladığı sahte formlar, kullanıcılarda hiçbir güvenlik şüphesi uyandırmaz. URL’deki marka güveni ve mevcutsa Wildcard SSL sertifikası sayesinde, kullanıcılar T.C. kimlik numarası veya şifre gibi hassas verilerini doğrudan saldırgana teslim ederler. Bu yöntem ayrıca Cookie Hijacking (Çerez Hırsızlığı) saldırıları için de kurumsal bir sıçrama tahtası görevi görür.
KVKK Madde 12 uyarınca, kurumun “unuttuğu” bir kayıt üzerinden veri sızdırılması, veri sorumlusunun “makul teknik tedbirleri” alma yükümlülüğünü yerine getiremediğinin somut bir kanıtıdır. Bu riskten korunmanın yolu; bulut servisleri kapatılmadan ÖNCE CNAME kayıtlarının silinmesi, periyodik DNS taramaları yapılması ve Certificate Transparency (CT) loglarının takip edilmesidir. Dijital dünyada temizlenmeyen her iz, saldırganlar için keşfedilmeyi bekleyen bir hazine haritasıdır.
Steganografi ile Veri Kaçırma: Görsel ve Ses Dosyalarına Gizlenen Verilerin Tespiti ve KVKK Boyutu
Siber güvenlikte veriyi korumak kadar, verinin transfer edildiğini gizlemek de kritik bir öneme sahiptir. Steganografi, hassas bilgileri (parolalar, müşteri listeleri vb.) masum görünen JPEG, PNG veya MP3 gibi medya dosyalarının içerisine, dosyanın orijinal işlevini bozmadan gömme sanatıdır. Şifreleme (Kriptografi) veriyi kilitli bir kasaya koyarken; steganografi, o kasayı kalabalık bir caddede sıradan bir taşın içine gizlemeye benzer.
En yaygın teknik olan LSB (En Önemsiz Bit) değişimi, piksellerin renk değerlerindeki en düşük ağırlıklı bitleri manipüle ederek devasa verileri binlerce piksel boyunca yayar. Saldırganlar, bu yöntemi kullanarak ağ güvenlik duvarlarını ve DLP sistemlerini atlatıp veriyi “normal bir medya trafiği” gibi dışarı sızdırabilirler. Bu gizli verilerin tespit edilmesi süreci olan Steganaliz, Chi-square gibi istatistiksel testler ve yapay zeka tabanlı anomali tespit modelleriyle gerçekleştirilir.
KVKK Madde 12 uyarınca kurumlar, verilerin hukuka aykırı erişimini önlemek için her türlü teknik tedbiri almakla yükümlüdür. Steganografi gibi sofistike yöntemlere karşı CDR (İçerik Temizleme ve Yeniden Yapılandırma) gibi teknolojilerin kullanılmaması, olası bir ihlal durumunda kurumları “teknik tedbir eksikliği” riskiyle karşı karşıya bırakabilir. Dijital dünyada gerçek güvenlik, sadece kapıları kilitlemekle değil, duvarların arasından geçen görünmez fısıltıları da duyabilmekle mümkündür.
Kırık Zırhlardan Kusursuz Tünellere: TLS 1.3 Geçişi ve Veri İletiminin Evrimi
İnternet üzerindeki veri trafiğinin gizliliğini sağlayan şifreleme standartları, SSL’den başlayarak günümüzün en güvenli protokolü olan TLS 1.3’e evrilmiştir. Eski nesil TLS 1.0 ve 1.1 protokolleri; zayıf şifreleme algoritmaları (MD5, SHA-1) ve “Sürüm Düşürme” (Downgrade) saldırılarına açık yapıları nedeniyle artık güvensiz kabul edilmektedir. TLS 1.3, bu riskleri ortadan kaldırmak için saldırı yüzeyini daraltmış ve sadece en güçlü kriptografik yöntemleri destekleyecek şekilde yeniden tasarlanmıştır.
TLS 1.3’ün getirdiği en büyük yeniliklerden biri olan Mükemmel İletme Gizliliği (PFS), her oturum için geçici anahtarlar üreterek geçmiş verilerin gelecekte deşifre edilmesini imkansız kılar. Ayrıca, bağlantı hızını artıran 1-RTT ve 0-RTT özellikleri, güvenliği artırırken kullanıcı deneyiminden ödün vermez. Modern web dünyasında TLS 1.3 desteği sunmayan siteler, tarayıcılar tarafından engellenmekte ve arama motoru sıralamalarında cezalandırılmaktadır.
Kurumsal perspektifte TLS 1.3 geçişi, sadece bir IT güncellemesi değil; PCI-DSS gibi küresel güvenlik standartlarına uyum ve kullanıcı mahremiyetini koruma yolunda atılmış en kritik adımdır. Siber dünyada “çalışıyorsa dokunma” anlayışı, eski protokollerin yarattığı güvenlik açıklarıyla yerini “sürekli evrimleşme” zorunluluğuna bırakmıştır.
Veri Mahzeninin Kırık Anahtarı: SQL Injection ve KVKK Kıskacındaki İhlaller
Web uygulamalarının en yaygın ve kritik zafiyetlerinden biri olan SQL Injection (SQLi), saldırganın uygulama üzerinden veritabanına doğrudan zararlı komutlar göndermesine olanak tanır. Kullanıcıdan alınan verilerin yeterince filtrelenmemesi sonucu ortaya çıkan bu açık, saldırganın şifre bilmeden sisteme sızmasına, veritabanındaki milyonlarca kişisel veriyi (T.C. kimlik no, adres, finansal kayıtlar) kopyalamasına veya tüm mahzeni silmesine imkan sağlar.
Türkiye’deki 6698 sayılı KVKK uyarınca, SQL Injection gibi temel bir zafiyet nedeniyle yaşanan veri sızıntıları, veri sorumlusunun “teknik tedbir” yükümlülüğünü yerine getiremediğinin somut bir kanıtıdır. KVKK Kurulu, bu tür ihlalleri genellikle “Ağır İhmal” olarak değerlendirir. İhlalin tespitinden itibaren başlayan 72 saatlik bildirim süresi, kurumlar için hem hukuki bir yarış hem de itibar yönetimi sınavıdır.
SQL Injection’dan korunmanın temel yolu; Parametrik Sorgular (Prepared Statements) kullanmak, veri girişlerini sıkı bir doğrulamadan geçirmek ve düzenli Sızma Testleri (Pentest) ile sistemleri denetlemektir. Unutulmamalıdır ki; bir kod satırındaki küçük bir filtreleme eksikliği, sadece veritabanını değil, kurumun itibarını ve milyonlarca liralık idari para cezalarıyla finansal geleceğini de sarsabilir.
Spectre ve Meltdown Açıkları
2018 yılında dünya genelinde milyarlarca cihazı etkileyen Spectre ve Meltdown, modern işlemcilerin performans artırmak için kullandığı donanım düzeyindeki optimizasyonların güvenlik açıklarını hedef alan devrimsel bir zafiyet sınıfıdır. Klasik yazılım hatalarından farklı olarak bu açıklar, işlemcinin henüz ihtiyaç duyulmayan komutları önceden çalıştırma yeteneği olan Tahminli Yürütme (Speculative Execution) mekanizmasını istismar ederek, normal şartlarda erişilemez olan bellek bölgelerindeki verilerin (şifreler, anahtarlar vb.) Önbellek (Cache) üzerinde ölçülebilir izler bırakmasına neden olur.
Meltdown, kullanıcı uygulamaları ile işletim sistemi çekirdeği (kernel) arasındaki mutlak sınırı yıkarak belleğin tamamının okunmasına yol açarken; Spectre, dallanma tahmini mekanizmasını yanıltarak bir uygulamanın kendi içindeki veya diğer süreçlerdeki gizli verilere erişmesini sağlar. Özellikle bulut bilişim gibi çok kiracılı (multi-tenant) ortamlarda bu açıklar, aynı fiziksel sunucuyu paylaşan farklı şirketlerin verileri arasındaki “izolasyon duvarlarını” kağıttan farksız hale getirebilir.
Bu açıkların yönetimi, tek bir yama ile değil; Microcode güncellemeleri, işletim sistemi çekirdek izolasyonları (KPTI), tarayıcı seviyesinde site ayrıştırmaları ve derleyici bariyerleri gibi çok katmanlı bir savunma paketi gerektirir. Spectre ve Meltdown, siber güvenliğin sadece kod yazmakla değil, o kodun üzerinde koştuğu silikon yongaların fiziksel davranışlarını ve yan kanallarını (side-channel) anlamakla da ilgili olduğunu kanıtlayan, donanım güvenliği tarihindeki en önemli dönüm noktalarıdır.
Sosyal Ağ Analizi ile Saldırgan Takibi: Tehdit Aktörlerinin Çevrimiçi Bağlantı Örüntülerinin İstihbarat Amaçlı Haritalanması
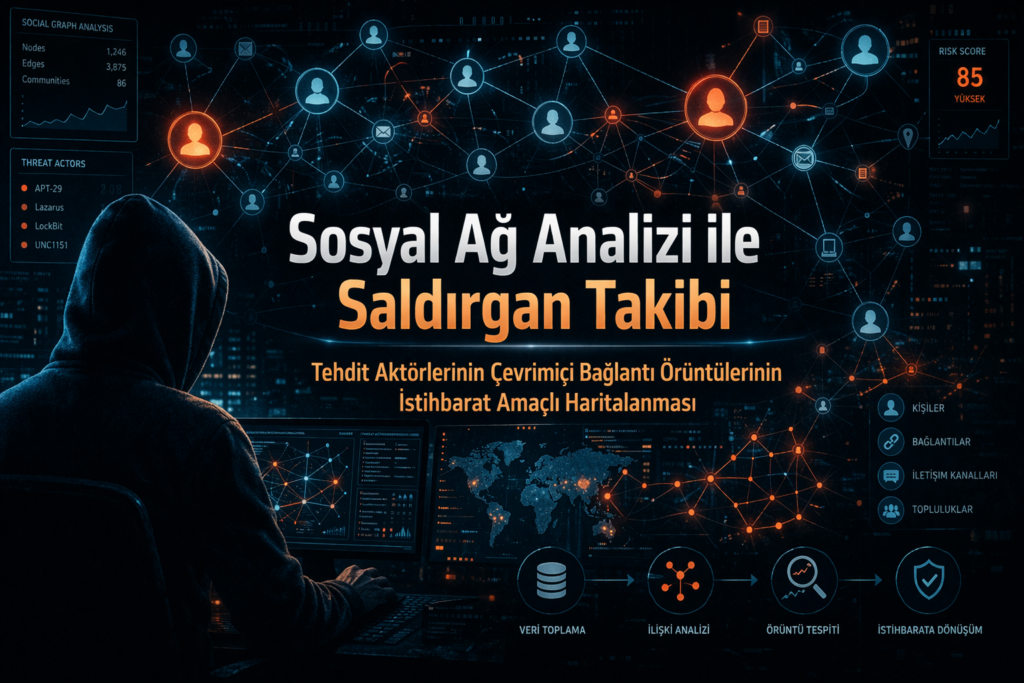
Siber saldırıların arkasındaki gerçek güç, teknik araçlardan ziyade organize insan ağlarıdır. Sosyal Ağ Analizi (Social Network Analysis – SNA), tehdit aktörlerinin dijital mecralardaki etkileşimlerini, forumlardaki alışverişlerini ve ortak kullandıkları altyapıları Graf Teorisi prensipleriyle modelleyerek bu gizli yapıları görünür kılar. Bu yöntemde saldırganlar, e-postalar veya takma adlar birer “Düğüm” (Node), aralarındaki iletişim trafiği ise “Bağlantı” (Edge) olarak tanımlanarak devasa bir tehdit haritası oluşturulur.
İstihbarat toplama sürecinde; saldırganların farklı platformlardaki kimliklerini eşleştiren Alias İlişkilendirmesi, saldırı kodlarındaki benzerlikleri bulan Kod Örtüşmesi ve aktivite saatlerinden coğrafi konum tahmini yapan Zaman Damgası Analizi gibi teknikler kullanılır. Bu analizler, sadece tekil bir saldırıyı durdurmakla kalmaz; saldırının gerçek kaynağını belirleme (Attribution), yaklaşan kampanyaları öngörme ve saldırganların tedarik zincirini (altyapı sağlayıcıları vb.) çökertme imkanı sağlar.
Maltego veya Recorded Future gibi ileri düzey SNA araçlarıyla desteklenen bu süreç, savunma ekiplerine reaktif korumadan proaktif tehdit avcılığına geçiş anahtarını sunar. Siber dünyada saldırganlar ne kadar gizlenirse gizlensin, bıraktıkları “ilişkisel izler” SNA metodolojisiyle birleştiğinde, en karmaşık APT (Gelişmiş Sürekli Tehdit) gruplarının bile organizasyonel yapısı aydınlatılabilir.
SMTP Relay Zafiyetleri: Açık E-Posta Sunucularının Toplu Kişisel Veri Sızdırma Aracına Dönüşmesi ve KVKK Boyutu
Kurumsal iletişim altyapılarının temel taşı olan SMTP protokolü, doğru yapılandırılmadığında saldırganlar için birer sızıntı tüneline dönüşebilir. SMTP Relay, bir sunucunun e-postaları alıp iletme yeteneğidir; ancak bu yeteneğin kimlik doğrulaması olmaksızın herkese açılması durumuna “Open Relay” (Açık Aktarım) denir. Bu zafiyet, saldırganların kurumun resmi IP adresini ve domain itibarını kullanarak, kurum dışına toplu veri sızdırmasına veya çalışanlara karşı “kurum içinden geliyormuş gibi görünen” yüksek başarılı oltalama saldırıları düzenlemesine imkan tanır.
Teknik olarak bu açık, genellikle SMTP AUTH (Kimlik Doğrulama) mekanizmasının devre dışı bırakılması veya IP tabanlı güven ilişkilerinin (Trust) tüm internete açık şekilde yanlış yapılandırılmasıyla oluşur. Saldırgan, basit komutlarla sunucuya bağlanarak herhangi bir şifre girmeden veri transferi yapabilir. Bu durum, kurumun e-posta sunucusunun küresel “Kara Liste” (Blacklist) kayıtlarına girmesine ve yasal iş süreçlerinin tamamen durmasına yol açar.
KVKK Madde 12 uyarınca, bir sunucunun bu şekilde istismara açık bırakılması, veri sorumlusunun “teknik tedbir” alma yükümlülüğünü ihlal ettiğinin somut bir kanıtıdır. Bu riskten korunmanın yolu; tüm gönderimler için MFA destekli kimlik doğrulaması zorunluluğu getirmek, Rate Limiting (Hız Sınırı) ile toplu veri çıkışını engellemek ve SPF/DKIM/DMARC kayıtlarını en sıkı modda yapılandırmaktır. E-posta sunucusu güvenliği, sadece bir IT ayarı değil, kurumun dijital kimliğinin ve veri mahremiyetinin yasal zırhıdır.
SIEM Sistemleri ile Olay Korelasyonu
Siber güvenlik operasyonlarında tek bir log satırı nadiren bir saldırıyı tek başına açıklar. SIEM (Güvenlik Bilgi ve Olay Yönetimi) sistemlerinin asıl gücü, farklı kaynaklardan gelen dağınık verileri Normalizasyon ve Zenginleştirme süreçlerinden geçirerek merkezi bir noktada Olay Korelasyonu ile anlamlandırmaktır. Korelasyon; zaman, varlık ve davranış ilişkilerini kullanarak düşük sinyalli olayları (örneğin başarısız girişler) yüksek öncelikli bir saldırı zincirine (örneğin brute-force sonrası yetki yükseltme) dönüştürür.
Başarılı bir SIEM stratejisi, sadece veri toplamak değil, “yüksek sinyalli” kurallar tasarlamaktır. Kural tasarımında varlık kritikliği ve kullanıcı rolü gibi bağlamların eklenmesi, SOC analistlerinin yanlış alarmlarla (False Positive) boğulmasını engeller. Tipik kullanım senaryoları arasında Hesap Ele Geçirme (ATO), Yatay Hareket (Lateral Movement) ve Veri Sızıntısı tespiti yer alır. SIEM’in bu tespit yeteneği, SOAR platformları ile birleştiğinde, siber olaylara otomatik zenginleştirme ve hızlı müdahale (containment) imkanı sağlar.
Kurumsal olgunluk yolunda SIEM; bir log arşivinden ziyade, MTTD (Ortalama Tespit Süresi) ve MTTR (Ortalama Müdahale Süresi) metriklerini iyileştiren aktif bir savunma katmanıdır. Doğru veri kaynaklarının standartlaştırılması ve proaktif kural yönetimi ile SIEM, saldırı yüzeyini ve olay etkisini ölçülebilir şekilde azaltan bir “Karanlıktaki Nöbetçi” görevini üstlenir.