Privilege Escalation (Yetki Yükseltme) Yöntemleri
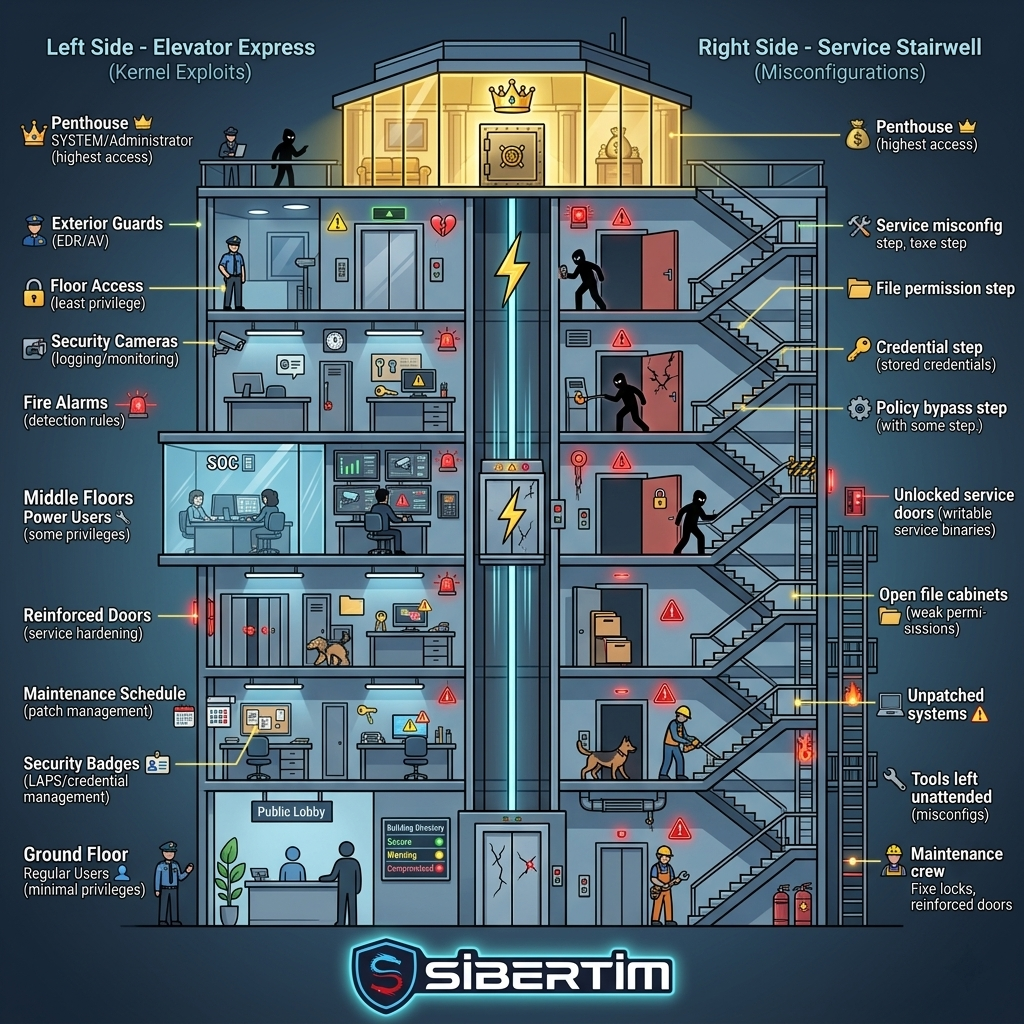
Privilege Escalation (Yetki Yükseltme), bir saldırganın sistemde elde ettiği kısıtlı erişimi, yapılandırma hataları veya yazılım açıklarını kullanarak en üst seviyeye (Root/SYSTEM) taşıma sürecidir. Dikey Yetki Yükseltme ile bir admin yetkisi hedeflenirken, Yatay Yetki Yükseltme ile aynı seviyedeki diğer kullanıcıların verilerine odaklanılır. Kernel istismarları, yanlış yapılandırılmış servisler ve planlanmış görevlerin manipülasyonu, bu sürecin en sık kullanılan teknikleridir. Savunma tarafında ise “En Az Yetki İlkesi” (PoLP) ve sistem sıkılaştırma (Hardening), saldırganın hareket alanını kısıtlayan en etkili bariyerlerdir.
Sızma Testi Türleri (Black Box, White Box, Grey Box)
Sızma testleri, test uzmanına sağlanan bilgi miktarına göre üç ana kategoriye ayrılır. Siyah Kutu (Black Box), dışarıdaki bir saldırganı simüle ederek hiç bilgi olmadan yapılan testtir; Beyaz Kutu (White Box), kaynak kod dahil tüm bilgilerin verildiği en kapsamlı mimari analizdir; Gri Kutu (Grey Box) ise standart bir kullanıcı yetkisiyle yapılan ve içeriden gelen tehditleri simüle eden hibrit modeldir. Kurumsal siber dayanıklılık, bu üç yaklaşımın risk profiline göre dengeli kullanımıyla inşa edilir.
Sızma Testi Fiyatları (Pentest Maliyeti)
Sızma testi fiyatları, sabit bir ürün bedeli yerine; denetlenecek varlıkların sayısı (kapsam), hedefin karmaşıklığı ve testi gerçekleştirecek uzmanın ayıracağı “Adam/Gün” (Man/Day) mesaisi üzerinden hesaplanır. Fiyatlandırmada; web uygulamalarındaki dinamik sayfa sayısı, ağdaki IP adedi ve testin derinliği (manuel istismar seviyesi) birincil rol oynar. Kurumsal bir perspektifte pentest maliyeti, olası bir veri ihlali sonrası ödenecek KVKK cezaları ve itibar kaybı ile kıyaslandığında, şirketin dijital geleceğini koruma altına alan bir yatırım olarak değerlendirilmelidir.
IDOR (Insecure Direct Object Reference) Nedir?
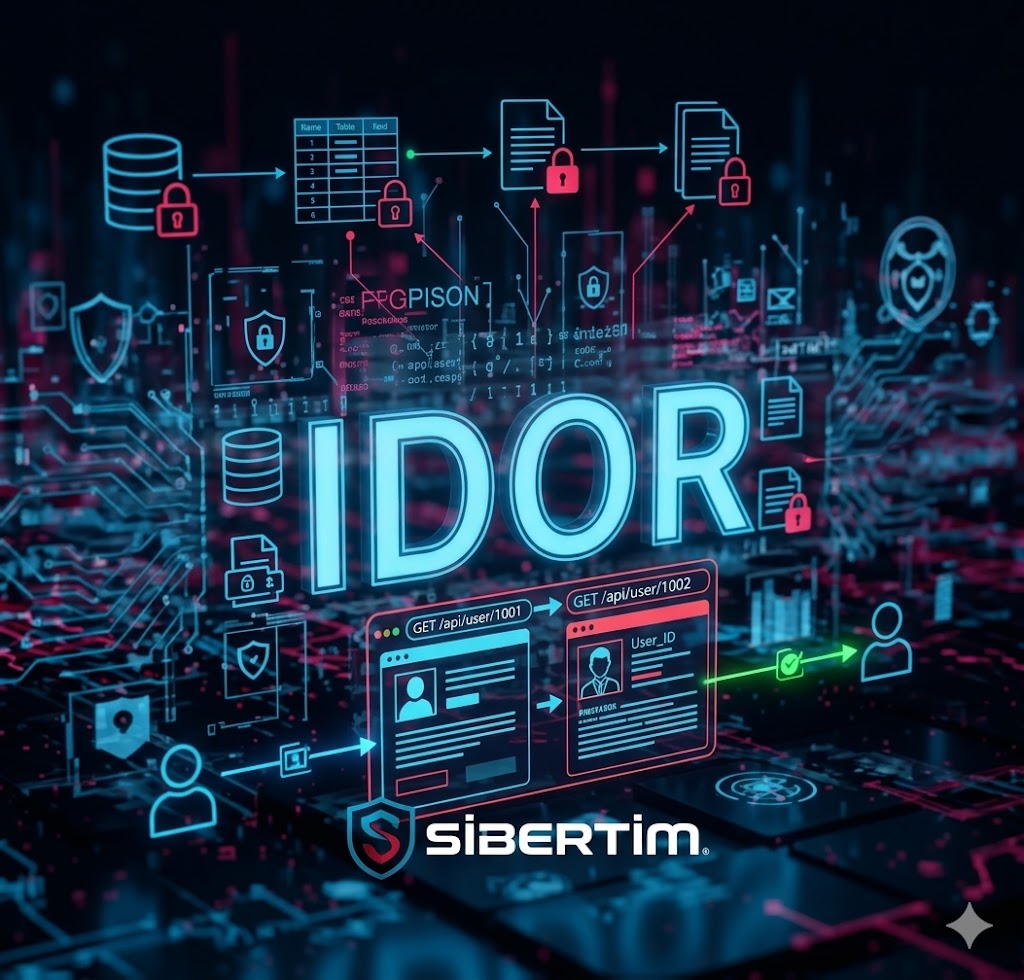
IDOR, bir uygulamanın kullanıcıdan gelen “nesne referansına” (ID, dosya adı vb.) aşırı güvenmesi ve bu referansın kime ait olduğunu sunucu tarafında doğrulamaması sonucu ortaya çıkan kritik bir yetki atlama zafiyetidir. Saldırganın sadece bir parametreyi değiştirerek milyonlarca kullanıcının faturasına, profiline veya özel mesajlarına erişmesine imkan tanıyan bu açık, 2026 dünyasında kitlesel veri ihlallerinin en büyük nedenidir. Savunmanın temel taşı, tahmin edilebilir ID’ler yerine UUID kullanmak ve her istekte Nesne Seviyesinde Yetki Kontrolü (BOLA) gerçekleştirmektir.
Web Pentest Nasıl Yapılır?
Anasayfa Hakkımızda Eğitimlerimiz Yayımlarımız Sızma Testleri Hizmetlerimiz İletişim Web Pentest Nasıl Yapılır? kullanici2 Nisan 9, 2026 Uncategorized Giriş Web uygulamaları, bir kurumun dış dünyaya açılan en geniş ve en dinamik kapılarıdır. Bu dinamizm, beraberinde sürekli değişen bir saldırı yüzeyi getirir. Web Sızma Testi (Web Pentest), bir web uygulamasının güvenliğini değerlendirmek için gerçekleştirilen yetkilendirilmiş bir saldırı […]
SQL Injection (SQLi) Nedir?
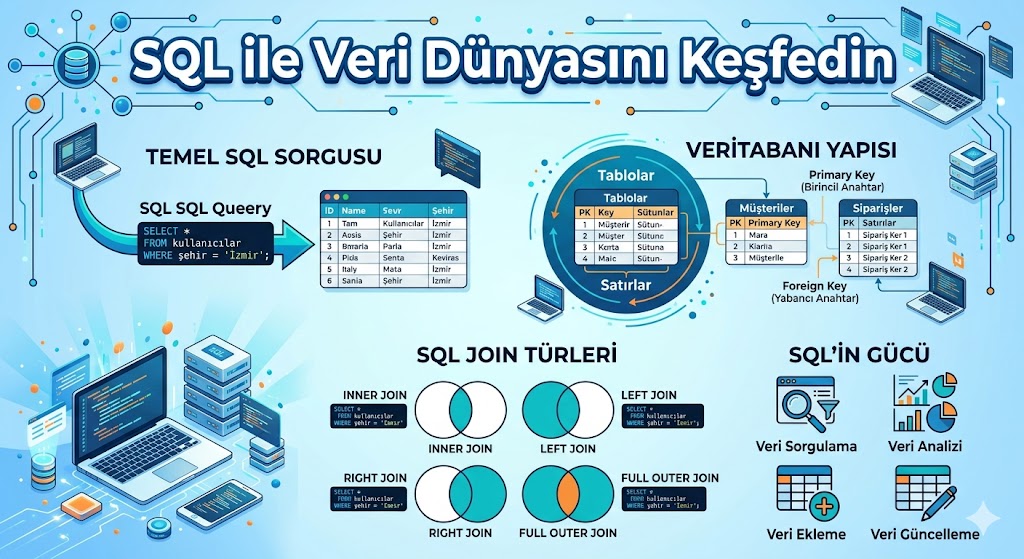
SQL Injection, web uygulamalarının kullanıcıdan aldığı verileri yeterince doğrulamadan veri tabanı sorgularına dahil etmesiyle oluşan, “Enjeksiyon” tabanlı en kritik güvenlik açığıdır. Saldırganın veri tabanı üzerinde yetkisiz okuma, silme ve güncelleme yapmasına olanak tanıyan bu zafiyet; müşteri verilerinin sızdırılmasından sistemin tamamen ele geçirilmesine kadar uzanan bir yıkıma yol açabilir. Modern savunma stratejisi, “Parametreli Sorgular” (Prepared Statements) kullanarak veri ile komutu birbirinden kesin çizgilerle ayırmaya dayanır.
İç Ağ Sızma Testi (Internal Penetration Test)
İç Ağ Sızma Testi, bir saldırganın dış savunma hattını aşıp kurumun yerel ağına (LAN/WLAN) ulaştığı senaryoyu simüle eden bir güvenlik denetimidir. Bu test, kale duvarlarının sağlamlığından ziyade, “kale içindeki koridorların” güvenliğine odaklanır. Active Directory zafiyetleri, ağ segmentasyonu hataları ve Yatayda Hareket (Lateral Movement) tekniklerini analiz ederek, bir fidye yazılımının veya kötü niyetli bir iç tehdidin kurumsal veriye ulaşma riskini ölçer. Modern siber dayanıklılık için “Sıfır Güven” (Zero Trust) mimarisine geçişin ilk ve en önemli adımıdır.
Güvenlik Açığı Kök Neden Analizi
Siber güvenlik operasyonlarında sadece tespit edilen açıkları yamalamak, semptomları tedavi edip hastalığı görmezden gelmeye benzer. Güvenlik Açığı Kök Neden Analizi (RCA), “bu açık neden oluştu?” sorusuna odaklanarak; hatalı kodlama alışkanlıkları, eksik yapılandırma süreçleri veya yanlış mimari tasarımlar gibi sistemik sorunları tespit etmeyi hedefler. 5 Neden (5 Whys) ve Balık Kılçığı gibi metodolojiler kullanarak zafiyetlerin kaynağına inen bu yaklaşım, ekiplerin sürekli aynı sorunlarla uğraşmasını engelleyerek operasyonel verimlilik sağlar. Güvenliği yazılım geliştirme yaşam döngüsüne (SDLC) entegre etmek ve “suçlayıcı olmayan” bir kurum kültürü oluşturmak, tekrarlayan riskleri kalıcı olarak ortadan kaldırmanın ve siber olgunluğu artırmanın en stratejik yoludur.
Sanal Özel Sunucu (VPS) Kötüye Kullanımı
Anasayfa Hakkımızda Eğitimlerimiz Yayımlarımız Sızma Testleri Hizmetlerimiz İletişim Sanal Özel Sunucu (VPS) Kötüye Kullanımı kullanici2 Nisan 3, 2026 Bulut Hizmetleri,Kurumsal Güvenlik Sanal Özel Sunucular (VPS), maliyet etkinliği ve yüksek performansları nedeniyle modern dijital ekonominin vazgeçilmez bileşenleridir. Ancak, bu sunucuların sağladığı yüksek bant genişliği, 7/24 çevrimiçi kalma kapasitesi ve anonimlik imkanları, siber saldırganlar için de ideal […]
Sanallaştırma Hizmetleri

Sanallaştırma hizmetleri nedir ve işletmenize ne gibi avantajlar sağlar? Sunucu, ağ, depolama ve masaüstü sanallaştırma modellerinin temel çalışma prensiplerini ve maliyet tasarrufu sağlayan özelliklerini keşfedin. BT altyapınızı daha esnek, güvenli ve verimli bir yapıya kavuşturmak için hazırladığımız kapsamlı sanallaştırma rehberini hemen inceleyin.