Bulut Çözümleri
Bulut çözümleri nedir ve işletmelere ne gibi avantajlar sağlar? IaaS ve PaaS gibi temel hizmet modellerini, esneklik ve maliyet tasarrufu sağlayan özellikleriyle birlikte keşfedin. Altyapınızı güçlendirmenin yollarını öğrenin.
ISO 27001 Bilgi Güvenliği Standartları
Dijital varlıkların korunması, günümüzde sadece teknik bir zorunluluk değil, kurumsal bir itibar ve sürdürülebilirlik meselesidir. ISO/IEC 27001, bir kuruluşun bilgi varlıklarını gizlilik, bütünlük ve erişilebilirlik (CIA üçlüsü) prensipleri çerçevesinde korumasını sağlayan, dünya çapında kabul görmüş Bilgi Güvenliği Yönetim Sistemi (BGYS) standardıdır.
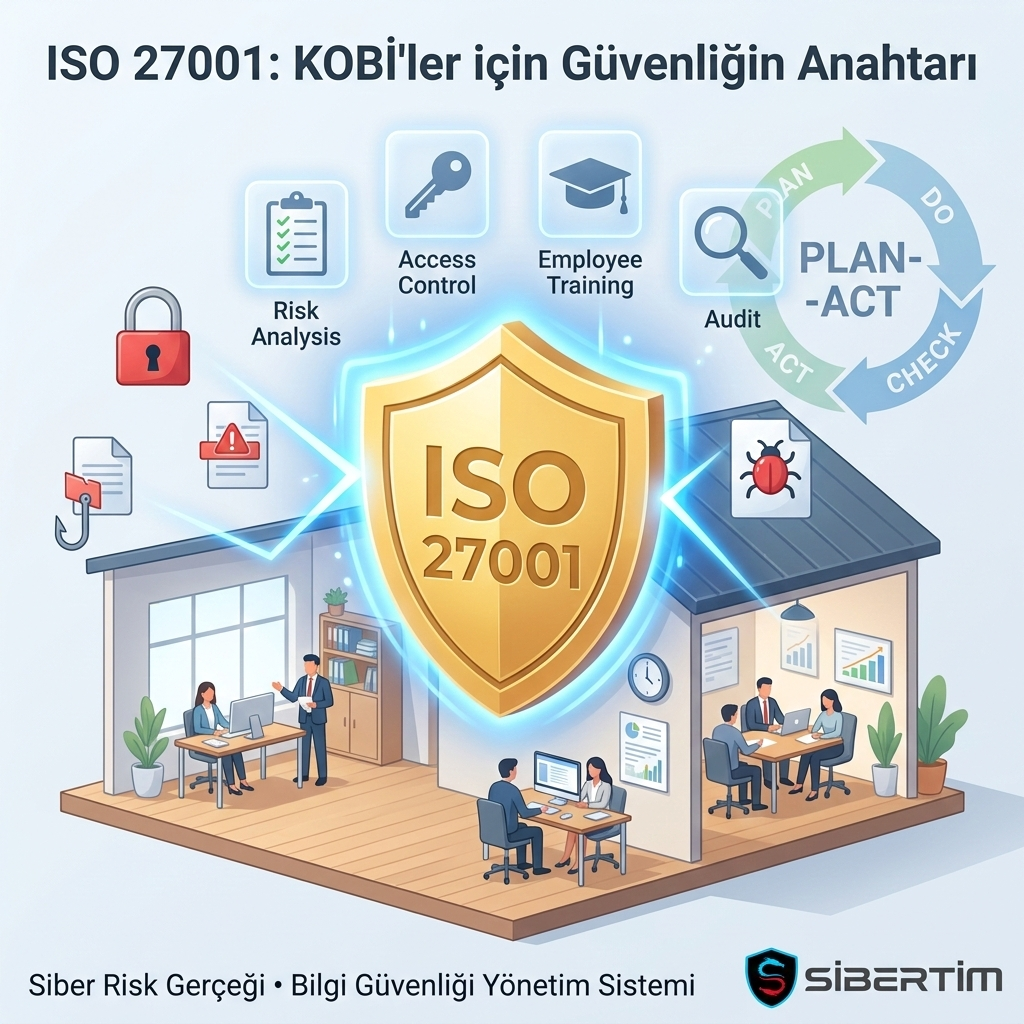
Standart, “her şeyi korumaya çalışmak” yerine, Risk Tabanlı Yaklaşım ile kurumun en kritik varlıklarını ve bu varlıklara yönelik tehditleri belirlemesini sağlar. Süreç, sürekli iyileştirmeyi hedefleyen PUKÖ (Planla-Uygula-Kontrol Et-Önlem Al) döngüsü üzerine inşa edilmiştir; bu da güvenliğin değişen tehdit ortamına göre sürekli güncellenmesini garanti eder.
ISO 27001’in Ek-A (Annex A) bölümünde yer alan 114 kontrol maddesi; fiziksel güvenlikten insan kaynaklarına, kriptografiden olay yönetimine kadar geniş bir yelpazede rehberlik sunar. Sertifikalı bir BGYS yapısı kurmak, kurumlara sadece siber saldırılara karşı direnç kazandırmakla kalmaz, aynı zamanda KVKK/GDPR gibi yasal düzenlemelere uyumu kolaylaştırır ve paydaşlar nezdinde sarsılmaz bir güven inşa eder.
Privileged Access Management (PAM) Nedir?
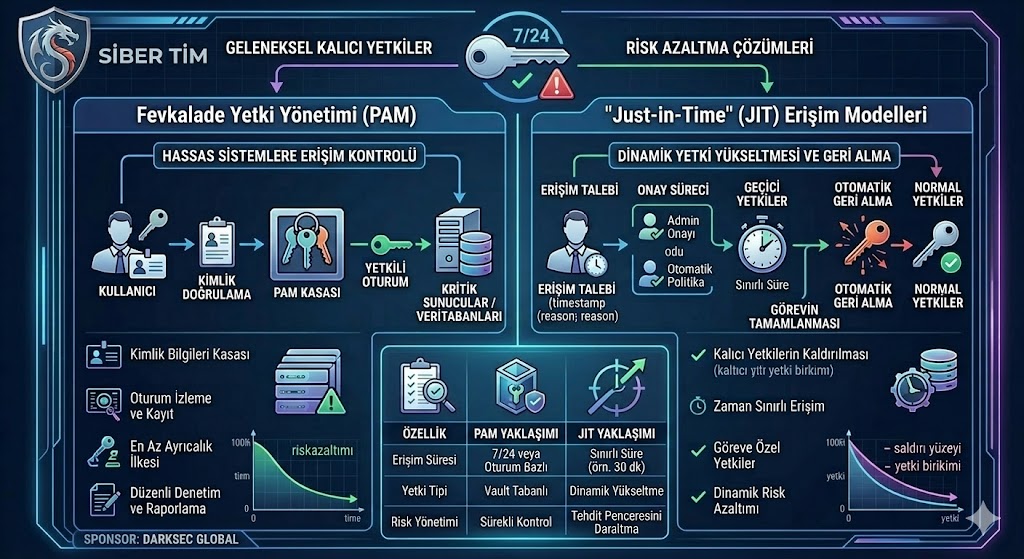
PAM (Ayrıcalıklı Erişim Yönetimi), bir kurumun en yetkili hesaplarının (Domain Admin, Root, DB Admin vb.) yaşam döngüsünü kontrol altına alan stratejik bir güvenlik disiplinidir. Geleneksel “statik şifre” modelini terk ederek; şifrelerin bir kasada (Vault) tutulması, otomatik olarak döndürülmesi (Rotation) ve yetkilerin sadece ihtiyaç anında (Just-in-Time) verilmesi prensiplerine dayanır. PAM, siber saldırganların en sevdiği yöntem olan “yanal hareket” (lateral movement) kabiliyetini kısıtlayarak, olası bir sızıntının tüm altyapıya yayılmasını engelleyen en güçlü savunma katmanlarından biridir.
Kurumsal Güvenlik Stratejisi ve Yasal Uyum
Dijital dünyada kurumların ayakta kalması, siber savunma yetenekleri ile yasal uyum süreçlerinin entegrasyonuna bağlıdır. Günümüzde tehditler daha “sessiz” ve stratejik (APT, Tedarik Zinciri Saldırıları) ilerlerken, KVKK ve GDPR gibi regülasyonlar veri güvenliğini bir tercih olmaktan çıkarıp yasal bir zorunluluk haline getirmiştir. Etkili bir kurumsal güvenlik modeli; teknik önlemleri idari tedbirlerle birleştiren, risk tabanlı bir yaklaşımı benimseyen ve en zayıf halka olan insan faktörünü “güvenlik kültürü” ile güçlendiren bütünsel bir yapı gerektirir. Güvenliği IT biriminin, uyumu ise hukuk biriminin tekelinden çıkarıp stratejik bir yatırım olarak görmek, sürdürülebilir başarının temel anahtarıdır.
XDR (Extended Detection and Response) nedir?
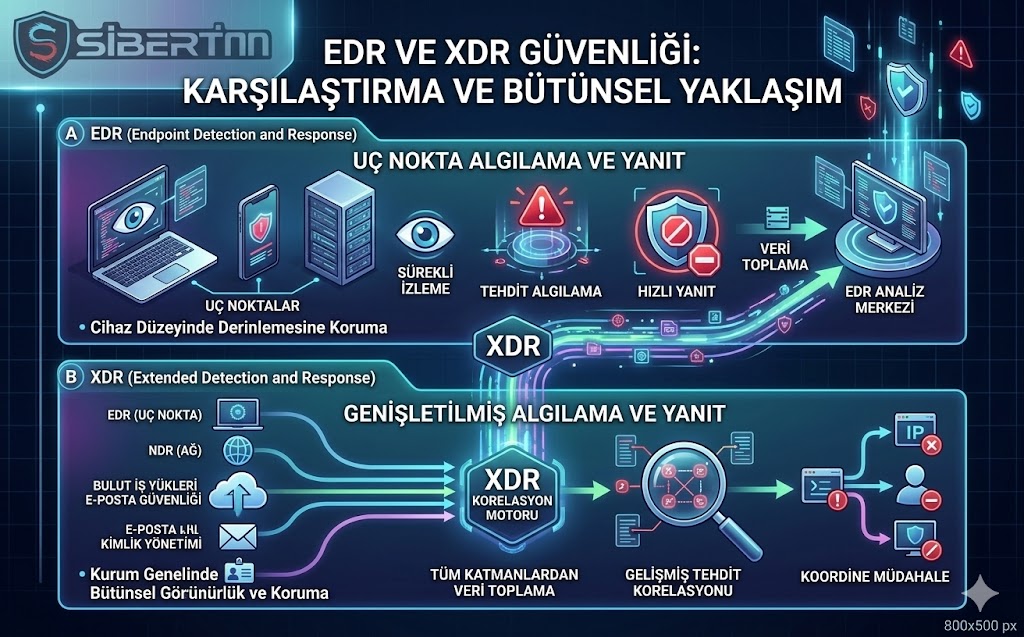
XDR (Extended Detection and Response), siber güvenlikte “bağlantısızlık” sorununu çözen, tümleşik bir tespit ve müdahale platformudur. Geleneksel EDR’ın sunduğu uç nokta korumasını; ağ, bulut ve e-posta katmanlarıyla birleştirerek bir saldırı zincirinin (Kill Chain) tüm parçalarını tek bir ekranda görünür kılar. Yapay zeka ve makine öğrenmesi sayesinde karmaşık korelasyonlar kurabilen XDR, tehditleri sadece tespit etmekle kalmaz, otomatik müdahale yetenekleriyle saldırıları gerçek zamanlı olarak durdurur. Siber güvenliğin geleceği; reaktif savunmadan, XDR’ın sunduğu proaktif “dijital bağışıklık sistemi” modeline doğru hızla evrilmektedir.
Bilinçlendirme Kampanyaları ve Farkındalık Stratejileri

Bilinçlendirme kampanyaları, belirli bir sorun veya konu üzerinde toplumsal farkındalık yaratmayı ve bireylerde olumlu davranış değişikliklerini tetiklemeyi amaçlayan stratejik iletişim süreçleridir. Güvenlikten sağlığa, çevreden sosyal sorumluluğa kadar pek çok alanda düzenlenen bu kampanyalar; doğru bilgi paylaşımı, etkili mesaj iletimi ve geniş kitlelere ulaşan iletişim araçlarıyla toplumun bilinç düzeyini yükseltir. Hedef kitlenin doğru analizi ve sistematik bir planlama ile yürütülen farkındalık çalışmaları, sadece bilgilendirmekle kalmaz, aynı zamanda toplumu eyleme geçmeye teşvik ederek daha güvenli ve duyarlı bir yaşam modeli oluşturulmasına öncülük eder.
Veri Tabanı Güvenliği ve Şifreleme Yöntemleri
Veri tabanı güvenliği, bir kurumun en değerli varlığı olan verilerin yetkisiz erişim, sızıntı ve manipülasyona karşı korunmasını sağlayan stratejik bir disiplindir. Bilgi sistemlerinin kalbi olan veri tabanlarını savunmak; güçlü kimlik doğrulama, AES-256 gibi ileri seviye şifreleme algoritmaları ve sürekli izleme mekanizmalarının entegrasyonunu gerektirir. Özellikle test ve geliştirme süreçlerinde gerçek verilerin sızmasını önleyen “Veri Maskeleme” teknikleri, KVKK ve GDPR gibi yasal uyumluluk süreçlerinin vazgeçilmez bir parçasıdır. Sağlam yedekleme planları ve güncel güvenlik yamalarıyla desteklenen bir veri tabanı mimarisi, dijital çağda iş sürekliliği ve veri bütünlüğünün en güçlü teminatıdır.
GDPR ve Veri Koruma Yasaları
Genel Veri Koruma Yönetmeliği (GDPR), dijital çağda bireylerin kişisel verileri üzerindeki kontrolünü artıran ve veri gizliliğini uluslararası standartlara bağlayan en kapsamlı yasal düzenlemedir. 2018 yılında yürürlüğe giren bu yönetmelik; şeffaflık, kullanıcı rızası ve veri güvenliği ilkelerini temel alarak kurumların veri işleme süreçlerini disipline eder. GDPR ve benzeri yerel yasaların (KVKK, CCPA gibi) ihlali, şirketler için ciddi para cezalarından faaliyet durdurmaya kadar ağır yaptırımlar doğurabilmektedir. Veri envanteri oluşturma, siber güvenlik önlemlerini sıkılaştırma ve Veri Koruma Görevlisi (DPO) atama gibi adımlar, yasal uyumu sağlamanın ve dijital güven inşa etmenin temel taşlarını oluşturur.
OT ve IoT Güvenliği

Dijital dönüşüm, üretim hatlarını ve kritik altyapıları internete bağlarken; Operasyonel Teknoloji (OT) ve Nesnelerin İnterneti (IoT) cihazlarını siber saldırganların ana hedefi haline getirmiştir. Geleneksel BT sistemlerinden farklı olarak fiziksel dünyayı etkileme gücüne sahip olan bu sistemler; eski protokoller, güncelleme zorlukları ve zayıf şifreleme yöntemleri nedeniyle ciddi zafiyetler barındırmaktadır. Stuxnet ve Colonial Pipeline gibi vakalar, bu cihazların güvenliğinin artık bir ulusal güvenlik meselesi olduğunu kanıtlamıştır. Ağ segmentasyonu, sürekli izleme ve IEC 62443 gibi uluslararası standartlara uyum, fiziksel üretimin siber tehditlere karşı korunmasında hayati bir rol oynamaktadır.
Red Team vs Blue Team Tatbikatları
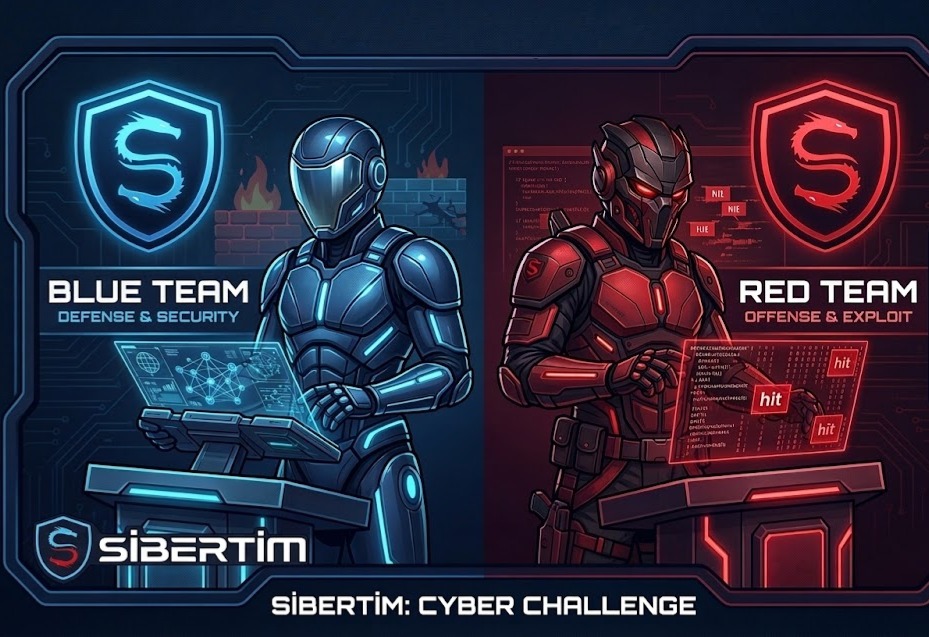
Siber güvenlik dünyasında gerçek bir savunma hattı oluşturmanın yolu, sistemleri “etik saldırılarla” test etmekten geçer. Red Team, bir saldırgan gibi düşünerek sızma girişimlerinde bulunurken; Blue Team, bu saldırıları tespit edip bertaraf eden savunma kalkanı rolünü üstlenir. Bu iki disiplinin Purple Team çatısı altında birleşmesi ise kurumlara dinamik bir güvenlik refleksi ve sürekli gelişim imkanı tanır. Gerçek zamanlı senaryolarla desteklenen bu tatbikatlar, sadece teknik zafiyetleri değil, aynı zamanda insan faktörü ve operasyonel süreçlerdeki kör noktaları da belirleyerek siber dayanıklılığı en üst seviyeye çıkarır.