Türkiye’de Sızma Testi Yasal Boyutu
Türkiye’de sızma testi yaptırmak, teknik bir güvenlik önlemi olmanın ötesinde, KVKK, BDDK, SPK ve Cumhurbaşkanlığı Dijital Dönüşüm Ofisi rehberleri tarafından çerçevesi çizilmiş hukuki bir yükümlülüktür. Yasal boyutuyla pentest, Türk Ceza Kanunu kapsamında “bilişim sistemine yetkisiz girme” suçunun oluşmaması için yazılı rıza ve sözleşme ile yürütülen bir “hukuka uygunluk” sürecidir. Özellikle KVKK Madde 12 uyarınca veri sorumlusunun alması gereken “teknik tedbirler” arasında sayılan bu testler, olası bir veri ihlalinde kurumun yasal sorumluluğunu hafifleten ve “gerekli özeni” gösterdiğini kanıtlayan en kritik hukuki dayanaktır.
Red Team vs Blue Team vs Purple Team
Siber güvenlik operasyonlarında ekipler; rollerine göre Red Team (Saldırı/Ofansif), Blue Team (Savunma/Defansif) ve Purple Team (İş Birliği/Koordinasyon) olarak sınıflandırılır. Red Team, gerçek dünya saldırılarını simüle ederek zayıf noktaları istismar etmeye odaklanırken; Blue Team, bu saldırıları tespit edip engellemekle yükümlüdür. Purple Team ise bu iki grubun arasındaki iletişimi sağlayarak, saldırı verilerini savunma kurallarına dönüştüren ve kurumun siber bağışıklık sistemini sürekli güncelleyen stratejik bir metodolojidir.
Otomatik vs Manuel Pentest
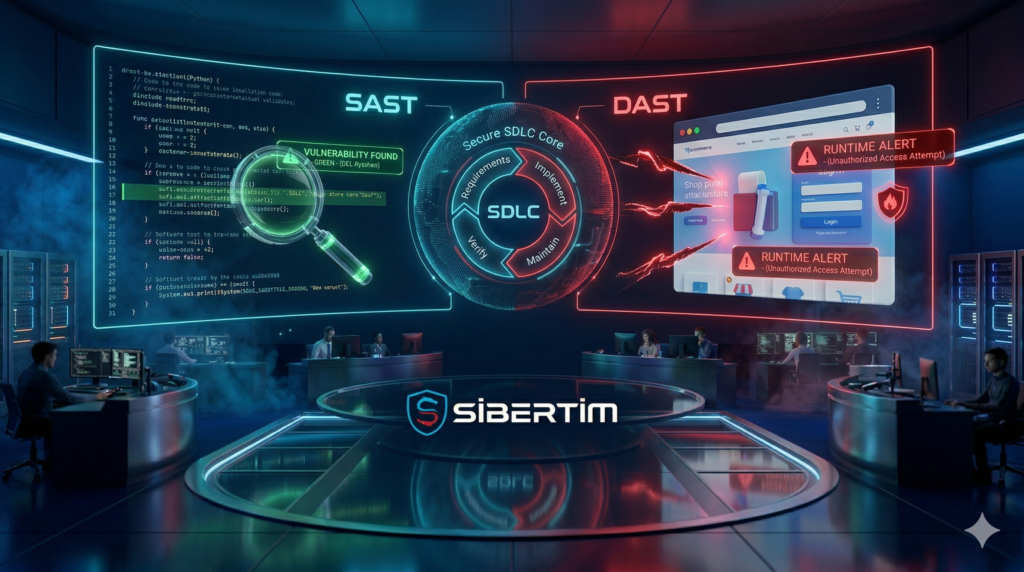
Otomatik ve manuel sızma testleri birbirinin rakibi değil, tamamlayıcısıdır. Otomatik Pentest, bilinen zafiyetleri (CVE) geniş ölçekte ve hızla tarayarak “operasyonel hijyen” sağlarken; Manuel Pentest, uzman zekasıyla mantıksal hataları (Business Logic Errors) ve karmaşık istismar zincirlerini (Exploit Chains) ortaya çıkarır. 2026’nın sofistike tehdit ortamında, otomasyonun hızı ile insanın yaratıcılığını birleştiren Hibrit Yaklaşım, kişisel verilerin korunması (KVKK) ve siber dayanıklılık için en etkili savunma stratejisidir.
Mobil Uygulama Sızma Testi (Mobile App Pentest)
Mobil Uygulama Sızma Testi, akıllı telefon uygulamalarının cihaz üzerindeki kod yapısını ve sunucuyla olan iletişimini denetleyen çok katmanlı bir güvenlik operasyonudur. Süreç; uygulamanın parçalarına ayrıldığı Tersine Mühendislik, kod içerisindeki zafiyetlerin arandığı Statik Analiz (SAST), çalışma zamanı müdahalelerinin yapıldığı Dinamik Analiz (DAST) ve backend servislerinin sorgulandığı API Testleri aşamalarından oluşur. Özellikle SSL Pinning, Root/Jailbreak tespiti ve güvenli yerel depolama gibi mobil ekosisteme özgü unsurları hedef alan bu testler, kişisel verilerin cihazdan sızmasını önlemek ve kurumsal mikro servisleri korumak için siber dayanıklılığın vazgeçilmez bir parçasıdır.
OWASP Top 10 2026
OWASP Top 10 2026, web uygulamalarını tehdit eden en yaygın ve yıkıcı on güvenlik riskini sıralayan küresel bir standarttır. Liste; kullanıcı yetkilerinin suistimal edildiği Erişim Kontrolü Hataları, veri tabanı manipülasyonuna yol açan Enjeksiyon, hassas verilerin ifşasına sebep olan Kriptografik Hatalar ve sunucu içi servisleri hedef alan SSRF gibi kritik zafiyetleri kapsar. 2026 dünyasında bulut yerel mimariler ve yapay zeka entegrasyonlarıyla karmaşıklaşan bu tehditlere karşı savunma; “Güvenli Yazılım Geliştirme Yaşam Döngüsü” (S-SDLC) ve düzenli sızma testleri ile inşa edilen proaktif bir siber dayanıklılık stratejisi gerektirir.
Windows Domain Pentest Senaryosu
Windows Domain Pentest senaryosu, kurumun merkezi yönetim kalbi olan Active Directory (AD) yapısındaki yapılandırma hatalarını ve yetki hiyerarşisindeki boşlukları hedef alan bir saldırı simülasyonudur. Süreç; ağdaki isim çözümleme protokollerinin (LLMNR/NBT-NS) suistimal edildiği Keşif, servis biletlerinin çalındığı Kerberoasting, parola özetleriyle sistemler arası geçiş yapılan Pass-the-Hash ve nihai hedef olan Domain Admin yetkisine ulaşılması aşamalarından oluşur. Bu senaryo, “Assume Breach” (Sızma Gerçekleşti) varsayımıyla hareket ederek, tek bir kullanıcı bilgisayarından tüm kurumsal ağın nasıl ele geçirilebileceğini teknik kanıtlarla ortaya koyar.
REST API Pentest (API Sızma Testi)
REST API Pentest, modern uygulamaların veri alışverişi sağlayan uç noktalarının (endpoints) güvenliğini doğrulamak amacıyla yapılan teknik bir denetim sürecidir. Bu süreç; API dokümantasyonunun incelendiği Keşif, yetki kontrollerinin zorlandığı BOLA/BOPLA Testleri, veri girişlerinin denetlendiği Enjeksiyon Analizleri ve hız sınırlama gibi İş Mantığı kontrollerinden oluşur. Özellikle “görünmez” arka plan servislerini hedef alan bu testler, kitlesel veri sızıntılarını önlemek ve mikro servis mimarilerindeki yetkilendirme hatalarını saptamak için siber dayanıklılığın en kritik bileşenidir.
Sızma Testi Süreçleri (Pentest Methodology)
Sızma testi, rastgele denemeler yerine uluslararası standartlara (PTES, NIST, OWASP) dayalı metodolojik bir süreçtir. Operasyon; hedefin sınırlarının çizildiği Hazırlık, veri toplamanın yapıldığı Keşif, açıkların arandığı Zafiyet Analizi, bu açıkların kullanıldığı İstismar, sistemde derinleşilen Post-Exploitation ve tüm bulguların iş riskine dönüştürüldüğü Raporlama aşamalarından oluşur. Bu disiplinli yaklaşım, sadece açıkların listelenmesini değil, bir saldırganın kurumun en kritik verilerine hangi yollarla ulaşabileceğini somut olarak kanıtlar.
Kerberoasting Nedir?
Kerberoasting, bir saldırganın Active Directory ağındaki servis hesaplarına (SPN) ait biletleri (Ticket Granting Service – TGS) talep ederek, bu biletlerin şifrelenmiş kısımlarını çevrimdışı (offline) ortamda kırmaya çalıştığı bir saldırı türüdür. Bu teknik, bir yazılım açığına ihtiyaç duymadan, Kerberos protokolünün çalışma prensibini suistimal eder ve düşük yetkili bir kullanıcıdan yüksek yetkili servis hesaplarına geçiş imkanı tanır.
Sızma Testi (Pentest) Nedir?
Sızma testi, bir kurumun dijital varlıklarını korumak amacıyla gerçekleştirilen, etik sınırlara sahip simüle edilmiş bir siber saldırı operasyonudur. Sadece zafiyetleri listelemekle kalmaz, bu zafiyetlerin gerçek bir saldırgan tarafından nasıl istismar edilebileceğini kanıtlayarak (PoC) kurumun siber bağışıklığını ölçer.