Biyometrik Veri Güvenliği
Biyometrik veriler (parmak izi, yüz haritası, iris vb.), geleneksel parolaların aksine sızdırıldığında değiştirilemez olmaları nedeniyle siber güvenliğin en hassas noktasıdır. Modern sistemler bu verileri bir fotoğraf olarak değil, Özellik Çıkarımı (Feature Extraction) yoluyla elde edilen matematiksel şablonlar olarak saklar. Bu verilerin güvenliği için donanım seviyesinde izole edilmiş Güvenli Bölge (Secure Enclave) mimarileri kullanılır. Hukuki düzlemde ise biyometrik veri, KVKK kapsamında “Özel Nitelikli Kişisel Veri” statüsündedir; işlenmesi için “açık rıza”, “ölçülülük” ve “mutlak zorunluluk” ilkelerinin katı bir şekilde uygulanması gerekir.
Açık Portlar Nasıl Tespit Edilir?
Açık port tespiti, kurumsal ağların saldırı yüzeyini (attack surface) anlamanın ve siber güvenliği sağlamanın ilk adımıdır. Bu süreçte endüstri standardı olan Nmap (Network Mapper), hedef sistemlere özel paketler göndererek ağ haritasını çıkarır. Makalemizde incelediğimiz TCP SYN (Yarı Açık Tarama), TCP Connect ve UDP gibi farklı tarama teknikleri, portların Açık (Open), Kapalı (Closed) veya Filtrelenmiş (Filtered) durumlarını tespit etmekle kalmaz; aynı zamanda sistemde çalışan servislerin sürümlerini ve olası zafiyetleri de gün yüzüne çıkarır. Kurumların siber dayanıklılığını artırmak için gereksiz portları kapatması (Hardening), güvenlik duvarlarında “Default Deny” (Varsayılan Olarak Reddet) kuralını uygulaması ve Nmap ile düzenli ağ denetimleri yapması kritik bir zorunluluktur.
Active Directory Tam Ele Geçirme Senaryosu
Kurumsal BT altyapılarının merkezi olan Active Directory (AD), siber saldırganlar için en yüksek değere sahip stratejik hedeftir. Bir AD yapısının tam ele geçirilmesi (Domain Compromise); BloodHound ile keşif, Kerberoasting ile kimlik avı, Pass-the-Hash ile yatay hareket ve DCSync ile domain dominansı sağlama gibi adımları içeren karmaşık bir saldırı zincirine dayanır. Bu süreç, tek bir parolanın ele geçirilmesinden ziyade, sistemdeki güven ilişkilerinin ve yetki delegasyonu hatalarının sistematik olarak istismar edilmesidir. Kurumların bu yıkıcı tehditlere karşı koyabilmesi için sadece ağ güvenliğine değil, kimlik tabanlı tespit yeteneklerine odaklanması gerekir. Kimlik katmanlama (Tiering), ayrıcalıklı erişim istasyonları (PAW), Sıfır Güven (Zero Trust) mimarisi ve düzenli Red Team simülasyonları, Active Directory altyapısını korumanın ve siber dayanıklılığı sürdürülebilir kılmanın en etkili yollarıdır.
Sosyal Mühendislik ile Şirkete Sızma Hikayesi: Yetkili Bir Pentest Senaryosu
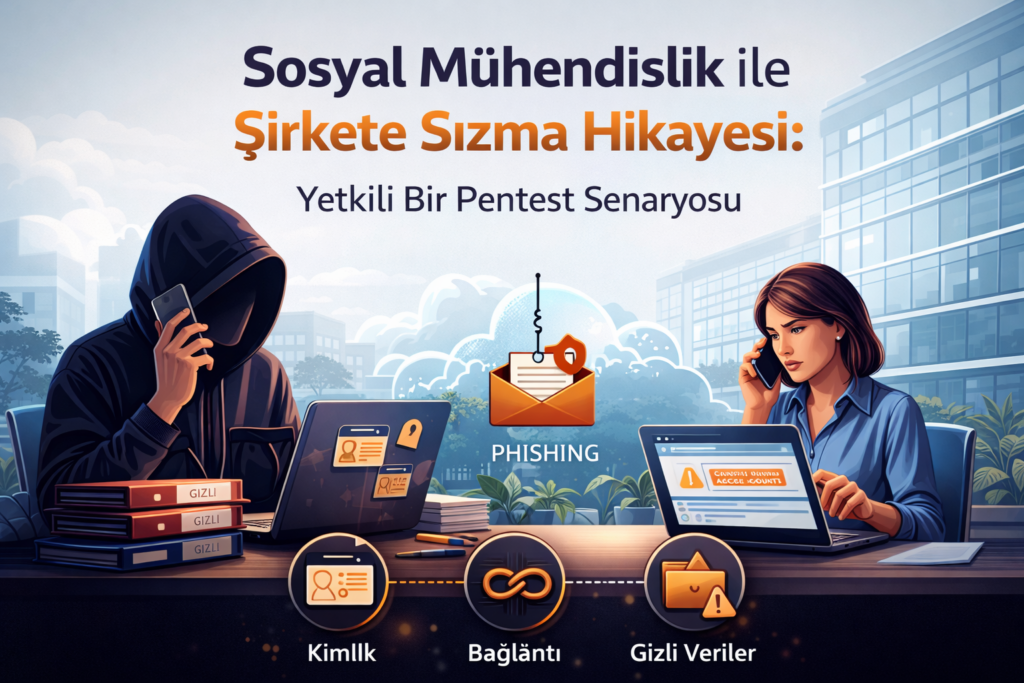
Sosyal mühendislik sızma testi, teknik güvenlik duvarlarının ötesine geçerek çalışanların güven, merak veya aciliyet gibi insani dürtülerini manipüle eden, kurumun “insan odaklı” savunma hattını ölçen stratejik bir denetim sürecidir; bu süreçte Phishing (Oltalama), Vishing (Telefonla dolandırıcılık) ve Tailgating (Fiziksel takip) gibi tekniklerle gerçek bir saldırganın izleyebileceği psikolojik yollar simüle edilir. Testin temel amacı çalışanları suçlamak değil, elde edilen bulgularla kurumun güvenlik kültürünü güçlendirmek, KVKK ve ISO 27001 uyumluluğu çerçevesinde “makul farkındalık” seviyesini teknik ve idari tedbirlerle yükseltmektir.
Ağ Erişim Kontrolü (NAC)
Ağ Erişim Kontrolü (NAC), kurumsal ağlara bağlanmak isteyen cihazların kimliklerini doğrulayan ve güvenlik politikalarına (güncel yama, aktif antivirüs vb.) uygunluğunu denetleyen proaktif bir güvenlik çözümüdür. Modern “Sıfır Güven” (Zero Trust) yaklaşımının ağ katmanındaki karşılığı olan NAC; uyumsuz cihazları otomatik olarak izole bir Karantina VLAN’ına alarak zararlı yazılımların yayılmasını önler. Bağlantı Öncesi (Pre-admission) ve Bağlantı Sonrası (Post-admission) denetim mekanizmaları sayesinde, ağın görünürlüğünü artırırken insan hatasından kaynaklanan güvenlik açıklarını minimize eder.
Mimikatz Nedir?
Mimikatz, Windows işletim sistemlerinde kimlik bilgilerini (parolalar, hash’ler, PIN’ler ve Kerberos biletleri) bellekten çekmek, manipüle etmek veya taklit etmek için kullanılan dünyanın en popüler post-exploitation aracıdır. Başlangıçta Windows’un güvenlik açıklarını ispatlamak için geliştirilen bu araç, LSASS (Yerel Güvenlik Yetkilisi Alt Sistem Servisi) sürecinin belleğine erişerek hassas verileri dışarı aktarır. Golden Ticket ve Pass-the-Hash gibi saldırı tekniklerini otomatikleştirerek siber saldırganların ağ içerisinde yanal hareket etmesini sağlar. Mimikatz’a karşı en etkili savunma, Credential Guard, LSA Protection ve “En Az Yetki İlkesi” (Least Privilege) katmanlarından oluşur.
XSS (Cross Site Scripting) Açığı Nasıl Çalışır?

XSS (Cross-Site Scripting), bir saldırganın güvenilir bir web sitesine kötü niyetli JavaScript kodları enjekte ederek bu kodları son kullanıcının tarayıcısında çalıştırmasıdır. SQL Injection veri tabanını hedeflerken, XSS doğrudan kullanıcı oturumunu (çerezler, form verileri) hedef alır. Zafiyet; zararlı kodun sunucuda saklandığı Stored, anlık olarak yansıtıldığı Reflected ve istemci tarafında tetiklendiği DOM-based olmak üzere üç ana türe ayrılır. Savunma stratejisi; verinin ekrana basılmadan önce HTML Encoding işleminden geçirilmesi, HttpOnly çerez kullanımı ve İçerik Güvenliği Politikası (CSP) başlıklarının titizlikle yapılandırılması üzerine inşa edilir.
VPN Güvenliği Testi (VPN Security Testing)
VPN güvenliği testi, kurumsal iç ağa açılan bu kritik tünelin dayanıklılığını ölçen teknik bir denetim sürecidir. Operasyon; VPN ağ geçidinin sürüm zafiyetlerinin belirlendiği Keşif, kullanıcı hesaplarının ve MFA katmanlarının zorlandığı Kimlik Doğrulama Saldırıları, şifreleme algoritmalarının incelendiği IKE Analizi ve verinin tünel dışına çıkıp çıkmadığının ölçüldüğü Sızıntı (Leak) Testleri aşamalarından oluşur. Özellikle “Sıfır Güven” (Zero Trust) yaklaşımına geçiş sürecinde VPN’ler, saldırganların ağa sızmak için kullandığı en öncelikli vektör olduğu için düzenli olarak denetlenmeli ve donanım tabanlı MFA gibi ileri seviye güvenlik kontrolleriyle tahkim edilmelidir.
Web Güvenliği Araçları (Web Security Tools)
Web güvenliği denetimleri, karmaşık altyapılardaki zayıf halkaları tespit etmek için hem manuel uzmanlık hem de güçlü otomasyon araçları gerektirir. Profesyonel sızma testlerinde kullanılan araçlar; trafiği manipüle eden Burp Suite, ağ haritasını çıkaran Nmap, veri tabanı açıklarını sömüren SQLmap ve istismar kütüphanesi olan Metasploit gibi endüstri standartlarından oluşur. Bu araçlar, siber saldırganlar zafiyetleri istismar etmeden önce kurumların açıklarını yamamasına, sistemlerini sıkılaştırmasına ve KVKK gibi yasal uyumluluk süreçlerini başarıyla tamamlamasına olanak tanıyan stratejik savunma bileşenleridir.
Yatay Hareket (Lateral Movement) Teknikleri
Yatay Hareket (Lateral Movement), bir saldırganın ağa ilk giriş noktasını sağladıktan sonra, asıl hedefi olan kritik verilere veya sistem yöneticisi yetkilerine ulaşmak amacıyla ağ içerisindeki diğer sistemlere sızma sürecidir. Bu süreç; Keşif, Kimlik Bilgisi Avcılığı ve Erişim/Yayılma döngüsünden oluşur. Saldırganlar genellikle parolaların özet değerlerini kullanan Pass-the-Hash veya Kerberos protokolünü hedef alan Pass-the-Ticket gibi tekniklerin yanı sıra, meşru yönetim araçlarını (WMI, PowerShell Remoting) suistimal ederek iz bırakmadan ilerlemeyi hedefler. Etkili bir savunma için ağ segmentasyonu, LAPS kullanımı ve “Sıfır Güven” (Zero Trust) mimarisi hayati önem taşır.