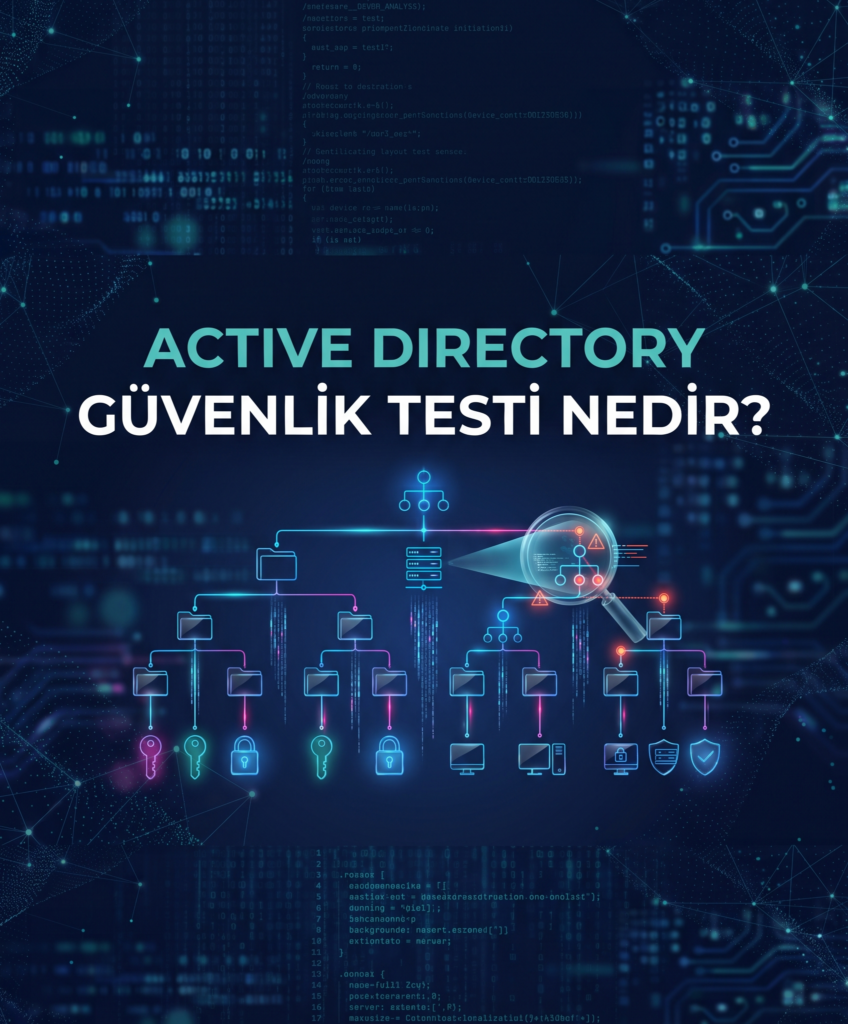
Active Directory güvenlik testi, kurumsal ağların merkezi kimlik ve yetki altyapısında zamanla oluşan yapılandırma hatalarını ve zafiyetleri tespit etmeyi amaçlayan profesyonel sızma testleridir. Otomatik tarama araçlarının gözden kaçırdığı mantıksal yetki kusurlarını ve ayrıcalık yükseltme adımlarını uzman gözetimindeki manuel analizlerle ortaya çıkarır. Sürekli değişen ağ yapılarında güvenlik seviyesini korumak, regülasyonlara uyum sağlamak ve olası veri ihlallerini saldırganlardan önce engellemek için bu testlerin düzenli aralıklarla gerçekleştirilmesi kritik önem taşır.
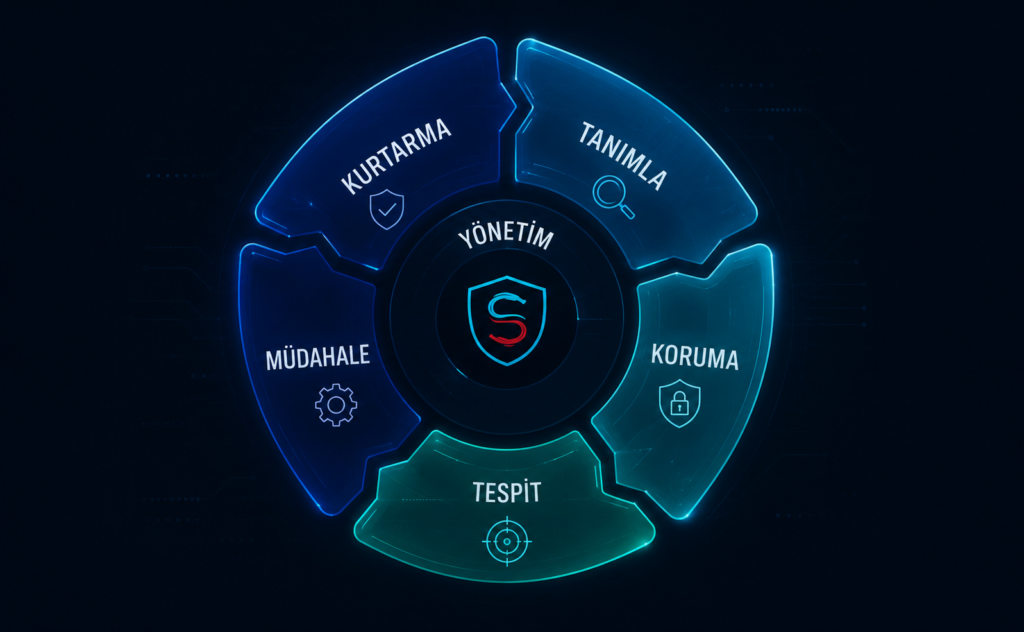
NIST Siber Güvenlik Çerçevesi (CSF) Yönetim, Tanımlama, Koruma, Tespit, Müdahale ve Kurtarma süreçlerini gösteren infografik.
SonarQube ile Kaynak Kod Analizi
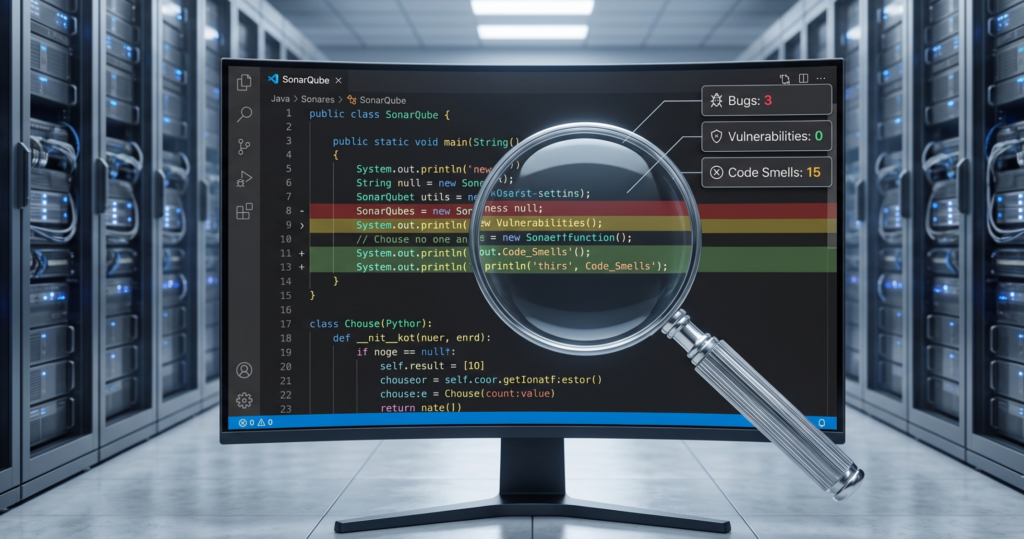
Bir yazılımdaki güvenlik açığı çoğu zaman saldırı anında değil, o kod yazlırken oluşur. SonarQube ile kaynak kod analizi bu açıkları yayına girmeden önce yakalar. Nedir, nasıl çalışır, kurumlar için ne ifade eder sorularının cevapları.
Metasploitable 3 ile Uygulamalı Sızma Testi Eğitimi
Metasploitable 3 makinesi üzerinde gerçekleştirdiğimiz bu sızma testi serisinde; ağ tarama, servis zafiyet analizi ve yetki yükseltme aşamalarını uygulamalı olarak ele alıyoruz. Siber güvenlik becerilerinizi geliştirmek için interaktif terminalimizi kullanarak komutları kendiniz deneyin.
Cloud Migration Sürecinde Güvenlik Kontrolleri Nasıl Yapılır?

Cloud migration güvenlik kontrolleri; bulut taşınma süreçlerinin reaktif bir “sonradan ekleme” yaklaşımı yerine Tasarım Gereği Güvenlik (Security-by-Design) ve risk odaklı veri sınıflandırmasıyla kurgulanmasını gerektiren kapsamlı bir dönüşüm disiplinidir. IAM federasyonu, hardcoded kimlik bilgilerinin kaldırılması, VPC mikrosegmentasyonu (Zero Trust), SHA-256 bütünlük doğrulamaları ve veri maskeleme gibi teknik kontroller; Terraform/CloudFormation kodlarının Policy-as-Code (Checkov, OPA) araçlarıyla CI/CD pipeline’larında taranmasıyla otonom hale getirilir. Taşınma esnasında on-premise ve bulut loglarının SIEM/SOAR üzerinde melez (hybrid) korelasyonu sağlanmalı, KVKK/GDPR uyumluluğu için CSPM araçlarıyla sürekli veri yerleşimi (region) kontrolleri yapılarak süreç bir “altyapı transferi” olmaktan çıkarılıp kurumsal siber direncin en yüksek seviyeye taşındığı stratejik bir kazanıma dönüştürülmelidir.
Donanım Güvenlik Testi (Hardware Security Testing)
Donanım güvenlik testi, sistemlerin sadece yazılımsal değil, fiziksel katmanda da saldırılara karşı direncini ölçen bir disiplindir. Yazılım testlerinden temel farkı, zafiyetlerin genellikle fiziksel erişim gerektirmesi ve düzeltilmesinin donanım revizyonu gerektiren yüksek maliyetli süreçler olmasıdır. Test metodolojisi; PCB analizi, Side-Channel (güç ve EM analizi), Fault Injection (glitching), Secure Boot doğrulaması ve Tedarik Zinciri güvenliğini kapsar. Donanım tabanlı bir güven zinciri (Root of Trust) oluşturmak, cihazın yaşam döngüsü boyunca (üretimden emekliliğe) bütünlüğünü korumasının temel şartıdır.
Sızma Testi Öncesi Hazırlık Süreci
Sızma testi öncesi hazırlık süreci; testin teknik ve yasal sınırlarını çizen Kapsam (Scope) belirleme ile başlayan, operasyonel kuralların Rules of Engagement (RoE) belgesiyle mühürlendiği ve risklerin NDA ile yönetildiği stratejik bir aşamadır. Testin başarısı, OSINT teknikleriyle hedefin dijital ayak izinin doğru haritalanmasına, Shadow IT varlıklarının keşfedilmesine ve olası aksiliklere karşı Rollback (Geri Alma) planlarının hazır olmasına bağlıdır. Bu süreç, sızma testini kontrolsüz bir saldırıdan ayırarak; kurumun iş sürekliliğini bozmadan, yasal uyumluluk çerçevesinde en yüksek güvenlik değerini üreten profesyonel bir denetime dönüştürür.
Kritik Altyapılarda Siber Güvenlik Yaklaşımı
Kritik altyapılar (enerji, su, sağlık, ulaşım), toplumun hayatta kalmasını sağlayan sistemlerdir ve bu sistemlere yönelik siber saldırılar yalnızca “veri kaybı” değil, patlama, elektrik kesintisi veya su zehirlenmesi gibi fiziksel felaketlerle sonuçlanabilir. Geleneksel IT (Bilgi Teknolojileri) güvenliği verinin gizliliğine odaklanırken, OT (Operasyonel Teknolojiler) ve SCADA sistemleri öncelikle süreçlerin kesintisiz çalışmasına (kullanılabilirliğe) ve insan güvenliğine odaklanır. Bu nedenle kritik altyapılarda güvenlik; IT ve OT ağlarının “Purdue Modeli” ile birbirinden izole edilmesini (Ağ Segmentasyonu), eski (legacy) cihazların önüne sanal yamalar yerleştirilmesini ve pasif izleme (Passive Monitoring) yapılarak anomali tespit edilmesini gerektirir. NIS2 gibi uluslararası regülasyonlar, sıfır güven (Zero Trust) mimarisini ve siber kriz anlarında fiziksel operasyonların güvenli bir şekilde manuel modlara alınmasını zorunlu kılarak siber direnci ulusal güvenlik seviyesine taşımaktadır.
Blokzincir ve Unutulma Hakkı (Blockchain & Right to be Forgotten)
Blokzincir (Blockchain), verileri kriptografik özetler (Hash) ile birbirine bağlayıp binlerce düğüme (Node) dağıtarak “mutlak değiştirilemezlik” vaat eder. Ancak bu özellik, KVKK Madde 7 ile bireylere tanınan “Unutulma Hakkı” (verilerin silinmesini talep etme hakkı) ile teknik bir çatışma yaratır. Bu krizi aşmak için “Privacy by Design” (Tasarım Yoluyla Mahremiyet) ilkesi gereği; verilerin zincir dışında (Off-Chain) saklanıp anahtarın imha edilmesi (Crypto-Shredding) veya verinin kendisini paylaşmadan doğruluğunu kanıtlayan Sıfır Bilgi İspatları (ZKP) gibi ileri seviye kriptografik yöntemler kullanılır.
Adli Bilişim ve Mahremiyet (Digital Forensics Privacy)
Adli Bilişim, bir suçun aydınlatılması için dijital delillerin toplanması ve analiz edilmesi sürecidir; ancak bu süreç bir “röntgen” değil, bir “cerrahi müdahale” titizliğinde yürütülmelidir. İş bilgisayarlarında dahi geçerli olan mahremiyet beklentisi nedeniyle uzmanlar; tüm veriyi okumak yerine Hedefli Arama (Keyword Searching), dosyayı açmadan kimlik tespiti yapan Hash Eşleştirme ve raporlardaki ilgisiz verilerin siyah bantla kapatıldığı Redaction (Karartma) tekniklerini kullanır. Delillerin ilk andan mahkemeye kadar olan yolculuğu ise Zincirleme Kanıt (Chain of Custody) prensibiyle saniye saniye kayıt altına alınarak hem adaletin hem de bireysel hakların korunması garanti altına alınır.