Mobil cihazlardaki güvensiz ortamlar, statik ve dinamik analiz süreçleriyle test edilmelidir. Doğru uygulanan standartlar, zafiyetleri minimuma indirir.
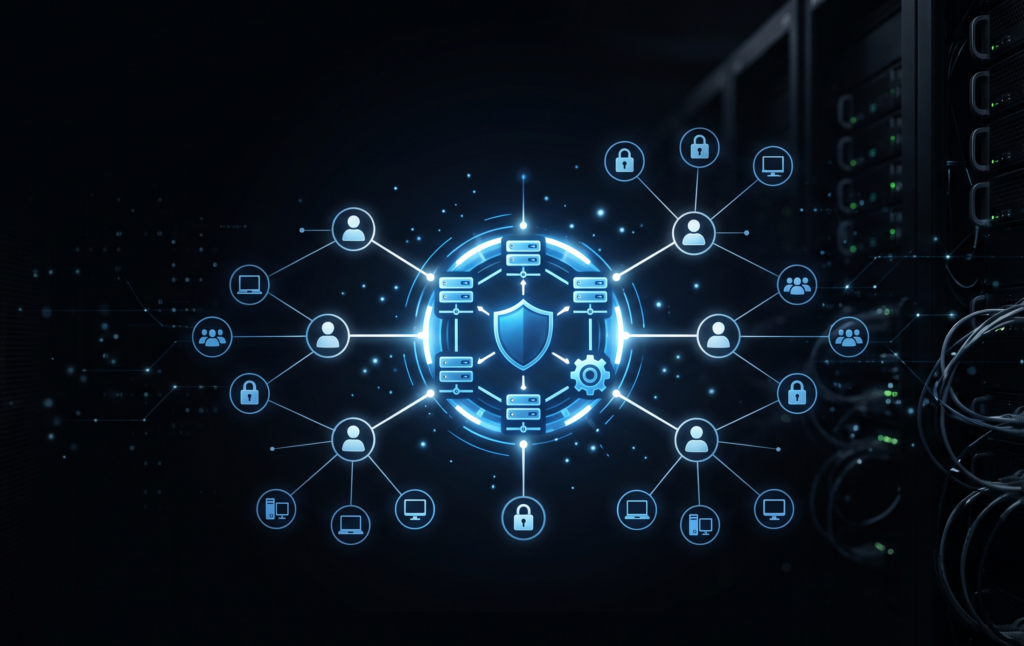
Active Directory, kurumsal ağların tüm kimlik ve yetki yönetimini üstlendiği için siber saldırganların ilk hedefi konumundadır ve bu yapının ele geçirilmesi tüm ağ kontrolünün kaybedilmesi anlamına gelir. Dış güvenlik duvarları veya otomatik tarama araçları iç ağdaki mantıksal yetki hatalarını ve yapılandırma eksikliklerini tespit etmekte yetersiz kaldığı için, bu güvenlik kör noktalarını saldırganlardan önce belirlemenin tek yolu düzenli iç ağ sızma testleri (pentest) gerçekleştirmektir.
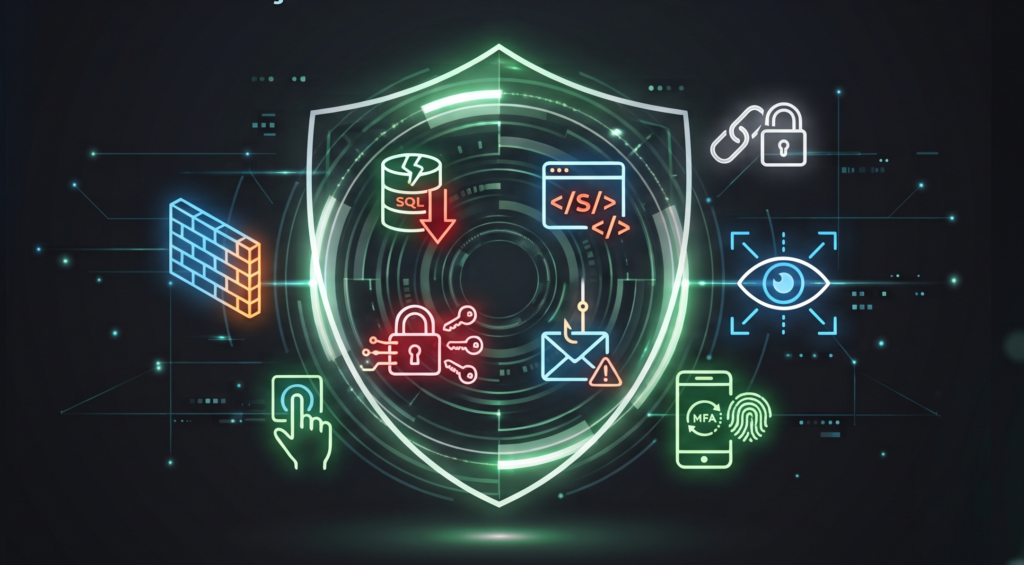
Bu yazı, kurumsal sistemlerde en sık karşılaşılan güvenlik zafiyetlerini (oltalama saldırıları, yamalanmamış yazılımlar, zayıf kimlik doğrulama, eksik ağ bölümlemesi, hatalı bulut yapılandırmaları ve yetersiz log takibi) ve bunlara karşı alınması gereken proaktif savunma tedbirlerini ele almaktadır. Siber güvenliğin yalnızca yazılım veya donanım almaktan ibaret olmadığını; aksine sürekli denetim gerektiren yaşayan bir süreç olduğunu vurgulamaktadır.
Web uygulamalarındaki güvenlik açıkları, kurumların veri kaybı ve siber saldırı riskiyle karşılaşmasına neden olabilir. SQL Injection, XSS ve yetkisiz erişim gibi zafiyetler düzenli güvenlik testleriyle tespit edilip önlenebilir. Güvenli bir sistem için sürekli denetim, güncel yazılımlar ve profesyonel güvenlik analizleri önemlidir.
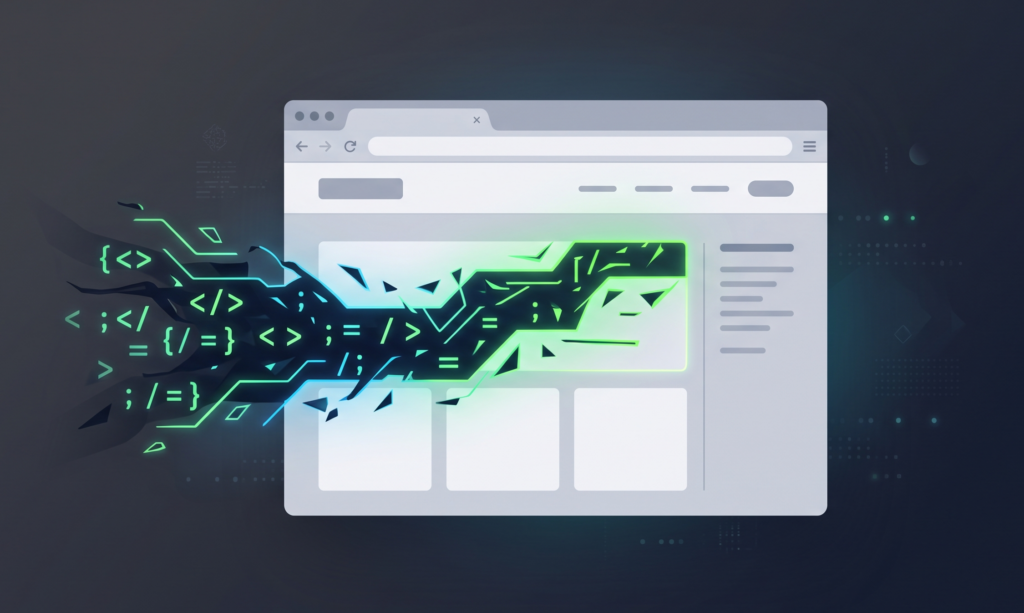
XSS (Cross-Site Scripting), web uygulamalarının kullanıcıdan aldığı verileri güvenli şekilde işleyememesi sonucu kullanıcı tarayıcısında yetkisiz kod çalıştırılmasına izin veren kritik bir güvenlik açığıdır. Stored, Reflected ve DOM-Based olarak üç temel türe ayrılan bu tehdit, özellikle yönetim panellerinde oturum bilgilerinin çalınması ve yetkisiz işlemler gerçekleştirilmesi gibi ciddi riskler doğurur.
DDoS dayanıklılık testleri kurumların yoğun trafik
saldırılarına karşı direncini ölçer ve hizmet kesintilerini başlamadan önler. Bu sayede itibar
kaybı sıfıra indirilir.
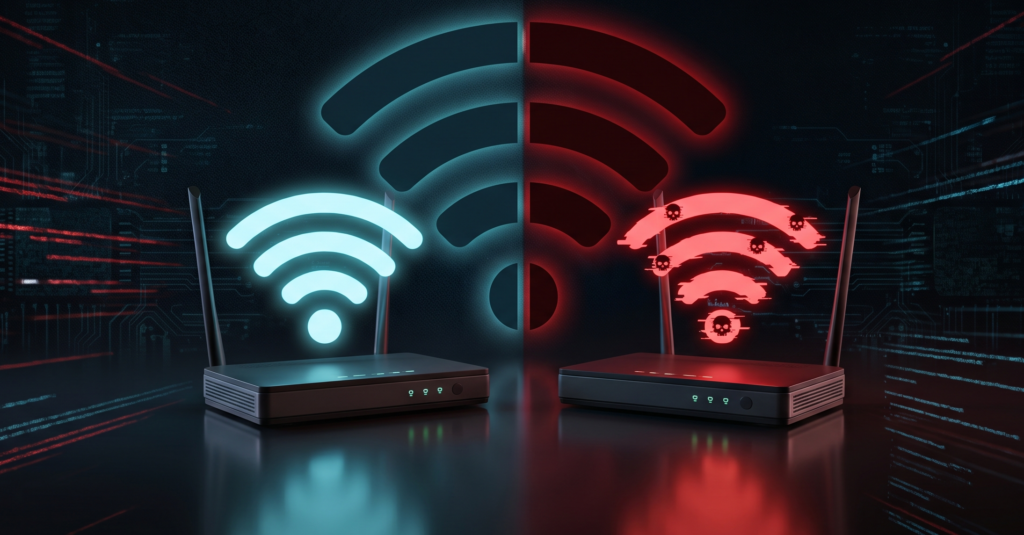
Sahte Erişim Noktası (Evil Twin), saldırganların kurumsal Wi-Fi ağını birebir taklit ederek çalışanların şifrelerini ve şirket verilerini çaldığı sinsi bir siber saldırıdır.
Bu tehditten tam koruma sağlamak için standart ağ şifreleri yerine sertifika tabanlı 802.1X mimarisi kurulmalı, havadan müdahale eden WIPS koruma sistemleri devreye alınmalı ve düzenli sızma testleri (pentest) ile ağ zafiyetleri proaktif olarak kapatılmalıdır.

Bu görsel, sızma testi sürecinde kurumsal sistemlerin güvenlik açıklarının bir uzman tarafından gerçek saldırgan bakış açısıyla test edilmesini temsil eder. Sibertim’in analiz ve raporlama yaklaşımını yansıtır.
Bugün siber güvenlik dediğimizde asıl cephe yazılımlar değil, doğrudan insan psikolojisi. Saldırganlar teknik sistemleri zorlamak yerine oltalama, sahte Wi-Fi ağları veya yönetici taklitleri gibi yöntemlerle bizim güven, merak ve panik gibi duygularımızı kullanıyor. Özellikle uzaktan çalışmanın yaygınlaşmasıyla bu tuzaklar çok daha tehlikeli hale geldi. İşte bu yüzden en güçlü savunmamız sadece antivirüs programları değil; çalışanların farkındalığını artıracak düzenli eğitimler, sahte oltalama testleri ve şirket içinde herkesin benimsediği güçlü bir güvenlik kültürü oluşturmaktır.
CWE Nedir ve Yazılım Zafiyetleri Sınıflandırması | Sibertim Sibertim · Yazılım Güvenliği · Zafiyet Sınıflandırması CWE Kavramı ve Yazılım Zafiyetlerinin Sınıflandırılması CWE nedir sorusu, yazılım güvenlik raporlarını standartlaştırmak isteyen herkesin ilk adımıdır. Güvenlik uzmanları genellikle “SQL enjeksiyonu” veya “yetkisiz erişim” gibi bulgular raporlar. Aslında bu ifadelerin arkasında ortak bir dille adlandırılan kök nedenler yatar. Farklı […]