Sibertim · Sızma Testi · Kripto Platform Güvenliği Kripto Borsalarında API Güvenliği Riskleri ve Alınması Gereken Önlemler Kripto borsaları, kullanıcılara otomatik alım satım yapma ve üçüncü taraf uygulamalarla entegrasyon kurma imkânı sunmak için genellikle geniş kapsamlı API erişimi sağlar. Platform bu erişimi doğru yönetmezse, esneklik ciddi bir zafiyete dönüşür. Kripto borsalarında API güvenliği hem platformu […]
E-ticaret platformlarında müşteri hesaplarını hedef alan credential stuffing, botnet saldırıları, oturum çalma teknikleri, finansal/hukuki riskler ve çok faktörlü doğrulamaya dayalı kurumsal savunma stratejileri detaylandırılmıştır.
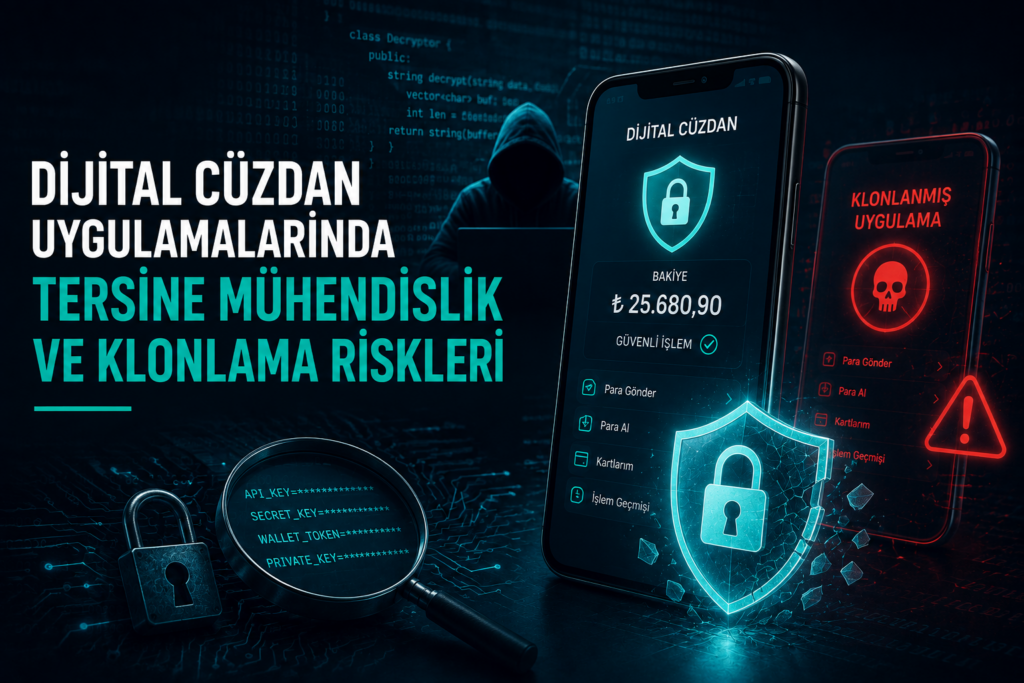
Dijital cüzdanların güvenliğini tehdit eden tersine mühendislik ve klonlama riskleri, alınması gereken teknik önlemler ve sızma testi yaklaşımları ele alınmıştır.
Sahte Wi-Fi ve halka açık ağlar, siber suçluların kafeler, oteller veya havalimanlarında kurdukları şifresiz ağlar Evil Twin Kötü İkiz taktikleri ve Ortadaki Adam MitM saldırıları yoluyla kullanıcıların verilerini çaldığı tehlikeli kablosuz dolandırıcılık yöntemleridir.
Bu makale, siber suçluların insan psikolojisinin evrimsel reflekslerini hedef alarak kriz ve panik ortamı yaratan acil durum (urgency) taktiklerini incelemektedir. CEO dolandırıcılığı, sahte BT uyarıları ve yasal ceza tehditleri gibi senaryolar üzerinden konuyu ele alan yazı; bilişsel zaafiyetlerin nasıl manipüle edildiğini ortaya koyarken; Dur ve Düşün kültürü, ikincil doğrulama kanalları, yapay zeka entegre tehdit yönetimi ve insan odaklı güvenlik stratejileri ile bu sinsi saldırılara karşı nasıl direnç geliştirileceğini detaylandırmaktadır.
Bu makale, çalışanların kişisel ve profesyonel sosyal medya hesaplarında yaptığı paylaşımların (ofis içi fotoğraflar, konum bilgileri, arka plan detayları), siber suçlular ve kurumsal casuslar tarafından Açık Kaynak İstihbaratı (OSINT) ve yapay zeka araçları aracılığıyla nasıl istihbarat kaynağına ve kurumsal sızma vektörüne dönüştüğünü incelemektedir. Çalışan hatalarından kaynaklanan güvenlik açıklarını ele alan makale; konum ifşaları, donanım sızıntıları ve stratejik ihlallere karşı kapsamlı sosyal medya politikaları, dijital hijyen kültürü, proaktif tehdit avcılığı ve farkındalık eğitimleri gibi stratejik savunma yöntemlerini detaylı bir şekilde sunmaktadır.
API güvenlik testleri kurumların modern uygulamalarını
veri sızıntılarına karşı korur. Uzmanlar sızma testleri ile sistemleri güvenceye alır.
Kurumsal risk yönetimi ve bilgi güvenliği entegrasyonu, siber zafiyetleri sadece BT problemi olmaktan çıkarıp yönetim kurulunun stratejik karar alma süreçlerine dahil eder. Bütünleşik bir yaklaşımla ele alınan dijital varlıklar; finansal kayıp, idari ceza ve itibar risklerine karşı proaktif olarak korunur.
SPK Bilgi Sistemleri Tebliği, sermaye piyasalarında faaliyet gösteren kurumların bilgi sistemlerini güvenli, sürdürülebilir ve denetlenebilir şekilde yönetmesini amaçlayan önemli bir düzenlemedir. Tebliğ; bilgi güvenliği, risk yönetimi, erişim kontrolleri, sızma testleri, log yönetimi ve iş sürekliliği gibi kritik süreçlere ilişkin temel yükümlülükleri belirler. Bu sayede kurumlar hem siber riskleri azaltabilir hem de düzenleyici gerekliliklere uyum sağlayarak güvenli ve kesintisiz hizmet sunabilir.
Kimlik avı, teknik zafiyetlerden ziyade sosyal mühendislik yoluyla insan psikolojisini hedef alan dijital dolandırıcılık yöntemidir.