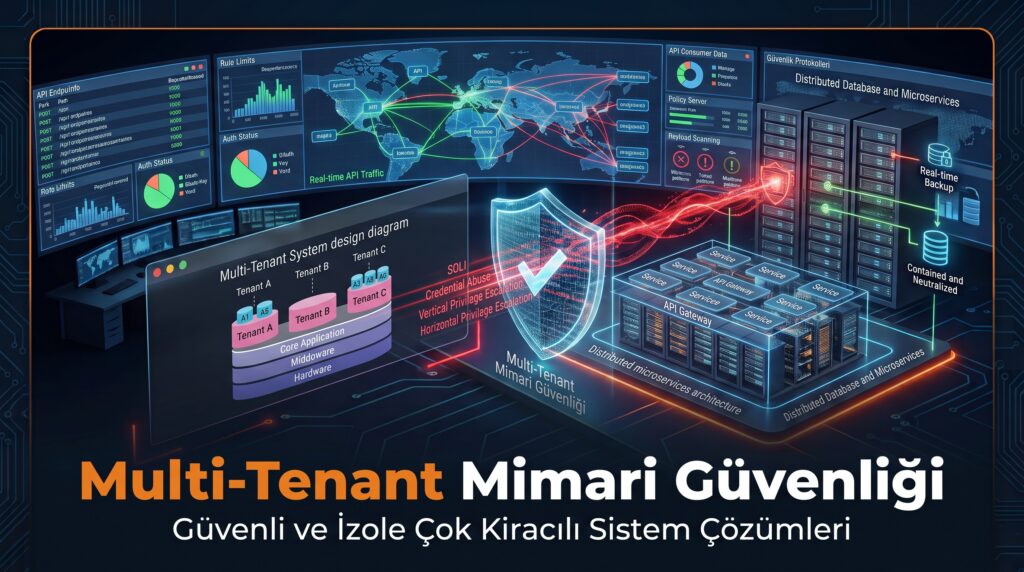
Bulut tabanlı yazılımlarda ortak altyapı paylaşımı maliyet avantajı sağlarken, en ufak izolasyon açığı felakete yol açabilir. Multi-tenant mimari güvenliği rehberimiz; paylaşımlı ve ayrık veritabanı modellerini, satır düzeyi güvenliği (RLS), bellek ve kuyruk izolasyonunu, kriptografik anahtar yönetimini ve kurumsal sızma testi standartlarını derin teknik ayrıntılarla inceler.
Kurumsal web platformlarını hedef alan saldırılara karşı proaktif savunma yöntemlerini, test adımlarını ve zafiyet giderme süreçlerini detaylandıran kapsamlı teknik rehber.
Endüstriyel Kontrol Sistemleri (ICS), SCADA, DCS ve PLC donanımlarının güvenlik mimarisi, BT/OT ayrımı, saha risk senaryoları ve IEC 62443 savunma standartlarını kapsayan 2300+ kelimelik teknik rehber.
Bağlı medikal donanımlar, HL7/DICOM protokol zafiyetleri, hastane ağlarında mikro segmentasyon, hasta güvenliğini tehdit eden senaryolar ve FDA/MDR regülasyonlarını kapsayan 2400+ kelimelik teknik rehber.
E-para kuruluşları için sızma testi çalışmaları; yasal regülasyon uyumu, RESTful API denetimleri, BOLA riskleri, mobil cüzdan güvenliği ve yarış durumlarını ele alan adımlarla fintek altyapılarını siber tehditlere karşı korur.
Karmaşık bulut ekosistemlerinde hatalı kurgulanmış API izinleri ve servis rollerinin yarattığı güvenlik açıklarını ele alır. Kurumların ayrıcalık suistimallerine karşı alabileceği en az ayrıcalık ve CIEM tabanlı önlemleri sıralar.
Rehber; bulut kimlik dizinlerinde parola püskürtme, zararlı OAuth onayları ve aşırı geniş yetkiler gibi riskleri detaylandırır. Koşullu Erişim politikaları, PIM yönetimi, telemetri takibi ve Sibertim’in uzman denetim metodolojisiyle eksiksiz bir koruma planı sunar.
Dijital haber portalları; ani ziyaretçi akınları, kamuoyu manipülasyonu ve ticari gelir modelleri nedeniyle siber saldırganların birincil hedefleri arasındadır. Bu makale; haber merkezlerinde son dakika DDoS saldırılarına karşı koyma, CMS panel güvenliği, sahte manşet yerleştirme riskleri ve zararlı reklam (malvertising) operasyonlarını engelleyen çok katmanlı savunma stratejilerini inceler.
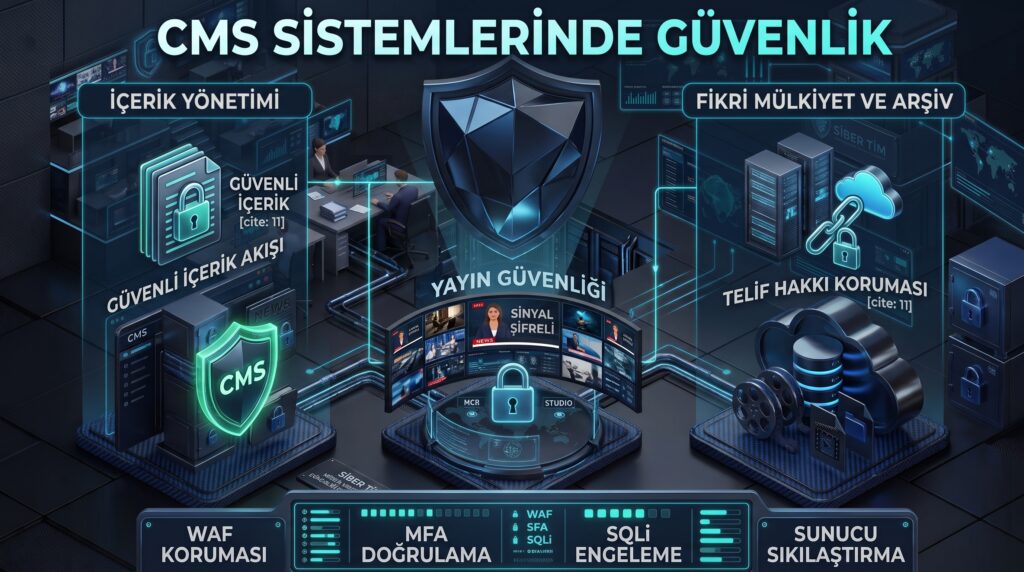
İçerik Yönetim Sistemleri (CMS), esnek modüler yapıları nedeniyle web dünyasının merkezindedir ancak siber saldırganların da en çok taradığı hedeflerin başında gelir. Bu makale; terk edilmiş eklentiler, kaba kuvvet (brute force) saldırıları, SQL Injection, dosya izinleri ve Headless CMS mimarilerinde alınması gereken sıkılaştırma adımlarını inceler.
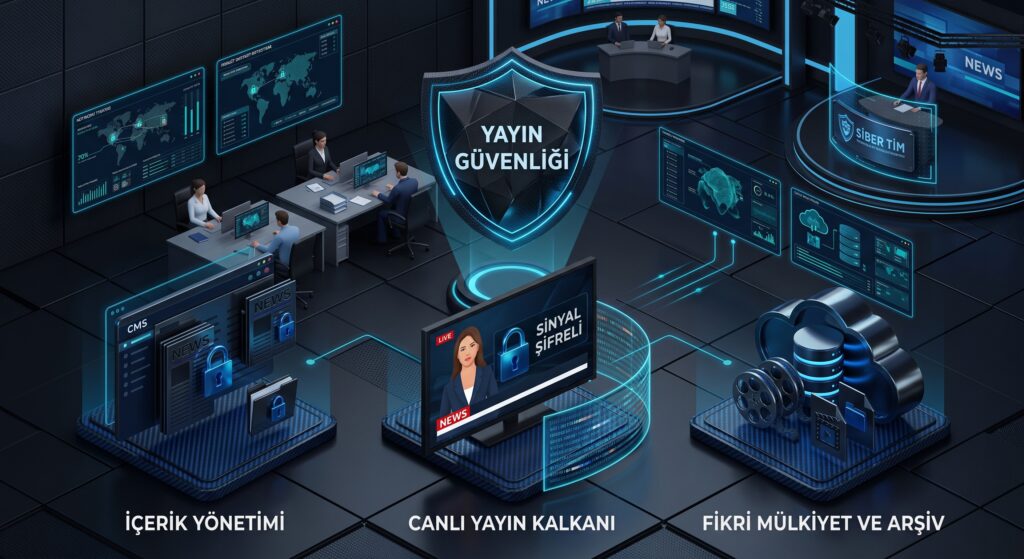
Medya ve yayıncılık kuruluşları; kamuoyu etki gücü, yüksek takipçi trafiği ve dijital telif varlıkları nedeniyle siber saldırganların birincil hedeflerindendir. Bu makale; haber merkezlerinde içerik hırsızlığı, içerik yönetim sistemi (CMS) açıkları, sosyal medya hesap gaspları ve canlı yayın sabotajlarına karşı alınması gereken teknik tedbirleri inceler.