Firmware dosyalarında gömülü parola, API key, token ve özel anahtarların bulunması ciddi bir güvenlik riski oluşturabilir. Bu bilgiler statik ve dinamik analiz yöntemleriyle tespit edilerek yetkili ortamlarda doğrulanmalı ve raporlanmalıdır. Özellikle aynı kimlik bilgilerinin birden fazla cihazda kullanılması, tek bir sızıntının tüm ürün ailesini ve bağlı bulut servislerini etkileyebilmesine yol açabilir.
Eğitim kurumları; geniş kullanıcı kitleleri, açık ağ mimarileri ve yüksek değerli veri varlıkları nedeniyle siber saldırganların birincil hedefleri arasındadır. Bu makalede kampüs ağlarını fidye yazılımları, veri ihlalleri ve kimlik avı saldırılarına karşı korumaya yönelik uçtan uca savunma modelleri, teknik uygulama adımları ve kurumsal güvenlik stratejileri ayrıntılarıyla ele alınmaktadır.
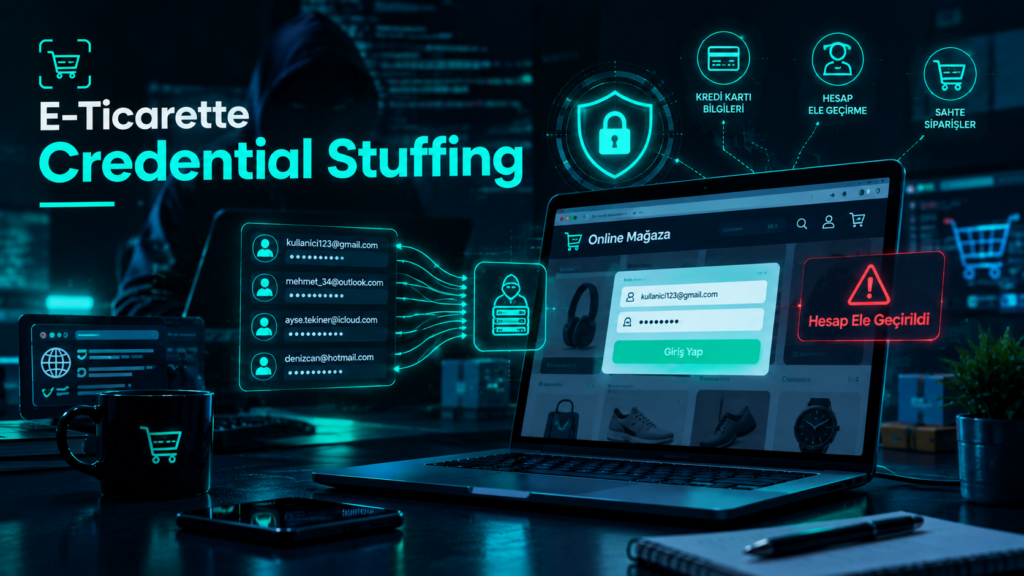
E-ticaret platformları, milyonlarca sızdırılmış kullanıcı adı ve parola kombinasyonunu deneyen otomatik botnet ordularının birincil hedefidir. E-ticarette credential stuffing rehberimiz; hesap ele geçirme (ATO) mekanizmalarını, davranışsal biyometri analizlerini, hız sınırlama kurgularını ve kurumsal savunma mimarilerini detaylandırır.
İçerik yönetim sistemleri (CMS), esnek yapıları ve geniş eklenti ekosistemleri nedeniyle siber saldırganların birincil hedefidir. CMS sistemlerinde güvenlik rehberimiz; çekirdek yazılım sertleştirmeyi, kimlik doğrulama mimarilerini, dosya bütünlüğü izlemeyi ve veritabanı katmanındaki savunma adımlarını kapsamlı teknik detaylarla sunmaktadır.
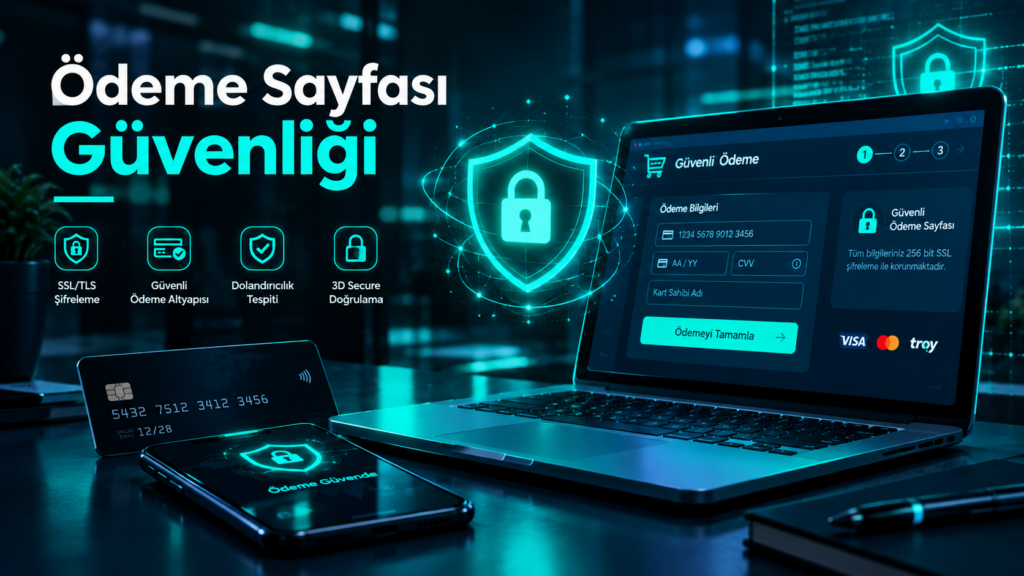
E-ticaret platformlarında ödeme sayfası güvenliği, finansal verilerin korunması ve müşteri itibarının sürdürülmesi için en kritik hattır. Rehberimiz; JavaScript temelli kart kopyalama (skimming) saldırılarını, CSP başlıklarını, tokenizasyon yöntemlerini ve kurumsal ödeme kalkanı adımlarını detaylıca ele alır.
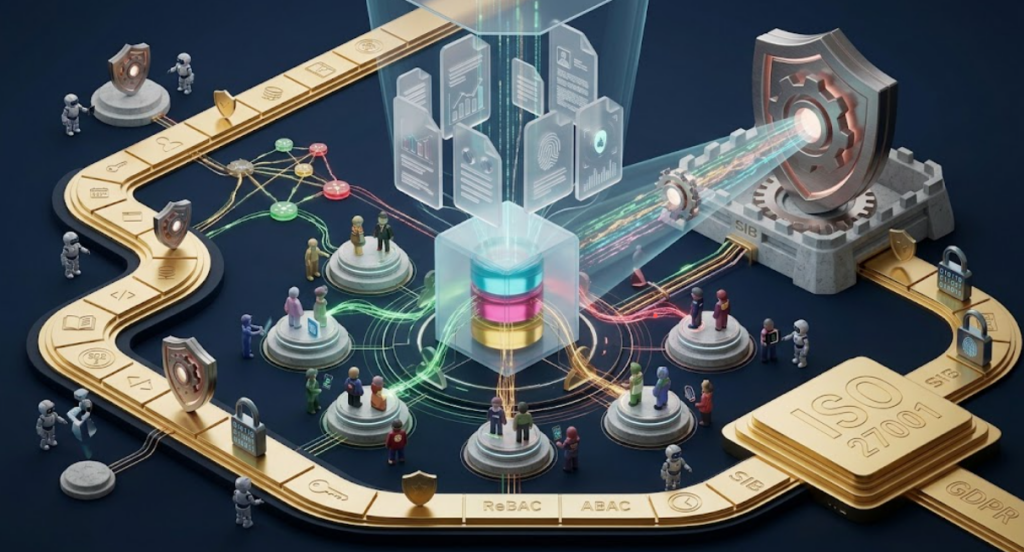
Bulut tabanlı yazılımlarda doğru erişim denetimi mimarisi kurmak, kiracı verilerini ayırmanın ve veri sızıntılarını önlemenin temel şartıdır. SaaS uygulamalarında yetkilendirme rehberimiz; rol ve öznitelik tabanlı modelleri, satır düzeyi veritabanı güvenliğini, merkezi yetki motorlarını ve API güvenlik standartlarını teknik detaylarıyla ele alır.
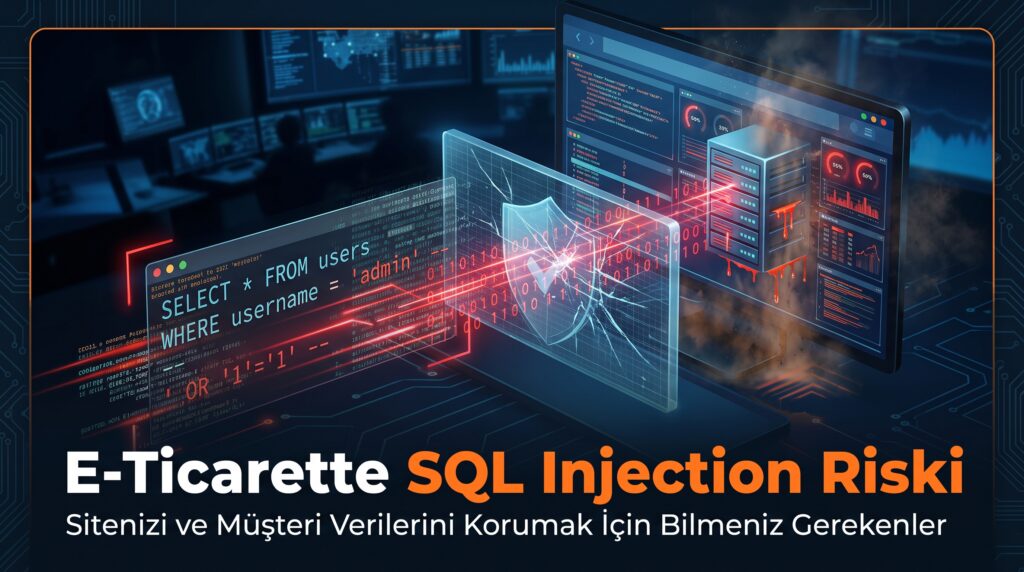
Çevrim içi perakende platformlarında kullanıcı girdilerinin filtrelenmemesi tüm müşteri veritabanını açık hedef haline getirir. E-ticarette SQL injection riski rehberimiz; arama ve sepet alanlarındaki zafiyetleri, kör (blind) SQLi mekanizmalarını, ORM güvenlik açıklarını, yetki kısıtlamalarını ve parametreli sorgu standartlarını teknik ayrıntılarıyla inceler.
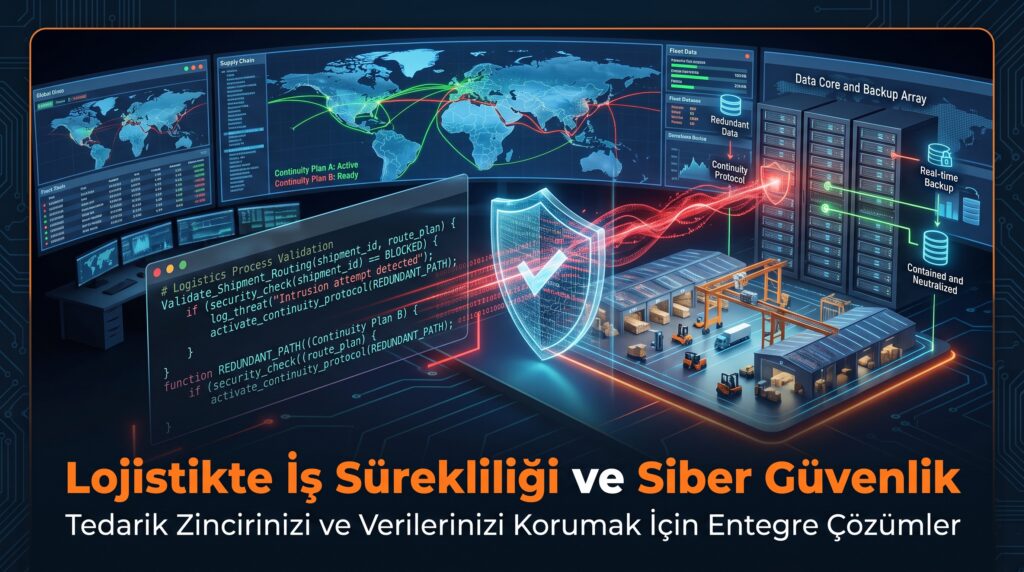
Küresel tedarik zincirleri ve depolama ağları, tek bir siber kesintide küresel ticareti durdurabilecek kritik altyapılardır. Lojistikte iş sürekliliği ve siber güvenlik rehberimiz; WMS/TMS sistemlerinin korunmasını, IoT filo telemetri güvenliğini, fidye yazılımı acil müdahale adımlarını ve ISO 22301 standartlarına uyumlu kriz mimarisini teknik detaylarıyla sunmaktadır.
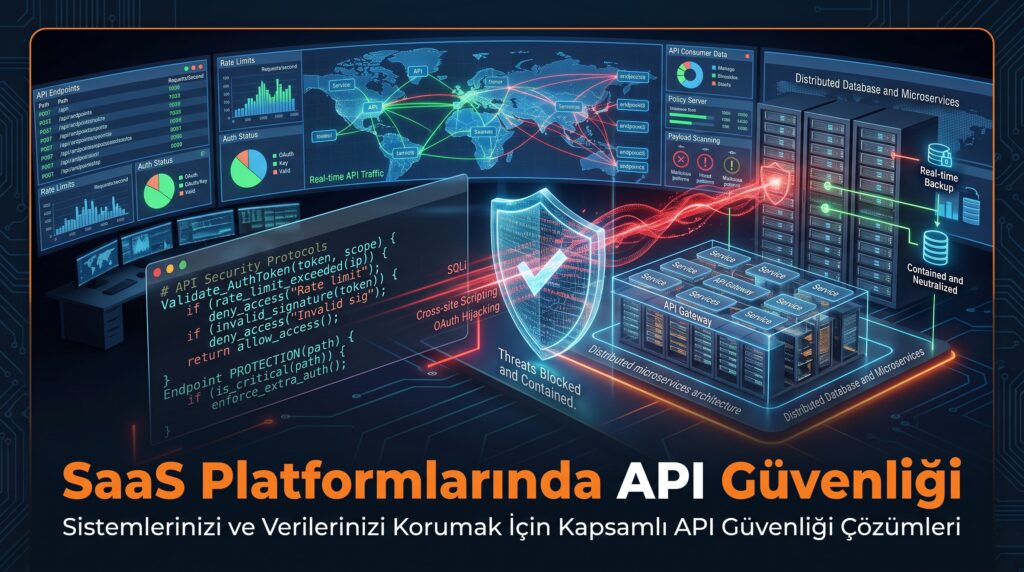
Bulut tabanlı yazılım (SaaS) mimarileri tüm veri akışını API uç noktaları üzerinden yönetir. SaaS platformlarında API güvenliği rehberimiz; kırık nesne düzeyinde yetkilendirme (BOLA) açıklarını, JWT token manipülasyonlarını, hız sınırlama mekanizmalarını, API Gateway kalkanını ve kurumsal test metodolojilerini derin teknik ayrıntılarla inceler.
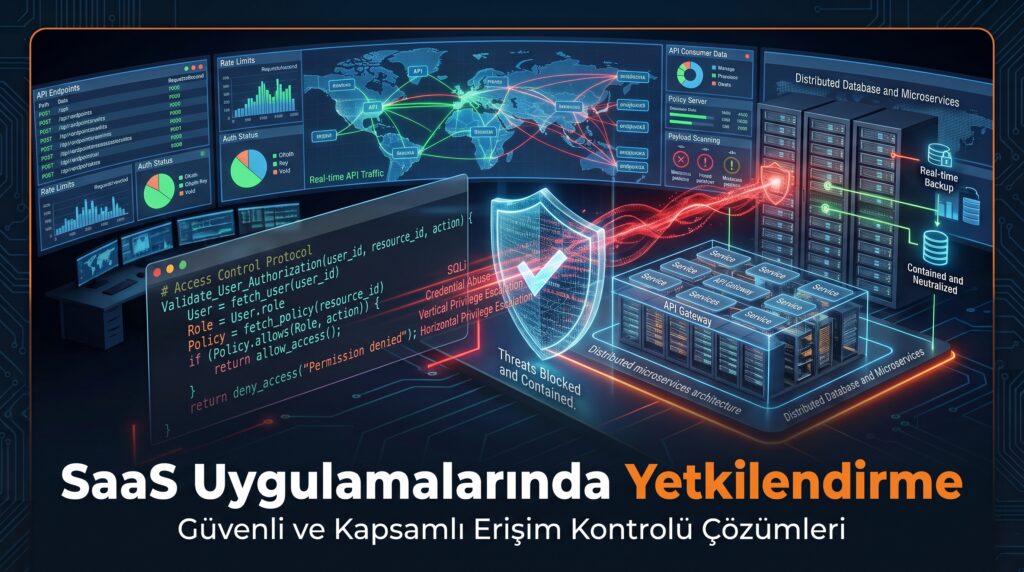
Bulut tabanlı yazılımlarda doğru erişim denetimi mimarisi kurmak, kiracı verilerini ayırmanın ve veri sızıntılarını önlemenin temel şartıdır. SaaS uygulamalarında yetkilendirme rehberimiz; rol ve öznitelik tabanlı modelleri, satır düzeyi veritabanı güvenliğini, merkezi yetki motorlarını ve API güvenlik standartlarını teknik detaylarıyla ele alır.