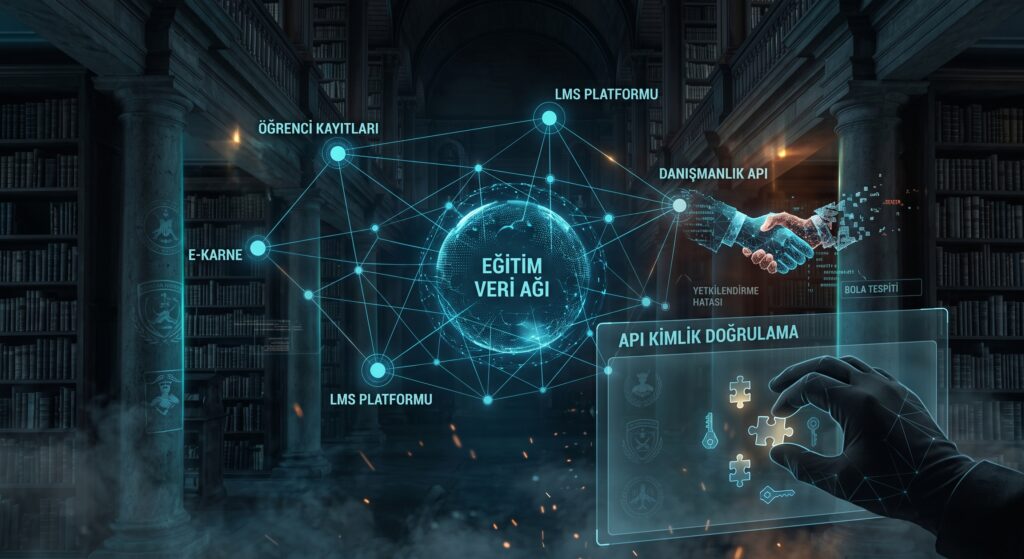
Eğitim sistemlerinde API güvenliği, şifreli veri akışı ve yetkilendirme kontrollerini simgeleyen modern siber güvenlik mimarisi grafiği.
Fabrikalarda iş sürekliliği ve siber güvenlik, üretim hatlarının plansız duruşlarını engellemeyi hedefler. Akıllı sistemlerle kurumsal ağlara bağlanan PLC ve SCADA altyapıları, doğrudan fidye yazılımlarının hedefindedir. Kesintisiz üretim için IT ve OT ağları izole edilmeli, çevrimdışı yedekleme yapılmalı ve düzenli endüstriyel sızma testleri uygulanmalıdır.
Online sınav platformlarında güvenli bir değerlendirme ortamı sağlamak, yalnızca adayın kamerasını izlemekle veya basit kilitli tarayıcılar kullanmakla sınırlı değildir. Gerçek koruma; soru havuzunun istemciye şifreli ve tekil iletildiği, süre ve puanlama kontrollerinin sunucu tarafında yönetildiği sıfır güven mimarisine dayanır. Sanal makine kullanımı, HDMI ayırıcılar ve yapay zekâ destekli kopya girişimleri ancak derinlemesine savunma stratejileriyle engellenebilir. Ani kullanıcı yüklerine karşı dayanıklılık ve sistem açıklarının kapatılması için sınav öncesinde düzenli sızma testlerinin yapılması kurumsal güvenilirliğin temel şartıdır.
Bu rehberde, endüstriyel kontrol ve OT sistemlerinde zero trust mimarisinin önemi, uygulama adımları, karşılaşılan zorluklar ve en iyi uygulamalar detaylıca incelenmektedir.
Kurumsal eğitimlerin merkezi olan LMS sistemlerinde güvenlik önlemleri, veri ihlallerini önlemek ve öğrenci gizliliğini korumak için kritik önem taşır.
Çevrim içi ödeme kanallarında finansal veri sızıntılarını önlemek için SSL şifreleme, 3D Secure 2.0 doğrulaması, PCI-DSS standartları ve tokenizasyon katmanlarının entegre kullanılması gerekir. Sibertim’in uzman sızma testleri ile altyapıdaki zafiyetler saptanarak tam koruma sağlanır.
Kart verilerinin kimlik avı, yama eksikliği, zayıf parola ve ağ segmentasyon zafiyetleri yüzünden sızdığı; PCI DSS uyumu, tokenizasyon ve düzenli sızma testleriyle bu riskin büyük ölçüde azaltılabildiği anlatılıyor.
PCI DSS standartları, kart verisini işleyen tüm kurumlar için küresel ölçekte bağlayıcı teknik kurallar bütünüdür. Şifreleme, ağ izleme, düzenli zafiyet taramaları ve sızma testleri uyumluluğun temel direkleridir.
Lojistik firmalarına yönelik siber tehditler her geçen gün artmaktadır. Tedarik zincirindeki zayıf halkalar, fidye yazılımları ve OT/IT sistemlerinin birleşimi devasa riskler oluşturur. Bu riskleri bertaraf etmek için sıfır güven mimarisi ve düzenli sızma testleri uygulamak hayati önem taşır.
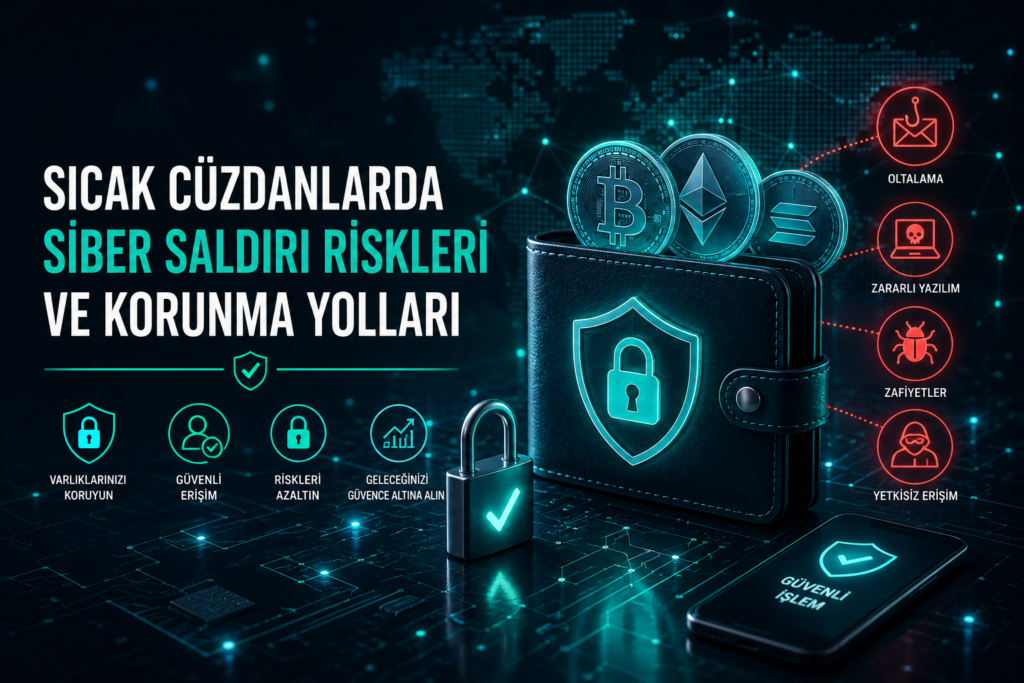
Sıcak cüzdanlar, sürekli internet erişimleri sebebiyle siber korsanların öncelikli hedefleri arasında yer alır. Zararlı yazılımlar, sahte eklentiler ve oltalama yöntemleriyle gerçekleştirilen attacks, ciddi bakiye kayıplarına yol açabilir. Çoklu imza, donanım doğrulama ve düzenli zafiyet analizleri bu riskleri engellemede en etkili çözümlerdir.