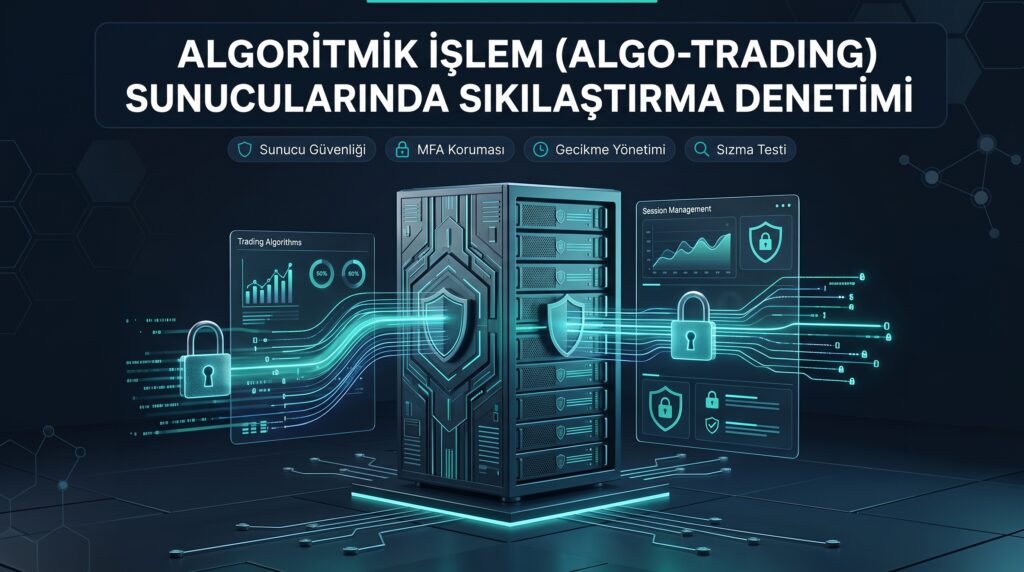
Yüksek frekanslı finansal işlem sunucularında kernel optimizasyonu, SSH güvenliği, DMA koruması, FIX protokol denetimleri ve CIS Benchmarks standartlarını kapsayan kurumsal rehber.
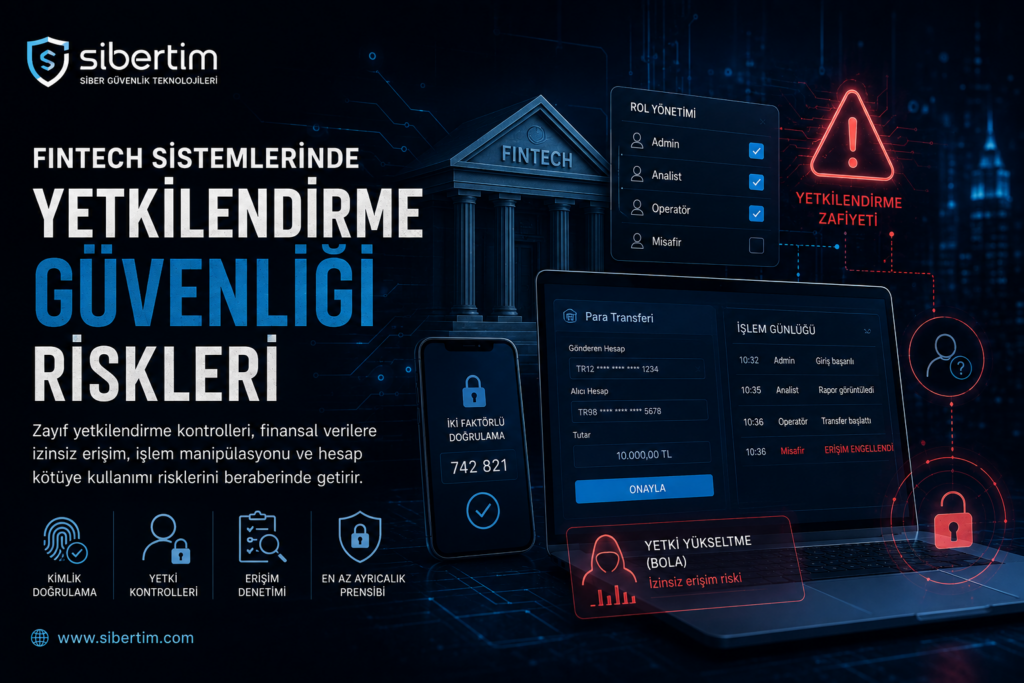
Finansal teknoloji (Fintech) uygulamalarında sıkça karşılaşılan dikey ve yatay yetki yükseltme (BOLA/IDOR) saldırılarını, token güvenliğini ve ayrıcalıklı hesap yönetimi (PAM) standartlarını inceleyen detaylı siber güvenlik rehberi.
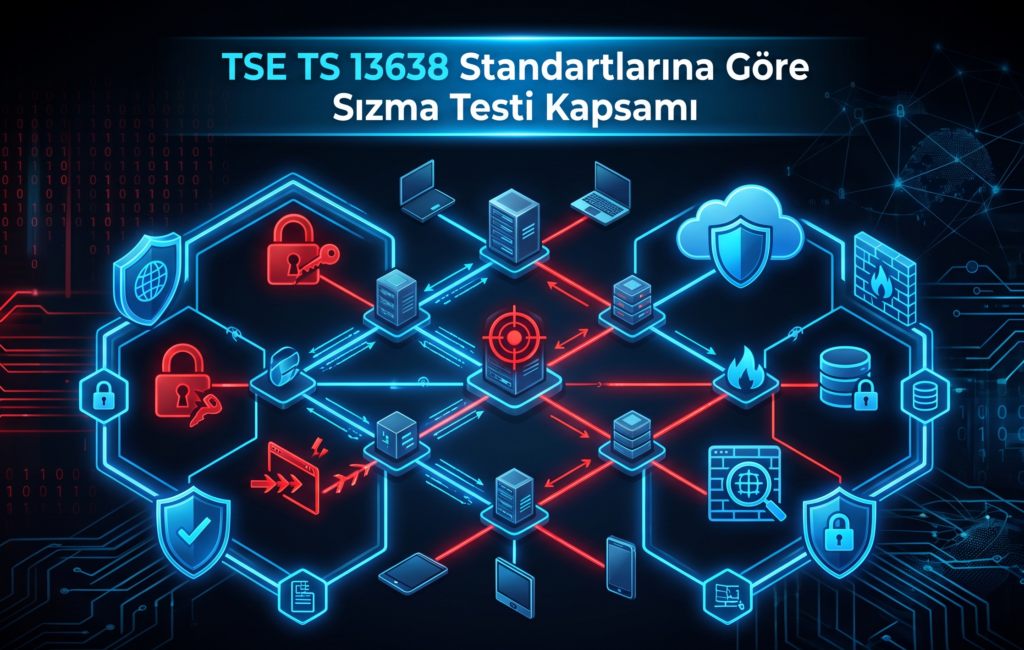
TS 13638 standardı, Türkiye’de sızma testi hizmeti veren firmaları A, B ve C sınıfı yetki belgeleriyle sınıflandırır. Personeli Stajyer’den Kıdemli’ye dört seviyede belgelendirir. Ağ, web, mobil, sosyal mühendislik ve SCADA dahil teknik test alanlarını kapsar. KVKK, BDDK ve EPDK mevzuatlarına uyum için TSE belgeli firma ile çalışmak zorunludur.
İç tehditler çalışan hataları, kötü niyetli kişiler ve üçüncü taraf erişimlerinden kaynaklanır.

Kablosuz ağ denetimleri güvenlik açıklarını ve kaçak erişim noktalarını belirler. Ayrıca ISO 27001, KVKK ve PCI-DSS mevzuatlarına uyum sağlar. Sonuç olarak düzenli denetimler veri ihlallerini önler ve kurumsal itibarı korur.

Kablosuz ağ şifrelerinin periyodik olarak değiştirilmesi siber tehditleri engeller. Eski parolalar zamanla zayıflar. Şirketler yenileme süreçlerini uygular. Ekipler güvenliği sağlar.
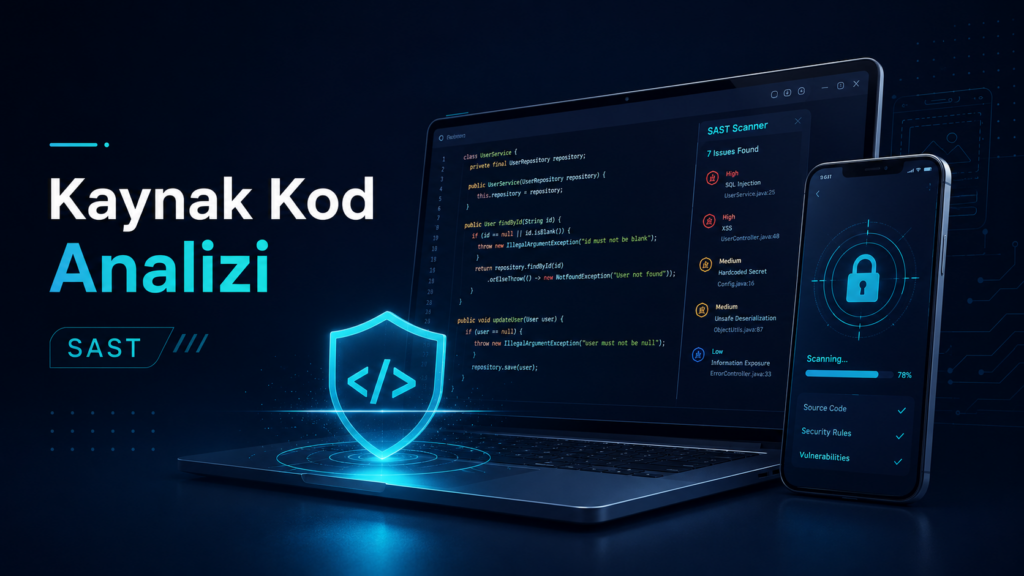
SAST, kaynak kod güvenlik açıklarını yazılım canlıya çıkmadan belirler.
Crown jewel yaklaşımı, kurumların en kritik dijital varlıklarını belirlemesini ve güvenlik kaynaklarını bu varlıkları koruyacak şekilde önceliklendirmesini sağlar.
Zayıf parolaların kurumsal güvenliğe etkisini, kimlik bilgilerinin ele geçirilme yöntemlerini ve güçlü parola, MFA, LAPS ile sızma testi gibi korunma adımlarını inceleyin.
Supply Chain Attacks’e Karşı Korunma Yöntemleri Nelerdir?
Supply chain attacks (tedarik zinciri saldırıları) korunma yöntemleri; geleneksel çevre ve sınır güvenliği paradigmalarını tamamen terk ederek, tüm dış bileşenlere ve üçüncü taraflara karşı Sıfır Güven (Zero Trust) ve Kriptografik Şeffaflık ilkeleri üzerine kurgulanması gereken stratejik bir ekosistem güvenliği disiplinidir. Süreç; yazılım yaşam döngüsünün (DevSecOps) en erken aşamasında CycloneDX/SPDX formatında dinamik SBOM (Software Bill of Materials) envanterinin üretilmesini, SLSA (L1-L4) standartlarının dayatılmasını ve bileşenlerin Sigstore/Cosign ile doğrulanmasını içerir. Dış tedarikçi erişimleri ZTNA ve Just-in-Time PAM mekanizmalarıyla sınırlandırılıp ağ katmanında mikrosegmentasyonla izole edilirken; KVKK, 7545 Sayılı Kanun, NIS2 ve DORA gibi katı regülasyonların tedarikçi denetim yükümlülükleri, SOAR tabanlı koordineli olay müdahale (Joint IR) playbook’ları ve otomatik kanıt üretimiyle kurumsal siber direncin en üst düzey ve geleceğe hazır kalkanına dönüştürülür.