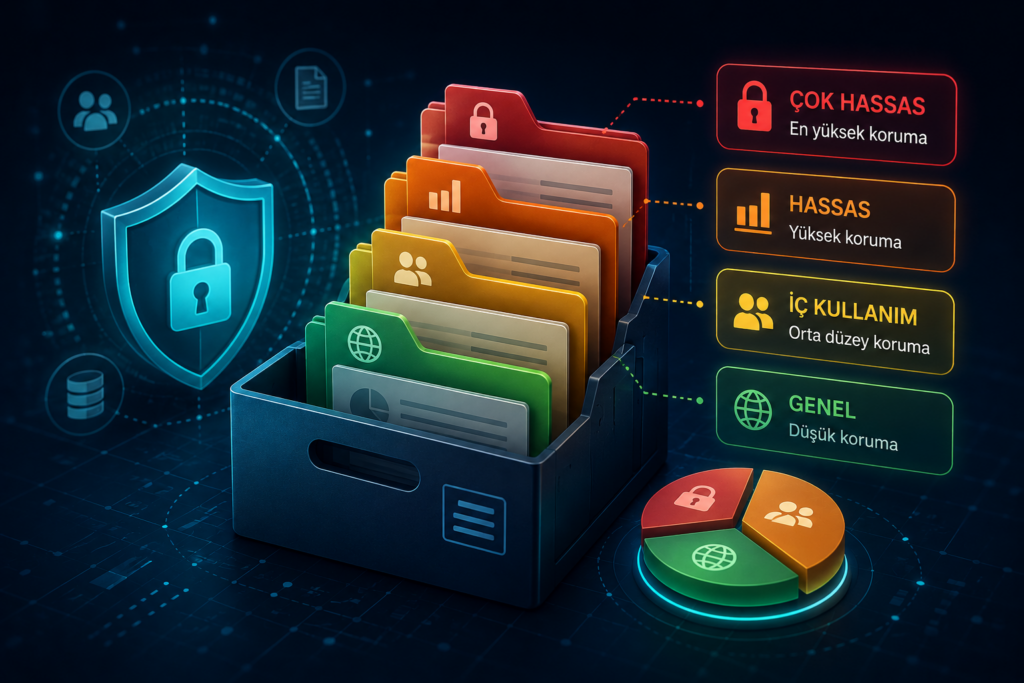
Varlık Sınıflandırması Yöntemleri ve Veri Değeri | Sibertim Sibertim · Siber Güvenlik · Varlık Yönetimi Varlık Sınıflandırması Yöntemleri ve Veri Değeri Günümüz dijital dünyasında kurumlar sürekli veri üretmektedir. Ancak üretilen her bilgi parçası aynı önemde değildir. Bu nedenle şirketler siber savunma bütçelerini doğru yönetmelidir. Bunun için de etkili varlık sınıflandırması yöntemleri uygulamalıdır. Bu rehberde dijital […]
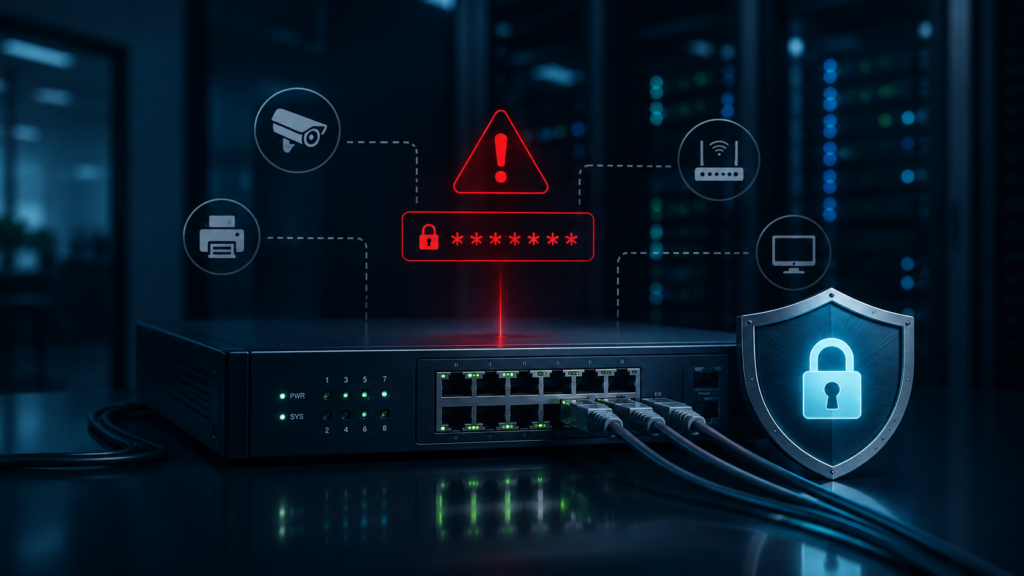
Varsayılan şifreler, ağ cihazlarını botnet, veri sızıntısı ve iç ağ saldırılarına açık hâle getirir.
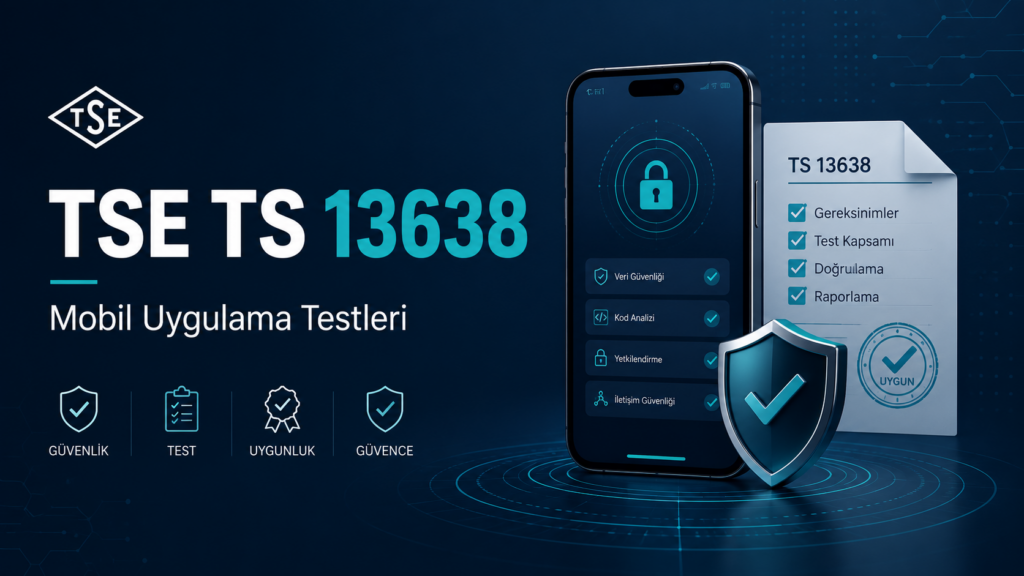
TS 13638 testleri, mobil uygulamalardaki güvenlik açıklarını ve veri risklerini ortaya çıkarır.
Kurumsal kimlik yönetimi IAM, kullanıcı yetkilerini merkezi biçimde yönetir. MFA, SSO, Zero Trust ve PAM çözümleri yetkisiz erişim riskini azaltır.
Bu görsel, Sibertim’in TSE onaylı sızma testi ve siber güvenlik hizmetlerini temsil etmek amacıyla hazırlanmıştır. Dijital asma kilit, TSE amblemi ve akan ikili kodlar; bilgi güvenliği, sistem koruması, sızma testleri ve kurumsal siber dayanıklılığı simgeler. Görsel, Sibertim’in kurumsal renk paletiyle uyumlu modern bir tasarıma sahiptir ve TSE standartlarına uygun siber güvenlik hizmetlerini görsel olarak ifade eder.
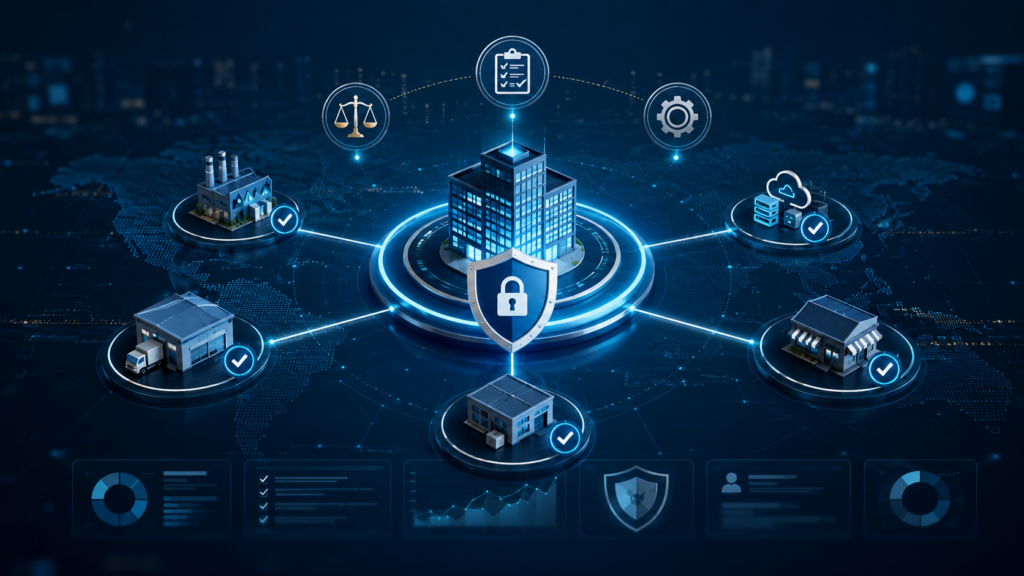
Tedarikçileri teknik, hukuki ve operasyonel risklere karşı düzenli olarak denetleyin.
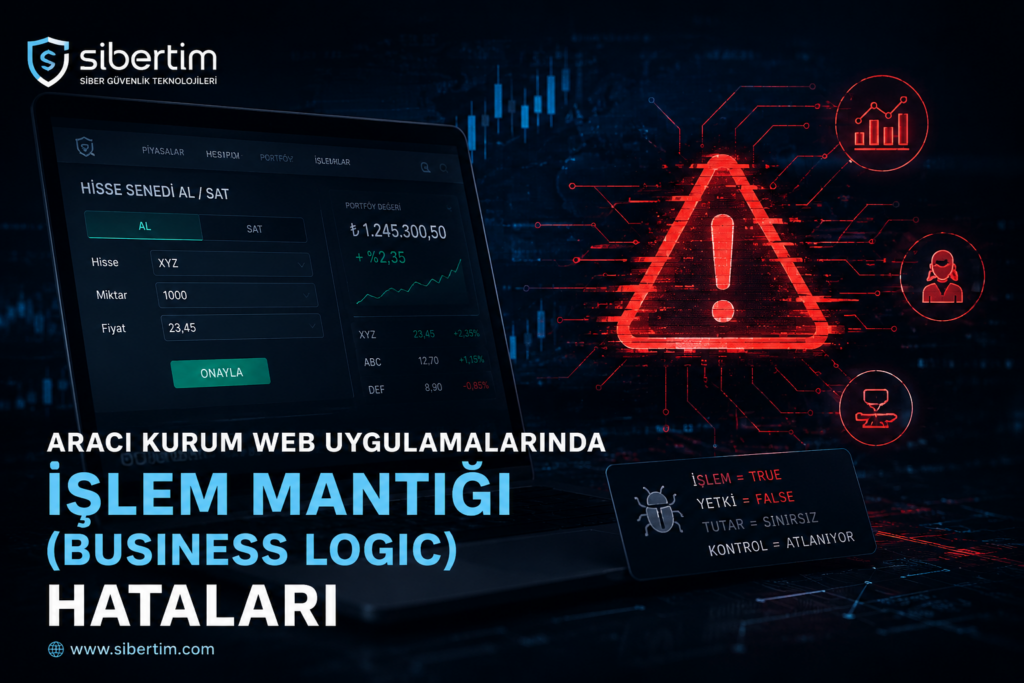
Aracı kurumlarda işlem mantığı ve race condition açıkları, kodlama hatasından değil iş akışı tasarımındaki eksiklerden doğar. Otomatik tarayıcıların yakalayamadığı bu açıklar; teminat aşımı, negatif bakiye ve yetkisiz emir iletimi gibi doğrudan finansal kayıplara yol açar. Riskleri önlemek için sunucu taraflı atomik doğrulamalar, veritabanı kilitleri ve sektörel manuel sızma testleri şarttır.
Sözleşmeler, tedarikçi risklerini hukuki ve teknik şartlarla sınırlar.
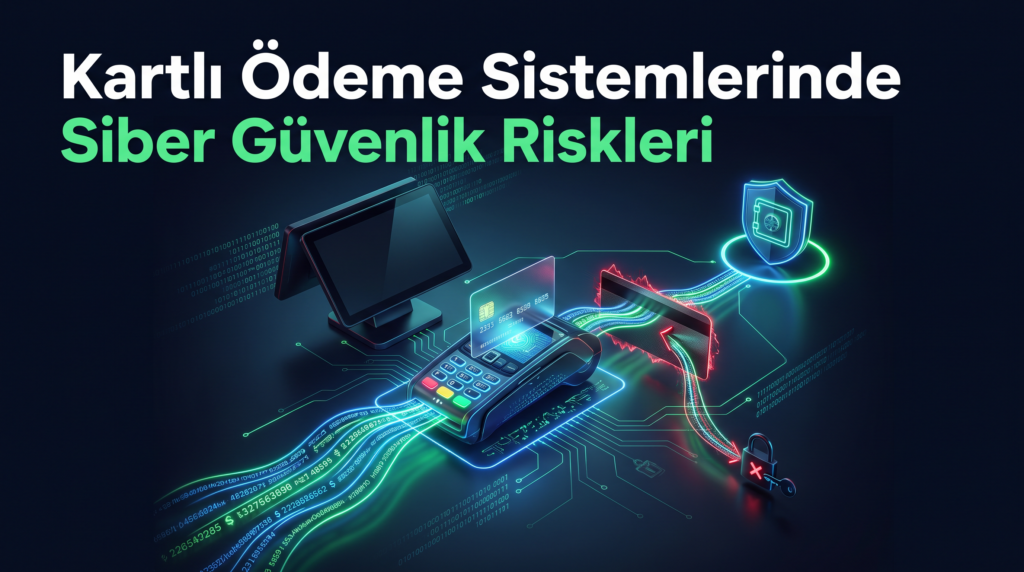
Fiziksel POS ve sanal e-ticaret altyapılarında kullanıcı girdilerini ve ödeme verilerini korumak hayati önem taşır. Ağ segmentasyonu, uçtan uca şifreleme ve tokenizasyon teknolojileri kullanılarak kredi kartı verilerinin siber korsanlar tarafından çalınması engellenir.
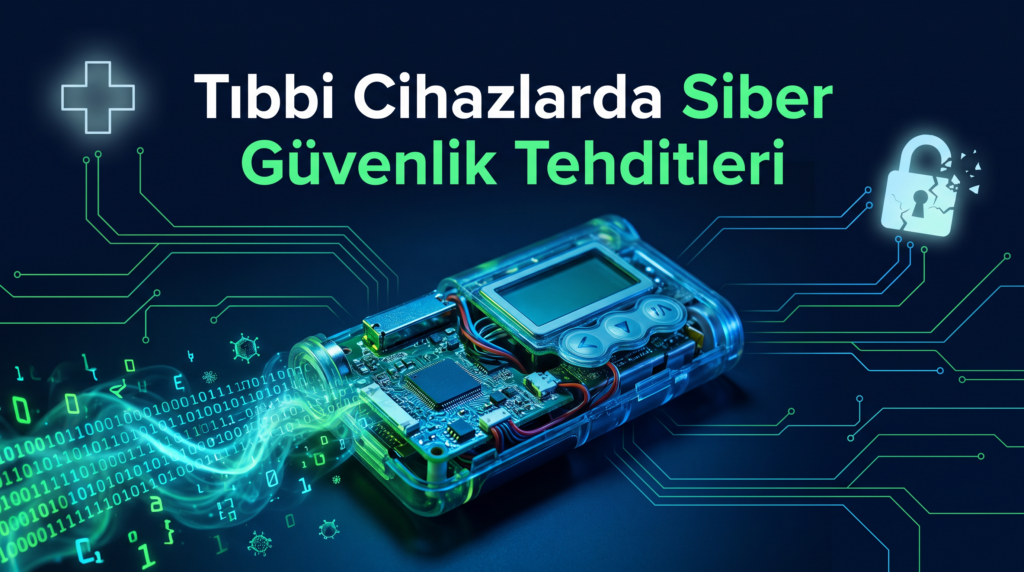
Ağa bağlı çalışan tıbbi cihazlar doğrudan insan hayatını etkileyen hassas sistemlerdir. Eski yazılım bileşenleri, şifrelenmemiş veri akışları ve yetersiz parola politikaları sağlık altyapılarını savunmasız bırakır. Düzenli sızma testleri, mikro ağ bölümlendirmesi ve sıkı kimlik doğrulama politikaları hastane ağlarını tam korumaya alır.