Microservice Mimarisinde Pentest
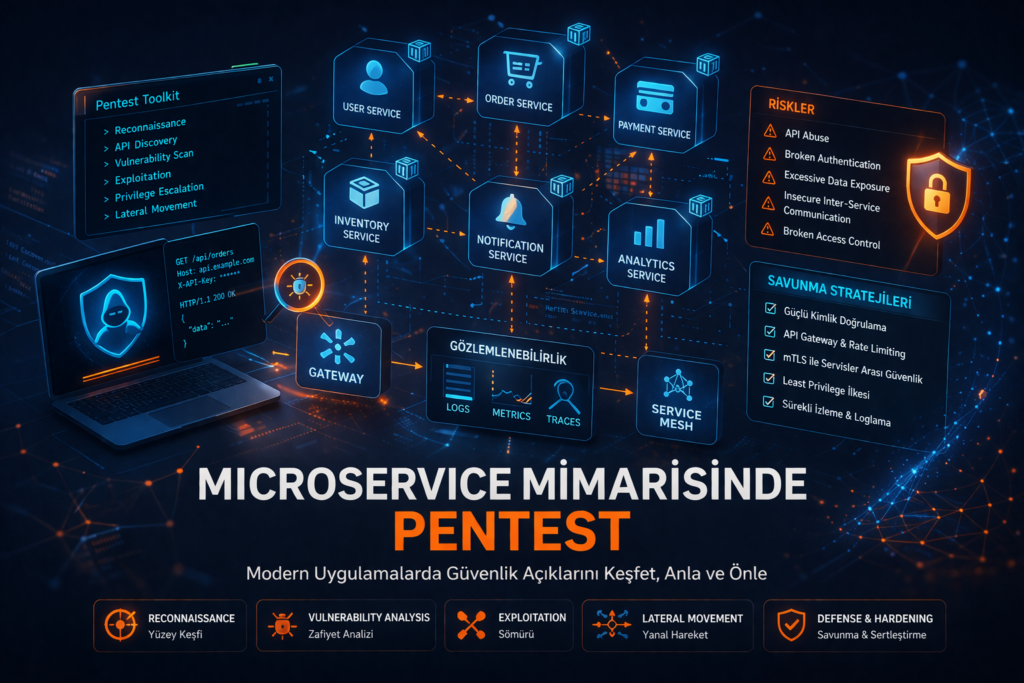
Microservice mimarilerinde güvenlik, bağımsız servislerin kendi iç zafiyetlerinden ziyade, bu servislerin birbirleriyle nasıl haberleştiği, kimlik doğruladığı ve veri paylaştığı katmanlarda kritikleşir; bu nedenle Microservice Pentest süreçleri, Sıfır Güven (Zero Trust) prensibiyle mTLS yapılandırmalarını, Service Mesh (Istio, Linkerd) politikalarını ve API yetki zincirlerini (BOLA/IDOR) hedef alan, dinamik ve mimari odaklı bir metodolojiyle yürütülmelidir.
API Rate Limit Bypass Teknikleri: Sınırları Aşma Yöntemleri ve Savunma Stratejileri
API Rate Limiting, kaynak tüketimini ve kötüye kullanımı engellemek için kritik bir bariyer olsa da, saldırganlar; Header Manipülasyonu (X-Forwarded-For), Dinamik IP Rotasyonu, HTTP/2 Multiplexing ve GraphQL Batching gibi tekniklerle bu sayaçları sıfırlayabilmekte veya tamamen bypass edebilmektedir. Etkili bir savunma inşa etmek için sadece IP tabanlı değil; kullanıcı kimliği, cihaz parmak izi ve iş mantığı hassasiyetini birleştiren Adaptive Rate Limiting modelleri benimsenmeli ve sistemin “X-Forwarded-For” gibi güvenilmeyen başlıklara olan bağımlılığı mimari düzeyde minimize edilmelidir.
Sosyal Mühendislik ile Şirkete Sızma Hikayesi: Yetkili Bir Pentest Senaryosu
Sosyal mühendislik sızma testi, teknik güvenlik duvarlarının ötesine geçerek çalışanların güven, merak veya aciliyet gibi insani dürtülerini manipüle eden, kurumun “insan odaklı” savunma hattını ölçen stratejik bir denetim sürecidir; bu süreçte Phishing (Oltalama), Vishing (Telefonla dolandırıcılık) ve Tailgating (Fiziksel takip) gibi tekniklerle gerçek bir saldırganın izleyebileceği psikolojik yollar simüle edilir. Testin temel amacı çalışanları suçlamak değil, elde edilen bulgularla kurumun güvenlik kültürünü güçlendirmek, KVKK ve ISO 27001 uyumluluğu çerçevesinde “makul farkındalık” seviyesini teknik ve idari tedbirlerle yükseltmektir.
API Pentest’te En Çok Yapılan Hatalar
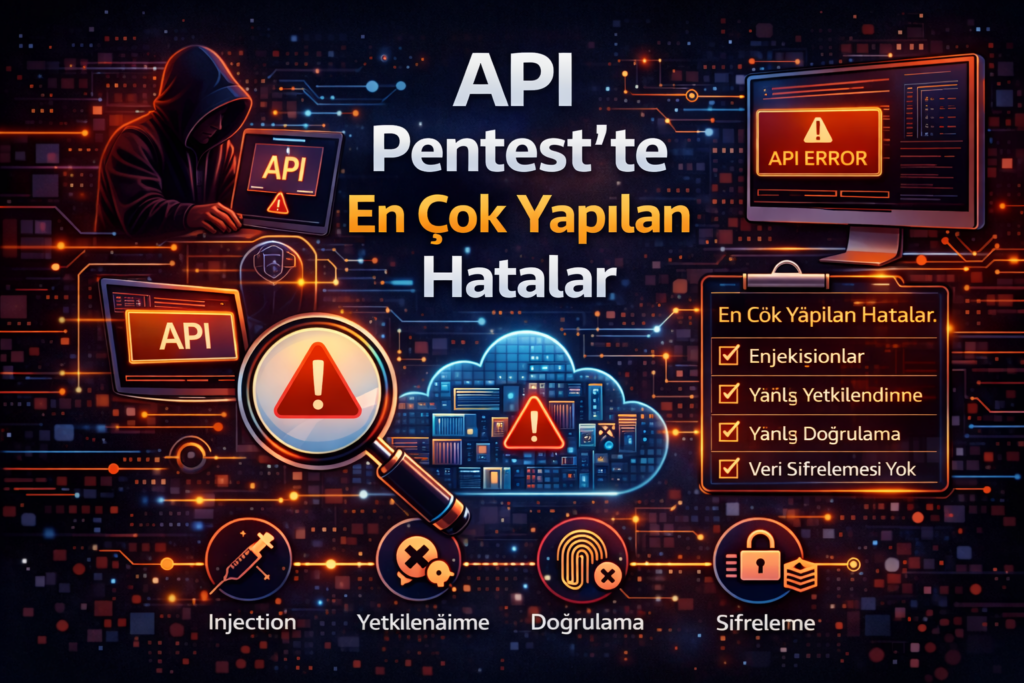
API’ler, stateless yapıları ve API-merkezli yönetimleri nedeniyle geleneksel web uygulamalarından farklı bir saldırı yüzeyi sunar; bu alanda yapılan en büyük hata, otomatik tarayıcıların BOLA (Broken Object Level Authorization) gibi yetki manipülasyonlarını veya iş mantığı (Business Logic) kurgularını yakalayabileceğini varsaymaktır. API güvenliğini sağlamak için sadece teknik açıkları değil, versiyonlama hatalarını, aşırı veri ifşasını ve token yaşam döngüsü zafiyetlerini kapsayan, manuel uzmanlık odaklı ve metodolojik bir sızma testi yaklaşımı benimsenmelidir.
Docker Container Pentest: Konteyner Güvenliğini Derinlemesine Test Etmek
Modern uygulama dağıtımının kalbi olan Docker, hızı ve taşınabilirliğiyle devrim yaratırken; paylaşılan çekirdek yapısı nedeniyle kendine has riskler barındırır. Docker Container Pentest, konteyner imajlarının statik analizinden, çalışma zamanı (runtime) davranışlarının denetlenmesine ve Docker Daemon yapılandırmasına kadar geniş bir yelpazeyi kapsar. Bu süreçte bir saldırganın ana hedefi, kısıtlı yetkilerle çalışan bir konteynerden çıkarak host makinede root yetkisi kazanmak veya konteynerler arası ağ (Overlay Network) üzerinden yatay hareket etmektir.
Konteyner güvenliğini sağlamanın temel sütunları; Dockerfile içerisinde “root” kullanıcı kullanımından kaçınmak, imajları Trivy veya Snyk gibi araçlarla sürekli taramak ve Seccomp/AppArmor profilleriyle sistem çağrılarını kısıtlamaktır. Ayrıca, Docker Daemon’ın sadece yetkili kullanıcılar tarafından ve TLS üzerinden erişilebilir olması, altyapının “kumanda merkezini” korumak adına hayati önem taşır.
ISO 27001 ve PCI DSS gibi standartlar nezdinde, konteynerize edilmiş iş yüklerinin düzenli sızma testlerinden geçirilmesi yasal bir zorunluluktur. Başarılı bir Docker savunması, güvenliği CI/CD süreçlerinin ayrılmaz bir parçası haline getiren (Shift-Left), gizli verileri (Secrets) asla imaj içinde bırakmayan ve Falco gibi araçlarla çalışma zamanındaki şüpheli hareketleri anında yakalayan proaktif bir DevSecOps kültürü inşa etmektir.
Kubernetes Güvenlik Testi Rehberi
Modern mikroservis altyapılarının omurgası olan Kubernetes, esnekliğiyle beraber karmaşık bir saldırı yüzeyi sunar. Kubernetes Güvenlik Testi, sadece sanal makineleri taramak değil; kube-apiserver erişim kontrollerinden etcd şifrelemesine, NetworkPolicy izolasyonundan RBAC yetki derinliklerine kadar tüm katmanları kapsayan bir denetim sürecidir. Kubernetes dünyasında bir saldırganın temel hedefi, zayıf bir pod üzerinden konteynerden kaçış (Container Escape) yaparak ana makineye (Node) ulaşmak veya yetki yükselterek tüm cluster’ı yöneten “Cluster Admin” seviyesine çıkmaktır.
Savunma stratejisinin temelini; Least Privilege (En az yetki) ilkesiyle yapılandırılmış RBAC, varsayılan olarak her şeyi reddeden (Default-Deny) ağ politikaları ve imzasız imajların dağıtılmasını engelleyen Admission Controller yapıları (Gatekeeper/Kyverno) oluşturur. Ayrıca, saniyeler içinde değişen bu dinamik yapıda güvenliği statik tutmak imkansızdır; bu nedenle eBPF tabanlı araçlarla (Falco, Tracee) yapılan çalışma zamanı (runtime) izlemesi, anomali tespiti için hayati önem taşır.
AWS Sızma Testi Nasıl Yapılır
Bulut altyapılarında güvenlik, Amazon’un sunduğu fiziksel koruma ile müşterinin yönettiği mantıksal yapılandırmaların kesiştiği bir noktadır. AWS Sızma Testi, bu karmaşık yapıda EC2 sunucularından Serverless (Lambda) fonksiyonlarına, S3 depolama alanlarından IAM yetkilendirmelerine kadar tüm katmanları hedef alan, buluta özgü bir güvenlik değerlendirme sürecidir. Geleneksel testlerin aksine AWS pentest süreçlerinde “IP adresi” değil, “API yetkileri” ve “Kimlik Rolleri” saldırı yüzeyinin merkezinde yer alır.
Bir AWS saldırganı için en değerli ganimet, yanlış yapılandırılmış bir IAM Rolü veya açıkta bırakılmış bir Access Key bilgisidir. Bu sayede saldırgan, ağa sızmaya gerek duymadan doğrudan AWS yönetim paneline (Console) veya API’lerine erişerek verileri sızdırabilir veya altyapıyı sabote edebilir. Bu nedenle savunma stratejisinin temelini; En Az Yetki Prensibi (Least Privilege), tüm S3 bucket’ların şifrelenmesi ve CloudTrail ile her işlemin saniye saniye izlenmesi oluşturur.
ISO 27001, SOC 2 ve PCI DSS gibi standartlar nezdinde, bulut kaynaklarının periyodik olarak sızma testlerinden geçirilmesi yasal bir zorunluluktur. Başarılı bir AWS savunması, sadece “duvarlar örmek” değil; her bir servisi (Lambda, RDS, SQS) kendi içinde mikro-segmentasyona tabi tutan, anomali tespiti için GuardDuty gibi yapay zeka destekli araçları kullanan ve yapılandırma hatalarını (misconfigurations) anında yakalayan proaktif bir mimari inşa etmektir.
Akıllı Kamera Hackleme Senaryoları: Saldırı Vektörlerini Anlamak ve Savunma Stratejileri
Akıllı kameralar (IP kameralar), hem kurumsal hem de bireysel alanlarda en hassas verileri işleyen cihazlar arasındadır. Akıllı Kamera Güvenlik Testleri, cihazın fiziksel donanımından video aktarım protokollerine (RTSP/ONVIF) ve yönetim katmanı olan mobil/bulut API’lerine kadar geniş bir yelpazeyi kapsar. Bu cihazlarda en sık rastlanan zafiyetler; varsayılan fabrika parolalarının değiştirilmemesi, şifresiz görüntü akışı ve güncellenmeyen firmware yapılarıdır.
Bir kameranın ele geçirilmesi, sadece görüntünün izlenmesi değil; saldırganın o cihazı bir “atlama tahtası” (pivot) olarak kullanarak yerel ağdaki (LAN) diğer sunuculara ve NVR (Network Video Recorder) cihazlarına sızması riskini doğurur. Savunma tarafında ise VLAN İzolasyonu, kameraların ana ağdan ayrılması, RTSP/HTTPS üzerinden uçtan uca şifreleme ve MFA (Çok Faktörlü Doğrulama) kullanımı hayati önem taşır.
KVKK ve ETSI EN 303 645 gibi standartlar nezdinde, akıllı kameraların düzenli olarak sızma testlerinden geçirilmesi yasal bir zorunluluk ve “makul teknik tedbir” göstergesidir. Başarılı bir savunma stratejisi, kamerayı sadece bir izleme aracı olarak değil; sürekli güncellenen, şifreli haberleşen ve fiziksel manipülasyona karşı korunan bir uç nokta (endpoint) olarak ele almalıdır. Dijital dünyada mahremiyet, sadece kamerayı kapatmakla değil, o kameranın arkasındaki veri yolunu siber zırhlarla korumakla sağlanır.
IoT Cihazlarına Sızma Testi Nasıl Yapılır
Nesnelerin İnterneti (IoT) ekosistemi, milyarlarca bağlı cihazın yarattığı heterojen yapı nedeniyle siber korsanlar için devasa bir oyun alanıdır. IoT Cihazlarına Sızma Testi, cihazın fiziksel donanımından (UART/JTAG portları), üzerinde çalışan gömülü yazılıma (Firmware), kablosuz haberleşme protokollerine (BLE, Zigbee, Wi-Fi) ve bağlı olduğu bulut/mobil uygulama katmanlarına kadar uzanan 360 derecelik bir güvenlik değerlendirmesidir.
IoT pentest sürecinde, geleneksel BT testlerinden farklı olarak Donanım Analizi hayati önem taşır. Saldırganlar cihazı fiziksel olarak ele geçirip bellek yongalarını okuyabilir veya firmware imajını çıkararak içindeki “hardcoded” şifreleri ve gizli anahtarları sızdırabilir. Ayrıca, kısıtlı kaynaklar (CPU/RAM) nedeniyle zayıflatılmış şifreleme algoritmaları ve otomatik güncelleme mekanizmalarının eksikliği, bu cihazları kalıcı birer zafiyet noktası haline getirebilir.
ETSI EN 303 645 ve NIS2 gibi güncel standartlar nezdinde, IoT üreticilerinin “Privacy by Design” (Tasarımdan İtibaren Gizlilik) ilkesine uyması ve cihazlarını düzenli sızma testlerinden geçirmesi yasal bir zorunluluk haline gelmektedir. Başarılı bir IoT savunma stratejisi; güvenli önyükleme (Secure Boot), şifreli haberleşme (TLS 1.2+), varsayılan parolaların yasaklanması ve cihaz davranışlarının anomali tespiti için sürekli izlenmesi temelleri üzerine inşa edilmelidir.
E-Ticaret Siteleri İçin Güvenlik Testi Rehberi
E-ticaret platformları, finansal işlem hacmi ve barındırdıkları kişisel veriler nedeniyle siber korsanlar için birincil hedeftir. Kapsamlı bir E-Ticaret Güvenlik Testi, platformu sadece dışarıdan taramakla kalmaz; Ödeme Ağ Geçitleri, Sipariş ve İade Mantığı, Lojistik Entegrasyonları ve Mobil Uygulamalar gibi tüm kritik bileşenleri denetler. Bu süreçte PCI DSS standartlarına uygun tokenizasyon kontrolleri ve KVKK uyumlu veri gizliliği testleri en yüksek önceliğe sahiptir.
E-ticaret sitelerinde en sık rastlanan ve en tehlikeli zafiyetlerden olan IDOR (Insecure Direct Object Reference) ile bir müşterinin başka bir müşterinin sipariş detaylarını görmesi veya sepet fiyatını manipüle etmesi gibi senaryolar, manuel uzmanlık gerektiren testlerle saptanır. Ayrıca, üçüncü taraf (Third-party) eklentiler ve kargo/banka API’leri üzerinden gelebilecek tedarik zinciri saldırılarına karşı bu entegrasyon noktalarının “Zero Trust” (Sıfır Güven) prensibiyle test edilmesi hayati önem taşır.