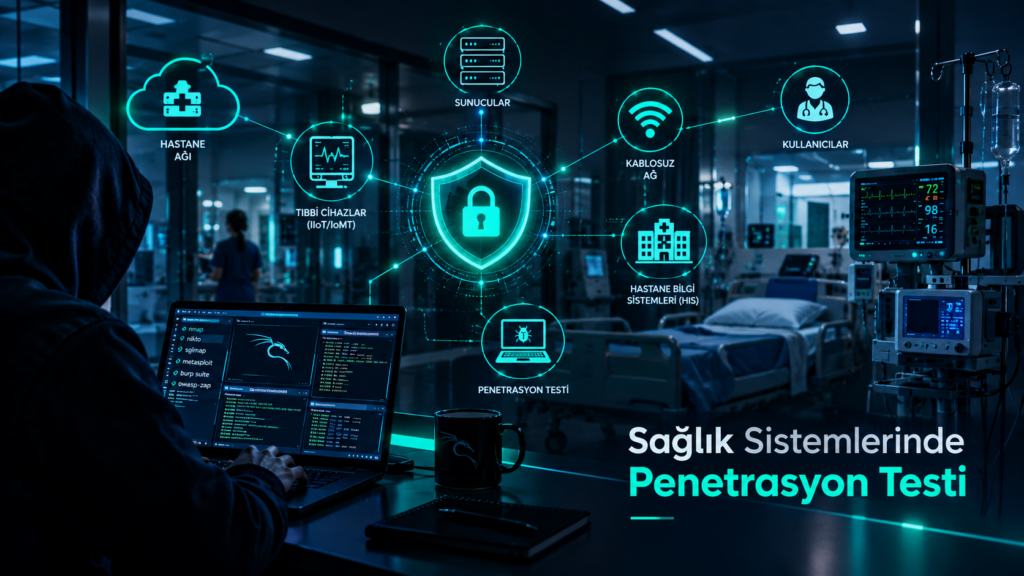
Sağlık tesislerinde kullanılan dijital altyapılar ve medikal cihazlar, siber saldırganlar için kritik hedeflerdir. Bu rehber; hastanelerde ağ güvenliğini sağlamak, hasta mahremiyetini korumak ve sağlık sistemlerinde penetrasyon testi uygulamalarının kritik rolünü ele almaktadır.
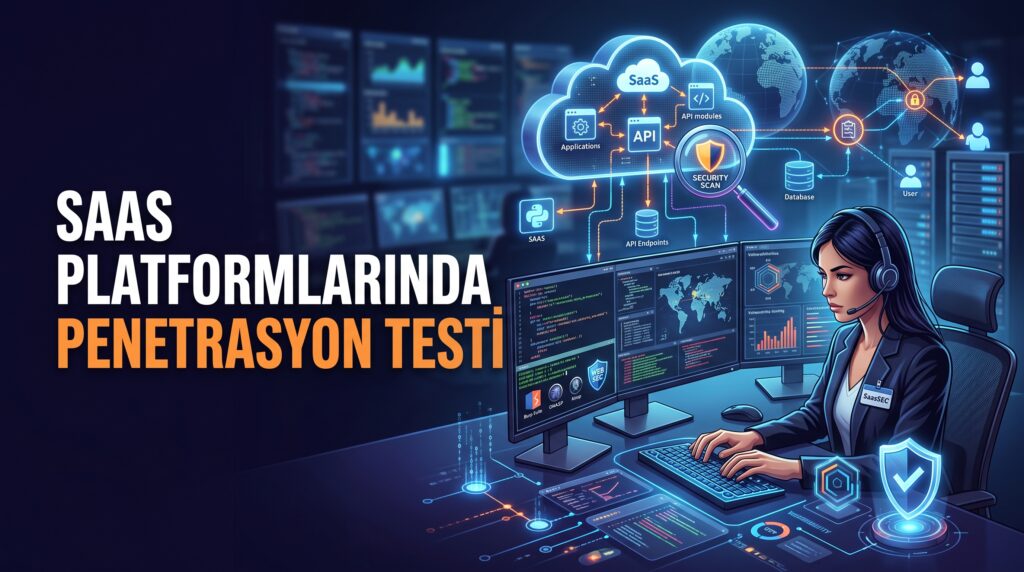
Bu makale, bulut tabanlı SaaS yazılımlarında güvenlik açıklarının tespiti, çok kiracılı mimari riskleri ve profesyonel sızma testi adımlarını ele almaktadır.
TSE TS 13638 T2 Standardı Nedir?
TSE TS 13638 T2, Türkiye’de siber güvenlik hizmeti (özellikle sızma testi) sunan firmaların teknik altyapı, personel uzmanlığı ve operasyonel süreç kalitesini tescilleyen ulusal bir standarttır. Bu sertifikaya sahip firmalar, sadece otomatik tarama araçlarıyla değil; manuel test teknikleri, iş mantığı analizleri ve OSCP, CEH, CISSP gibi uzman sertifikalı personelleriyle profesyonel düzeyde hizmet sunduklarını kanıtlamış olurlar. Özellikle kamu kurumları ve regülasyona tabi sektörler için kritik bir seçim kriteri olan bu standart, sızma testi süreçlerini TSE denetimine açarak hizmet kalitesinin sürdürülebilirliğini ve sonuçların güvenilirliğini garanti altına alır.
Sızma Testi Nedir ve Neden Yapılmalıdır?
Sızma testi (penetration testing); bir bilişim sisteminin güvenlik zafiyetlerini belirlemek amacıyla, etik hackerlar tarafından gerçekleştirilen kontrollü ve izinli bir saldırı simülasyonudur. Bilgi toplama, zafiyet analizi, istismar ve raporlama aşamalarından oluşan bu süreç; Black-Box, White-Box ve Grey-Box gibi farklı metodolojilerle sistemin gerçek dünya saldırılarına karşı direncini ölçer. Temel amacı, kritik açıkları saldırganlardan önce tespit ederek riskleri minimize etmek ve kurumsal güvenlik olgunluğunu “saldırıya hazır” bir seviyeye taşıyarak yasal regülasyonlara uyum sağlamaktır.
Yetki Yükseltme Nedir?
Yetki yükseltme, bir saldırganın sistemde sağladığı kısıtlı erişimi; hatalı dosya izinleri, güncel olmayan yazılımlar veya yanlış yapılandırılmış servisler gibi zafiyetleri istismar ederek daha yüksek yetki seviyelerine (Dikey) veya başka kullanıcıların verilerine (Yatay) ulaştırması sürecidir. Savunma tarafında bu riskleri yönetmenin en etkili yolu, her kullanıcıya sadece işini yapabileceği kadar hak tanıyan Minimum Yetki Prensibi’ni uygulamak ve sistem yapılandırmalarını düzenli denetimler ile sıkılaştırmaktır.
Zafiyet Tarama ve Doğrulama Testleri
Zafiyet tarama ve doğrulama, dijital varlıklardaki güvenlik açıklarının otomatik araçlarla periyodik olarak tespit edilmesi ve bu bulguların manuel analizler ile istismar edilebilirlik açısından doğrulanarak risk temelli önceliklendirilmesi sürecidir. Etkili bir zafiyet yönetimi; teknik CVSS skorlarını iş kritikliği ve güncel tehdit zekâsı sinyalleriyle birleştirerek “yanlış pozitif” oranlarını minimize etmeli, iyileştirme (remediation) adımlarını MTTR (Ortalama İyileştirme Süresi) gibi metriklerle sürekli izleyerek kurumun saldırı yüzeyini proaktif bir şekilde daraltmalıdır.
Yetkilendirme Hataları Nasıl Oluşur?
Yetkilendirme hataları, bir kullanıcının kimliği doğrulandıktan sonra sistemdeki erişim kontrol mekanizmalarının yetersizliği nedeniyle sahip olmaması gereken verilere (Yatay İhlal/IDOR) veya üst düzey fonksiyonlara (Dikey İhlal) ulaşabilmesidir. Bu zafiyetler genellikle frontend kontrollerinin backend’de doğrulanmaması, parametre manipülasyonu ve karmaşık iş mantığı hatalarından kaynaklanır; savunma tarafında ise Minimum Yetki Prensibi ve her istek için sunucu tarafında (server-side) zorunlu yetki kontrollerinin uygulanması stratejik bir zorunluluktur.
Wi-Fi Saldırıları Nelerdir?
Wi-Fi saldırıları, verinin radyo frekansları üzerinden iletilmesinden kaynaklanan fiziksel izolasyon eksikliğini kullanarak ağ trafiğini dinlemeyi (Sniffing), kullanıcıları sahte erişim noktalarına yönlendirmeyi (Evil Twin) veya ağ bağlantısını sabote etmeyi (Deauthentication) hedefleyen siber eylemlerdir. Saldırganlar genellikle zayıf şifreleme protokolleri ve yanlış yapılandırmaları istismar ederek ağa sızar; bu riskleri engellemek için WPA3 protokolü, güçlü parola politikaları ve sertifika tabanlı 802.1X kimlik doğrulama sistemleri hayati önem taşır.
Privilege Escalation Nasıl Yapılır?
Privilege Escalation, bir saldırganın sistemde düşük yetkili bir kullanıcıyla sağladığı ilk erişimi; Kernel açıkları, yanlış yapılandırılmış dosya izinleri veya Sudo/SetUID zafiyetlerini istismar ederek Root/Admin seviyesine çıkarma ya da başka bir kullanıcının yetkilerini gasp etme sürecidir. Bu aşama, sistemde kalıcılık sağlamak ve ağ içinde Lateral Movement yapabilmek için gereken en kritik adımdır; savunma tarafında ise Minimum Yetki Prensibi ve düzenli sistem sıkılaştırma (Hardening) çalışmalarıyla bu risklerin proaktif olarak yönetilmesi hayati önem taşır.
Phishing Testi Nasıl Yapılır?
Phishing testi, kurum çalışanlarının sahte e-postalar veya mesajlar aracılığıyla manipüle edilme riskini ölçmek için gerçek saldırgan taktiklerinin simüle edildiği proaktif bir güvenlik değerlendirmesidir. Bu süreç; senaryo tasarımı, gönderim, kullanıcı tepkilerinin (açma, tıklama, veri girişi) analizi ve ardından gelen hedefli eğitim aşamalarından oluşarak kurumun “insan odaklı” güvenlik duvarını güçlendirmeyi hedefler.