Kilitli Kasalar ve Çift Katmanlı Şantaj: Fidye Yazılımı Bir “Veri İhlali” midir?
Dijital dünyada fidye yazılımı saldırıları artık basit bir dosya şifreleme olayından, kurumun tüm itibarını ve yasal varlığını hedef alan sofistike bir rehin alma operasyonuna evrilmiştir. KVKK ve GDPR perspektifinden bakıldığında; verinin çalınmasına gerek kalmaksızın, sadece şifrelenerek yetkili kişilerce ulaşılamaz hale getirilmesi bile net bir **”Erişilebilirlik (Availability) İhlali”**dir ve 72 saatlik yasal bildirim sürecini başlatır.
2019 yılından itibaren siber suç örgütleri, şirketlerin yedekleme (backup) savunmalarını aşmak için Çift Katmanlı Şantaj (Double Extortion) taktiğini devreye almıştır. Bu yöntemde saldırganlar, şifreleme bombasını patlatmadan önce haftalarca sistemde kalarak (Dwell Time) kritik verileri dışarı sızdırırlar (Data Exfiltration). Yedeklerinden dönen kurumlara karşı ise “Verilerinizi Dark Web’de yayınlarız” tehdidiyle ikinci bir darbe vurarak krizi devasa bir **”Gizlilik İhlali”**ne dönüştürürler.
Log yönetimi ve SIEM altyapısı zayıf olan kurumlar, “Schrödinger’in Verisi” paradoksuyla karşı karşıya kalarak verinin sızmadığını ispatlayamadıkları için en ağır cezalarla yüzleşirler. Şeytanla pazarlık anlamına gelen fidye ödemesi ise; verinin silineceğine dair hiçbir garanti sunmadığı gibi, uluslararası yaptırım listesindeki gruplara ödeme yapılması durumunda kurumu “terörizmi finanse etmek” gibi ağır suçlarla karşı karşıya bırakabilir. Modern savunma; şifrelendikten sonra fidyeyi düşünmek değil, Immutable Backups (Değiştirilemez Yedekleme) ve Zero Trust mimarisiyle bu yıkımı en baştan engellemektir.
Maskeli Balo: Pseudonymization (Takma Adlandırma) ve Veriyi Kör Etme Sanatı
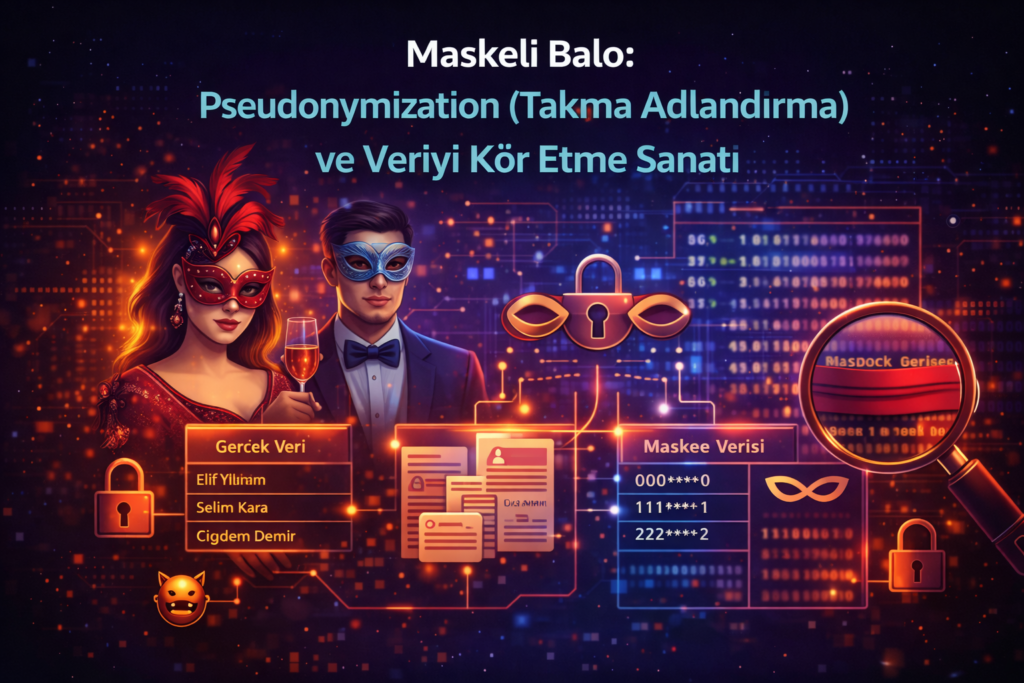
Veri odaklı ekonomide, veriden değer üretmek ile bireyin mahremiyetini korumak arasındaki dengeyi sağlayan en kritik teknik Pseudonymization (Takma Adlandırma) yöntemidir. Anonimleştirmenin aksine, takma adlandırma veriyi geri döndürülemez şekilde yok etmez; bunun yerine gerçek kimlik bilgilerini, sadece yetkili anahtar sahiplerinin çözebileceği dijital bir “maske” arkasına saklar.
Bu süreçte kullanılan Tokenizasyon, veriyi anlamsız jetonlarla değiştirirken; Kriptografik Şifreleme, “Görevler Ayrılığı” ilkesiyle verinin okunmasını matematiksel bir izne bağlar. Dinamik Veri Maskeleme ise veriyi yerinde tutarak sadece yetkisi olmayan kullanıcıların ekranında yıldızlı (maskeli) şekilde görünmesini sağlar.
Takma adlandırmanın kurumlar için en büyük avantajı, olası bir veri ihlali durumunda sızan verinin saldırgan için “anlamsız” kalmasını sağlamasıdır. Bu durum, KVKK ve GDPR gibi mevzuatlar nezdinde kurumun teknik tedbir yükümlülüklerini yerine getirdiğinin en somut kanıtıdır. Takma adlandırma; veriyi tamamen “kör” etmeden, hırsızın elindeki ganimeti değersiz kılan profesyonel bir veri güvenliği sanatıdır.
Pseudonymization (Takma Adlandırma)
Bu makale, veri mahremiyeti dünyasında sıklıkla birbirine karıştırılan Anonimleştirme ve Takma Adlandırma (Pseudonymization) kavramlarını, “maskeli balo” ve “estetik ameliyat” metaforları üzerinden ele alarak aralarındaki hukuki ve teknik uçurumu açıklamaktadır. Veriyi geri döndürülemez şekilde değiştirmek yerine, doğru anahtara sahip kişilerin çözebileceği dijital bir maske takılmasını sağlayan takma adlandırma; Tokenizasyon, Kriptografik Şifreleme ve Dinamik Veri Maskeleme gibi teknik yöntemlerle detaylandırılmaktadır. Olası bir siber saldırı senaryosunda kurumları devasa KVKK/GDPR cezalarından ve itibar kaybından koruyan bu stratejik yaklaşım, veriden değer üretmeye devam ederken siber saldırganlar için veriyi anlamsız kılan “veriyi kör etme sanatı” olarak tanımlanmaktadır.
KVKK ve GDPR Süreçleri
Dijitalleşen dünyada veri, “yeni petrol” olarak adlandırılsa da, bu verinin korunması artık küresel bir hukuk standardıdır. Türkiye’de KVKK (Kişisel Verilerin Korunması Kanunu) ve Avrupa Birliği’nde GDPR (General Data Protection Regulation), kişisel verilerin işlenmesini disiplin altına alarak veri sahiplerine geniş haklar tanır ve veri sorumlularına ağır yükümlülükler getirir.
Uyum süreci; kurumun elindeki veriyi tanıdığı Veri Envanteri ile başlar, verinin işlenmesi için gerekli olan Açık Rıza ve hukuki dayanakların oluşturulmasıyla devam eder. Özellikle GDPR kapsamında zorunlu olan DPIA (Veri Koruma Etki Analizi), yüksek riskli veri işleme faaliyetlerinin önceden denetlenmesini sağlar.
Her iki mevzuat da teknik (şifreleme, loglama, erişim kontrolü) ve idari (politikalar, eğitimler) önlemlerin bir arada uygulanmasını şart koşar. Olası bir veri ihlali durumunda, denetleyici otoriteye 72 saat içinde bildirim yapma zorunluluğu, kriz yönetiminin ne kadar kritik olduğunu gösterir. KVKK ve GDPR uyumu; bir kurum için sadece cezalardan kaçınma yolu değil, aynı zamanda dijital dünyada güven inşa etmenin ve kurumsal olgunluğun en somut göstergesidir.
Tedarikçi Güvenlik Denetimi
Kurumların dijital sınırları, verilerini paylaştıkları veya sistemlerine entegre ettikleri tedarikçilerin güvenlik seviyesi kadar güçlüdür. Tedarikçi Güvenlik Denetimi, bu dış ekosistemin kuruma taşıdığı riskleri sistematik olarak ölçen, sınırlayan ve izleyen kritik bir yönetişim disiplinidir.
Süreç; tedarikçilerin işlediği verinin hassasiyeti ve erişim derinliğine göre risk bazlı sınıflandırılması ile başlar. Sadece öz beyana dayalı anketlerle yetinmeyip; ISO 27001, SOC 2 gibi bağımsız denetim raporlarının incelenmesi, teknik kanıtların doğrulanması ve kritik iş süreçleri için yerinde incelemelerin yapılması “güven ama doğrula” prensibinin temelidir.
Denetim sonuçlarının hukuki olarak SLA (Hizmet Seviyesi Taahhüdü) ve olay bildirimi maddeleriyle sözleşmeye bağlanması, teknik tarafta ise “en az ayrıcalık” (least privilege) ve segmentasyon gibi guardrail’lerin kurulması, tedarikçi kaynaklı bir siber olayın etkisini minimize eder. Tedarikçi denetimi, tek seferlik bir aktivite değil; yaşayan bir izleme programı olarak kurgulandığında kurumsal dayanıklılığın vazgeçilmez bir katmanı haline gelir.
Sosyal Medya İstihbaratı Teknikleri
Modern siber tehditler genellikle teknik bir açıktan ziyade, açık kaynaklarda yer alan bilgi kırıntılarının birleştirilmesiyle başlar. Sosyal Medya İstihbaratı (SOCMINT), sosyal ağlardaki devasa veri havuzunu analiz ederek kurumlar için aksiyonlanabilir güvenlik içgörüleri üreten bir OSINT (Açık Kaynak İstihbaratı) disiplinidir.
Bu disiplin; markayı taklit eden sahte hesapların (phishing) tespiti, çalışanların farkında olmadan paylaştığı teknik sızıntıların yakalanması ve kuruma yönelik itibar risklerinin erken fark edilmesi gibi kritik savunma rollerini üstlenir.
SOCMINT teknikleri, “anahtar kelime takibi” ve “görsel bağlam analizi” gibi yöntemlerle ham veriyi anlamlandırırken; en büyük zorluğu “yanlış bilgi” (disinformation) ve manipülasyon riskine karşı veriyi doğrulamaktır. Etik sınırlar ve KVKK uyumu içerisinde yürütülen profesyonel bir SOCMINT programı, kurumu sadece siber saldırılara karşı değil, aynı zamanda dijital dünyadaki algı ve itibar risklerine karşı da proaktif olarak korur.
VERBİS Nedir?
VERBİS (Veri Sorumluları Sicil Bilgi Sistemi), Türkiye’de kişisel verilerin korunmasını sağlamak amacıyla KVKK kapsamında oluşturulmuş bir kayıt ve bildirim sistemidir. Kişisel Verileri Koruma Kurumu tarafından yönetilen bu sistem, veri sorumlularının hangi kişisel verileri hangi amaçlarla işlediğini, kimlerle paylaştığını ve ne kadar süre sakladığını şeffaf şekilde kayıt altına alır. Belirli çalışan sayısı veya mali bilanço kriterlerini aşan şirketler ile özel nitelikli kişisel veri işleyen kurumların VERBİS’e kayıt olması zorunludur. Bu sistem, kurumların veri koruma süreçlerini düzenlemesine ve KVKK uyumunu sağlamasına yardımcı olur.
KVKK’yı Anlama ve Uygulama Rehberi: Şirketiniz İçin A’dan Z’ye Her Şey
Dijital ekonominin temel taşı olan kişisel veriler, 6698 sayılı KVKK ile yasal bir koruma kalkanına alınmıştır. Şirketler için bu yasaya uyum; sadece teknik bir prosedür değil, veri envanterinin çıkarılmasından aydınlatma yükümlülüğünün yerine getirilmesine, teknik ve idari tedbirlerin alınmasından olası ihlal bildirimlerine kadar uzanan bütüncül bir kurumsal sorumluluk sürecidir. “Açık rıza” ve “veri sorumlusu” gibi temel kavramların doğru anlaşılması, uyum sürecinin zeminini oluştururken; yaşayan bir veri envanteri ve proaktif güvenlik önlemleri dijital dayanıklılığı sağlar. KVKK uyumunu statik bir proje yerine sürekli güncellenen bir yolculuk olarak gören işletmeler, hem ağır idari yaptırımlardan korunur hem de müşteri güvenini sarsılmaz bir rekabet avantajına dönüştürür.
KVKK ve Siber Güvenlik İlişkisi: Uyum Süreci Risk Analiziyle Nasıl Başlatılır?
Kişisel verilerin korunması süreci, yasal bir zorunluluk olmanın ötesinde, temeli sağlam bir siber güvenlik mimarisi gerektiren yaşayan bir sistemdir. KVKK ve siber güvenlik ilişkisi, uyum sürecinin henüz başlangıcında yapılan kapsamlı bir Risk Analizi ile şekillenir. Bu analiz; veri envanterinin çıkarılması, tehditlerin belirlenmesi ve olası ihlallerin etkisinin ölçülmesi aşamalarını kapsayarak, kurumun hangi teknik (şifreleme, firewall vb.) ve idari (eğitim, politika vb.) tedbirlere ihtiyaç duyduğunu objektif bir şekilde ortaya koyar. Dijital varlıkların korunması statik bir hedef değil; teknolojinin gelişimiyle birlikte sürekli güncellenmesi gereken dinamik bir süreçtir. Risk temelli bir yaklaşımla başlatılan uyum süreci, kurumları sadece ağır idari para cezalarından korumakla kalmaz, aynı zamanda sarsılmaz bir kurumsal itibar ve veri güvenliği kültürü inşa eder.