Sınırların Ötesindeki Savunma: Sıfır Güven (Zero Trust) Mimarisi ve KVKK’nın Kalbi
Siber güvenlik dünyasında geleneksel “güvenli iç ağ” kavramı artık geçerliliğini yitirmiştir. Sıfır Güven (Zero Trust) mimarisi, ağın içinde veya dışında olmasından bağımsız olarak hiçbir kullanıcıya, cihaza veya uygulamaya varsayılan olarak güvenilmemesi gerektiğini savunan “Asla güvenme, her zaman doğrula” felsefesi üzerine kuruludur. Bu modelde güvenlik, bir kez geçilen bir kapı değil; her işlemde, her veri erişiminde ve her saniye yeniden kazanılması gereken dinamik bir durumdur.
Sıfır Güven mimarisi üç temel sütun üzerine inşa edilir: Sürekli ve Çok Boyutlu Doğrulama (MFA, cihaz sağlığı, konum analizi), En Az Yetki Prensibi (Least Privilege – sadece işi için gereken kadar yetki) ve İhlali Varsaymak (Assume Breach). Özellikle ağın küçük hücrelere bölünmesi anlamına gelen Mikro-Segmentasyon, bir saldırgan sisteme sızsa bile onun diğer kritik sunuculara sıçramasını teknik olarak engeller.
KVKK Madde 12 nezdinde Sıfır Güven, veriyi “hukuka aykırı erişimlerden” korumanın en etkili yoludur. Geleneksel sistemlerde bir çalışan hesabının çalınması tüm veri tabanının sızmasına yol açabilirken; Sıfır Güven mimarisinde sistem, çalınan şifre doğru olsa dahi cihazın yabancı olması veya erişim saatinin anormalliği nedeniyle kapıyı açmaz. Bu yaklaşım, KVKK’nın “Bilmesi Gereken” (Need-to-Know) ilkesini algoritmik bir kesinlikle uygulayarak veri sorumlularına aşılmaz bir hukuki ve teknik kalkan sağlar.
Zafiyet Tarama Araçlarının Karşılaştırmalı Analizi
Kurumsal bir siber savunma stratejisinde zafiyet tarama araçları, saldırı yüzeyini görünür kılan “erken uyarı” sistemleridir. Ancak tarama teknolojileri; Ağ/Host, Uygulama (DAST), Kod (SAST/SCA), Bulut (CSPM) ve Konteyner tarayıcıları olarak farklı uzmanlık alanlarına ayrılır. Bir aracın başarısı sadece bulduğu zafiyet sayısıyla değil; yanlış pozitif (false positive) oranı, tarama hızı, Ajanlı (Agent-based) veya Kimlikli (Authenticated) tarama yetenekleri ve mevcut iş akışlarına (Jira, SIEM vb.) entegrasyon kapasitesiyle ölçülür.
Modern zafiyet yönetiminde sadece CVSS skoruna güvenmek yanıltıcı olabilir. Gerçek risk; zafiyetin internete açıklığı, aktif bir istismar (exploit) kodunun varlığı ve etkilenen varlığın kurum için kritikliği ile belirlenir. Bu nedenle araçların sunduğu “risk bazlı önceliklendirme” modelleri, güvenlik ekiplerinin binlerce bulgu arasında boğulmasını engeller. Özellikle hibrit mimarilerde, hem ağ üzerinden (ajansız) keşif yapabilen hem de uç noktalarda (ajanlı) derinlemesine yama doğrulaması sunan hibrit modeller tercih edilmelidir.
Bulut ve konteyner tabanlı yeni nesil altyapılarda ise sadece yazılım açıklarını (CVE) değil, yanlış yapılandırmaları (misconfigurations) ve aşırı yetkilendirmeleri de yakalayan CSPM ve CIEM araçları devreye girmelidir. Sonuç olarak, etkili bir zafiyet yönetimi programı; tarama çıktısını otomatik aksiyonlara bağlayan, düzeltmeyi doğrulayan ve sürekli iyileştirme döngüsünü işleten entegre bir sistem mimarisidir.
Saatli Bomba: Zafiyet Yönetimi, Ertelenen Yamalar ve “Ağır İhmal”in Hukuki Bedeli
Siber güvenlik dünyasında hiçbir yazılım kusursuz değildir; her sistem potansiyel mantık hataları (zafiyetler) barındırır. Üretici bir yama yayınladığı an, saldırganlar için de bir yarış başlar. İstistmar Penceresi (Window of Exposure), yamanın çıktığı an ile sisteme uygulandığı an arasındaki savunmasız süreyi ifade eder. Bu süreyi yönetemeyen kurumlar, bilinen açıklar (N-day) üzerinden hacklendiklerinde, KVKK Madde 12 nezdinde “yeterli teknik tedbirleri almamak” ve “Ağır İhmal” ile suçlanarak en üst sınırdan idari para cezalarına çarptırılırlar.
Hukuki bir kalkan oluşturmak için kurumlar, CVSS (Common Vulnerability Scoring System) puanlamasına dayalı resmi bir Zafiyet Yönetim Politikası oluşturmalıdır. Bu politika, kritik açıklar (9.0-10.0) için 48 saat, yüksek seviyeli açıklar için 7 gün gibi kesin müdahale süreleri (SLA) belirler. Eğer saldırı bu yasal test süreci içinde gerçekleşirse, kurum “makul özen” gösterdiğini kanıtlayarak hukuki sorumluluğunu minimize edebilir.
Yamalanamayan eski sistemler (Legacy) veya kesintiye tahammülü olmayan kritik altyapılar için Sanal Yama (Virtual Patching) teknolojisi devreye girer. WAF veya IPS cihazları üzerinden yazılan özel kurallar, sunucunun kendisi güncellenmese bile saldırı trafiğini havada imha ederek telafi edici bir kontrol sağlar. Siber güvenlikte yama yapmak sadece teknik bir güncelleme değil; mahkeme salonunda şirketin “suçsuzluğunu” kanıtlayacak en somut delildir.
Dijital Sınır Kapıları: Yurt Dışı Veri Aktarımı, Proxy Çözümleri ve Veri Egemenliği
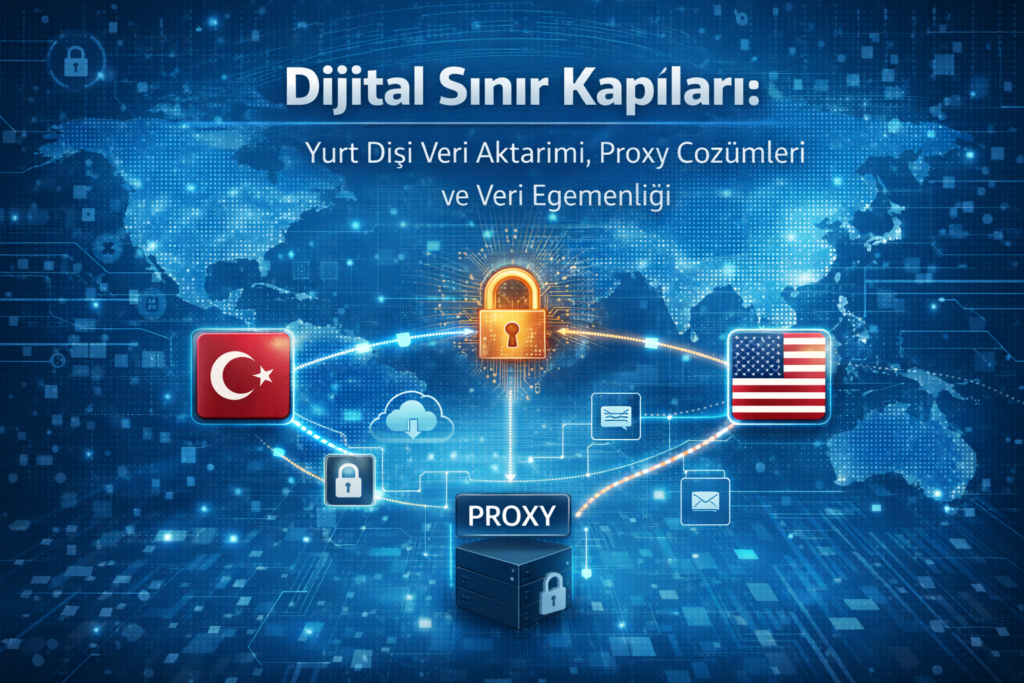
Modern iş dünyasında küresel bulut yazılımlarını kullanmak kaçınılmaz hale gelmişken, KVKK Madde 9 kişisel verilerin yurt dışına çıkışını sıkı şartlara bağlar. Bu hukuki engeli aşmanın en zekice yolu, veriyi fiziksel olarak Türkiye’de tutarken buluta sadece anlamsız karşılıklarını göndermektir. Veri Koruma Proxy’leri, kullanıcı ile global bulut arasında bir “tampon bölge” kurarak, hassas verileri daha sınırdan geçmeden yakalar ve yerel bir kasaya kilitler.
Bu mimarinin kalbinde yer alan Tokenizasyon, gerçek veriyi (TCKN, isim vb.) alıp yerine matematiksel olarak deşifre edilemeyen rastgele bir “jeton” (token) üretme işlemidir. Şifrelemeden farklı olarak token, orijinal verinin hiçbir izini taşımaz. Amerika’daki bir sunucu hacklense bile, saldırganın eline geçen tek şey “oyun pulları” olur; gerçek veri ise Türkiye’deki kurumun kendi veri merkezinde güvendedir.
[Image comparing data encryption versus tokenization for cross-border data flows]
Bu yöntem, kurumlara hem dünyanın en gelişmiş SaaS çözümlerini kullanma esnekliği sağlar hem de Veri Egemenliğini (Data Sovereignty) koruyarak yasal ihlal risklerini sıfıra indirir. Şifreleme anahtarlarının çalınması veya kuantum bilgisayarlarca kırılması riski tokenizasyonda geçerli değildir; çünkü bulutta “kırılacak bir veri” yoktur. Siber güvenlik mimarisinde başarı, veriyi korurken onun işlevselliğini sınırların ötesine yasal bir zırhla taşıyabilmektir.
Son Savunma Hattı ve Dijital Zaman Makinesi: Yedekleme Güvenliği ve Air-Gap Mimarisi
Siber güvenlik mimarisinde yedekleme, sadece veriyi kopyalamak değil, o kopyayı ana sistemden tamamen izole ederek “dokunulmaz” kılmaktır. Geleneksel bulut senkronizasyon araçları, şifrelenmiş dosyaları anında “güncel veri” sanıp buluta yansıttığı için bir koruma sağlamaz. Gerçek bir savunma için 3-2-1 Yedekleme Kuralı (3 kopya, 2 farklı medya, 1 çevrimdışı kopya) uygulanmalı ve veriler saldırganın dijital olarak ulaşamayacağı Air-Gap (Hava Boşluğu) mimarisinde saklanmalıdır.
Modern fidye yazılımları, şantaj gücünü artırmak için önce yedekleme sunucularını imha eder. Buna karşı en güçlü teknik silah, Immutable (Değiştirilemez) Yedekleme teknolojisidir. WORM (Write Once, Read Many) kilitleri sayesinde, yedeklenen veri belirlenen süre boyunca (Örn: 30 gün) sistem yöneticisi dahil hiç kimse tarafından silinemez veya değiştirilemez. Bu, siber korsanların “yedekleri silme” hamlesini teknik olarak imkansız kılar.
Verinin sadece silinmeye karşı değil, hırsızlığa karşı da AES-256 gibi algoritmalarla şifrelenmesi (Encryption at Rest) ve şifreleme anahtarlarının yedeklerden ayrı bir yerde tutulması hayati önem taşır. KVKK ve ISO 27001 nezdinde, sadece yedek almak yeterli değildir; bu yedeklerin geri yüklenebilirliğinin düzenli olarak test edilmesi (Restore Drill) yasal bir zorunluluktur. Test edilmemiş bir yedek, felaket anında sadece bir “umut”tan ibarettir.
Yazıcı ve MFP Güvenliği: Ağ Yazıcılarının Sabit Diskinde Biriken Kişisel Verilerin Temizlenmesi ve KVKK Boyutu
Modern Çok Fonksiyonlu Yazıcılar (MFP), yüksek kapasiteli sabit disklere ve işlemcilere sahip birer “ağ bilgisayarı” gibi çalışır. Yazdırma, tarama veya fotokopi işlemleri sırasında cihaz, veriyi işleyebilmek için diski üzerinde Spooling adı verilen bir işlemle geçici kopyalar oluşturur. Bu durum, cihazın içinde binlerce hassas belgenin fark edilmeden birikmesine yol açar. Eğer bu diskler şifrelenmez veya düzenli olarak temizlenmezse, cihazın emekliye ayrılması veya çalınması durumunda devasa bir veri ihlali yaşanması kaçınılmazdır.
Teknik savunma için modern yazıcılarda sunulan Data Overwrite (Üzerine Yazma) modülleri aktif edilmelidir. Bu sistem, işlem bitar bitmez verinin bulunduğu disk sektörlerinin üzerine anlamsız veriler yazarak (DoD 5220.22-M gibi standartlarla) geri döndürülemez bir temizlik sağlar. Ayrıca, cihazın içindeki diskin AES-256 ile şifrelenmiş olması, disk fiziksel olarak sökülse dahi içindeki belgelerin okunmasını engeller.
KVKK Madde 12 ve İmha Yönetmeliği nezdinde, yazıcılar “ikincil veri depolama birimi” olarak kabul edilir. Kurumlar, envanterlerinde bu cihazları da belirtmeli ve cihaz elden çıkarılmadan önce disklerini fiziksel olarak imha etmeyi (shredding) bir standart haline getirmelidir. Unutulmamalıdır ki; kağıt imha makinesinden geçen bir belgenin dijital hayaleti, ofisin köşesindeki yazıcının hafızasında hala yaşıyor olabilir.
Gürültünün İçindeki Saklı Gerçek: Yapay Zeka Eğitiminde Diferansiyel Gizlilik
Yapay zeka modelleri, gelişimleri için ihtiyaç duydukları devasa veri setlerini işlerken bazen bireylere ait spesifik detayları “ezberleme” eğilimi gösterirler. Bu durum, saldırganların model çıktılarını analiz ederek eğitim verisindeki mahrem bilgilere ulaştığı Model İnversiyonu saldırılarına kapı aralar. Diferansiyel Gizlilik (DP), bu riski ortadan kaldırmak için verilere kontrollü bir “matematiksel gürültü” (noise) enjekte ederek bireyin verideki varlığını gizleyen ileri düzey bir mahremiyet teknolojisidir.Diferansiyel gizliliğin temelinde, bir bireyin veri setine eklenmesinin veya çıkarılmasının model sonucunu değiştirmemesi yatar. Bu süreçte kullanılan Epsilon ($\epsilon$) değeri, yani “Gizlilik Bütçesi”, sistemin ne kadar gürültülü (gizli) veya ne kadar keskin (doğru) olacağını belirleyen kritik bir ayardır. Düşük Epsilon mahremiyeti zirveye taşırken, yüksek Epsilon modelin doğruluğunu artırır ancak siber saldırılara karşı sis perdesini inceltir.
Vitrindeki Görünmez Zırh: WAF Mimarisi ve OSI Layer 7 Savunması
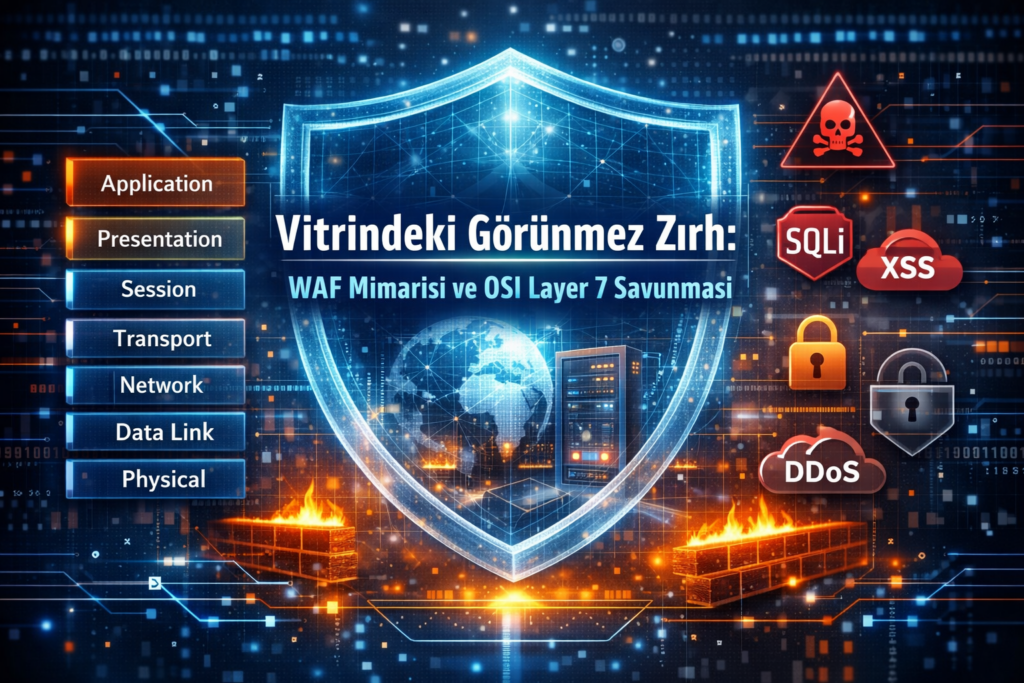
Siber güvenlik mimarisinde web uygulamalarını hedef alan karmaşık saldırılar, geleneksel ağ güvenlik duvarlarını kolaylıkla aşabilir. WAF (Web Uygulama Güvenlik Duvarı), OSI modelinin 7. katmanında (Uygulama Katmanı) çalışarak HTTP/HTTPS trafiğini mikroskobik düzeyde denetleyen bir “görünmez zırh” işlevi görür. WAF’ın temel görevi, OWASP Top 10 listesinde yer alan SQL Enjeksiyonu (SQLi) ve XSS gibi tehlikeli zafiyetlerin sömürülmesini, saldırı trafiği henüz sunucuya ulaşmadan engellemektir.
WAF, sadece bilinen saldırı imzalarıyla değil; modern versiyonlarında Yapay Zeka ve Davranışsal Analiz kullanarak “Sıfırıncı Gün” (Zero-Day) saldırılarını da tespit edebilir. Bu sistemler, normal kullanıcı davranışlarını öğrenerek botnet ve veri kazıma (scraping) gibi insanüstü hızdaki aktiviteleri anında anomali olarak işaretler. Ancak WAF yönetimi, “Yanlış Pozitif” (False Positive) riskini minimize etmek için sürekli ince ayar (Tuning) gerektiren hassas bir operasyonel süreçtir.
[Image illustrating the difference between a traditional Firewall (L3/L4) and a WAF (L7) in inspecting data packets]
Hukuki düzlemde PCI-DSS gibi küresel ödeme standartları ve KVKK rehberleri, internete açık portalların önünde bir WAF konumlandırılmasını “makul teknik tedbirlerin” bir parçası olarak zorunlu kılar. WAF, arka plandaki yazılım kodlarında bug olsa dahi, bu açıkların sömürülmesini engelleyen bir Sanal Yama (Virtual Patching) görevi görür. Dijital dünyada hayatta kalmak, trafiğin miktarından ziyade niyetini analiz edebilen bir kalkanın varlığına bağlıdır.
Uzaktan Çalışmanın Çelik Kapıları: VPN Tünelleri ve MFA ile Kusursuz Doğrulama
Siber güvenlik mimarisinde uzaktan erişim, verinin yolda korunması ve erişen kişinin kimliğinin doğrulanması olmak üzere iki ana sütun üzerine inşa edilir. VPN (Sanal Özel Ağ), çalışanın cihazı ile kurum ağı arasında internet okyanusunun altından geçen şifreli (IPsec veya SSL/TLS) bir tünel oluşturarak verinin “yol güvenliğini” sağlar. Ancak VPN tek başına yeterli değildir; çünkü çalınan bir parola, saldırganın bu zırhlı tüneli bir “kaçış aracı” olarak kullanmasına yol açabilir.
Bu riski bertaraf etmek için devreye giren MFA (Çok Faktörlü Doğrulama), kimlik doğrulama sürecini üç farklı faktöre dayandırır: Bildiğiniz bir şey (parola), sahip olduğunuz bir şey (telefon, USB anahtar) ve olduğunuz bir şey (parmak izi, yüz tanıma). Sistem, ancak bu faktörlerden en az ikisinin doğrulanması durumunda erişime izin verir. Böylece bir saldırgan parolayı ele geçirse bile, kurbanın fiziksel cihazına veya biyometrik verisine sahip olmadığı sürece kapıdan içeri giremez.
KVKK ve uluslararası güvenlik standartları nezdinde, uzaktan erişimde MFA kullanmamak artık ciddi bir ihmal ve “yeterli teknik tedbirlerin alınmaması” olarak kabul edilmektedir. VPN ve MFA’nın güç birliği, modern kurumların “her yerden erişim, her aşamada doğrulama” ilkesini hayata geçiren en kritik savunma hattıdır. Siber dünyada güven, tek bir anahtara emanet edilemeyecek kadar değerlidir; bu nedenle kapıya hem sağlam bir kilit (VPN) hem de o kilidi açanı tanıyan bir bekçi (MFA) yerleştirmek hayati önem taşır.
Veri Tabanı Aktivite İzleme (DAM): Kritik Tablolara Yapılan Sorguların Gerçek Zamanlı Denetimi ve KVKK Boyutu
Kurumsal verilerin kalbi olan veri tabanları, hem dış saldırganlar hem de yetkili iç kullanıcılar için en cazip hedeftir. Veri Tabanı Aktivite İzleme (DAM), veritabanı performansını etkilemeden (Ağ izleme veya Ajan tabanlı yöntemlerle) tüm SQL sorgularını gerçek zamanlı olarak yakalayan, analiz eden ve denetleyen bir teknolojidir. Standart loglama sistemlerinden farkı, sadece erişimi değil, sorgunun içeriğini ve “kaç satır veri çekildiği” gibi bağlamsal detayları da raporlamasıdır.
DAM sistemleri, Kural Tabanlı Algılama ve Davranışsal Analiz (UBA) yöntemlerini kullanarak “normal dışı” sorguları (örneğin toplu veri çekme veya mesai dışı erişim) anında tespit eder. Sanal Yama özelliği sayesinde veri tabanı güncellenmese dahi bilinen zafiyetlere karşı koruma sağlar. En kritik özelliklerinden biri olan Görevler Ayrılığı, veri tabanı yöneticilerinin (DBA) kendi hareketlerini gizlemesini engelleyerek tam şeffaflık sağlar.
KVKK Madde 12 uyarınca veri sorumluları, kişisel verilere yapılan her türlü erişimi kayıt altına almak ve güvenliğini sağlamakla yükümlüdür. Bir ihlal durumunda DAM, “kim, ne zaman, hangi veriye, hangi sorguyla ulaştı” sorusuna değiştirilemez bir kanıt sunar. Verinin nerede saklandığını bilmek kadar, o veriye nasıl “dokunulduğunu” da anlık olarak bilmek, modern siber savunmanın ve yasal uyumun temel taşıdır.