Hasar tespiti, sistem izolasyonu, 3-2-1 yedekleme mimarisi, adli bilişim analizi ve kademeli devreye alma evreleriyle krizlerin kurumsal düzeyde en az zararla atlatılmasını sağlayan yönetim rehberidir.
Şirketlerin dijital dünyada varlığını sürdürebilmesi için yönetim organlarının siber güvenlik süreçlerini stratejik bir öncelik olarak ele alması, yasal uyulukları gözetmesi ve doğru bütçe planlaması yapması hayati önem taşır.
Bu görsel, Sibertim’in TSE onaylı sızma testi ve siber güvenlik hizmetlerini temsil etmek amacıyla hazırlanmıştır. Dijital asma kilit, TSE amblemi ve akan ikili kodlar; bilgi güvenliği, sistem koruması, sızma testleri ve kurumsal siber dayanıklılığı simgeler. Görsel, Sibertim’in kurumsal renk paletiyle uyumlu modern bir tasarıma sahiptir ve TSE standartlarına uygun siber güvenlik hizmetlerini görsel olarak ifade eder.
Sermaye Piyasası Kurulu (SPK) Bilgi Sistemleri Tebliği kapsamında faaliyet gösteren aracı kurumlar ve portföy yönetim şirketleri, sistem yöneticisi ve kök yetkili hesaplarını merkezi bir Ayrıcalıklı Hesap Yönetimi (PAM) platformuyla korumak zorundadır. Ortak hesap kullanımının engellenmesi, dinamik parola kasalarının işletilmesi, oturumların video ve komut formatında kayıt altına alınması, dizin servisleriyle entegrasyon ve dış kaynak erişimlerinin süreyle sınırlandırılması temel yasal zorunluluklar arasındadır. Düzenli bağımsız sızma testleri ve PAM denetimleri, kurumları yetki aşımı kaynaklı iç tehditlerden, veri manipülasyonundan ve ağır idari yaptırımlardan korur.
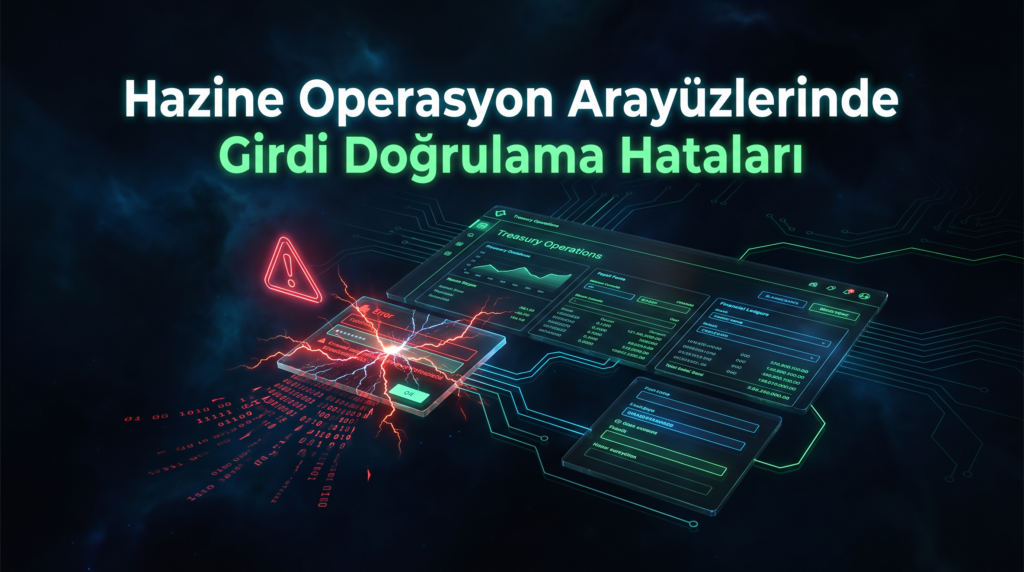
Hazine operasyon arayüzlerinde kullanıcı girdilerinin doğrulanmaması, izinsiz fon transferlerine ve büyük mali kayıplara yol açabilir. Whitelist doğrulama, parametrik sorgular ve iş mantığı kontrolleri bu riskleri engeller.
Bu makale, çalışanların kişisel ve profesyonel sosyal medya hesaplarında yaptığı paylaşımların (ofis içi fotoğraflar, konum bilgileri, arka plan detayları), siber suçlular ve kurumsal casuslar tarafından Açık Kaynak İstihbaratı (OSINT) ve yapay zeka araçları aracılığıyla nasıl istihbarat kaynağına ve kurumsal sızma vektörüne dönüştüğünü incelemektedir. Çalışan hatalarından kaynaklanan güvenlik açıklarını ele alan makale; konum ifşaları, donanım sızıntıları ve stratejik ihlallere karşı kapsamlı sosyal medya politikaları, dijital hijyen kültürü, proaktif tehdit avcılığı ve farkındalık eğitimleri gibi stratejik savunma yöntemlerini detaylı bir şekilde sunmaktadır.
Bir Kurum Risklerini Nasıl Analiz Eder ve Sınıflandırır? | Sibertim Sibertim · Risk Yönetimi · Bilgi Güvenliği Kurum Risk Analizi Süreci Kurumsal Risk Analizi, ekibin kurumun karşılaşabileceği riskleri belirlemesine, değerlendirmesine ve önceliklendirmesine yardımcı olur. Her risk aynı ağırlıkta değildir. Bazı sorunlar kısa süreli bir iş kaybına yol açarken bazıları müşteri verilerini, üretimi, itibarı ve yasal […]
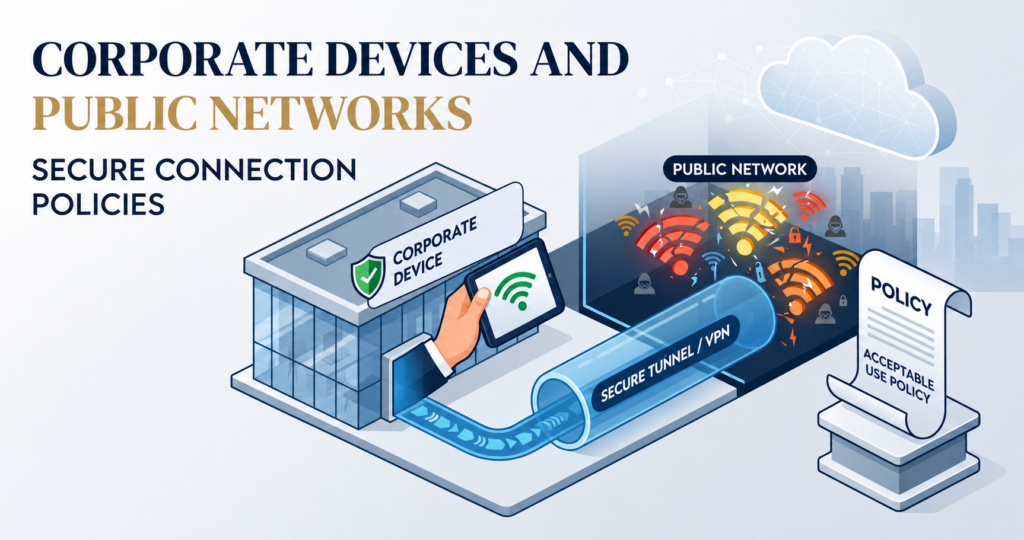
Kurumsal cihazların güvenliği, halka açık ağ bağlantılarında zorunlu VPN kullanımı, güncel uç nokta koruması ve katı güvenlik politikaları ile sağlanır.
Sanal Özel Sunucu (VPS) Kötüye Kullanımı
Anasayfa Hakkımızda Eğitimlerimiz Yayımlarımız Sızma Testleri Hizmetlerimiz İletişim Sanal Özel Sunucu (VPS) Kötüye Kullanımı kullanici2 Nisan 3, 2026 Bulut Hizmetleri,Kurumsal Güvenlik Sanal Özel Sunucular (VPS), maliyet etkinliği ve yüksek performansları nedeniyle modern dijital ekonominin vazgeçilmez bileşenleridir. Ancak, bu sunucuların sağladığı yüksek bant genişliği, 7/24 çevrimiçi kalma kapasitesi ve anonimlik imkanları, siber saldırganlar için de ideal […]
Risk Yönetimi Ve Değerlendirmesi Nedir?
Belirsizliklerle dolu modern iş dünyasında sürdürülebilir başarının anahtarı, olası tehditleri önceden öngörebilmek ve yönetebilmektir. Risk yönetimi ve değerlendirmesi, bir organizasyonun hedeflerine ulaşmasını engelleyebilecek siber, finansal, operasyonel veya stratejik tehditlerin sistematik olarak tanımlanması, analiz edilmesi ve önceliklendirilmesi sürecidir.
Bu süreç; risklerin olasılık ve etki değerlerine göre bir matris üzerinde konumlandırılmasıyla başlar. Organizasyonlar, tespit edilen risklere karşı; riskin etkisini azaltma, sigorta gibi yöntemlerle transfer etme, riskli faaliyetten kaçınma veya riski mevcut haliyle kabul etme stratejilerinden birini benimserler.
SWOT, FMEA ve Bow-Tie analizi gibi yöntemlerle desteklenen bu disiplin, kurumu sadece krizlere karşı korumakla kalmaz; aynı zamanda veri odaklı karar alma mekanizmalarını güçlendirerek rekabet avantajı sağlar. Gelecekte yapay zeka ve büyük veri analitiği ile daha öngörücü bir yapıya kavuşacak olan risk yönetimi, organizasyonel direncin ve kurumsal itibarın en güçlü savunma hattıdır.