Eğitim kurumları; geniş kullanıcı kitleleri, açık ağ mimarileri ve yüksek değerli veri varlıkları nedeniyle siber saldırganların birincil hedefleri arasındadır. Bu makalede kampüs ağlarını fidye yazılımları, veri ihlalleri ve kimlik avı saldırılarına karşı korumaya yönelik uçtan uca savunma modelleri, teknik uygulama adımları ve kurumsal güvenlik stratejileri ayrıntılarıyla ele alınmaktadır.
Okulların dijitalleşme sürecinde karşılaştığı veri güvenliği tehditlerini, siber riskleri, kanuni zorunlulukları ve Sibertim’in sunduğu profesyonel sızma testi çözümlerini detaylandırır.
Okullarda dijital dönüşümle artan siber riskler, KVKK uyumluluğu, veri koruma standartları, Sibertim’in sunduğu profesyonel test ve danışmanlık hizmetleri ile sürdürülebilir bir kurumsal güvenlik kültürü inşası detaylandırılmıştır.
Dijital ekosistemde müşteri kayıtlarının güvenliği hayati bir zorunluluktur. Kurumlar; veri keşfi, AES-256 şifreleme, sıfır güven yaklaşımı, uç nokta kontrolleri ve periyodik sızma testleri ile sistemlerini güçlendirir. Sibertim, 7/24 SOC ve ileri düzey denetim hizmetleriyle uçtan uca koruma sunar.
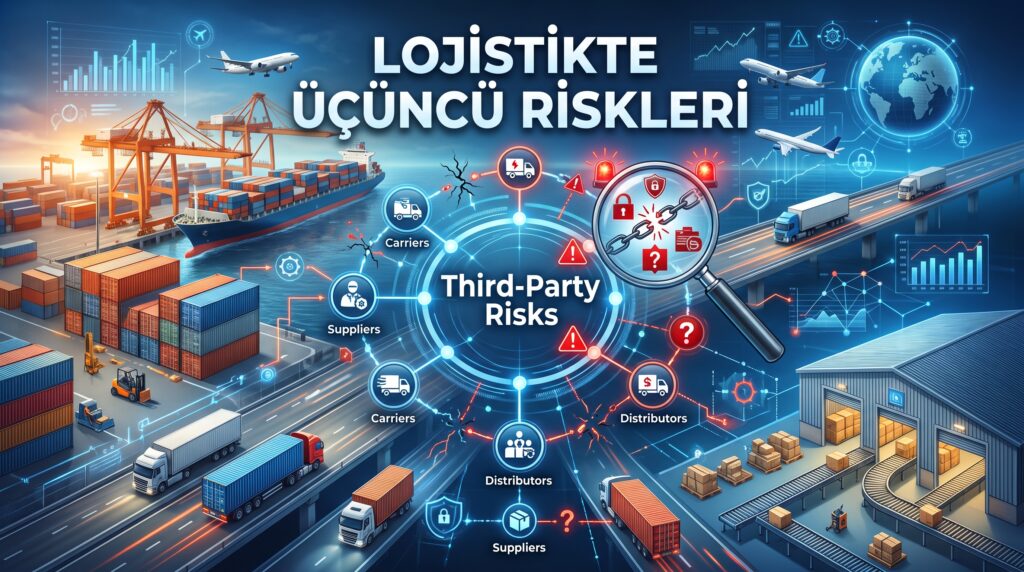
Lojistik sektöründe dijitalleşmenin hızlanmasıyla birlikte taşeronlar, yazılım sağlayıcıları ve telemetri cihazları kritik güvenlik açıklarına zemin hazırlamaktadır. Ağ segmentasyonu, sıkı API kontrolleri ve Sibertim’in profesyonel denetim hizmetleriyle bu riskler proaktif olarak bertaraf edilebilir.
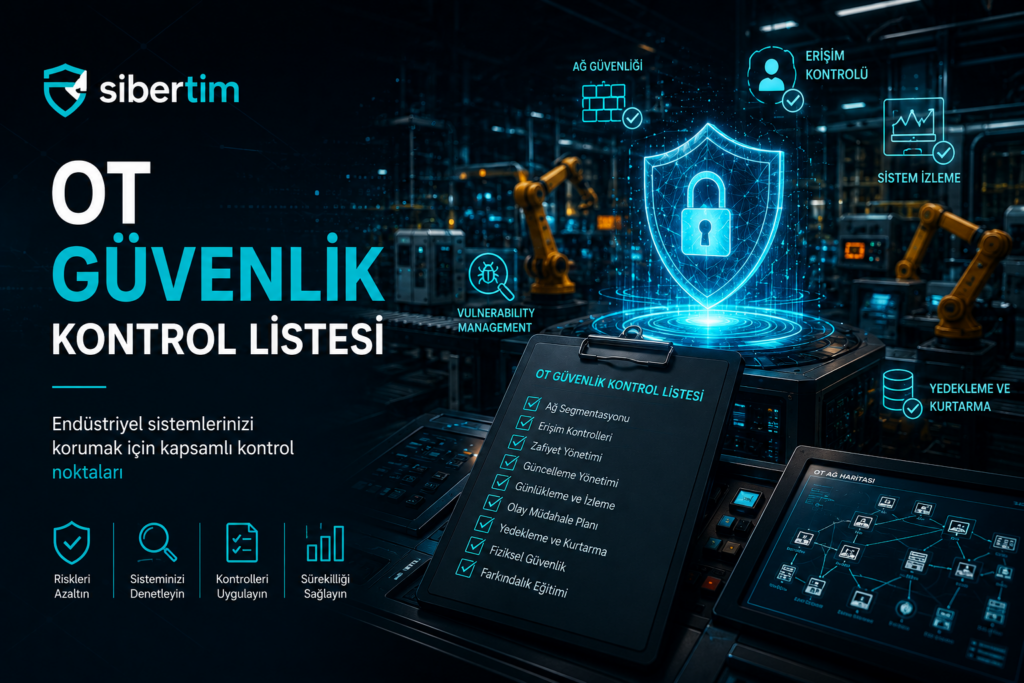
Endüstriyel tesislerde operasyonel teknolojilerin (OT) korunması, klasik bilişim güvenliğinden farklı olarak doğrudan üretim bandının sürekliliğini ve can güvenliğini merkeze alır. Kapsamlı bir OT güvenlik kontrol listesi; pasif varlık keşfini, Purdue modeli çerçevesinde Seviye 3.5 Endüstriyel DMZ (IDMZ) ile ağ segmentasyonunu, çok faktörlü uzaktan erişim denetimlerini ve değiştirilemez çevrimdışı yedekleme mimarisini zorunlu kılar. Üretim akışında milisaniyelik gecikmelere veya plansız duruşlara yol açmamak adına, endüstriyel ortamlara özel derin paket inceleme (DPI) yöntemleri ve periyodik sızma testleri uygulanarak operasyonel dayanıklılık güvenceye alınmalıdır.
Taşıma Yönetim Sistemleri (TMS), lojistikte operasyonel verimlilik sağlarken API, tedarik zinciri ve kimlik doğrulama katmanlarında ciddi siber riskler barındırır. Bu rehberde, olası tehditleri ve alınması gereken stratejik güvenlik önlemlerini ele alıyoruz.
Bu makalede eğitim kurumlarındaki otomasyon sistemlerinin karşılaştığı siber riskler, SQL enjeksiyonları, yetki yükseltme açıkları, API güvenliği ve alınması gereken kurumsal önlemler detaylı bir şekilde incelenmektedir.
Otellerde konuk verilerini, ödeme kanallarını ve ağ altyapısını korumak için izlenmesi gereken teknik denetim adımlarını ve operasyonel güvenlik standartlarını detaylandırır.
Açık kaynak kütüphanelerin ve üçüncü taraf paketlerin oluşturduğu siber tehditleri analiz eden, proaktif DevSecOps ve SBOM savunma stratejilerini aktaran rehber.