Havayolu Şirketlerinde Veri Güvenliği
Havayolu şirketleri, günlük operasyonlarında milyonlarca yolcunun pasaport, kredi kartı ve uçuş detayları gibi son derece hassas kişisel verilerini (PII ve PCI verileri) işler. Dijitalleşen rezervasyon sistemleri ve sadakat programları, bu verileri siber saldırganlar için oldukça cazip ve kârlı bir hedefe dönüştürmektedir. Kritik yolcu verilerinin korunması; “En Az Yetki” (Least Privilege) prensibine dayalı katı erişim kontrollerinin uygulanmasını, verilerin hem depolanırken (at-rest) hem de aktarılırken (in-transit) güçlü algoritmalarla şifrelenmesini gerektirir. Ayrıca, entegre çalışılan üçüncü taraf sistemlerin (ödeme geçitleri, yer hizmetleri) taşıdığı dolaylı riskleri minimize etmek ve API zafiyetlerini tespit etmek için düzenli Sızma Testleri (Pentest) gerçekleştirilmesi zorunludur. Havacılıkta veri güvenliği, sadece teknik bir IT problemi değil; KVKK/GDPR gibi yasal uyumlulukların ve şirket itibarının temel taşıdır.
Siber Güvenlikte Proaktif Yaklaşım Neden Önemlidir?
Proaktif siber güvenlik; tehditlerin henüz gerçekleşmeden öngörülmesini, Threat Intelligence (Tehdit Zekâsı) ve Threat Modeling ile zayıf noktaların tespit edilmesini ve SOAR otomasyonu ile saldırı anında milisaniyeler içinde yanıt verilmesini sağlayan “öngör-önle-doğrula” disiplinidir. Reaktif modellerin aksine, saldırı yaşam döngüsünün en erken aşamalarında müdahale ederek MTTD ve MTTR metriklerini optimize eder; teknik bariyerlerin ötesinde Purple Team tatbikatları ve “Blameless” bir raporlama kültürüyle insan katmanını da savunmanın aktif bir parçası haline getirerek kurumsal siber direnci (Cyber Resilience) en üst seviyeye taşır.
SQL Injection Nedir ve Nasıl Önlenir?
SQL Injection (SQLi); saldırganın web uygulaması üzerinden veritabanına kötü niyetli SQL komutları göndererek yetkisiz veri erişimi, veri manipülasyonu veya sistem komutları çalıştırmasına olanak tanıyan kritik bir “Injection” zafiyetidir. Classic, Blind ve Out-of-Band gibi farklı tekniklerle gerçekleştirilebilen bu saldırıları engellemenin en etkili yolu, kullanıcı girdisini SQL kodundan kesin olarak ayıran Parametreli Sorgular (Prepared Statements) kullanmaktır; buna ek olarak En Az Ayrıcalık Prensibi, Giriş Doğrulama (Input Validation) ve WAF gibi katmanlı savunma stratejileriyle veritabanı güvenliği stratejik bir seviyeye taşınmalıdır.
White Box Sızma Testi Nedir
White Box sızma testi; hedef sistemin kaynak kodu, ağ şemaları ve admin yetkileri gibi tüm iç bilgilerine sahip olarak gerçekleştirilen, “içeriden dışarıya” odaklı en kapsamlı güvenlik değerlendirme yöntemidir. Bu yaklaşım, saldırganın keşif aşamasını atlayarak doğrudan SAST (Statik Analiz) ve Manuel Kod İnceleme ile mimari zayıflıkları, iş mantığı hatalarını (Business Logic Flaws) ve gizli yetki yükseltme yollarını tespit eder. Özellikle DevSecOps süreçlerine “Shift-Left” prensibiyle entegre edildiğinde, zafiyetleri henüz canlı ortama çıkmadan kod aşamasında yakalayarak hem düzeltme maliyetlerini minimize eder hem de kurumsal güvenlik olgunluğunu mimari seviyeye taşır.
Siber Güvenlik Danışmanlığı
Siber güvenlik danışmanlığı, kurumların karmaşık tehdit ortamına karşı uzman bir bakış açısıyla stratejik yol haritaları oluşturmasını, ISO 27001 veya KVKK gibi yasal regülasyonlara tam uyum sağlamasını ve sınırlı kaynaklarını en yüksek riskleri azaltacak alanlara yönlendirmesini sağlayan profesyonel bir destek hizmetidir. Bu hizmetler, yalnızca teknik açıkların kapatılmasını değil; olay müdahale planlarından çalışan farkındalık eğitimlerine kadar bütüncül bir güvenlik kültürü inşa ederek kurumun siber dayanıklılığını (resilience) sürdürülebilir bir yapıya kavuşturur.
Container ve Kubernetes Güvenlik Testi Nedir?
Mikroservis mimarilerinin omurgasını oluşturan Container ve Kubernetes (K8s) ortamları, geleneksel statik altyapılardan çok daha dinamik ve karmaşık bir saldırı yüzeyine sahiptir. Kubernetes güvenlik testi; imajların derlenme (Build) aşamasında Trivy/Clair gibi araçlarla zafiyet taramasından geçirilmesini, dağıtım (Deploy) aşamasında OPA/Gatekeeper ile Pod Güvenlik Standartlarının (PSS) zorunlu kılınmasını ve çalışma zamanında (Runtime) Falco gibi eBPF tabanlı araçlarla anormal davranışların engellenmesini kapsayan bütüncül bir süreçtir. K8s cluster’larında kontrol düzleminin (Control Plane) güvenliği, RBAC üzerinden “minimum yetki” prensibinin uygulanması ve CNI eklentileriyle ağ izolasyonunun sağlanması hayati önem taşır. Kurumların siber direncini artırması için güvenliği “Shift-Left” prensibiyle CI/CD süreçlerine entegre etmesi ve “Zero Trust” (Sıfır Güven) modelini mikroservis katmanında uygulaması zorunludur.
CI/CD Pipeline Güvenlik Analizi Nedir?
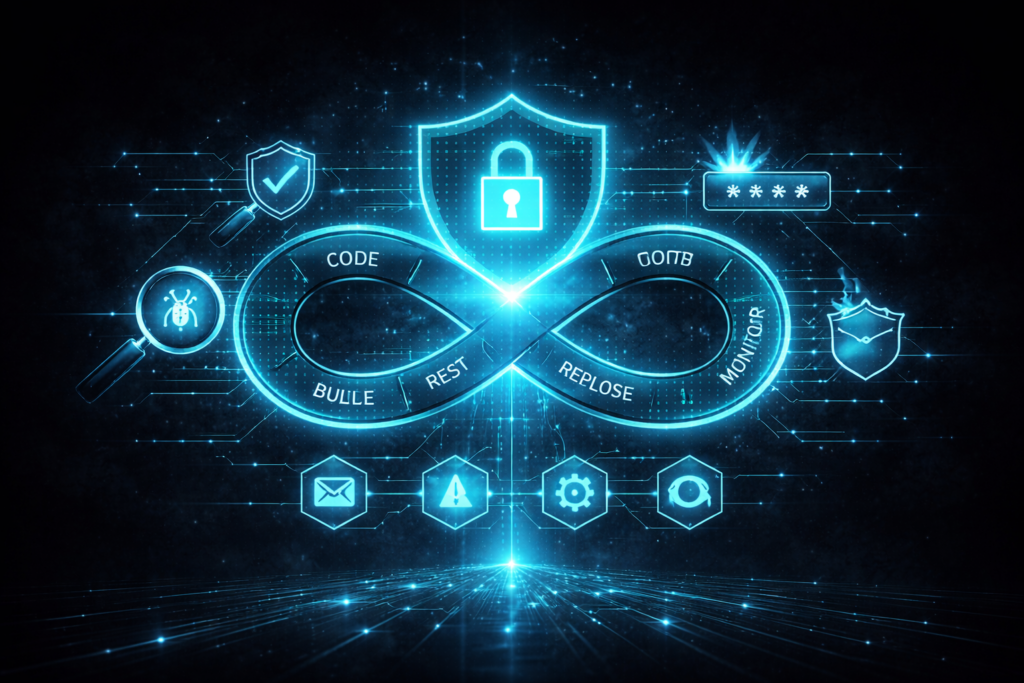
Modern yazılım geliştirme süreçlerinde CI/CD pipeline’ları, kodu üretim ortamına taşıyan ana damarlardır. CI/CD Pipeline Güvenlik Analizi, sadece bitmiş ürünü değil, bu otomasyon sürecinin kendisini bir saldırı hedefi olarak ele alır. SolarWinds gibi yıkıcı tedarik zinciri (supply chain) saldırılarının artmasıyla birlikte; Jenkins, GitLab veya GitHub Actions gibi orkestratörlerin güvenliği, “Runner/Worker” izolasyonu ve “Pipeline as Code” yapılandırmalarının denetimi hayati önem kazanmıştır. Etkili bir strateji; kaynak kodlara gömülü parolaları engellemek için merkezi “Secrets Yönetimi” (Vault) kullanmayı, üretilen yazılım paketlerini (artifact) dijital olarak imzalamayı ve süreçleri SLSA (Supply-chain Levels for Software Artifacts) standartlarına uyumlu hale getirmeyi gerektirir. Güvenlik, kodun yazıldığı ilk andan itibaren (Shift-Left) pipeline’a entegre edilmeli ve üretim ortamına (Production) yapılacak yetkisiz dağıtımları (deployment) engelleyecek katı onay mekanizmalarıyla desteklenmelidir.
Blue Team Testleri ile SOC Olgunluğu Nasıl Ölçülür?
Siber güvenlikte savunma altyapılarının gücü, sahip olunan araçlardan ziyade, tehdit anındaki tespit ve müdahale hızında gizlidir. Blue Team değerlendirme testleri; kurumların SOC (Güvenlik Operasyon Merkezi) olgunluğunu, SIEM ve EDR/XDR sistemlerinin tespit doğruluklarını ve Incident Response (Olay Müdahale) prosedürlerini MITRE ATT&CK gibi uluslararası standartlarla ölçen stratejik bir süreçtir. Bu testler, ortalama tespit (MTTD) ve yanıt (MTTR) sürelerini optimize ederken, analist yetkinliklerini artırır ve siber güvenliği reaktif bir katman olmaktan çıkarıp kurum DNA’sına işleyen proaktif bir kültüre dönüştürür.
Statik Kod Analizi Nasıl Yapılır?
Statik kod analizi, yazılımın kaynak kodunu çalıştırmadan; veri akış analizi, kontrol akışı analizi ve kural tabanlı taramalarla SQL Injection’dan hatalı yetkilendirmeye kadar pek çok zafiyeti geliştirme aşamasında tespit eden bir güvenlik yöntemidir. Bu süreç, “Shift-Left” prensibiyle hataları henüz kod aşamasındayken yakalayarak hem düzeltme maliyetlerini düşürür hem de DevSecOps süreçlerine entegre edilerek güvenliğin sürekli bir otomizasyon haline gelmesini sağlar; ancak çalışma zamanı (runtime) hatalarını görememesi nedeniyle dinamik analizler (DAST) ile desteklenmesi şarttır.
Session Açıkları Nelerdir?
Session (oturum) açıkları, bir kullanıcının kimliği doğrulandıktan sonra oluşturulan benzersiz oturum kimliğinin; yetersiz rastgelelik, güvenli olmayan iletim kanalları veya hatalı çerez (cookie) yapılandırmaları nedeniyle saldırganlar tarafından ele geçirilmesi (Session Hijacking) veya önceden belirlenmesi (Session Fixation) durumudur. Bu riskleri engellemek için oturum kimliklerinin her girişte yenilenmesi, HttpOnly, Secure ve SameSite bayraklarının doğru yapılandırılması ve tüm trafiğin HTTPS üzerinden şifrelenerek iletilmesi sistem güvenliği için hayati önem taşır.