Sağlık sistemlerinin dijitalleşmesiyle birlikte artan medikal cihaz siber güvenlik riskleri, doğru stratejiler ve profesyonel denetimlerle ortadan kaldırılabilir.
Kurumsal ağların dış dünyaya açılan kapısı olan VPN teknolojilerinin denetim metodolojisini, IKE ve TLS yapılandırma detaylarını, zayıf algoritma risklerini ve Sibertim’in sızma testi yaklaşımını detaylandıran rehber içerik.
Güvenlik duvarı kural tabanındaki anomalilerin tespiti, gölge kuralların ayıklanması ve otomasyon araçlarıyla kural seti optimizasyonu rehber boyunca detaylıca ele alınmıştır.
Kablosuz ağlarda SSID gizlemek veya MAC filtresi uygulamak tek başına bir güvenlik çözümü sunmaz. Dinleme araçları ve paketsel analizler ile bu engeller kolaylıkla aşılabilir. Gerçek kurumsal koruma ancak güçlü doğrulama protokolleri ve 802.11w gibi yönetim paketi şifreleme yöntemleriyle sağlanır.
Telekomünikasyon operatörleri, milyonlarca aboneye hizmet verirken karmaşık donanım ve yazılım tedarik zincirlerine bağımlı çalışır. Üçüncü taraf yazılım bileşenleri ve donanım arka kapıları doğrudan ulusal güvenlik tehdidi oluşturur. Düzenli bağımsız sızma testleri, yazılım bileşen analizleri ve sıkı tedarikçi denetimleri telekom ağlarını güvenceye alır.
Sağlık altyapılarında ağ segmentasyonu, kritik tıbbi cihazlar ile idari sistemleri birbirinden ayırarak siber saldırıların yatay yayılımını durdurur. Mikro bölümlendirme ve sıfır güven ilkeleri, hastane ağlarını fidye yazılımlarına karşı tam korumaya alır.
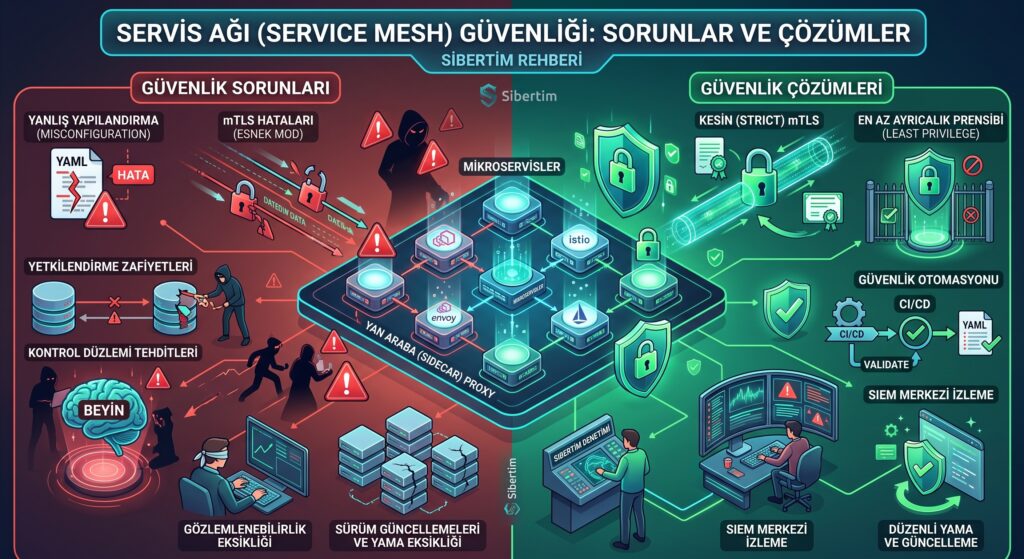
Mikroservis iletişimini yöneten servis ağları, yanlış yapılandırıldığında şirketlere büyük güvenlik zafiyetleri yaşatır. Bu rehberde Istio ve Linkerd üzerindeki kontrol düzlemi risklerini, yetkilendirme hatalarını ve mTLS yapılandırma eksikliklerini detaylıca inceliyoruz.
Telekomünikasyon operatörleri, milyonlarca aboneye hizmet verirken karmaşık donanım ve yazılım tedarik zincirlerine bağımlı çalışır. Üçüncü taraf yazılım bileşenleri ve donanım arka kapıları doğrudan ulusal güvenlik tehdidi oluşturur. Düzenli bağımsız sızma testleri, yazılım bileşen analizleri ve sıkı tedarikçi denetimleri telekom ağlarını güvenceye alır.
Operatör ağlarında sistem yöneticisi ve üçüncü taraf erişimlerini kontrol altına alan PAM sistemleri, MFA zorunlulukları ve sıfır güven (Zero Trust) stratejilerini detaylandıran teknik IAM denetim rehberi.

TS 13638 kablosuz ağ güvenlik testleri; Wi-Fi açıklarını, sahte erişim noktalarını ve sinyal sızıntılarını belirleyerek kurumsal ağı güçlendirir.