

kullanici2
Mart 7, 2026
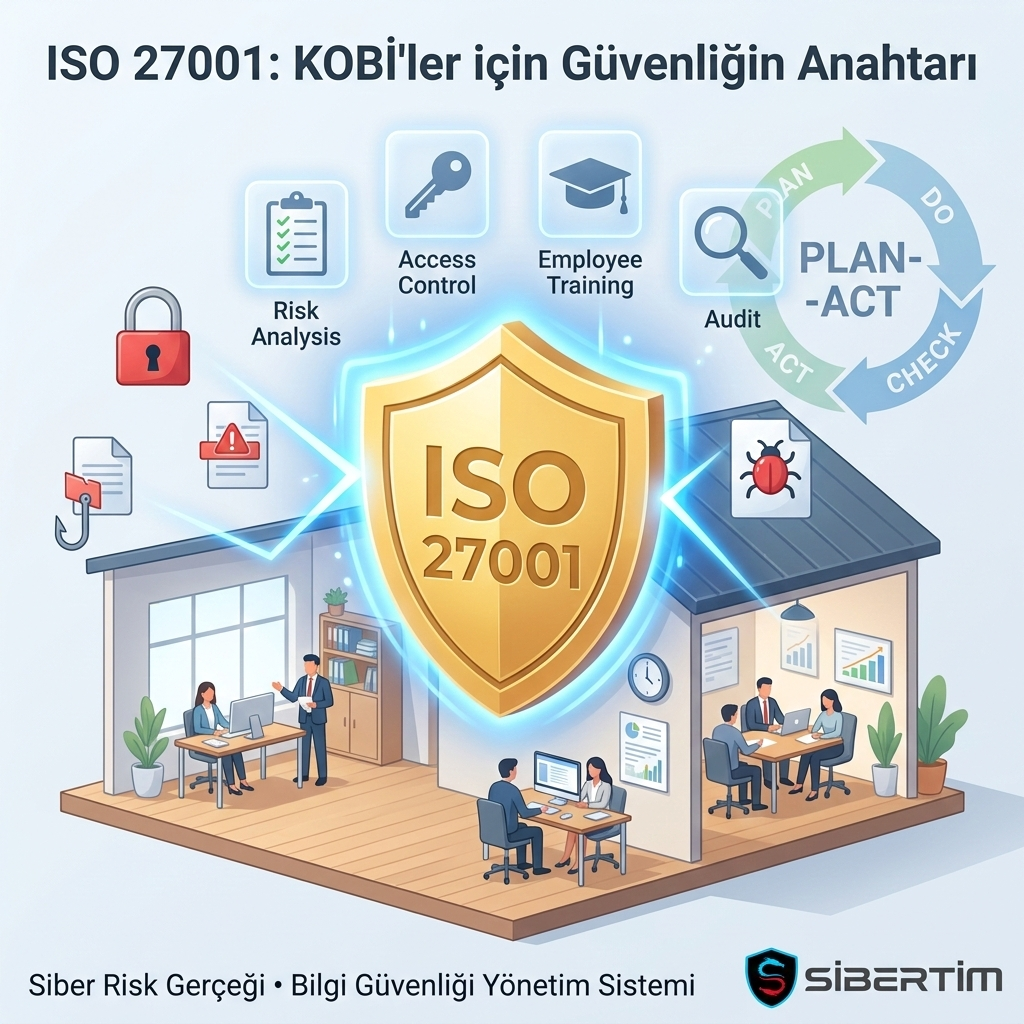
Kurumlar için güvenlik kavramı, artık sadece siber saldırılardan korunmakla sınırlı değil. Bugün işletmeler; teknolojik tehditlerle, karmaşık dijital risklerle ve hızla değişen yasal düzenlemelerle aynı anda baş etmek zorunda. Özellikle kişisel veri güvenliği, veri sızıntıları, fidye yazılımları ve regülasyonlara uyumsuzluk gibi unsurlar, bir kurumun hem operasyonel hem de yasal sürdürülebilirliğini tehdit ediyor. Bu yazıda, kurumların güvenlik stratejilerini sadece saldırılara değil; aynı zamanda mevzuata uygunluğa göre nasıl şekillendirebileceğini ele alacağız.
Klasik güvenlik anlayışında tehditler, genellikle dış kaynaklı ve doğrudan zarar verme odaklıydı. Ancak günümüzde tehdit aktörleri daha stratejik hareket ediyor. Gelişmiş sürekli tehditler (APT), bir kuruma aylarca fark edilmeden sızabiliyor. Tedarik zinciri saldırıları, yalnızca ana firmayı değil, tüm iş ortaklarını etkileyebiliyor. Aynı zamanda kurum içi tehditler, yani çalışan kaynaklı ihlaller de göz ardı edilmemesi gereken bir başlık haline geldi.
Bir başka karmaşık tehdit tipi ise “hibrid saldırılar.” Bu saldırılarda sosyal mühendislik ile teknik istismar yöntemleri bir arada kullanılıyor. Örneğin bir çalışan, oltalama e-postası (phishing) aracılığıyla kandırılarak zararlı bir bağlantıya tıklayabiliyor ve kurum ağına farkında olmadan sızılmasına neden olabiliyor. Bu tarz saldırılar, sadece yazılım değil, farkındalık eksikliği üzerinden de yayılıyor.
Siber güvenlik tehditleri kadar önemli olan bir diğer unsur da mevzuatlara uyumluluktur. Türkiye’de KVKK, Avrupa’da GDPR, finans ve enerji sektörlerinde NIS2, kurumlara ciddi sorumluluklar yüklüyor. Bu düzenlemeler yalnızca veriyi koruma yükümlülüğü getirmiyor; aynı zamanda bu korumanın nasıl yapıldığının da belgelenmesini şart koşuyor.
KVKK’ya göre kişisel veriler hukuka uygun şekilde işlenmeli, açık rıza alınmalı, veri envanteri oluşturulmalı ve gerekli idari–teknik tedbirler alınmalıdır. Uyulmaması hâlinde sadece para cezası değil, itibarsal zarar ve müşteri güveni kaybı da gündeme gelir. Özellikle veri ihlali durumunda, yetkili otoriteye bildirimde bulunmamak kurumun daha ağır yaptırımlarla karşılaşmasına neden olur.
Bazı kurumlar, güvenliği teknik bir konu; yasal uyumu ise ayrı bir hukuk meselesi gibi değerlendiriyor. Bu yaklaşım eksik ve tehlikelidir. Çünkü veri güvenliği ile hukuki yükümlülükler birbirini tamamlayan iki temel yapı taşıdır. Güçlü bir güvenlik politikası olmayan kurumlar yasal olarak açıkta kalır. Aynı şekilde yalnızca evrak üzerinden kurulan uyum süreçleri de sahadaki riskleri engelleyemez.
Bu nedenle kurumsal güvenlik stratejileri oluşturulurken şu ilkelere dikkat edilmelidir:
Teknik önlemler (şifreleme, erişim kontrolü, yedekleme) ile idari önlemler (politika, eğitim, denetim) birlikte yürütülmelidir.
Her güvenlik kontrolü, aynı zamanda mevzuata da referans göstermeli; örneğin, “erişim loglarının saklanması” hem KVKK’ya hem ISO 27001’e uygundur.
Farkındalık eğitimleri sadece çalışanları değil, yöneticileri de kapsamalıdır.

Karmaşık tehditlerle başa çıkmak ve yasal uyumu sağlamak isteyen bir kurum için aşağıdaki adımlar rehber niteliğindedir:
Risk Tabanlı Yaklaşım: Tüm bilgi varlıkları için risk değerlendirmesi yapılmalı. Kritik süreçlerin korunmasına öncelik verilmelidir.
Veri Envanteri ve Sınıflandırma: Hangi veriler ne amaçla işleniyor, nerede tutuluyor, kimler erişiyor? Bu sorulara net yanıt verilebilmelidir.
İzlenebilirlik ve Kayıt Tutma: Sistem hareketleri, kullanıcı erişimleri, dış bağlantılar düzenli olarak log’lanmalı ve denetlenmelidir.
Periyodik Denetim ve Testler: İç denetimler ve bağımsız sızma testleri (pentest), alınan önlemlerin işe yarayıp yaramadığını gösterir.
Uyum Haritası Oluşturma: Kurumun faaliyet alanına göre hangi yasal düzenlemelere tabi olduğu netleştirilmeli ve her biri için uyum seviyesi takip edilmelidir.
En gelişmiş teknolojilere sahip olmak, insan faktörü ihmal edildiğinde yetersiz kalır. Kurumların yapması gereken en önemli şeylerden biri, güvenlik farkındalığını kurum kültürünün bir parçası hâline getirmektir. Her çalışan, veri güvenliğinin sadece IT biriminin değil, kendi sorumluluğu da olduğunu anlamalıdır.
Eğitimler sadece yılda bir kez sunum gösterip geçmekle sınırlı olmamalı. Gerçek vakalar, interaktif senaryolar ve oyunlaştırma teknikleriyle desteklenerek davranışa dönüşen bilinç oluşturulmalıdır.
Karmaşık tehditlerin ve artan regülasyonların arasında kurumlar, güvenlik stratejilerini yeniden tanımlamak zorunda. Bu, sadece bir bütçe meselesi değil; vizyon, kararlılık ve süreklilik gerektiren bir yaklaşımdır. Güvenliği sadece teknik ekiplerin omzuna bırakmak ya da uyumu sadece hukuk birimine devretmek artık sürdürülebilir değil. Gerçek koruma; iş birimleri, yöneticiler ve teknik ekiplerin birlikte hareket ettiği, entegre bir güvenlik modelinden geçer.
Kurumsal güvenliği yönlendirmek, riskleri öngörmek ve yasal uyumla entegre stratejiler üretmeyi gerektirir. Bunu başaran kurumlar, hem dijital çağın hem de düzenleyici otoritelerin karşısında sağlam bir duruş sergileyebilir.