

kullanici1
Mart 7, 2026
Phishing (oltalama), siber saldırganların kullanıcıları kandırarak hassas bilgilerini ele geçirdiği bir dolandırıcılık yöntemidir. Bu saldırılar genellikle sahte e-postalar, web siteleri veya mesajlar yoluyla gerçekleştirilir. Siber suçlular, resmi kurumlar, bankalar veya popüler hizmet sağlayıcıları taklit eden sahte mesajlar hazırlar.
Örneğin, bir bankadan geliyormuş gibi görünen bir e-postada, “Hesabınızda olağandışı bir etkinlik tespit edildi, buraya tıklayarak giriş yapın” ifadesiyle kullanıcıdan bilgilerini girmesi istenebilir. Kullanıcı bağlantıya tıkladığında, gerçek bankaya benzeyen sahte bir sayfa açılır ve giriş bilgileri saldırganların eline geçer. Benzer şekilde, sahte sosyal medya veya e-ticaret giriş sayfaları da bu amaçla kullanılabilir.
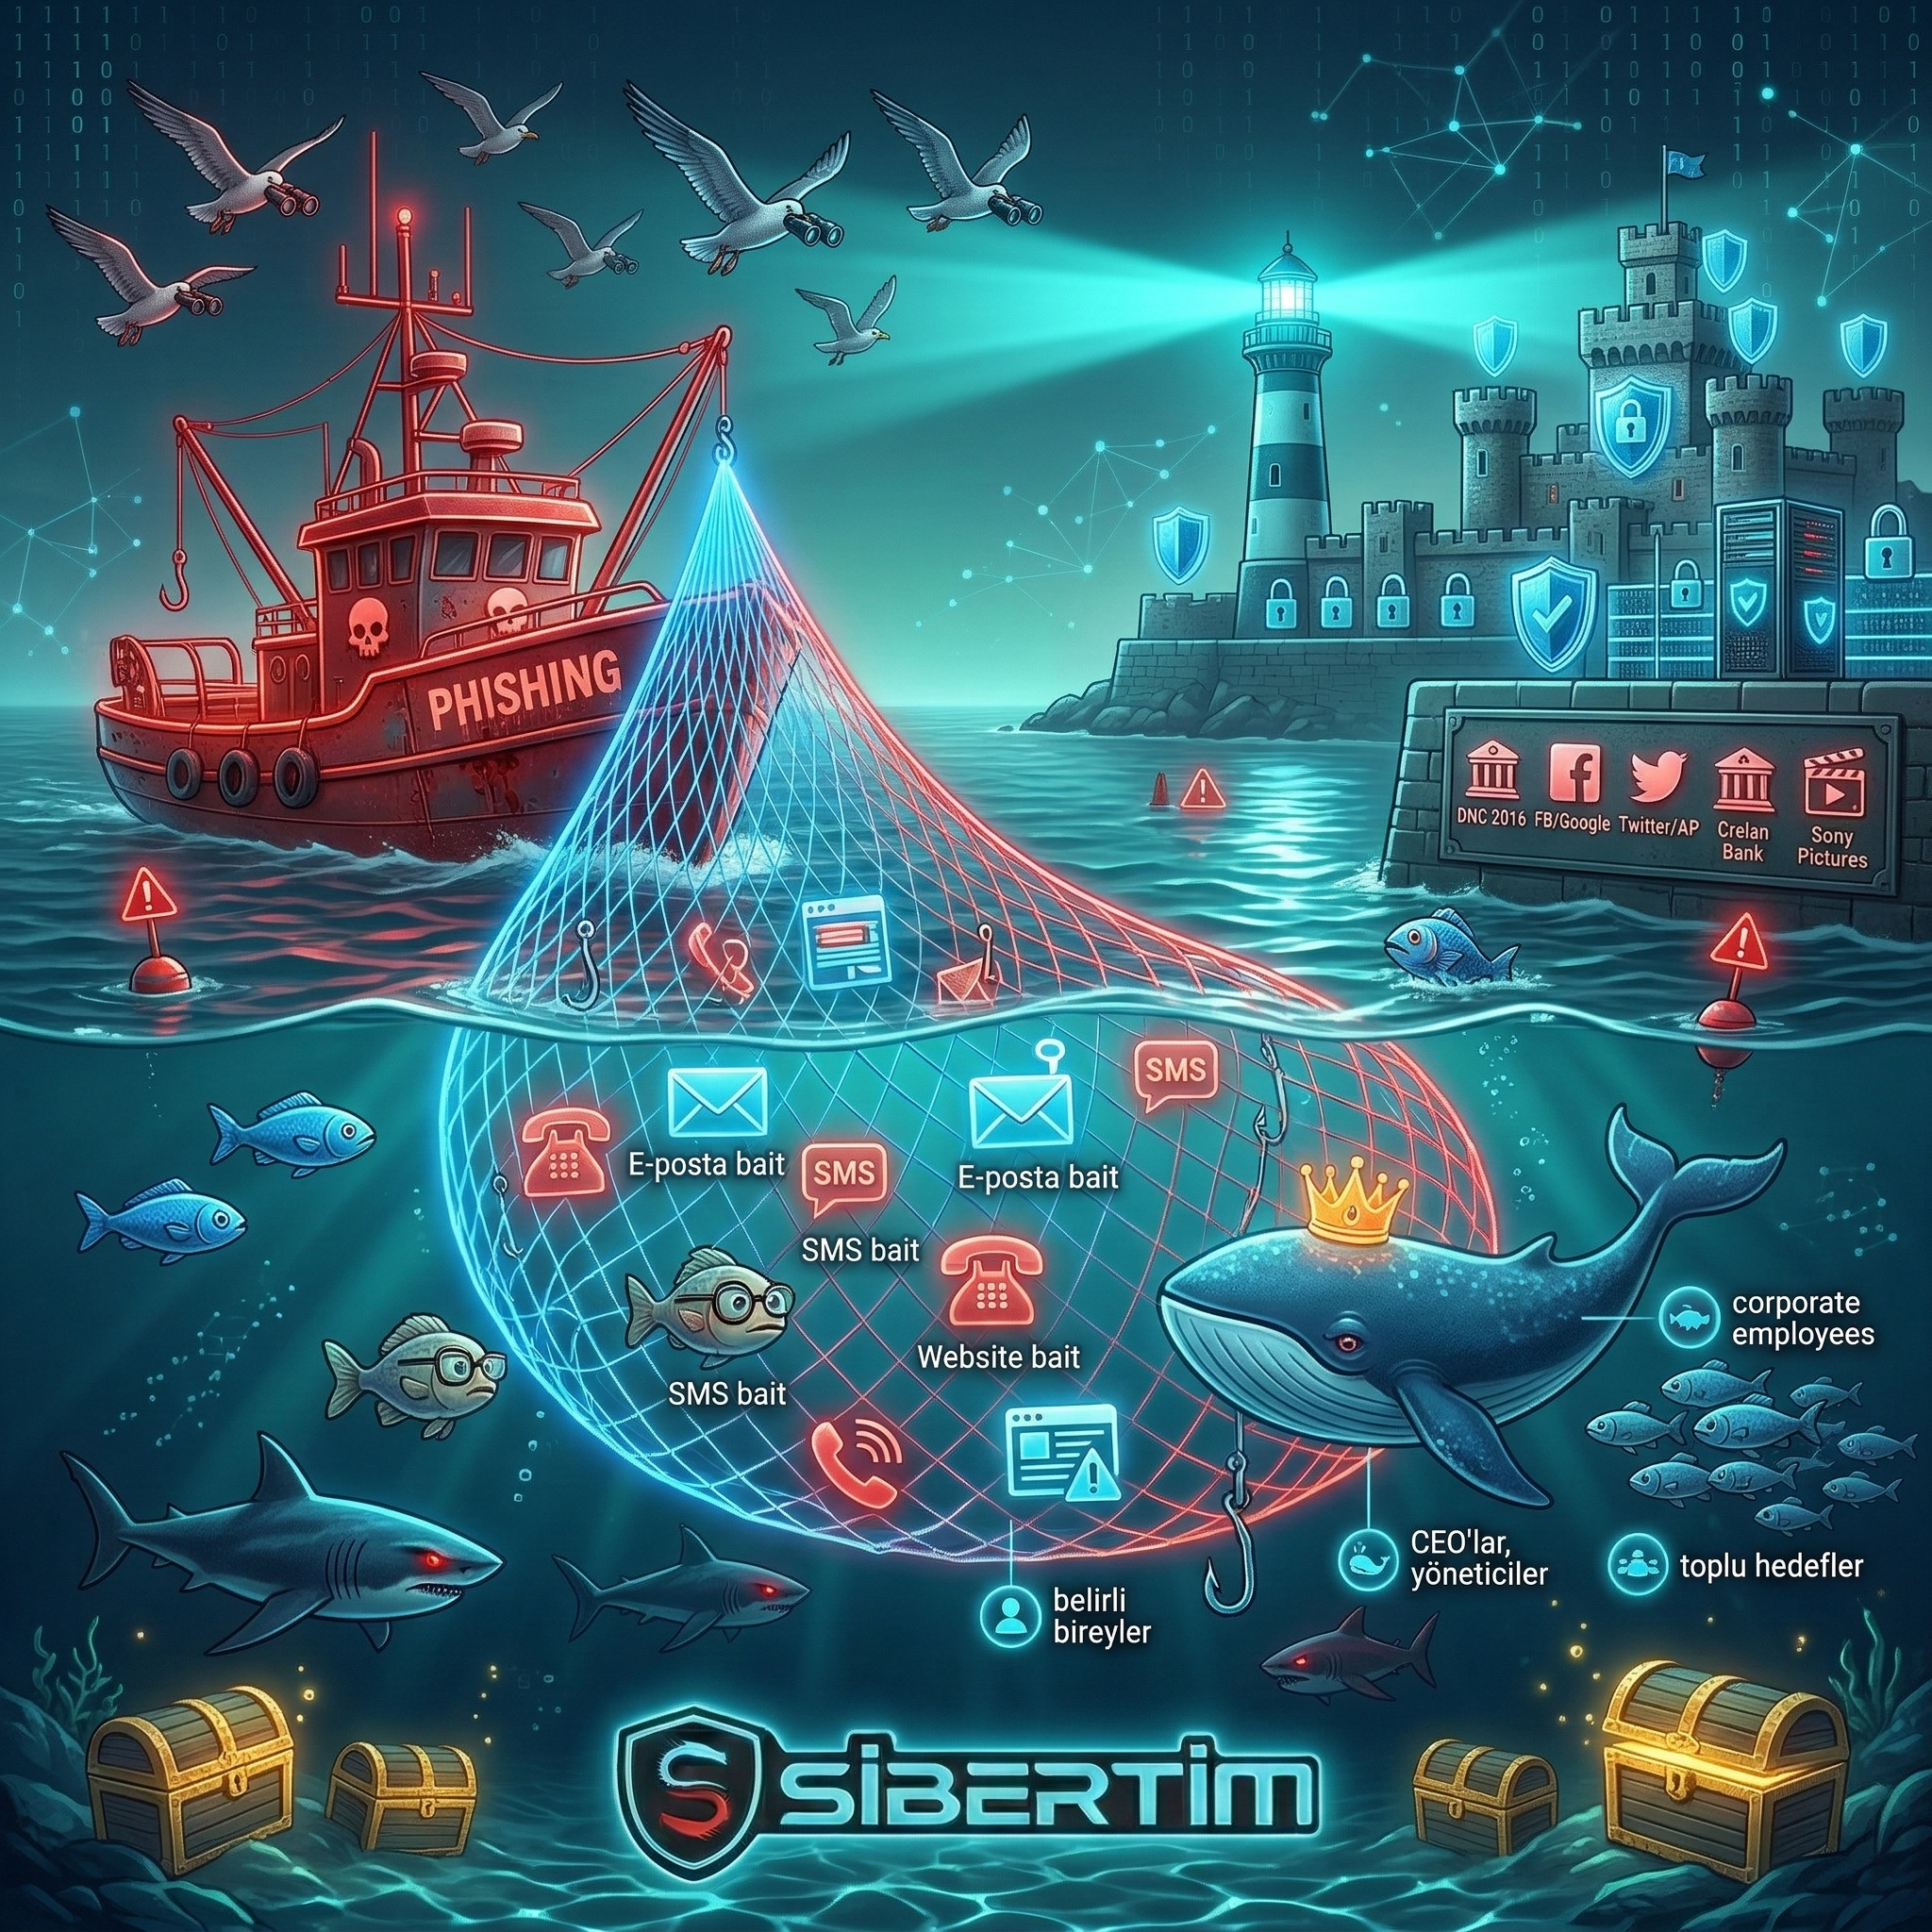
Phishing saldırıları bireysel kullanıcıların yanı sıra şirketleri ve devlet kurumlarını da hedef alarak büyük finansal kayıplara ve veri ihlallerine yol açabilir. Özellikle büyük şirket çalışanlarına yönelik spear phishing saldırılarıyla kurum içi hassas bilgilere ulaşılmaya çalışılır. Saldırganlar, sosyal medya ve çevrimiçi platformlardan topladıkları bilgileri kullanarak daha inandırıcı e-postalar oluşturabilir.
Bu saldırıların önlenmesi için kullanıcıların bilinçli olması büyük önem taşır. Kaynakları doğrulamak, güçlü kimlik doğrulama yöntemleri kullanmak ve güvenlik yazılımlarından destek almak kritik önlemler arasındadır. Bu makalede phishing saldırılarının türleri, yöntemleri ve korunma yolları detaylı olarak ele alınacaktır.
2.1. E-posta Phishing
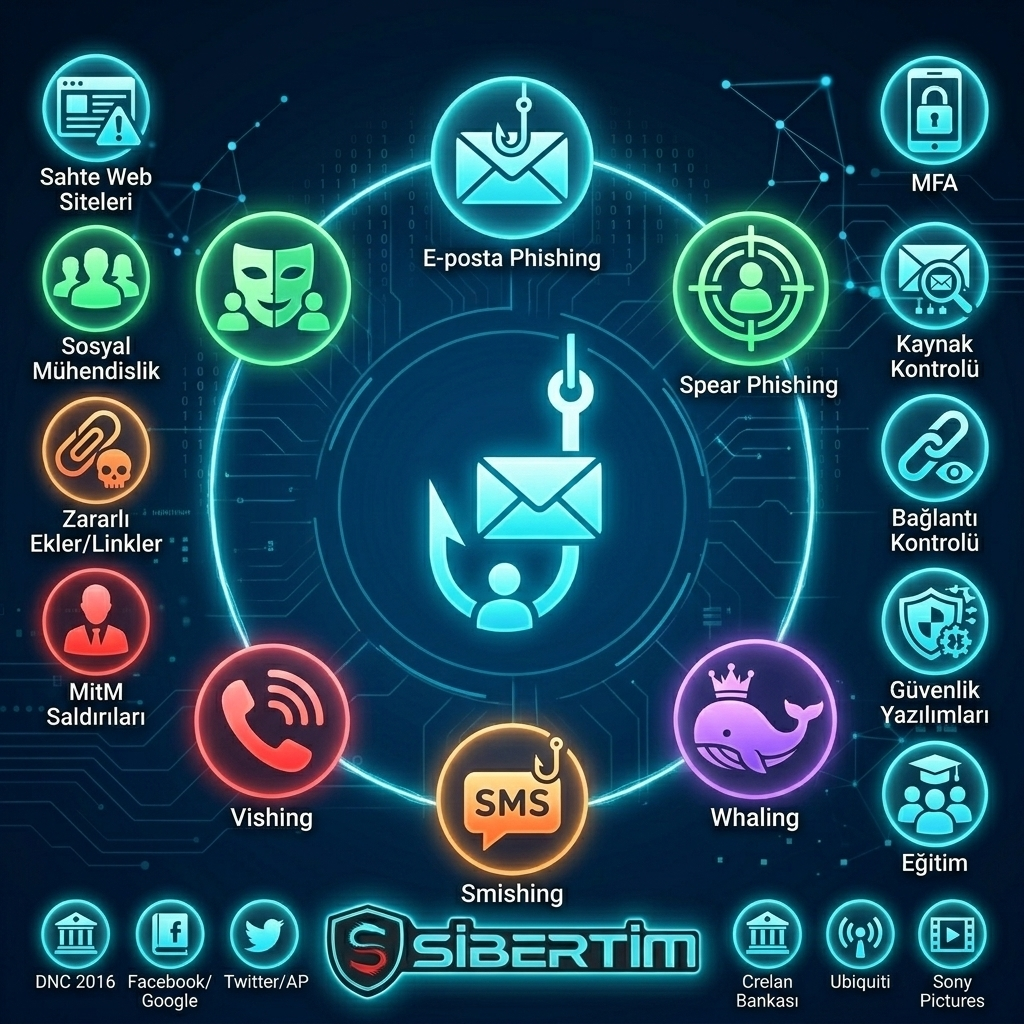
E-posta phishing, saldırganların sahte e-postalar yoluyla kimlik veya finansal bilgileri çalmaya çalıştığı en yaygın oltalama yöntemidir. Bu e-postalar genellikle bankalar, sosyal medya platformları veya devlet kurumlarından geliyormuş gibi görünür. Örneğin, sahte bir banka e-postasında kullanıcıdan hesap doğrulaması yapması istenir. Kullanıcı bağlantıya tıklayıp bilgilerini girdiğinde, bunlar saldırganların eline geçer. Ayrıca, sahte fatura bildirimleri veya ödeme uyarılarıyla kart bilgileri de talep edilebilir.
2.2. Spear Phishing
Spear phishing, belirli bireyleri veya şirketleri hedef alan daha sofistike bir saldırıdır. Saldırganlar, kişisel veya kurumsal bilgileri kullanarak inandırıcı mesajlar hazırlar. Örneğin, bir şirket yöneticisine, muhasebe departmanından geliyormuş gibi görünen ve ödeme talimatlarını güncellemesini isteyen sahte bir e-posta gönderilebilir. Sosyal mühendislik teknikleriyle çalışanların veya yöneticilerin iş e-postalarına erişilmeye çalışılır.
2.3. Whaling (Balina Avı)
Whaling saldırıları, büyük şirketlerin üst düzey yöneticilerini hedef alır. Örneğin, CEO’ya, şirket avukatından geliyormuş gibi görünen bir e-postayla önemli bir finansal karar için bağlantıya tıklaması istenebilir. CFO gibi mali yöneticilere yönelik sahte para transferi talepleri de yaygındır.
2.4. Smishing (SMS Phishing)
Smishing, SMS mesajları yoluyla kullanıcıları kandırmayı amaçlar. Örneğin, “Ödemeniz başarısız oldu, bilgilerinizi güncelleyin” gibi bir mesajla sahte bir bağlantıya yönlendirme yapılabilir. Ayrıca, sahte kargo takip mesajları veya ödül vaat eden dolandırıcılıklar da bu yönteme dahildir.
2.5. Vishing (Sesli Oltalama)
Vishing, telefon görüşmeleriyle gerçekleştirilen bir saldırı türüdür. Saldırgan, bankadan arıyormuş gibi yaparak kredi kartı bilgilerini isteyebilir. Teknik destek dolandırıcılıkları kapsamında ise, kullanıcıların cihazlarının virüslü olduğu söylenerek sahte hizmetler satılabilir veya uzaktan erişim sağlanarak cihazlar ele geçirilebilir.
Phishing saldırıları sürekli gelişmekte olup, bilinçli olmak ve güvenlik önlemlerini artırmak bu tehditlere karşı en etkili savunmadır.
3.1. Sahte Web Siteleri
Saldırganlar, güvenilir web sitelerin birebir kopyalarını oluşturup kullanıcıları giriş yapmaya ikna eder. Örneğin, bir banka giriş sayfası taklit edilerek kullanıcı adı ve şifre çalınabilir. Bu sahte sitelere genellikle e-posta phishing yoluyla yönlendirme yapılır. Saldırganlar, URL’de küçük değişiklikler yaparak (örn. “bankanız.com” yerine “bankaniz.com”) kullanıcıları kandırır.
3.2. Sosyal Mühendislik
Saldırganlar, kurbanın güvenini kazanarak bilgilerini paylaşmasını sağlar. Örneğin, bir çalışana yöneticisinden geliyormuş gibi görünen bir mesaj gönderilip gizli belgeleri paylaşması istenebilir. Ayrıca, sahte müşteri hizmetleri çağrılarıyla kimlik veya kredi kartı bilgileri elde edilebilir. Sosyal medya üzerinden toplanan bilgilerle daha inandırıcı saldırılar düzenlenebilir.
3.3. Zararlı Ekler ve Linkler
Saldırganlar, e-postalar aracılığıyla kötü amaçlı ekler veya sahte bağlantılar göndererek cihazlara zararlı yazılım bulaştırır. Örneğin, bir çalışan müşteriden geldiğini sandığı bir PDF dosyasını açtığında cihazı enfekte olabilir. Truva atları, keylogger’lar ve fidye yazılımları bu yöntemle yayılabilir. Sahte linkler ise kullanıcıları sahte web sitelerine yönlendirerek kimlik bilgilerinin çalınmasına neden olabilir.
3.4. Man-in-the-Middle (MitM) Saldırıları
MitM saldırılarında, saldırganlar iki taraf arasındaki iletişimi ele geçirerek hassas verileri çalar. Özellikle güvenli olmayan Wi-Fi ağları kullanılarak gerçekleştirilen bu saldırılarda, sahte bir Wi-Fi ağı üzerinden veri trafiği izlenebilir. Şirket içi ağlarda da uygulanabilen bu yöntem, e-posta içerikleri ve finansal işlemleri ele geçirmek için kullanılabilir. VPN ve iki faktörlü kimlik doğrulama (2FA) kullanımı, bu tür saldırılara karşı önemli bir koruma sağlar.
Phishing saldırılarında kullanılan bu teknikler, saldırganların başarılı olmasını kolaylaştırır. Kullanıcıların bilinçli olması ve güvenlik önlemleri alması, bu tür tehditlere karşı en etkili savunmadır.
Phishing saldırıları, büyük kurumları ve bireyleri hedef alarak ciddi maddi ve itibar kayıplarına yol açmıştır. İşte tarihteki önemli saldırılardan bazıları:
4.1. 2016 ABD Demokratik Ulusal Komitesi (DNC) Saldırısı
2016’da DNC çalışanlarına, Google’dan geliyormuş gibi görünen sahte e-postalar gönderildi. Şifrelerini güncellemeleri istenen çalışanlar, sahte bir Google giriş sayfasına yönlendirilerek kimlik bilgilerini saldırganlara kaptırdı. Bu olay, ABD başkanlık seçim sürecinde önemli bilgilerin sızdırılmasına yol açtı.
4.2. Facebook ve Google’a Sahte Fatura Dolandırıcılığı (2013-2015)
Saldırganlar, Tayvan merkezli bir tedarikçi gibi davranarak Facebook ve Google’a sahte faturalar gönderdi. Finans departmanları bu sahte ödemeleri onaylayarak toplamda 100 milyon dolardan fazla para transfer etti.
4.3. Twitter ve AP Haber Ajansı Saldırısı (2013)
2013’te saldırganlar, Associated Press’in Twitter hesabını ele geçirerek Beyaz Saray’da patlama olduğu yönünde sahte bir tweet attı. Bu haber, Dow Jones Endeksi’nin 150 puan düşmesine neden oldu. Hesabın, phishing yoluyla ele geçirildiği ortaya çıktı.
4.4. Crelan Bankası CEO Dolandırıcılığı (2016)
Belçika merkezli Crelan Bankası, CEO’dan geldiği sanılan sahte e-postalar nedeniyle milyonlarca Euro kaybetti. Çalışanlar, saldırganların hazırladığı sahte ödeme taleplerini gerçek sanarak işlem yaptı.
4.5. Ubiquiti Networks Phishing Saldırısı (2015)
Ubiquiti Networks çalışanlarına, yöneticilerden geliyormuş gibi görünen e-postalar gönderildi. Finans departmanı, bu sahte talepleri onaylayarak 46 milyon dolar transfer etti. Saldırganların, çalışanların e-posta hesaplarına erişmek için sosyal mühendislik teknikleri kullandığı tespit edildi.
4.6. Sony Pictures Hack (2014)
Sony Pictures çalışanlarına gönderilen spear phishing e-postalarıyla kimlik bilgileri ele geçirildi. Saldırganlar, şirketin iç ağına sızarak hassas verileri ve çalışan bilgilerini sızdırdı, büyük bir kriz yarattı.
Bu olaylar, phishing saldırılarının ne kadar etkili olabileceğini ve büyük çapta maddi ve itibari kayıplara yol açabileceğini göstermektedir. Kurumlar ve bireyler, bu tür saldırılara karşı bilinçli olmalı ve güvenlik önlemlerini sürekli güncellemelidir.
Phishing saldırılarının yaygınlığı göz önüne alındığında, bireyler ve kurumlar çeşitli önlemler alarak bu tür tehditlerden korunabilir. İşte en etkili yöntemler:
5.1. Çok Faktörlü Kimlik Doğrulama (MFA)
MFA, hesaplara erişimi tek bir şifre yerine ek doğrulama adımlarıyla korur. Örneğin, giriş yaparken hem şifre hem de telefonla gelen doğrulama kodu gerekir, böylece saldırgan yalnızca şifreyi ele geçirse bile giriş yapamaz. Google, Microsoft ve Apple gibi büyük şirketler MFA kullanımını teşvik etmektedir. Ek olarak, fiziksel güvenlik anahtarları ve biyometrik doğrulamalar da güvenliği artırır.
5.2. E-posta ve Mesaj Kaynaklarını Kontrol Etme
Phishing saldırıları sahte e-postalar ve mesajlarla gerçekleştirildiğinden, gelen iletiler dikkatle incelenmelidir. Gönderenin e-posta adresi ve mesaj içindeki bağlantılar doğrulanmalı, örneğin “bankanız.com” yerine “bankaniz-security.com” gibi sahte adresler olup olmadığı kontrol edilmelidir. Bilinmeyen ek dosyalar açılmamalıdır.
5.3. Bağlantılara ve Ek Dosyalara Dikkat Etme
Phishing saldırıları sahte sitelere yönlendiren bağlantılar veya zararlı ek dosyalar içerir. Kullanıcılar, e-postalardaki bağlantıların üzerine gelerek gerçek URL’yi kontrol etmeli ve beklenmeyen ekleri açmaktan kaçınmalıdır. Özellikle “Önemli fatura detayı” gibi başlıklarla gelen ekler kötü amaçlı yazılım içerebilir.
5.4. Güvenlik Yazılımlarının Kullanılması
Güncel antivirüs yazılımları ve güvenlik duvarları, zararlı içerikleri tespit ederek kullanıcıları uyarır. Tarayıcıların anti-phishing özellikleri aktif hale getirilmelidir. Kurumsal seviyede tehdit algılama sistemleri kullanarak çalışanlar ve sistemler korunabilir.
5.5. Kullanıcı ve Çalışan Eğitimleri
Phishing saldırılarından korunmanın en etkili yollarından biri bilinçlendirmedir. Kurumlar, çalışanlarına sahte e-postaları nasıl tespit edeceklerini öğreten eğitimler düzenlemeli ve phishing simülasyonları uygulamalıdır. Böylece çalışanlar gerçek saldırılara karşı daha dikkatli olabilir.
Bu yöntemler, phishing saldırılarına karşı bireysel ve kurumsal güvenliği artırarak maddi ve itibari kayıpları önlemeye yardımcı olur.
Phishing saldırıları, bireyler ve kurumlar için ciddi tehditler oluşturarak finansal kayıplara, veri sızıntılarına ve müşteri güveninin sarsılmasına yol açabilir. Tek bir sahte e-postaya inanarak yapılan bir tıklama, tüm şirket ağına kötü amaçlı yazılım bulaştırabilir.
Saldırganların yöntemleri giderek gelişse de, bilinçli kullanıcılar ve doğru güvenlik önlemleriyle bu saldırılardan korunmak mümkündür. Çok faktörlü kimlik doğrulama, güvenlik yazılımları ve düzenli siber güvenlik eğitimleri bu tehditlere karşı etkili savunma sağlar.
Şirketler ve bireyler, güvenlik politikalarını güncel tutarak yeni tehditlere karşı hazırlıklı olmalı, dijital dünyada her zaman dikkatli ve bilinçli hareket etmelidir.