kullanici1
Mart 5, 2026
Günümüzde mobil cihazlar, iş süreçlerinin vazgeçilmez bir parçası haline gelmiştir. Akıllı telefonlar, tabletler ve dizüstü bilgisayarlar, çalışanların her yerden hızlı ve verimli bir şekilde çalışmasını sağlarken, beraberinde ciddi güvenlik risklerini de getirmektedir. Kurumlar için mobil cihaz güvenliği, sadece teknolojik önlemlerle değil, aynı zamanda kapsamlı ve uygulanabilir kurumsal politikalarla sağlanabilir. Bu yazıda, mobil cihaz güvenliğinin önemi ve kurumsal politika geliştirme süreçleri ele alınacaktır.
Mobil cihazların yaygınlaşmasıyla birlikte, siber saldırganlar için bu cihazlar hedef haline gelmiştir. Mobil cihazlarda depolanan şirket verileri, erişilen kurumsal ağlar ve kullanılan uygulamalar, yanlış ellerde büyük zararlar doğurabilir. Bu nedenle mobil cihaz güvenliği, sadece bireysel kullanıcıların değil, tüm kurumun güvenlik stratejisinin ayrılmaz bir parçasıdır.
Mobil cihazların başlıca güvenlik riskleri şunlardır:
Bu risklere karşı etkili bir savunma hattı oluşturmak için teknoloji ve politika bir arada kullanılmalıdır.
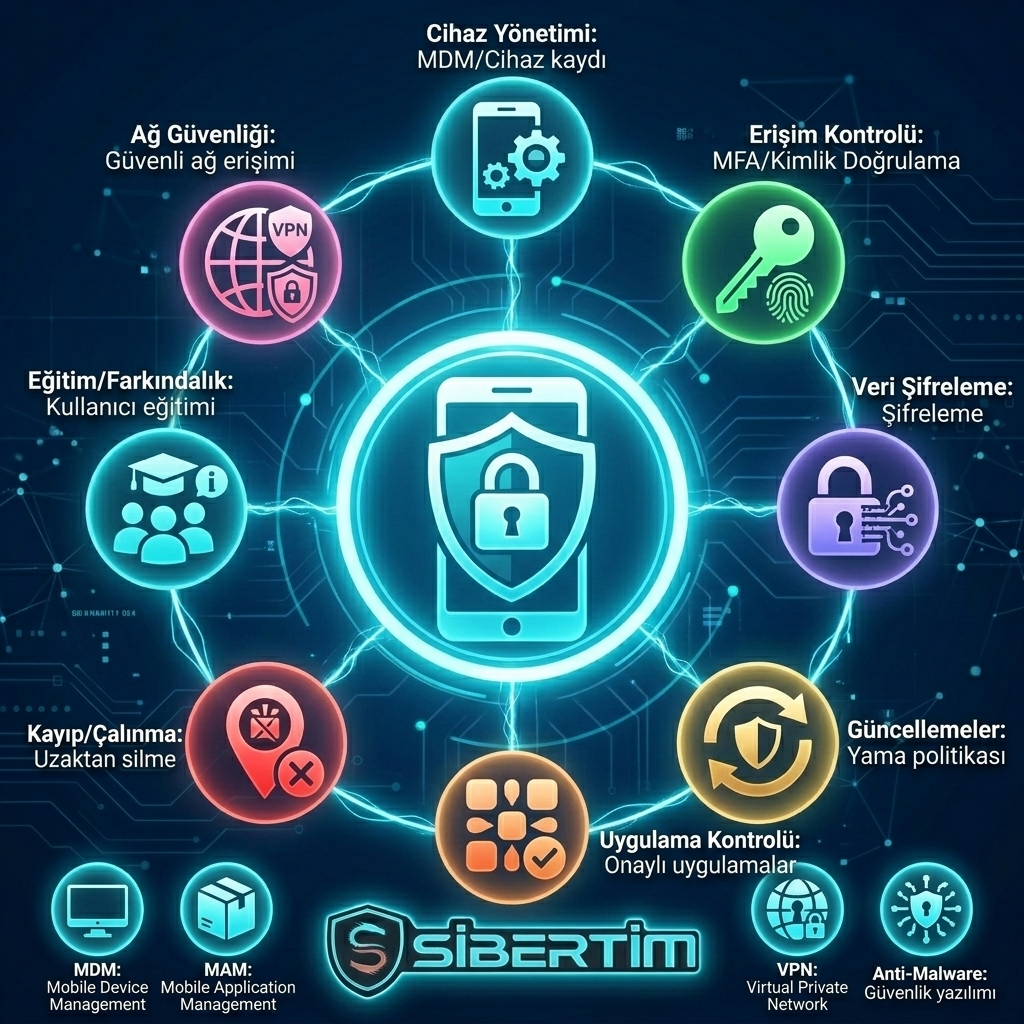
Mobil cihazların güvenliğinin sağlanmasında kurumsal politikalar kritik rol oynar. İyi hazırlanmış bir politika, hem teknolojik önlemleri hem de kullanıcı davranışlarını yönetir.
Kurumda kullanılan tüm mobil cihazların kayıt altına alınması ve merkezi yönetim sistemlerine entegre edilmesi gereklidir. Bu sayede cihazların durumu takip edilir, kayıp veya çalınma durumunda hızlı müdahale sağlanabilir.
Mobil cihazlardan kurumsal kaynaklara erişimde güçlü kimlik doğrulama yöntemleri kullanılmalıdır. Çok faktörlü kimlik doğrulama (MFA), parola politikaları ve biyometrik doğrulamalar, yetkisiz erişim riskini azaltır.
Mobil cihazlarda depolanan verilerin ve iletişim halinde olan verilerin şifrelenmesi zorunlu tutulmalıdır. Böylece cihaz kaybı durumunda veri güvenliği sağlanır.
İşletim sistemleri ve uygulamalar düzenli olarak güncellenmeli ve güvenlik yamaları hızlıca uygulanmalıdır. Güncellemelerin gecikmesi sistemde zafiyetlere yol açabilir.
Kurum tarafından onaylanmamış uygulamaların kullanımı engellenmeli, uygulama mağazalarından indirilen yazılımlar dikkatle denetlenmelidir. Kurumsal veri erişimi sağlayan uygulamalarda sıkı güvenlik kontrolleri olmalıdır.
Kurum cihazlarının kaybolması veya çalınması durumunda yapılacaklar önceden belirlenmeli; uzaktan silme (remote wipe), kilitleme ve izleme gibi mekanizmalar devreye alınmalıdır.
Kullanıcıların mobil güvenlik riskleri ve doğru davranışlar konusunda düzenli olarak bilgilendirilmesi, sosyal mühendislik saldırılarının etkisini azaltır.
Kurumsal mobil güvenliği desteklemek için çeşitli teknolojiler kullanılabilir:
Başarılı bir mobil cihaz güvenliği politikası geliştirmek için aşağıdaki adımlar izlenmelidir: