
Privileged Access Management (PAM) Nedir?
kullanici2
Mart 22, 2026
Uncategorized
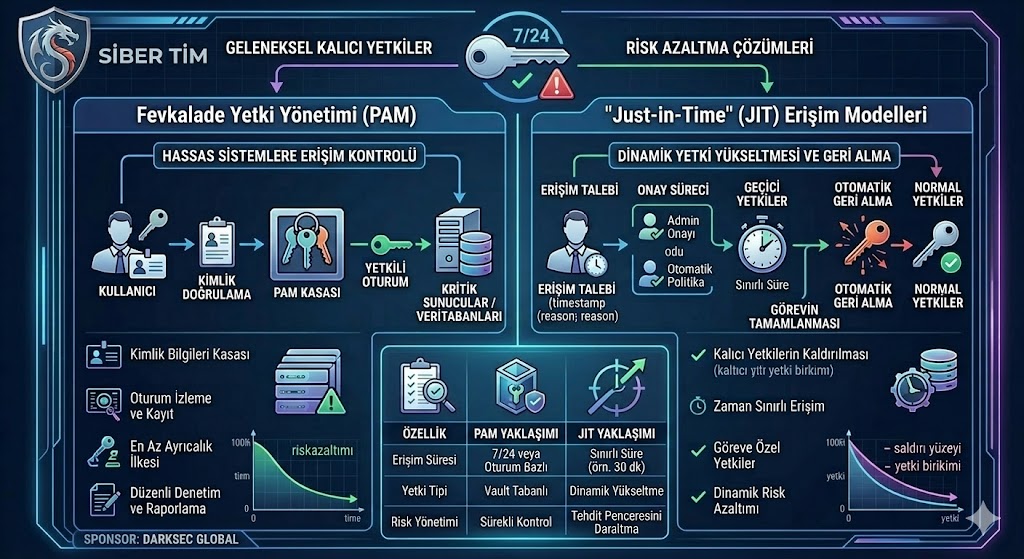
Privileged Access Management (PAM)
Kurumsal güvenlik olaylarının büyük bir kısmı, “en güçlü” erişimlerin yanlış kullanılmasına veya ele geçirilmesine dayanır. Etkiyi büyüten şey genellikle saldırganın sofistike teknikleri değil; ayrıcalıklı hesapların (admin/root) yıllar içinde kontrolsüz biçimde çoğalması, parolaların paylaşılması, servis hesaplarının izlenmemesi ve üretim ortamına erişimin sıradanlaşmasıdır. Bir kullanıcı hesabının ele geçirilmesi tek bir uygulamayı etkileyebilir; buna karşın ayrıcalıklı bir hesabın ele geçirilmesi, bütün altyapıyı kapsayan zincirleme sonuçlar doğurabilir.
Privileged Access Management (PAM), bu riski yönetilebilir hâle getirmek için geliştirilmiş bir yaklaşım ve ürün ailesidir. PAM’in hedefi, ayrıcalıklı erişimi görünür kılmak, erişimi kısa ve kontrollü pencerelere sıkıştırmak, kritik işlemleri denetlenebilir bir akışa bağlamak ve olay sonrası soruşturma için güçlü kanıt üretmektir. Modern PAM programları sadece ‘parola kasası’ değildir; kimlik, oturum, yetki, süreç ve denetimi birlikte ele alan bir güvenlik disiplini olarak görülmelidir.
PAM Nedir?
PAM, ayrıcalıklı kullanıcıların, servis hesaplarının ve yönetim yetkilerinin yaşam döngüsünü yöneten güvenlik yaklaşımıdır. “Ayrıcalıklı erişim” ifadesi; işletim sistemi yöneticiliği, veritabanı admin yetkisi, domain admin rolleri, bulut yönetim izinleri, Kubernetes cluster yönetimi veya güvenlik cihazlarına yönetici erişimi gibi yüksek etkili yetkileri kapsar.
Bir PAM programının temel amacı, şu sorulara net ve denetlenebilir cevap üretmektir:
Hangi ayrıcalıklı hesaplar var?
Kim, ne zaman, hangi gerekçeyle erişti?
Hangi komut/işlem yapıldı?
Bu erişim ne kadar sürdü?
Erişim politikaya uygun muydu?
PAM Bileşenleri ve Yaklaşımları
Vault (Parola/Anahtar Kasası): Ayrıcalıklı hesapların parolaları, SSH ve API anahtarları güvenli bir kasada tutulur. Amaç, parolanın kişilerin bilgisinde dolaşmamasıdır.
Credential Rotation (Otomatik Döndürme): Ayrıcalıklı parolaların belirli aralıklarla veya her kullanım sonrası değiştirilmesi, sızıntı riskini azaltır.
Session Management / Session Brokering: Kullanıcı hedef sisteme doğrudan değil, PAM üzerinden bağlanır. PAM oturumu kaydeder, komutları izler ve şüpheli durumda oturumu sonlandırabilir.
Just-in-Time (JIT) ve Geçici Yetki Ataması: Kullanıcıya kalıcı admin rolü vermek yerine, belirli bir iş için kısa süreli yetki verilir ve süre sonunda otomatik geri alınır.
Least Privilege ve Yetki Sınırları: Rol tabanlı (RBAC) veya öznitelik tabanlı (ABAC) kurallarla erişimin kapsamı daraltılır.
Yaygın Risk Senaryoları
Paylaşılan Admin Hesapları: Birden fazla kişinin aynı hesabı kullanması sorumluluğu belirsizleştirir ve iz sürmeyi zorlaştırır.
Statik Kimlik Bilgileri: Aylarca değişmeyen parolalar, sızıntı halinde saldırgana geniş bir zaman penceresi tanır.
Ayrıcalıklı Erişimin Normalleşmesi: Üretim ortamına rutin erişim, insan hatası riskini artırır ve saldırganın ele geçireceği hedef sayısını büyütür.
Bulut ve DevOps Kimlikleri: CI/CD sistemlerinin kullandığı token’lar ve bulut rolleri yönetilmezse kontrol dışı bir ayrıcalıklı yüzey oluşur.
Yetersiz Denetim: Log yoksa veya dağınıksa, bir ayrıcalıklı erişim olayı erken tespit edilemez.
PAM’in Kuruma Katkıları
Saldırı Yüzeyinin Daralması: Kalıcı admin yetkileri ve statik parolalar minimize edilir.
İzlenebilirlik: “Kim, ne yaptı?” sorusu oturum kayıtlarıyla somutlaşır.
Hızlı Müdahale: Şüpheli erişimler anında kesilebilir ve erişim kanalları hızla kapatılabilir.
Uyumluluk ve Denetim: Onay zinciri, kayıt saklama ve erişim gerekçeleri denetimlerde net bir şekilde sunulur.
Servis Hesaplarının İyileştirilmesi: Otomasyon kimlikleri için kısa ömürlü kimlik (ephemeral credentials) yaklaşımına geçiş kolaylaşır.
Etkili Bir PAM Programı için Gerekli Adımlar
Envanter Çıkar: Ayrıcalıklı kullanıcılar, servis hesapları, bulut rolleri ve kritik sistemleri listeleyin.
Önceliklendir: Domain admin, üretim veritabanı ve bulut root rolleri gibi en kritik alanlardan başlayın.
Politika Belirle: Erişim talebi, onay mekanizması, MFA zorunluluğu ve JIT sürelerini tanımlayın.
Vault ve Rotation: Parolaları kasaya taşıyın ve otomatik döndürmeyi etkinleştirin.
Oturum Aracılığı: Doğrudan admin erişimini azaltarak kayıtlı oturum modeline geçin.
SIEM Entegrasyonu: PAM kayıtlarını SIEM/SOAR ile entegre ederek anomali alarmları kurun.
Sonuç olarak PAM, ayrıcalıklı erişimi “kontrollü, kısa süreli ve denetlenebilir” hâle getirerek kurumun en kritik risk alanlarını yönetilebilir kılar.
Tags :
IdentitySecurity,PAM,PrivilegedAccess
Share This :