

kullanici1
Mart 17, 2026
Mobil uygulamalar API’lerle konuşurken TLS (HTTPS) kullanır ve çoğu ekip bunu “güvenli kanal” olarak kabul eder. Ancak gerçek dünyada ağ her zaman güvenilir değildir: halka açık Wi‑Fi’ler, sahte erişim noktaları, kurumsal proxy altyapıları veya cihaz üzerindeki zararlı yazılımlar; trafiği izlemeye ya da değiştirmeye çalışabilir. Bu nedenle uygulamalar, yalnızca TLS kullanmakla yetinmeyip sertifika doğrulamasını sıkılaştıran ek kontroller uygular. SSL/TLS pinning (kısaca pinning) bu kontrollerin en bilinenidir.
Pinning’in varlığı, saldırgan açısından maliyeti yükseltirken; güvenlik ekipleri açısından da bir denge problemi doğurur: üretimde MITM riskini azaltmak isterken, test ortamında trafiği gözlemleyip hataları teşhis etmek gerekebilir. “Pinning bypass” kavramı bu dengenin tartışıldığı noktada ortaya çıkar. Bu makale, saldırının nasıl çalıştığını anlatacak kadar bilgi verip, uygulanabilir istismar talimatlarına girmeden; pinning bypass’ın mantığını, risk senaryolarını, etkilerini ve savunma karşılıklarını özetler.
TLS, istemci ile sunucu arasında şifreli bir kanal kurar ve istemcinin bağlandığı sunucunun kimliğini sertifika zinciri üzerinden doğrular. Varsayılan modelde istemci, işletim sisteminin güvenilen kök sertifika deposuna dayanır. Sertifika otoritesi (CA) zinciri doğruysa bağlantı kurulur.
Pinning, bu güven modelini daraltır: uygulama, belirli bir sunucu sertifikasına, public key’e veya belirli bir ara sertifikaya “bağlanır” ve yalnızca bu referansla uyumlu sertifikaları kabul eder. Böylece cihazın CA deposu manipüle edilse bile, uygulama beklenmeyen sertifikayı reddedebilir. Pinning’in güçlü yanı MITM’e karşı korumayı artırmasıdır; zayıf yanı ise sertifika yaşam döngüsü (yenileme/rotasyon) ve hata yönetimi iyi tasarlanmazsa uygulamanın çalışmasını bozabilmesidir.
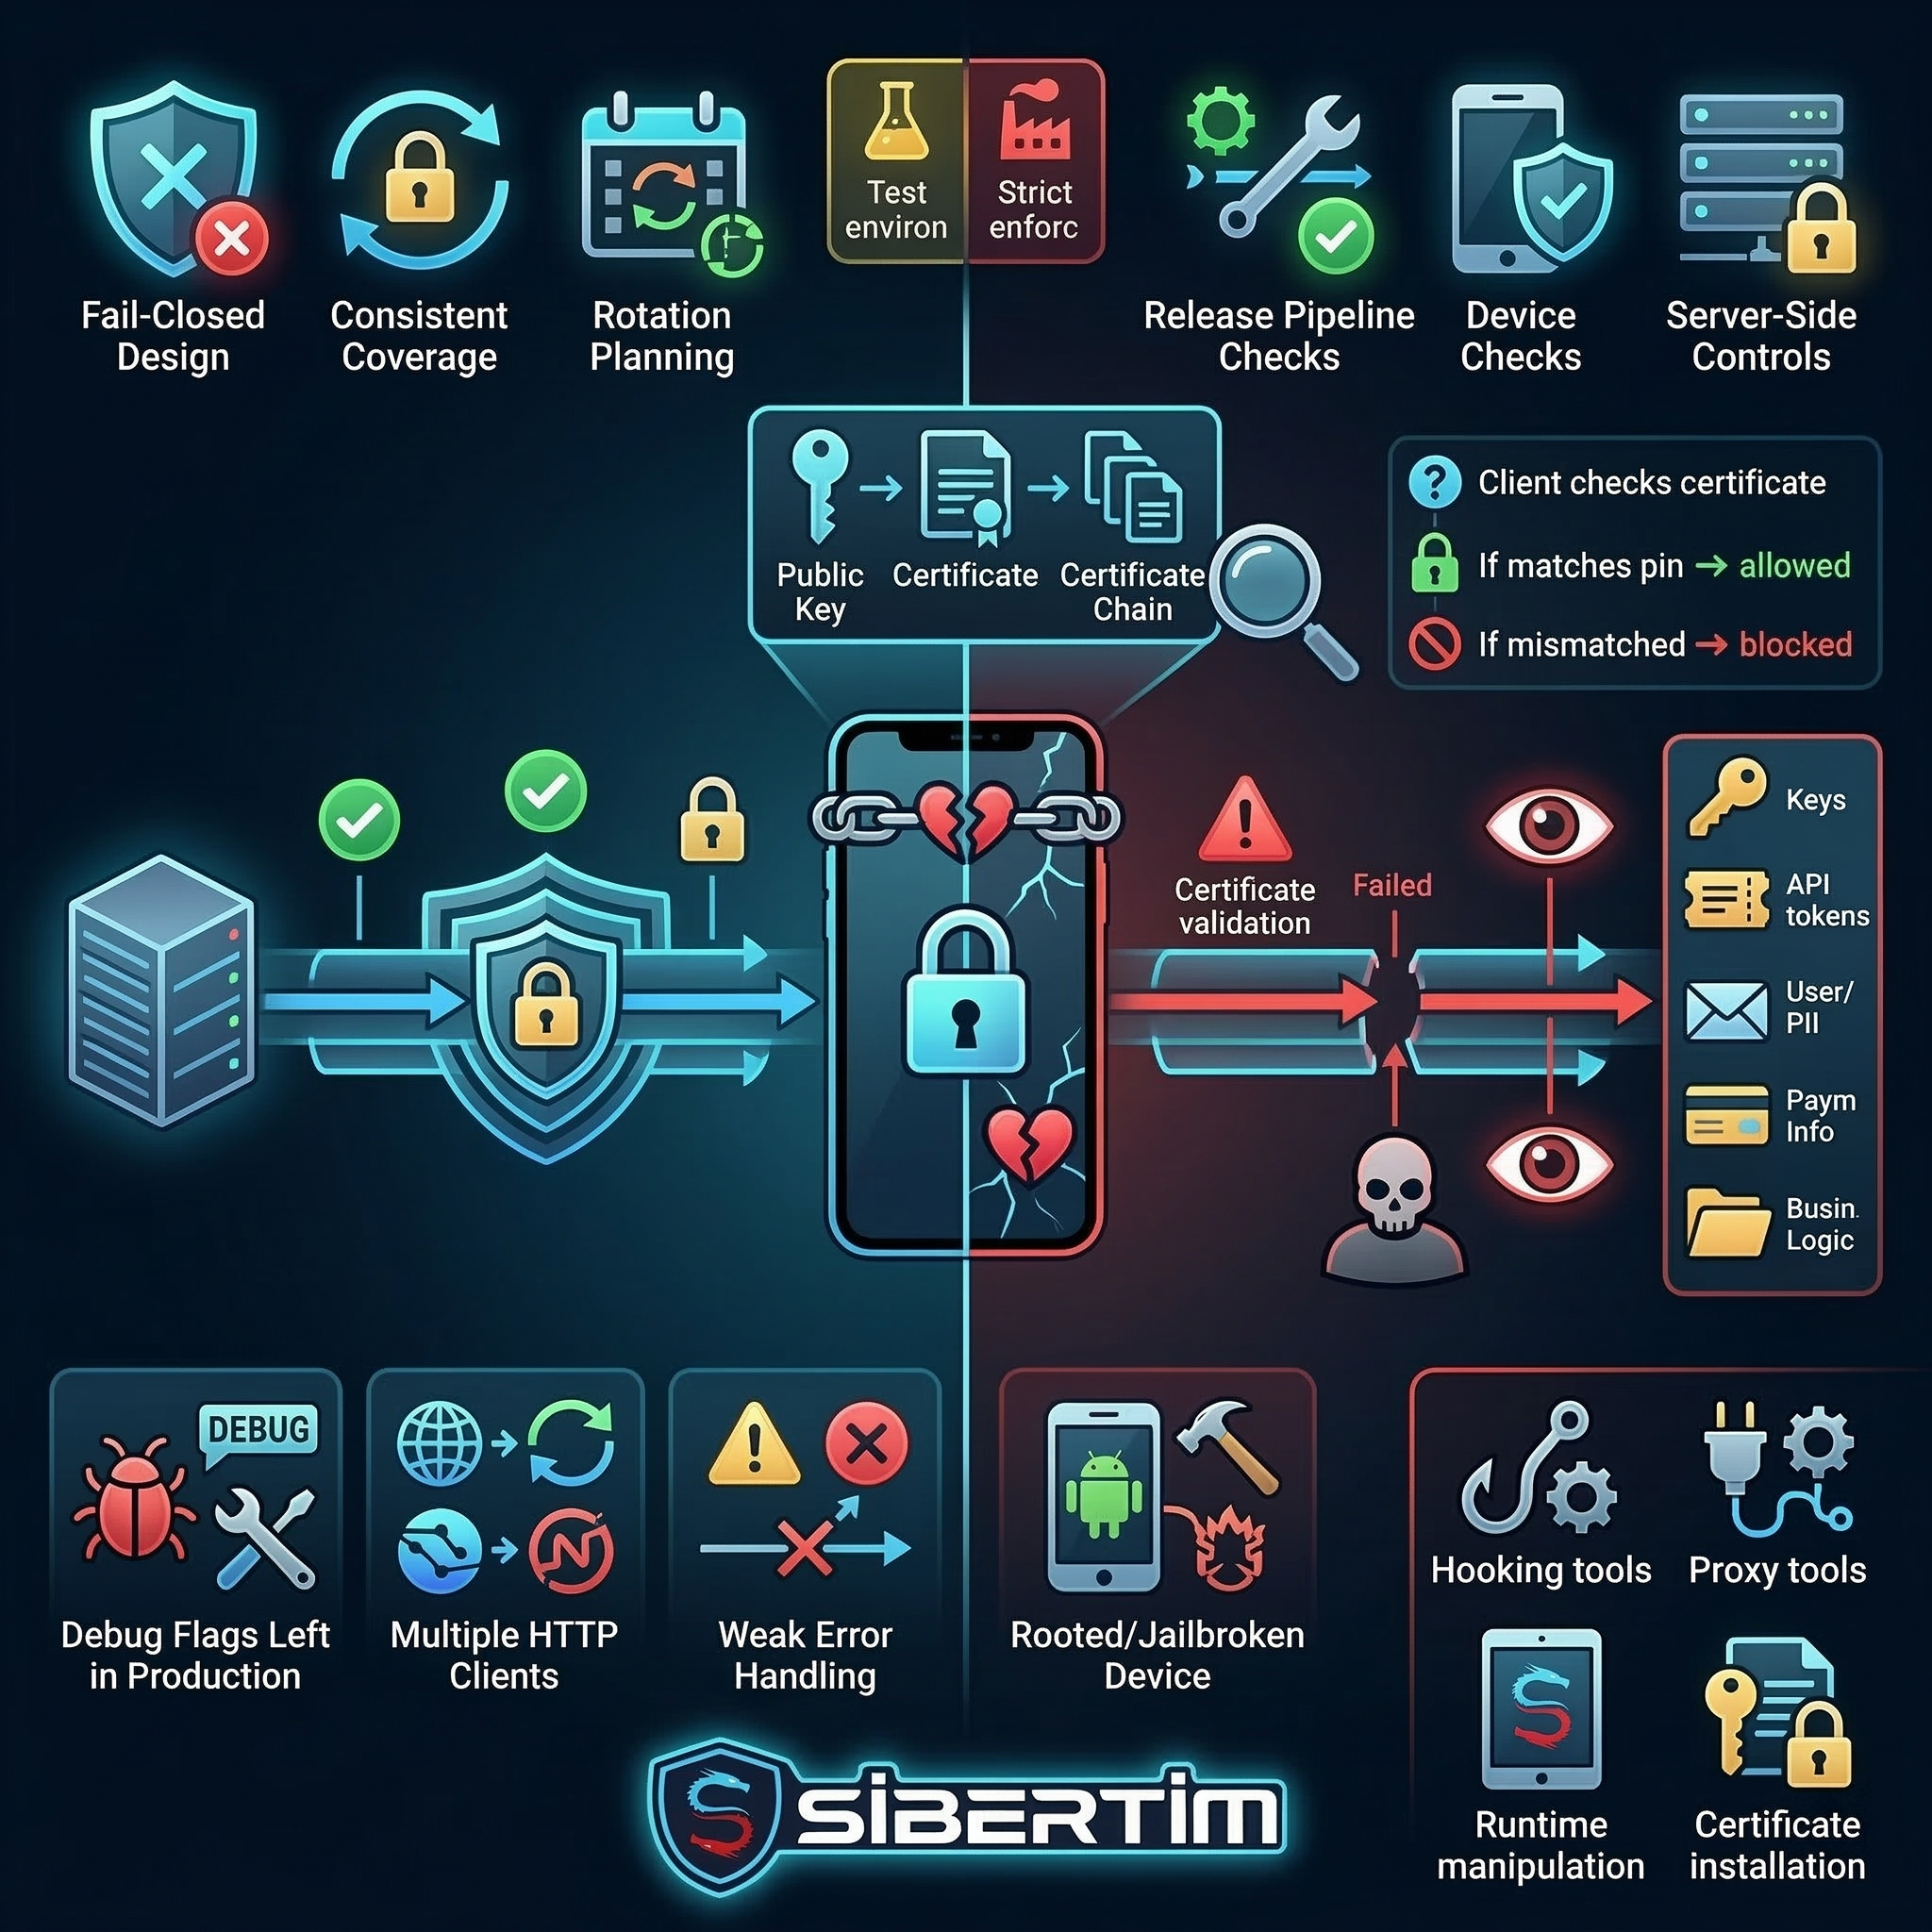
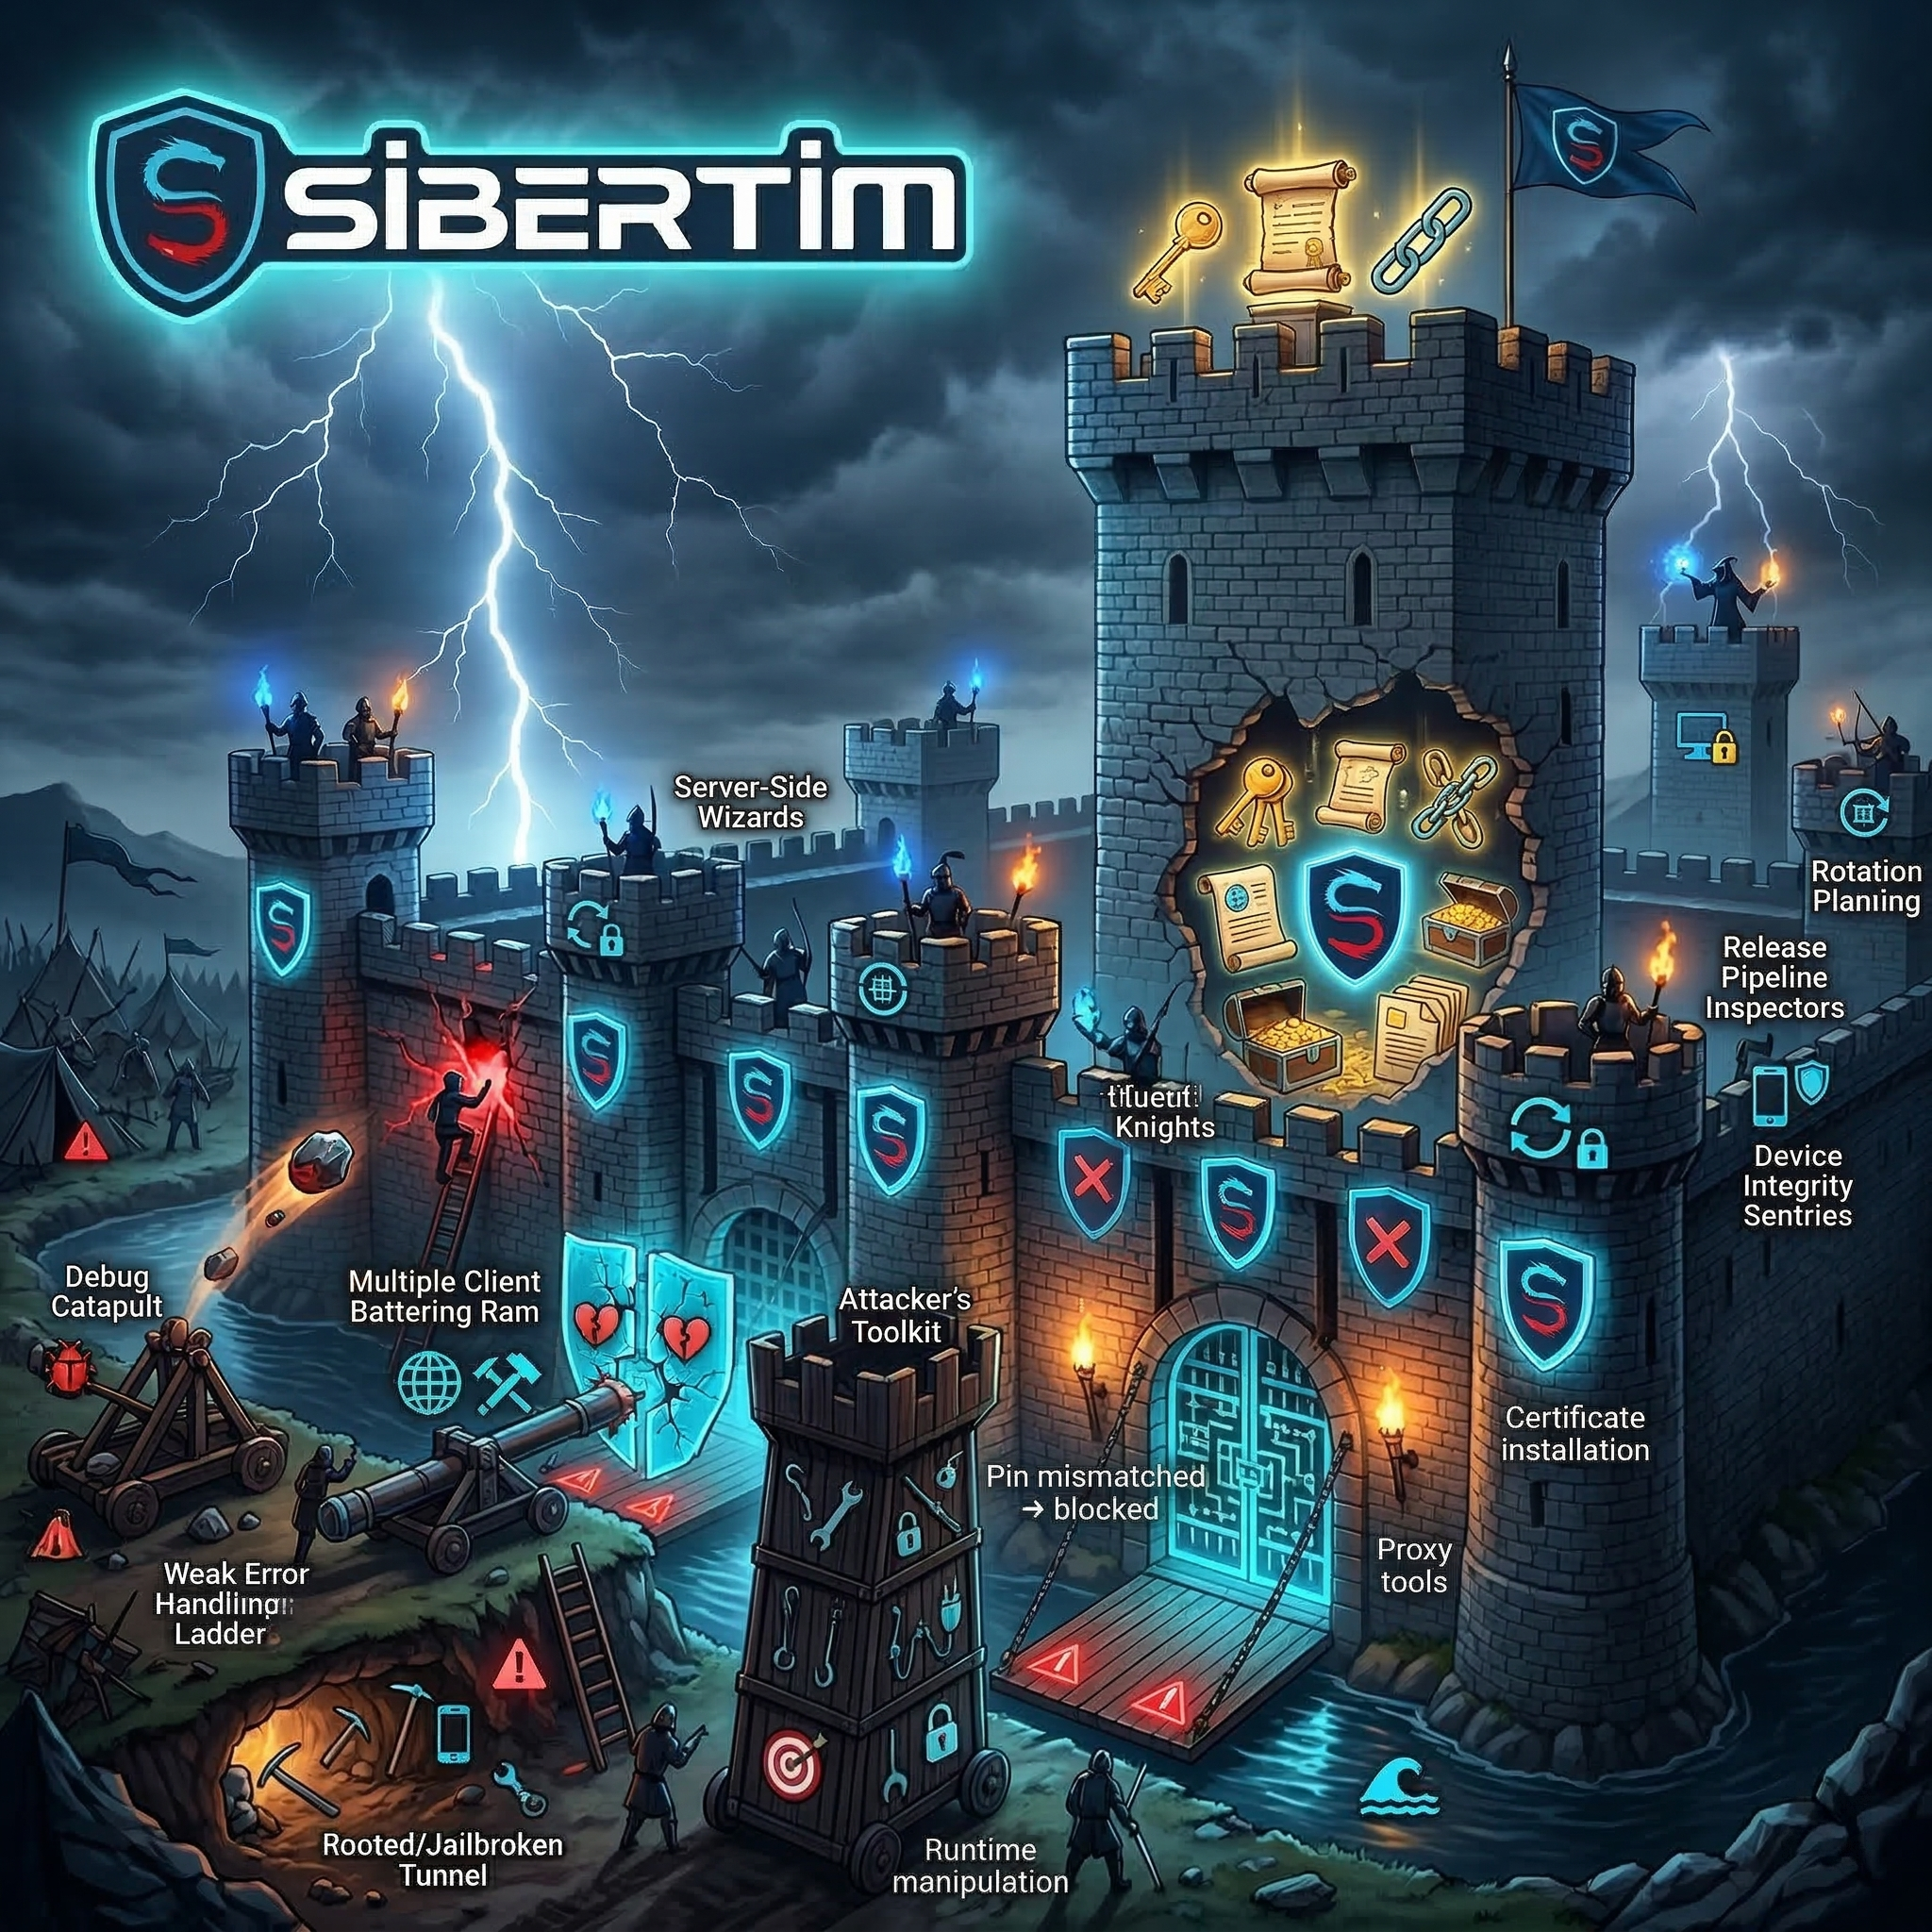
Pinning bypass, uygulamanın pinning kontrolünün pratikte etkisiz kalması veya koşullara bağlı olarak devre dışı kalabilmesi anlamına gelir. Burada iki ana tablo vardır:
1) Kontrolün “tasarım/uygulama” tarafında zayıf kalması: Pinning sadece bazı çağrılarda uygulanır, yalnızca belirli platform sürümlerinde çalışır, yanlış sertifika bileşenini doğrular veya hata durumunda bağlantıyı yine de kabul eder.
2) Çalışma ortamının kontrol güvenilirliğini düşürmesi: Cihaz bütünlüğü zayıfsa (root/jailbreak), uygulamanın çalışma akışına müdahale edilmesi kolaylaşabilir ve kontrolün etrafından dolaşma olasılığı artar.
Önemli bir çerçeve: Pinning, tek başına “mutlak” bir savunma değildir. Mobil istemci saldırganın kontrol ettiği bir ortamda çalışabilir. Bu nedenle pinning, değerli bir ek katman olarak konumlandırılmalı; sunucu tarafı yetkilendirme, token yönetimi ve veri minimizasyonu gibi temel güvenlik kontrolleri pinning’e bağımlı bırakılmamalıdır.
Pinning bypass saldırısının hedefi, uygulamanın kurduğu TLS bağlantısında “güvenilen sunucu” kararını manipüle ederek trafiği gözlemlenebilir hâle getirmek veya bazı durumlarda akışa müdahale edebilmektir. Bu saldırı genellikle şu fikirler etrafında şekillenir:
Bu seviyede bakıldığında bypass, tek bir sihirli hamle değil; kontrolün kapsamı, tutarlılığı ve çalışma ortamı varsayımlarının toplam sonucudur.
Kurumsal mobil uygulamalarda pinning bypass riskini artıran durumlar genellikle aşağıdaki başlıklarda görülür:
Pinning bypass başarılı olduğunda en kritik sonuç, uygulama trafiğinin güvenlik varsayımlarına aykırı biçimde gözlemlenebilir hâle gelmesidir. Bu, tek başına “hesap ele geçirme” demek değildir; etki, uygulamanın sunduğu işlevlere ve sunucu tarafı kontrollerine bağlıdır. Yaygın etkiler:
Bu nedenle pinning bypass, genellikle “tek başına felaket” değil; başka zayıflıklarla birleştiğinde etkisi büyüyen bir hızlandırıcı (enabler) olarak değerlendirilmelidir.
Pinning’in üretimde güçlü, testte yönetilebilir olması için savunma odaklı bir tasarım gerekir:
Bu yaklaşım, pinning bypass riskini azaltırken; güvenlik testlerini de “kural dışı” yöntemlere bağımlı bırakmadan sürdürülebilir hâle getirir.
Mobil uygulamalarda SSL/TLS pinning, MITM riskine karşı değerli bir savunma katmanıdır. Buna rağmen bypass riski; çoğu zaman karmaşık bir saldırıdan değil, hatalı uygulama, parçalı ağ yığınları, debug istisnaları ve zayıf operasyonel süreçlerden doğar. Saldırı mantığını doğru anlamak, kurumların bu riski panik yerine mühendislik disipliniyle yönetmesini sağlar.
En iyi sonuç, pinning’i tutarlı ve fail‑closed şekilde uygulayan; sertifika rotasyonunu planlayan; cihaz bütünlüğünü risk sinyali olarak kullanan ve sunucu tarafı kontrolleri güçlü tutan ekiplerde elde edilir. Böylece pinning, tek başına bir kalkan değil; çok katmanlı mobil güvenlik mimarisinin güvenilir bir parçası hâline gelir.