kullanici2
Mart 15, 2026
Kurumsal sistemlerde en pahalı hatalar genellikle “en güçlü hesaplar” üzerinden yapılır. Alan adı yöneticileri, bulut yönetim rolleri, veritabanı admin hesapları veya üretim ortamına erişebilen servis kullanıcıları; yanlış ellere geçtiğinde bir olayın etkisi saniyeler içinde katlanır. Bu yüzden modern güvenlik mimarilerinde asıl soru “kimin admin olduğu” değil, **“admin yetkisinin ne kadar süreyle, hangi koşullarda ve hangi kanıtlarla verildiği”**dir.
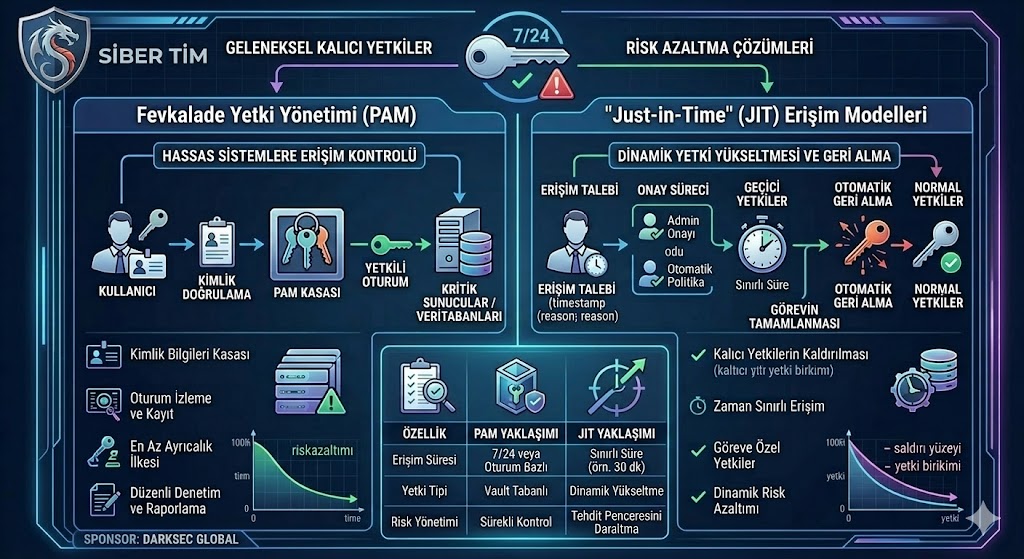
Fevkalade Yetki Yönetimi (Privileged Access Management – PAM) bu problemi yönetilebilir hâle getirir: ayrıcalıklı erişimi görünür kılar, kontrol altına alır ve denetlenebilir bir akışa bağlar. Just-in-Time (JIT) erişim yaklaşımı ise yetkiyi kalıcı tutmak yerine ihtiyaca göre, kısa süreli ve onay/koşul tabanlı olarak vererek saldırı yüzeyini belirgin şekilde daraltır.
PAM, ayrıcalıklı hesapların ve yetkilerin yaşam döngüsünü yöneten güvenlik yaklaşımıdır. Temel hedef; güçlü erişimlerin kimde bulunduğunu, ne zaman kullanıldığını ve ne amaçla kullanıldığını kayıt altına almak, ayrıca erişimi politika ile sınırlamaktır.
PAM çözümleri çoğunlukla şu fonksiyonları kapsar:
Ayrıcalıklı kimliklerin envanteri ve kasa (vault) yönetimi.
Kimlik doğrulama ve yetkilendirme katmanı.
Oturum (session) kontrolü ve canlı izleme.
Komut/işlem kısıtlama ve denetim (audit) raporlaması.
JIT (Just-in-Time) erişim, ayrıcalıklı yetkinin sürekli açık kalması yerine yalnızca ihtiyaç anında ve sınırlı süreyle sağlanmasıdır. Bu modelde kullanıcı, gerekli rolü “talep eder”; talep belirli koşulları karşılıyorsa erişim kısa bir pencere için verilir ve süre bittiğinde otomatik geri alınır.
JIT yaklaşımı, özellikle kimlik bilgisi sızıntısı senaryolarında hasarı azaltır. Çünkü saldırgan, ele geçirdiği hesapta kalıcı bir admin yetkisi bulamaz; istismar süresi sistem tarafından otomatik olarak kısıtlanır.
Vault + Check-out (Kasa ve Geçici Paylaşım): Parolalar kasada tutulur. Kullanıcı işi için kimlik bilgisini ‘ödünç alır’, süre bitince parola otomatik değiştirilir (rotation).
Rol Tabanlı JIT (Ephemeral Role Assignment): Kullanıcıya kalıcı admin rolü yerine, onay sonrası geçici süreli (örneğin 2 saatlik) atama yapılır. Süre dolunca rol otomatik kaldırılır.
Oturum Aracılığı (Session Brokering): Kullanıcı hedef sisteme doğrudan değil, PAM üzerinden bağlanır. PAM oturumu kaydeder ve riskli işlemleri canlı olarak bloke edebilir.
Koşul Tabanlı Erişim (Conditional Access): Erişim talebi; cihaz uyumluluğu, MFA, konum ve iş emri (ticket) numarası gibi ek şartlara bağlanır.
Saldırı Yüzeyinin Küçülmesi: Kalıcı admin yetkileri azaldığı için “ayrıcalıklı hesap şişkinliği” önlenir.
Tam Denetlenebilirlik: “Kim, ne zaman, hangi gerekçeyle işlem yaptı?” sorusu somut kayıtlarla cevaplanır.
Hızlı Olay Müdahalesi: Şüpheli bir durumda erişim anında kesilebilir ve geçmiş oturum kayıtları incelenebilir.
Yasal Uyumluluk: KVKK, GDPR ve ISO 27001 gibi standartların erişim kontrolü maddeleri kolayca karşılanır.
Envanter Çıkar: Tüm admin hesaplarını, servis kimliklerini ve kritik sistemleri listeleyin.
Önceliklendir: En yüksek risk taşıyan alanlardan (Üretim ortamı, Domain Admin vb.) başlayın.
Politika Belirle: Onay zincirlerini, JIT sürelerini ve acil durum (break-glass) prosedürlerini tanımlayın.
Kademeli Geçiş: Önce izleme modunda başlayın, ardından kısıtlamaları ve otomatik JIT süreçlerini devreye alın.
Servis Hesaplarını Unutmayın: Sadece insanlar değil, CI/CD ve otomasyon araçları için de kısa ömürlü kimlikler (ephemeral credentials) kurgulayın.
PAM, ayrıcalıklı erişimi kontrol altına alan çerçeveyi sağlarken; JIT, bu çerçevenin “en az süre ve en az yetki” ilkesini hayata geçiren kalbidir.